
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Vulnvault — डेवलपर-केंद्रित एप्लिकेशन सुरक्षा भेद्यताओं का ज्ञानकोश, जिसमें असुरक्षित बनाम सुरक्षित कोड उदाहरण, रोकथाम मार्गदर्शन, और विभिन्न भाषाओं व फ्रेमवर्क में OWASP/CWE मैपिंग शामिल है। | Kitploit
उपकरण/GitHubGitHub/viralmaniar/vulnvault
भेद्यता विश्लेषणकोड विश्लेषणवेब सुरक्षाDevSecOpsआपूर्ति श्रृंखला सुरक्षालर्निंग और शिक्षाचयनित संसाधनलर्निंग पाथ और कोर्स
GitHubviralmaniar/vulnvault

Vulnvault

डेवलपर-केंद्रित एप्लिकेशन सुरक्षा भेद्यताओं का ज्ञानकोश, जिसमें असुरक्षित बनाम सुरक्षित कोड उदाहरण, रोकथाम मार्गदर्शन, और विभिन्न भाषाओं व फ्रेमवर्क में OWASP/CWE मैपिंग शामिल है।

रिपॉजिटरी देखें
1136 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

VulnVault 🔐

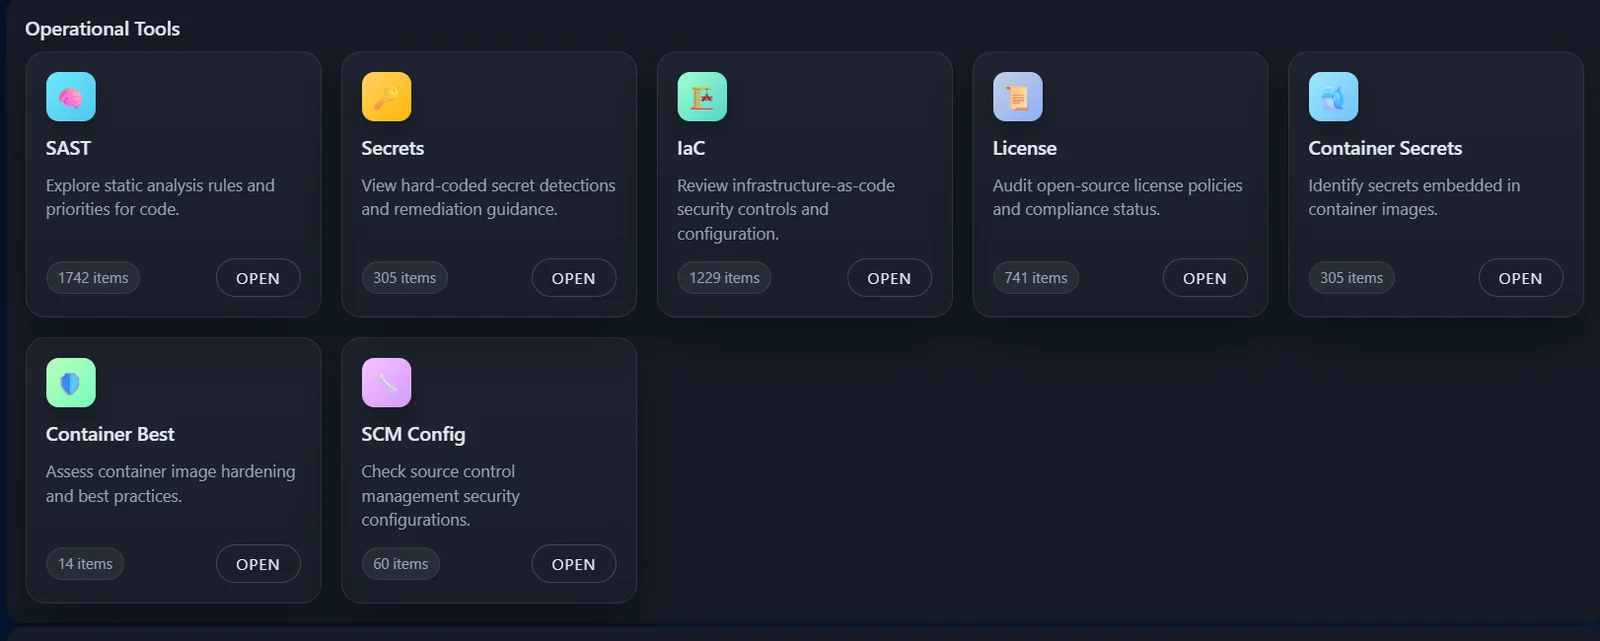
VulnVault सामान्य और महत्वपूर्ण एप्लिकेशन सुरक्षा कमजोरियों का एक व्यावहारिक, डेवलपर-प्रथम ज्ञानकोष है, जो कोड से लेकर बिल्ड, इन्फ्रास्ट्रक्चर, और डिप्लॉयमेंट तक पूरे जीवनचक्र को कवर करता है।

यह स्पष्ट व्याख्याएँ, वास्तविक असुरक्षित बनाम सुरक्षित कोड उदाहरण, और कार्रवाई योग्य मार्गदर्शन कई प्रोग्रामिंग भाषाओं और फ्रेमवर्क में प्रदान करता है ताकि टीमें डिफ़ॉल्ट रूप से सुरक्षित एप्लिकेशन बना सकें।
image

🎯 लक्ष्य: सुरक्षित कोडिंग को समझने योग्य, सुलभ, और दोहराने योग्य बनाकर संगठन की एप्लिकेशन सुरक्षा स्थिति को उन्नत करना।


VulnVault क्यों?

अधिकांश सुरक्षा मार्गदर्शन या तो:

  • लागू करने के लिए बहुत अमूर्त है, या
  • डेवलपर्स से जुड़ने के लिए बहुत अधिक सुरक्षा-केंद्रित है

VulnVault इस अंतर को पाटता है:

  • दिखाकर कि असुरक्षित कोड वास्तव में कैसा दिखता है
  • समझाकर कि यह कमजोर क्यों है
  • प्रदर्शित करके कि इसे ठीक से कैसे ठीक किया जाए
  • समस्याओं को वास्तविक दुनिया के प्रभाव और नियंत्रणों से मैप करके

यह रेपो इनके द्वारा उपयोग के लिए डिज़ाइन किया गया है:

  • डेवलपर्स
  • टेक लीड्स और आर्किटेक्ट्स
  • AppSec और DevSecOps टीमें
  • इंजीनियरिंग ऑनबोर्डिंग कार्यक्रम

अंदर क्या है

VulnVault कमजोरी श्रेणी के अनुसार व्यवस्थित है, न कि टूल या मानक के अनुसार।

प्रत्येक कमजोरी में आमतौर पर शामिल होता है:

  • ✅ विवरण और जोखिम
  • ✅ कमजोरी कैसे उत्पन्न होती है
  • ✅ असुरक्षित कोड उदाहरण
  • ✅ सुरक्षित कोड उदाहरण
  • ✅ भाषा / फ्रेमवर्क-विशिष्ट बारीकियाँ
  • ✅ रोकथाम और सर्वोत्तम प्रथाएँ
  • ✅ संबंधित मानक (OWASP Top 10, CWE, ASVS)

कमजोरी कवरेज (उदाहरण)

  • Injection (SQL, NoSQL, OS Command)
  • Cross‑Site Scripting (XSS)
  • Cross‑Site Request Forgery (CSRF)
  • Authentication और Session Management
  • Authorization और Access Control
  • Insecure Deserialization
  • Security Misconfiguration
  • Sensitive Data Exposure
  • File Upload और Path Traversal
  • Server‑Side Request Forgery (SSRF)
  • Dependency और Supply Chain Risks
  • Secrets Management
  • Cloud और Container Misconfigurations

समर्थित भाषाएँ और फ्रेमवर्क

उदाहरण वास्तविक एप्लिकेशन पैटर्न का उपयोग करके लिखे गए हैं, न कि कृत्रिम स्निपेट।

वर्तमान कवरेज में शामिल है (और विस्तार हो रहा है):

  • Java
    • Spring / Spring Boot
  • JavaScript / TypeScript
    • Node.js
    • Express
  • Python
    • Flask
    • Django
  • C#
    • ASP.NET / ASP.NET Core
  • Go
  • इन्फ्रास्ट्रक्चर और प्लेटफ़ॉर्म
    • Docker
    • Kubernetes
    • CI/CD पाइपलाइन (सामान्य पैटर्न)

प्रत्येक उदाहरण ❌ असुरक्षित और ✅ सुरक्षित कार्यान्वयनों की साथ-साथ तुलना करता है।


उदाहरण

SQL Injection (Java – Spring Boot)

❌ असुरक्षित

String query = "SELECT * FROM users WHERE username = '" + username + "'";

यह क्यों मायने रखता है: अविश्वसनीय इनपुट सीधे क्वेरी में जोड़ा जाता है, जिससे हमलावर SQL लॉजिक में हेरफेर कर सकते हैं।

✅ सुरक्षित

String query = "SELECT * FROM users WHERE username = ?";
PreparedStatement ps = connection.prepareStatement(query);
ps.setString(1, username);
ResultSet rs = ps.executeQuery();

VulnVault का उपयोग कैसे करें

📚 सीखना और संदर्भ विकास के दौरान सुरक्षित कोडिंग हैंडबुक के रूप में उपयोग करें।

🔍 कोड समीक्षाएँ PR टिप्पणियों में सीधे प्रासंगिक VulnVault पृष्ठों को लिंक करें।

🧪 सुरक्षा परीक्षण सत्यापित करें कि SAST, DAST, या पेंटेस्ट से प्राप्त निष्कर्ष शोषणीय हैं या नहीं।

🎓 प्रशिक्षण और ऑनबोर्डिंग नए कर्मचारियों और जूनियर डेवलपर्स के कौशल उन्नयन के लिए उदाहरणों का उपयोग करें।

🛡 AppSec कार्यक्रम सक्षमता मार्गदर्शन को आंतरिक मानकों, थ्रेट मॉडल, और जोखिम क्षमता के साथ संरेखित करें।


योगदान दिशानिर्देश

योगदान स्वागत योग्य और प्रोत्साहित हैं। आप इनके द्वारा योगदान कर सकते हैं:

  • नई कमजोरियाँ जोड़ना
  • भाषा/फ्रेमवर्क कवरेज का विस्तार करना
  • असुरक्षित/सुरक्षित उदाहरणों में सुधार करना
  • अशुद्धियों या एज केसों को ठीक करना

योगदान के लिए मार्गदर्शक सिद्धांत:

  • उदाहरणों को वास्तविक और न्यूनतम रखें
  • चतुराई पर स्पष्टता को प्राथमिकता दें
  • डेवलपर दर्शकों को मान लें
  • जहाँ संभव हो टूल-विशिष्ट लॉक-इन से बचें

सुरक्षा दर्शन

VulnVault जानबूझकर इन पर केंद्रित है:

  • केवल लक्षणों पर नहीं, बल्कि मूल कारणों पर
  • केवल नियंत्रणों पर नहीं, बल्कि डेवलपर निर्णय-निर्माण पर
  • प्रतिक्रियात्मक सुधारों पर नहीं, बल्कि निवारक पैटर्न पर

यह एक कमजोरी स्कैनर नहीं है—यह एक सुरक्षा सक्षमता संपत्ति है।


अस्वीकरण

इस रेपो में उदाहरण केवल शैक्षिक उद्देश्यों के लिए हैं। असुरक्षित उदाहरणों को उत्पादन प्रणालियों पर तैनात न करें।


लाइसेंस

यह प्रोजेक्ट MIT लाइसेंस के अंतर्गत लाइसेंस प्राप्त है। विवरण के लिए LICENSE फ़ाइल देखें।


आभार

वास्तविक दुनिया की सुरक्षा समीक्षाओं, पेनेट्रेशन परीक्षणों, और उत्पादन प्रणालियों के निर्माण और सुरक्षित करने से सीखे गए सबक से प्रेरित।

🔐 सुरक्षित सॉफ़्टवेयर बनाएँ। डिज़ाइन से।

टूल डाउनलोड करें