
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Remote-Desktop-Caching- — यह उपकरण टूटी हुई PNG फ़ाइलों के रूप में पुरानी RDP (mstsc) सत्र जानकारी को पुनर्प्राप्त करने की अनुमति देता है। ये PNG फ़ाइलें Red Team के सदस्यों को LAPS पासवर्ड या स्क्रीन पर कोई भी संवेदनशील जानकारी जैसी मूल्यवान जानकारी निकालने की अनुमति देती हैं। Blue Team के सदस्य यह देखने के लिए PNG फ़ाइलों का पुनर्निर्माण कर सकते हैं कि एक हमलावर ने एक समझौता किए गए होस्ट पर क्या किया। यह फोरेंसिक टीम के लिए एक होस्ट पर हमले के बाद टाइमस्टैम्प निकालने, सबूत इकट्ठा करने और आगे के विश्लेषण करने के लिए अत्यंत उपयोगी है। | Kitploit
उपकरण/GitHubGitHub/viralmaniar/remote-desktop-caching-
टोहीमेमोरी फोरेंसिकफोरेंसिकजानकारी एकत्र करनाडिजिटल फोरेंसिकरेड टीमिंगघटना प्रतिक्रिया
GitHubviralmaniar/remote-desktop-caching-

विवरण

यह उपकरण टूटी हुई PNG फ़ाइलों के रूप में पुरानी RDP (mstsc) सत्र जानकारी को पुनर्प्राप्त करने की अनुमति देता है। ये PNG फ़ाइलें Red Team के सदस्यों को LAPS पासवर्ड या स्क्रीन पर कोई भी संवेदनशील जानकारी जैसी मूल्यवान जानकारी निकालने की अनुमति देती हैं। Blue Team के सदस्य यह देखने के लिए PNG फ़ाइलों का पुनर्निर्माण कर सकते हैं कि एक हमलावर ने एक समझौता किए गए होस्ट पर क्या किया। यह फोरेंसिक टीम के लिए एक होस्ट पर हमले के बाद टाइमस्टैम्प निकालने, सबूत इकट्ठा करने और आगे के विश्लेषण करने के लिए अत्यंत उपयोगी है।

Remote-Desktop-Caching-

रिपॉजिटरी देखें
21858738 साल पहलेKitploit द्वारा समीक्षित
साझा करें

Remote-Desktop-Caching-

यह उपकरण पुराने RDP (mstsc) सत्र जानकारी को टूटी हुई PNG फ़ाइलों के रूप में पुनर्प्राप्त करने की अनुमति देता है। ये PNG फ़ाइलें Red Team सदस्यों को LAPS पासवर्ड या स्क्रीन पर किसी भी संवेदनशील जानकारी जैसी रसदार जानकारी निकालने की अनुमति देती हैं। Blue Team सदस्य PNG फ़ाइलों का पुनर्निर्माण करके देख सकते हैं कि एक समझौता किए गए होस्ट पर हमलावर ने क्या किया। यह फोरेंसिक टीम के लिए एक होस्ट पर हमले के बाद टाइमस्टैम्प निकालने, सबूत इकट्ठा करने और आगे के विश्लेषण के लिए अत्यंत उपयोगी है।

इस उपकरण के लिए कोई भी सुझाव या विचार स्वागत हैं - बस मुझे @ManiarViral पर ट्वीट करें।

स्क्रीनशॉट

Remote-Desktop-Caching की पहली बार चलाने पर python.exe remotecache.py का उपयोग करके उपयोगकर्ता को नीचे दिए अनुसार विकल्प मिलेंगे: चित्र
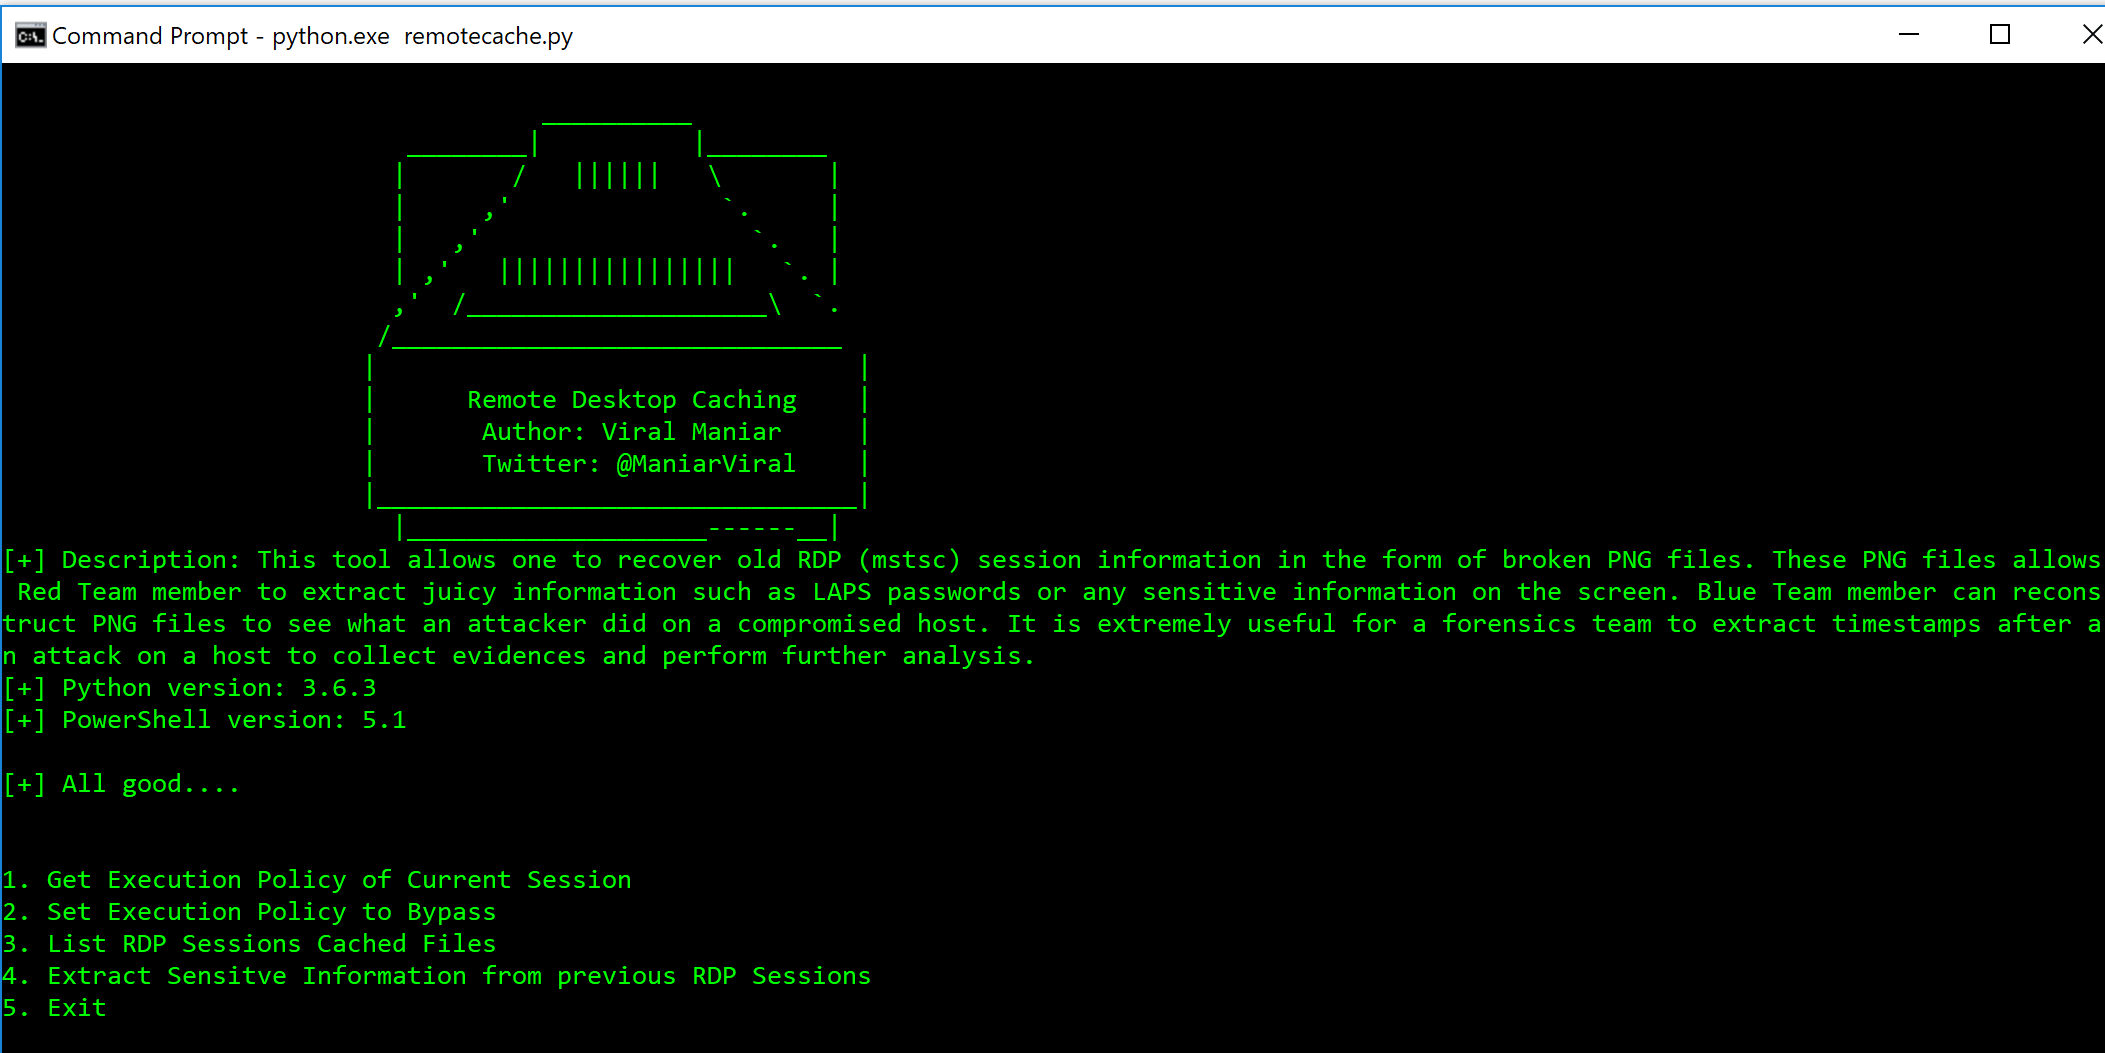
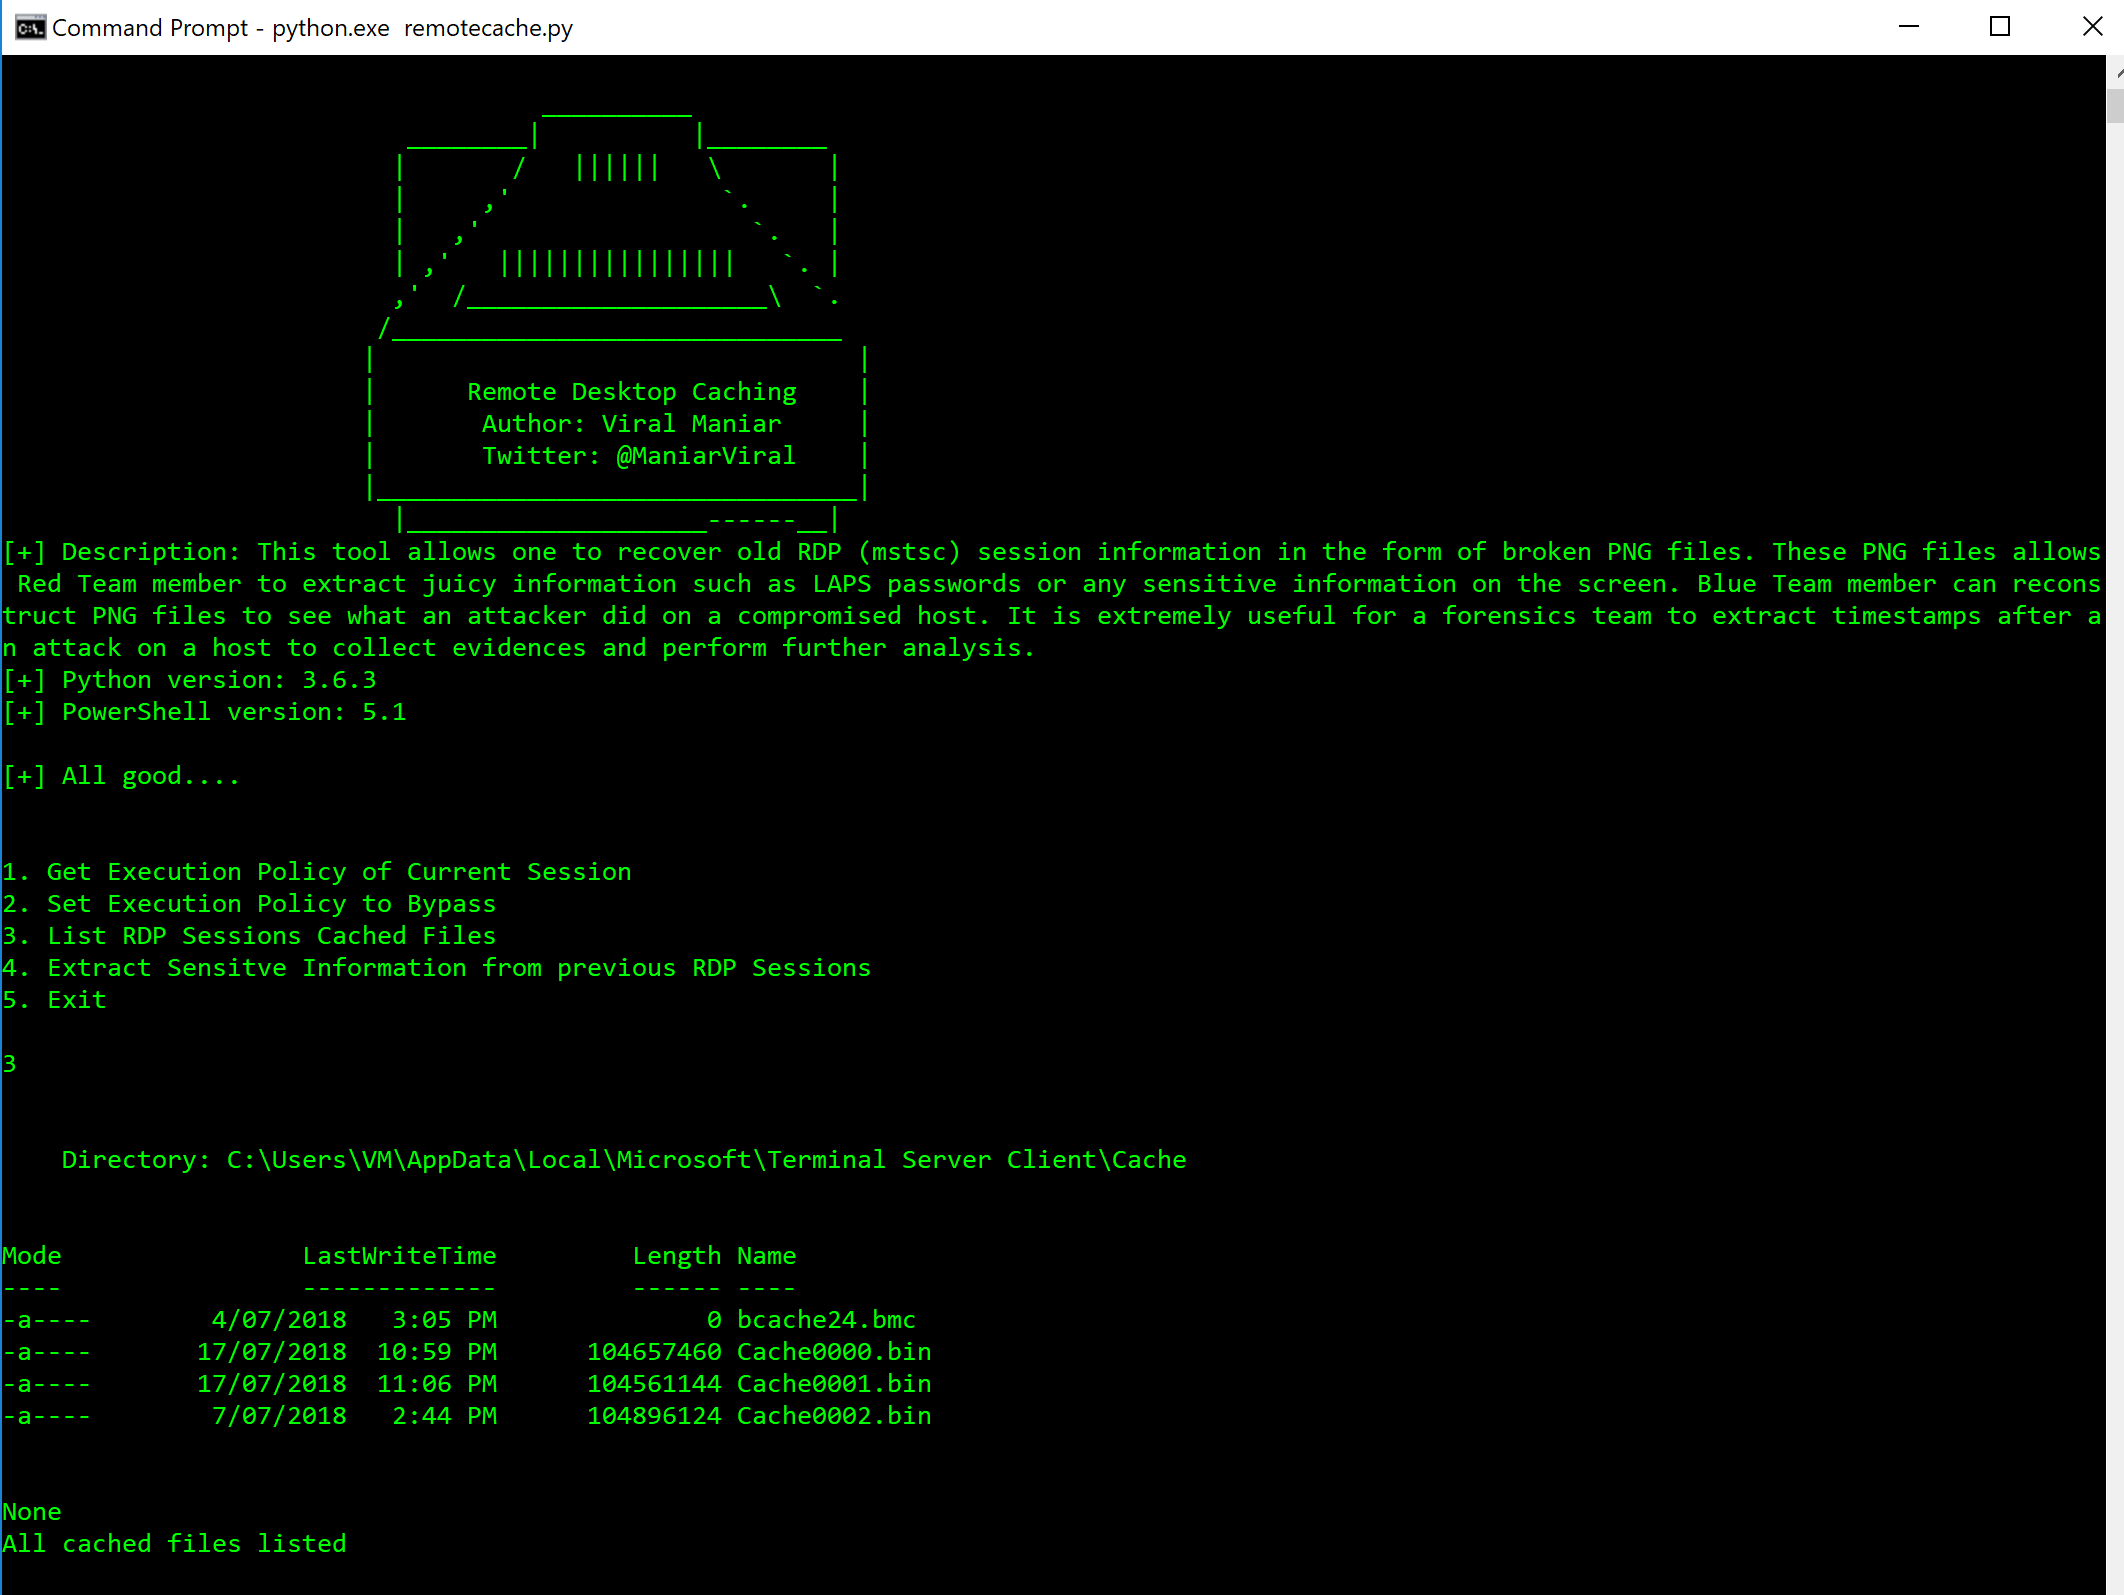
Option 1 और Option 2 का उपयोग करके उपयोगकर्ता वर्तमान सत्र निष्पादन नीति जान सकता है और इसे Bypass पर सेट कर सकता है जो rdpcache.ps1 PowerShell स्क्रिप्ट को निष्पादित करता है। Option 3 का उपयोग करके उपयोगकर्ता कैश्ड बाइनरी फ़ाइलों को सूचीबद्ध कर सकता है जिनका उपयोग PNG फ़ाइलों के पुनर्निर्माण के लिए किया जाएगा।
चित्र

Option 4 चुनना: कैश फ़ाइलों और पुनर्निर्माण प्रक्रिया का विश्लेषण शुरू करता है। यह विकल्प उपयोगकर्ता के C ड्राइव में Recovered_RDP_Sessions नाम से एक फ़ोल्डर बनाता है।

चित्र

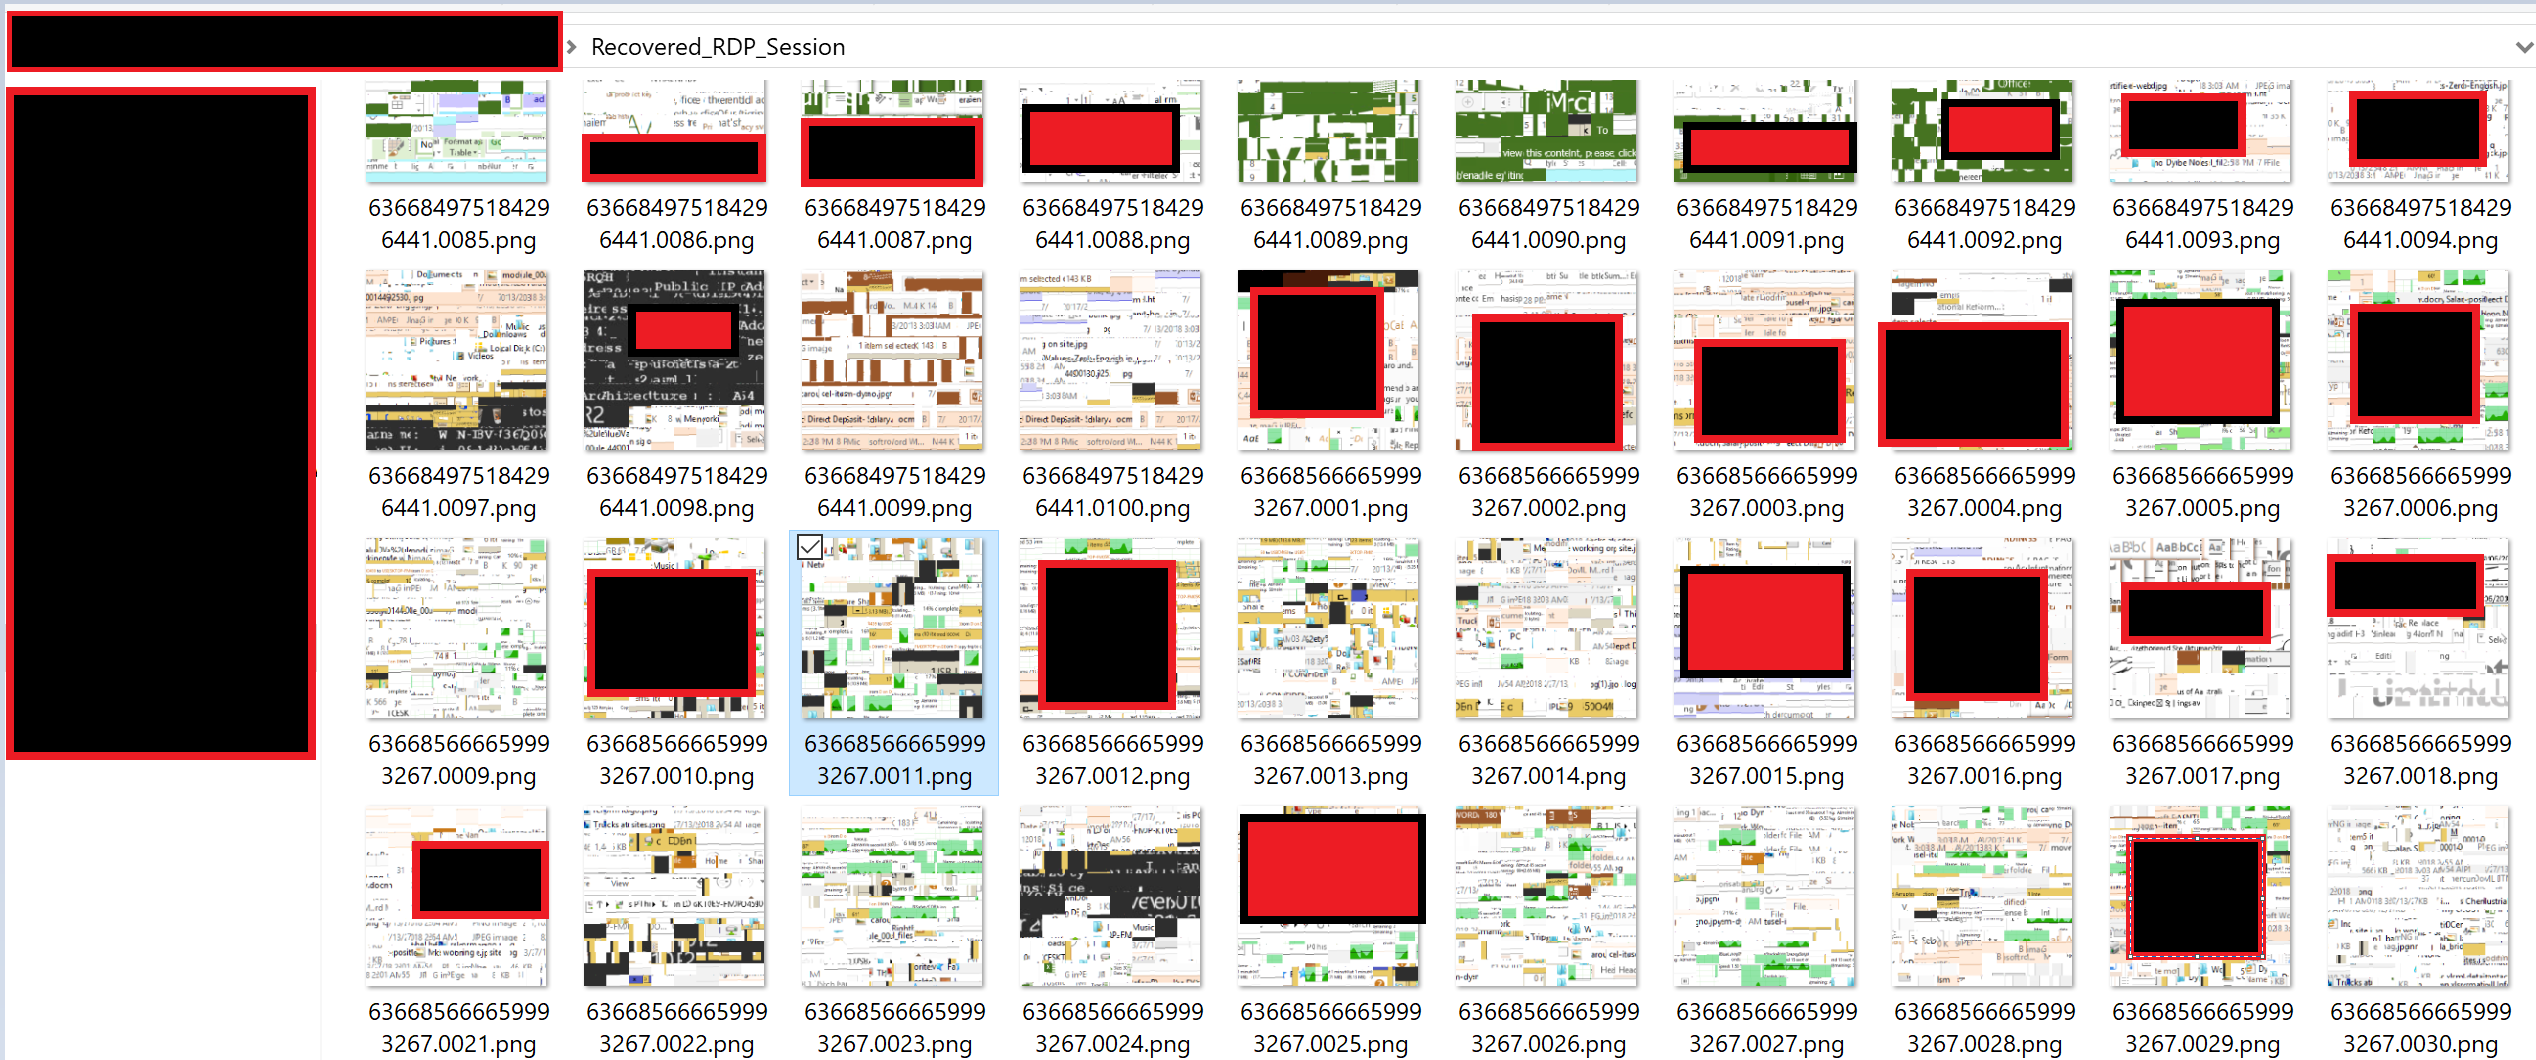
इन बाइनरी फ़ाइलों से टूटी हुई PNG छवियों के रूप में संवेदनशील जानकारी बरामद की जाती है। LAPS पासवर्ड, हमलावर IP पता और दुर्भावनापूर्ण फ़ाइल नाम बरामद करने में सफल रहा। यह एक समझौता किए गए होस्ट पर हमलावर गतिविधियों के बारे में कुछ महत्वपूर्ण जानकारी भी प्रकट करता है। फोरेंसिक टीम के लिए इनमें से अधिकांश बरामद छवियों में टाइमस्टैम्प प्रकट होता है।
चित्र

मैं इसका उपयोग कैसे करूं?

- git clone https://github.com/Viralmaniar/Remote-Desktop-Caching-.git
- python.exe remotecache.py

प्रश्न?

ट्विटर: https://twitter.com/maniarviral
लिंक्डइन: https://au.linkedin.com/in/viralmaniar

योगदान और लाइसेंस

क्रिएटिव कॉमन्स लाइसेंस
This work is licensed under a क्रिएटिव कॉमन्स एट्रिब्यूशन 4.0 अंतर्राष्ट्रीय लाइसेंस.
योगदान करना चाहते हैं? कृपया इसे फोर्क करें और पुल रिक्वेस्ट के साथ आगे बढ़ें।

इस उपकरण के लिए कोई भी सुझाव या विचार स्वागत हैं - बस मुझे @ManiarViral पर ट्वीट करें।

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    415
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    343
  • 5

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    258

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





