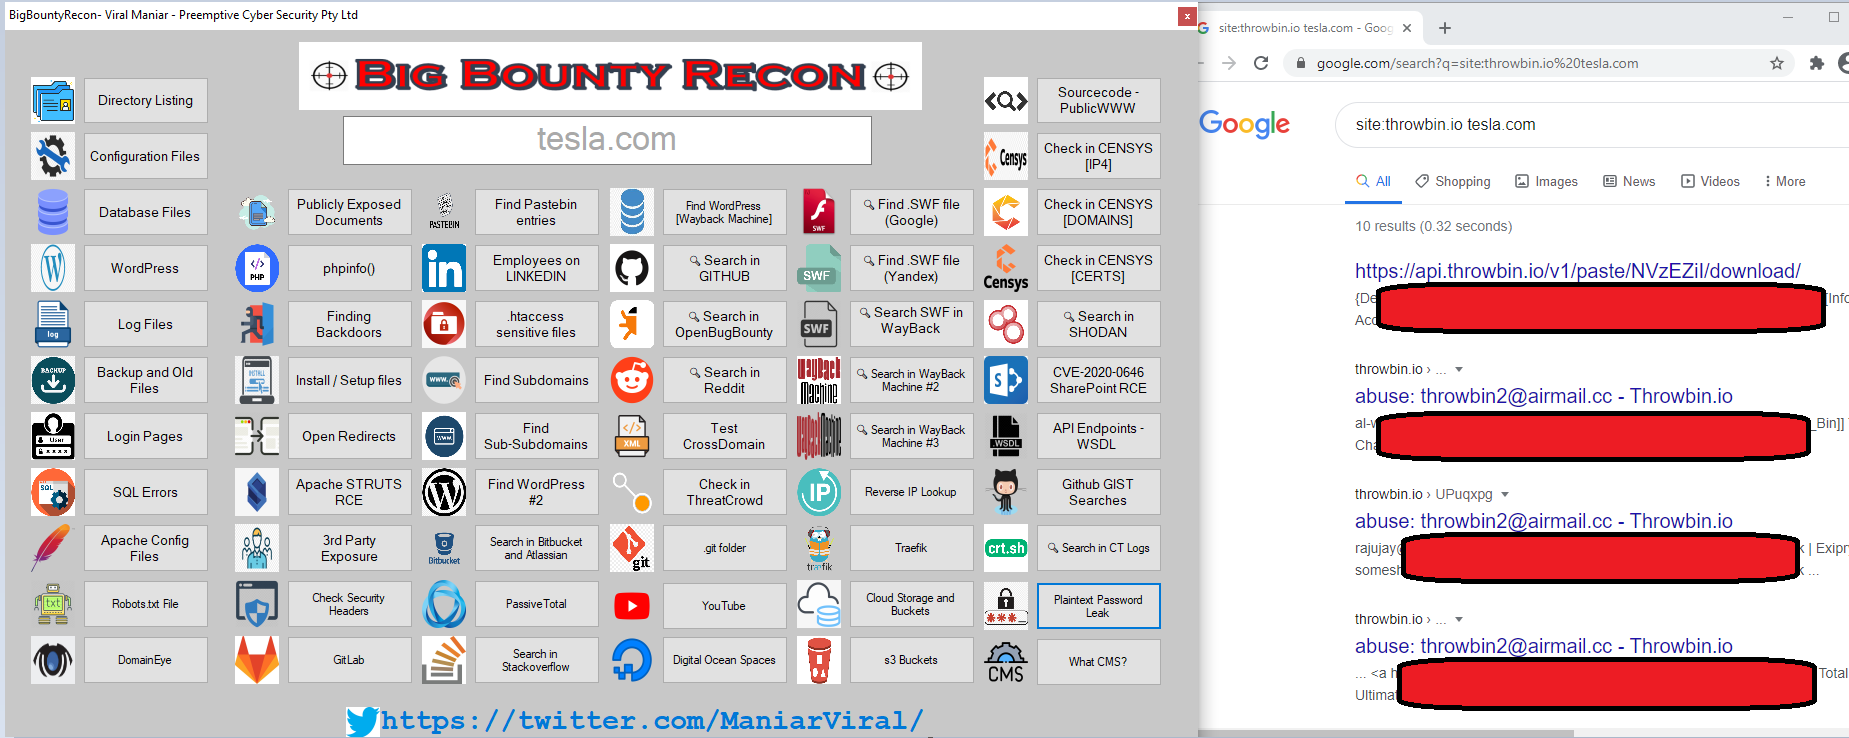
 viralmaniar/bigbountyrecon
BigBountyRecon उपकरण विभिन्न Google dorks और ओपन स्रोत उपकरणों का उपयोग करके 58 विभिन्न तकनीकों का उपयोग करता है ताकि लक्ष्य संगठन पर प्रारंभिक टोह लेने की प्रक्रिया को तेज किया जा सके।

BigBountyRecon उपकरण लक्ष्य संगठन पर प्रारंभिक टोही (reconnaissance) प्रक्रिया को गति देने के लिए विभिन्न Google dorks और ओपन सोर्स टूल्स का उपयोग करके 58 विभिन्न तकनीकों का उपयोग करता है। टोही किसी भी पेनिट्रेशन टेस्टिंग या बग हंटिंग प्रक्रिया में सबसे महत्वपूर्ण कदम है। यह हमलावर को लक्ष्य संगठन के बारे में कुछ प्रारंभिक ज्ञान प्रदान करता है। इसके अलावा, यह नियंत्रणों के बारे में जानकारी प्राप्त करने और लक्ष्य संगठन की सुरक्षा परिपक्वता स्तर का कुछ मोटा अनुमान लगाने में उपयोगी होगा।
इस उपकरण का उपयोग बग हंटिंग के लिए आपके सामान्य दृष्टिकोण के अतिरिक्त किया जा सकता है। इसका विचार यह है कि बिना समय निवेश किए और इन सिंटैक्स को याद किए, अपने लक्ष्य संगठन के बारे में तुरंत जांच करें और जानकारी एकत्र करें। इसके अलावा, यह आपको लक्ष्य पर कुछ त्वरित सफलताओं को खोजने की दिशा में एक दृष्टिकोण परिभाषित करने में मदद कर सकता है।
इस उपकरण के लिए कोई भी सुझाव या विचार स्वागत योग्य हैं - बस मुझे @ManiarViral पर ट्वीट करें
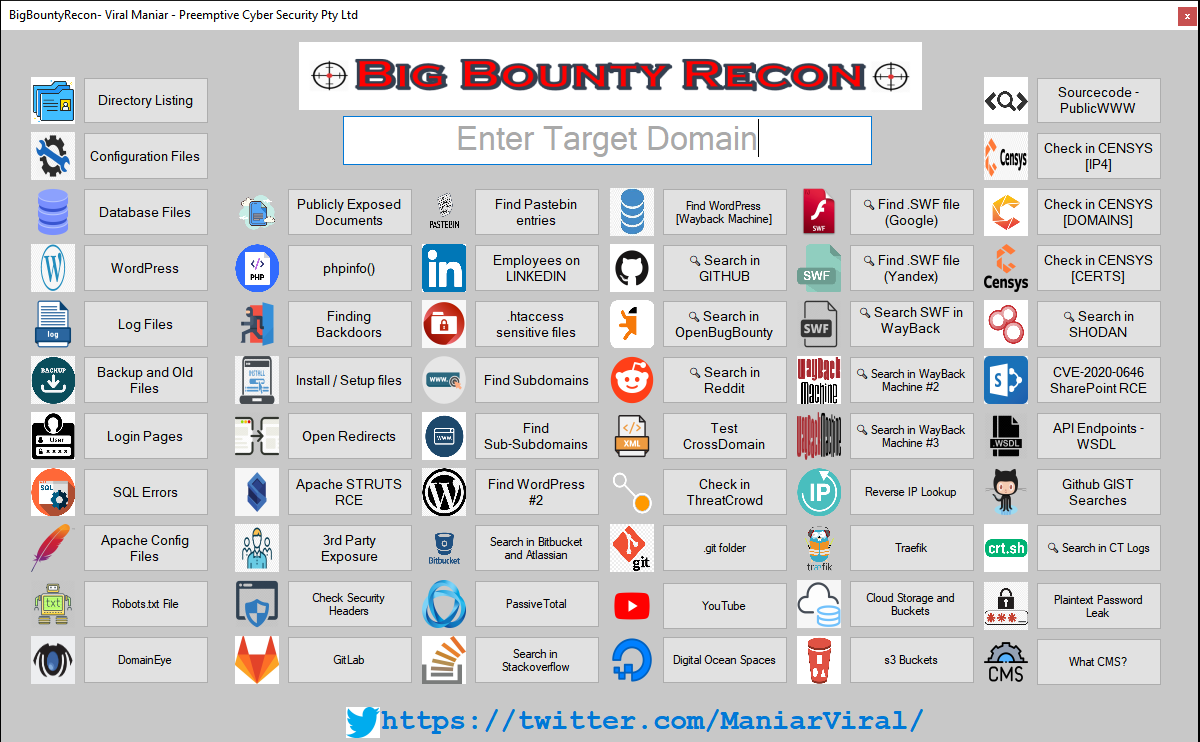
डायरेक्टरी लिस्टिंग: आपके लक्ष्य संगठन पर Google Dork का उपयोग करके खुली निर्देशिकाएँ ढूँढना वेबसर्वर पर निर्देशिका संरचना को समझने में मदद करता है। यह संवेदनशील जानकारी प्रकट कर सकता है या सूचना प्रकटीकरण (information disclosure) की ओर ले जा सकता है।
कॉन्फ़िगरेशन फ़ाइलें: अक्सर कॉन्फ़िगरेशन फ़ाइलों में संवेदनशील जानकारी जैसे हार्डकोडेड पासवर्ड, संवेदनशील ड्राइव स्थान या API टोकन होते हैं जो आपको आंतरिक संसाधनों तक विशेषाधिकार प्राप्त पहुँच प्रदान कर सकते हैं।
डेटाबेस फ़ाइलें: डेटाबेस फ़ाइलें डेटा फ़ाइलें होती हैं जिनका उपयोग डेटाबेस की सामग्री को एक संरचित प्रारूप में अलग-अलग तालिकाओं और फ़ील्ड्स में एक फ़ाइल में संग्रहीत करने के लिए किया जाता है। वेब एप्लिकेशन की प्रकृति के आधार पर, ये फ़ाइलें संवेदनशील जानकारी तक पहुँच प्रदान कर सकती हैं।
WordPress: WordPress PHP में लिखा गया एक ओपन-सोर्स CMS है। WordPress में वेबसाइटों को बनाने, अनुकूलित करने और बढ़ाने के लिए हजारों प्लगइन्स हैं। इन प्लगइन्स में कई कमजोरियाँ हैं। WordPress संबंधित खोजना
लॉग फ़ाइलें: लॉग फ़ाइलें कभी-कभी किसी विशेष एप्लिकेशन में उपयोगकर्ताओं की गतिविधियों की विस्तृत जानकारी प्रदान करती हैं। ये फ़ाइलें सत्र कुकीज़ या अन्य प्रकार के टोकनों को देखने के लिए उपयोगी होती हैं।
बैकअप और पुरानी फ़ाइलें: बैकअप फ़ाइलें महत्वपूर्ण प्रणालियों की मूल प्रतियाँ होती हैं। ये PII या संवेदनशील रिकॉर्ड तक पहुँच प्रदान करती हैं।
लॉगिन पेज: आपके लक्ष्य संगठन के लॉगिन पेजों की पहचान करना अत्यंत महत्वपूर्ण है ताकि ब्रूटफोर्स प्रयास किए जा सकें या संगठन के संसाधनों तक आगे की पहुँच प्राप्त करने के लिए डिफ़ॉल्ट क्रेडेंशियल्स आज़माए जा सकें।
SQL त्रुटियाँ: SQL त्रुटियाँ बैकएंड सिस्टम के बारे में संवेदनशील जानकारी लीक करती हैं। यह डेटाबेस प्रकारों पर गणना (enumeration) करने में मदद कर सकता है और यह देखने के लिए कि क्या एप्लिकेशन इनपुट सत्यापन-संबंधित हमलों जैसे SQL इंजेक्शन के लिए असुरक्षित है।
Apache कॉन्फ़िग फ़ाइलें: Apache HTTP सर्वर को सादे पाठ कॉन्फ़िगरेशन फ़ाइलों में निर्देश रखकर कॉन्फ़िगर किया जाता है। मुख्य कॉन्फ़िगरेशन फ़ाइल को आमतौर पर httpd.conf कहा जाता है। इसके अलावा, Include निर्देश का उपयोग करके अन्य कॉन्फ़िगरेशन फ़ाइलें जोड़ी जा सकती हैं, और कई कॉन्फ़िगरेशन फ़ाइलों को शामिल करने के लिए वाइल्डकार्ड का उपयोग किया जा सकता है। किसी भी निर्देश को इनमें से किसी भी कॉन्फ़िगरेशन फ़ाइल में रखा जा सकता है। इन कॉन्फ़िग फ़ाइलों की प्रविष्टियों के आधार पर यह डेटाबेस कनेक्शन स्ट्रिंग्स, उपयोगकर्ता नाम और पासवर्ड, आंतरिक कार्यप्रणाली, उपयोग और संदर्भित लाइब्रेरीज़ और एप्लिकेशन का व्यावसायिक तर्क प्रकट कर सकता है।
Robots.txt फ़ाइल: Robots.txt फ़ाइल वेब रोबोट्स को निर्देश देती है कि उनकी वेबसाइट पर पेजों को कैसे क्रॉल करना है। फ़ाइल की सामग्री के आधार पर, एक हमलावर छिपी हुई निर्देशिकाओं और फ़ाइलों की खोज कर सकता है।
DomainEye: DomainEye एक डोमेन/होस्ट जाँच उपकरण है जिसमें सबसे बड़ा डोमेन डेटाबेस है। वे रिवर्स Whois, रिवर्स IP लुकअप, साथ ही रिवर्स NS और MX जैसी सेवाएँ प्रदान करते हैं।
सार्वजनिक रूप से उजागर दस्तावेज़: ऐसे दस्तावेज़ मेटाडेटा जानकारी निकालने के लिए उपयोग किए जा सकते हैं।
phpinfo(): अपने आप में phpinfo() को उजागर करना आवश्यक रूप से जोखिम नहीं है, लेकिन अन्य कमजोरियों के साथ मिलकर यह आपकी साइट से समझौता हो सकता है। इसके अतिरिक्त, मॉड्यूल संस्करण हमलावरों के लिए नई खोजी गई एक्सप्लॉइट्स का उपयोग करके एप्लिकेशन को लक्षित करना आसान बना सकते हैं।
बैकडोर ढूँढना: यह वेबसाइट विरूपण या सर्वर अपहरण से संबंधित मुद्दों की पहचान करने में मदद कर सकता है। विश्वसनीय वेब एप्लिकेशन पर ओपन रिडायरेक्ट कमजोरी का शोषण करके, हमलावर पीड़ितों को फ़िशिंग पेज पर रीडायरेक्ट कर सकता है।
इंस्टॉल/सेटअप फ़ाइलें: ऐसी फ़ाइलें हमलावर को लक्ष्य संगठन पर गणना करने की अनुमति देती हैं। इन फ़ाइलों का उपयोग करके एकत्र की गई जानकारी संस्करण विवरण खोजने में मदद कर सकती है, जिसका उपयोग लक्षित शोषण करने के लिए किया जा सकता है।
ओपन रिडायरेक्ट: इसके साथ, हम ओपन रिडायरेक्ट से संबंधित मुद्दों के लिए विभिन्न ज्ञात मापदंडों को देखते हैं।
Apache Struts RCE: RCE कमजोरी का सफलतापूर्वक शोषण करने से हमलावर मनमाने प्रोग्राम चला सकता है। यहाँ, हम ".action" या ".do" एक्सटेंशन वाली फ़ाइलों की तलाश कर रहे हैं।
तृतीय पक्ष एक्सपोज़र: यहाँ हम तृतीय पक्ष साइटों जैसे Codebeautify, Codeshare और Codepen पर जानकारी के एक्सपोज़र की तलाश कर रहे हैं।
सुरक्षा हेडर जाँचें: तुरंत पहचानें कि क्या लक्ष्य साइट सर्वर प्रतिक्रिया में सुरक्षा-संबंधी हेडर का उपयोग कर रही है।
GitLab: GitLab पर संवेदनशील जानकारी की तुरंत जाँच करें।
Pastebin प्रविष्टियाँ खोजें: Pastebin साइट पर लक्ष्य संगठन से संबंधित परिणाम दिखाता है। यह लक्ष्य संगठन से संबंधित पासवर्ड या कोई अन्य संवेदनशील जानकारी हो सकती है।
LINKEDIN पर कर्मचारी: LinkedIn पर कर्मचारियों के नामों की पहचान करने से आपको पासवर्ड स्प्रेइंग हमले के समय उपयोगकर्ता नाम सूची बनाने में मदद मिल सकती है।
.HTACCESS / संवेदनशील फ़ाइलें: संवेदनशील फ़ाइल एक्सपोज़र की तलाश करें। यह सर्वर गलत कॉन्फ़िगरेशन का संकेत दे सकता है।
सबडोमेन खोजें: सबडोमेन आपको लक्ष्य संगठन पर हमले की सतह का विस्तार करने में मदद करता है। सबडोमेन गणना की प्रक्रिया को स्वचालित करने के लिए कई उपकरण उपलब्ध हैं।
उप-सबडोमेन खोजें: Google Dork का उपयोग करके लक्ष्य संगठन पर उप-सबडोमेन की पहचान करें,
WordPress संबंधित एक्सपोज़र खोजें: WordPress संबंधित एक्सपोज़र आपको संवेदनशील फ़ाइलों और फ़ोल्डरों तक पहुँच प्राप्त करने में मदद करता है।
BitBucket & Atlassian: स्रोत कोड लीकेज, हार्डकोडेड क्रेडेंशियल्स और क्लाउड बुनियादी ढांचे तक पहुँच।
PassiveTotal: PassiveTotal खतरे की जाँच करने के लिए एक उत्कृष्ट उपकरण है। BigBountyRecon का उपयोग करके हम PassiveTotal का उपयोग लक्ष्य जानकारी पर सबडोमेन की पहचान करने के लिए करेंगे।
Stackoverflow: स्रोत कोड एक्सपोज़र या Stackoverflow पर उल्लिखित कोई भी तकनीक-विशिष्ट प्रश्न।
Wayback Machine का उपयोग करके WordPress संबंधित एक्सपोज़र खोजें: WaybackMachine का उपयोग करके संग्रहित WordPress फ़ाइलों की तलाश करें।
GitHub: GitHub पर संवेदनशील जानकारी की तुरंत जाँच करें।
OpenBugBounty: OpenBugBounty वेबसाइट पर सार्वजनिक रूप से उजागर सुरक्षा मुद्दों की तलाश करें।
Reddit: Reddit प्लेटफ़ॉर्म पर विशेष संगठन के बारे में जानकारी।
Crossdomain.xml: लक्ष्य संगठन पर गलत कॉन्फ़िगर की गई crossdomain.xml फ़ाइलों की तलाश करें।
ThreatCrowd: खतरों के लिए खोज इंजन, हालाँकि, हम इसका उपयोग अतिरिक्त उप-डोमेन की पहचान करने के लिए करेंगे।
.git फ़ोल्डर: स्रोत कोड एक्सपोज़र। यदि सुलभ हो तो संपूर्ण रिपॉजिटरी सामग्री को डाउनलोड करना संभव है।
YouTube: Youtube पर किसी भी हाल की खबर की तलाश करें।
Digitalocean Spaces: Spaces एक S3-संगत ऑब्जेक्ट स्टोरेज सेवा है जो आपको बड़ी मात्रा में डेटा संग्रहीत और परोसने देती है। हम किसी भी डेटा एक्सपोज़र की तलाश करेंगे।
.SWF फ़ाइल (Google): फ्लैश मर चुका है। हम Google Dorks का उपयोग करके फ्लैश .swf के पुराने संस्करणों की तलाश करेंगे जिनमें कमजोरियाँ हैं।
.SWF फ़ाइल (Yandex): फ्लैश मर चुका है। हम Yandex का उपयोग करके फ्लैश .swf के पुराने संस्करणों की तलाश करेंगे जिनमें कमजोरियाँ हैं।
