 viperbluff/waf_buster
SSL/TLS Ciphers का दुरुपयोग करके WAF को बाधित करें

SSL/TLS सिफ़र्स के दुरुपयोग द्वारा WAF को बाधित करें
यह उपकरण वेब सर्वर सिरे पर उपयोग किए जा रहे वेब एप्लिकेशन फ़ायरवॉल द्वारा समर्थित सिफ़र्स का विश्लेषण करने के लिए बनाया गया था। (संदर्भ:https://0x09al.github.io/waf/bypass/ssl/2018/07/02/web-application-firewall-bypass.html)। यह पहले SslScan को ट्रिगर करके काम करता है ताकि वेब सर्वर के साथ SSL/TLS वार्ता के दौरान सभी समर्थित सिफ़र्स की खोज की जा सके। सभी समर्थित सिफ़र्स की टेक्स्ट फ़ाइल प्राप्त करने के बाद, हम Curl का उपयोग करके वेब सर्वर से प्रत्येक सिफ़र के साथ क्वेरी करते हैं ताकि यह जांच सकें कि कौन से सिफ़र WAF द्वारा असमर्थित और वेब सर्वर द्वारा समर्थित हैं, यदि ऐसा कोई सिफ़र मिलता है तो एक संदेश प्रदर्शित होता है कि "फ़ायरवॉल को बायपास कर दिया गया है"।
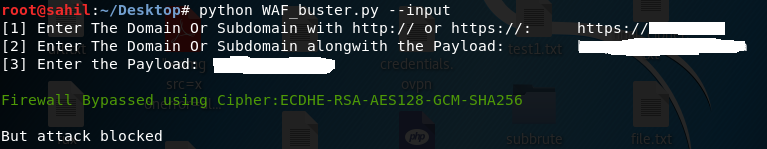
यह उपकरण Python2 का उपयोग करके बनाया गया है और इसमें नीचे दिए गए मॉड्यूल का उपयोग किया गया है:-
1.requests
2.os
3.sys
4.subprocess
टर्मिनल खोलें
python2 WAF_buster.py --input

Sahil Tikoo
Hacker
