 vanhoefm/macstealer
# MacStealer: वाई-फाई क्लाइंट आइसोलेशन बायपास

इस रिपॉजिटरी में MacStealer शामिल है। यह Wi-Fi नेटवर्कों में क्लाइंट आइसोलेशन बाइपास की जाँच कर सकता है (CVE-2022-47522)। हमारा हमला MAC परत पर अन्य क्लाइंटों की ओर जाने वाले ट्रैफ़िक को इंटरसेप्ट (चुरा) सकता है, तब भी जब क्लाइंटों को एक-दूसरे से संचार करने से रोका गया हो। यह भेद्यता उन Wi-Fi नेटवर्कों को प्रभावित करती है जिनमें दुर्भावनापूर्ण इनसाइडर मौजूद हों, और हमारा हमला क्लाइंट आइसोलेशन को बाइपास कर सकता है, जिसे कभी-कभी AP आइसोलेशन भी कहा जाता है। यह हमला Dynamic ARP inspection (DAI) को भी बाइपास कर सकता है, और संभवतः उन अन्य तरीकों को भी बाइपास कर सकता है जो क्लाइंटों को एक-दूसरे पर हमला करने से रोकते हैं। इस हमले को security context override attack भी कहा जाता है, देखें हमारे USENIX Security '23 पेपर की धारा 5 (रिपोजिटरी)।
प्रभावित होने वाले संभावित नेटवर्कों के ठोस उदाहरण हैं:
एंटरप्राइज़ नेटवर्क जहाँ उपयोगकर्ता एक-दूसरे पर भरोसा नहीं कर सकते हैं, और जहाँ क्लाइंट आइसोलेशन या ARP inspection जैसी तकनीकों का उपयोग उपयोगकर्ताओं को एक-दूसरे पर हमला करने से रोकने के लिए किया जाता है। उदाहरण के लिए, ऐसे कंपनी नेटवर्क जिनमें मेहमानों और कर्मचारियों दोनों के लिए खाते हों, eduroam और govroam जैसे नेटवर्क, आदि।
Passpoint (पहले Hotspot 2.0) द्वारा सुरक्षित सार्वजनिक हॉटस्पॉट। ये ऐसे हॉटस्पॉट हैं जिनसे आप स्वचालित रूप से और सुरक्षित रूप से कनेक्ट हो सकते हैं। उदाहरण के लिए, यह आपके फ़ोन के SIM कार्ड का उपयोग करके आपको निर्बाध रूप से प्रमाणित कर सकता है।
होम WPA2 या WPA3 नेटवर्क जिनमें क्लाइंट आइसोलेशन सक्षम हो। इसमें मेहमानों या असुरक्षित (IoT) उपकरणों के लिए अलग SSID वाले नेटवर्क शामिल हैं। इसमें ऐसे नेटवर्क भी शामिल हैं जहाँ उपकरणों को और अधिक अलग करने के लिए कई पासवर्ड का उपयोग किया जाता है, जिसे Multi-PSK, Identity PSK, per-station PSK, या EasyPSK के रूप में भी जाना जाता है। अतिरिक्त जानकारी के लिए खतरा मॉडल चर्चा देखें।
WPA3 SAE-PK पर आधारित सार्वजनिक हॉटस्पॉट। ये ऐसे हॉटस्पॉट हैं जो एक साझा सार्वजनिक पासवर्ड द्वारा सुरक्षित होते हैं, लेकिन जहाँ कोई प्रतिद्वंद्वी इस सार्वजनिक रूप से ज्ञात पासवर्ड का दुरुपयोग नहीं कर सकता।
हम ध्यान दिलाते हैं कि हमारा हमला VLAN को बाइपास नहीं कर सकता। दूसरे शब्दों में, वर्तमान प्रयोगों के आधार पर, हमारा हमला किसी अन्य VLAN में मौजूद डिवाइस का शोषण करने के लिए उपयोग नहीं किया जा सकता।
हमारे USENIX Security '23 के अन्य परिणामों की रिपोजिटरी भी उपलब्ध है।
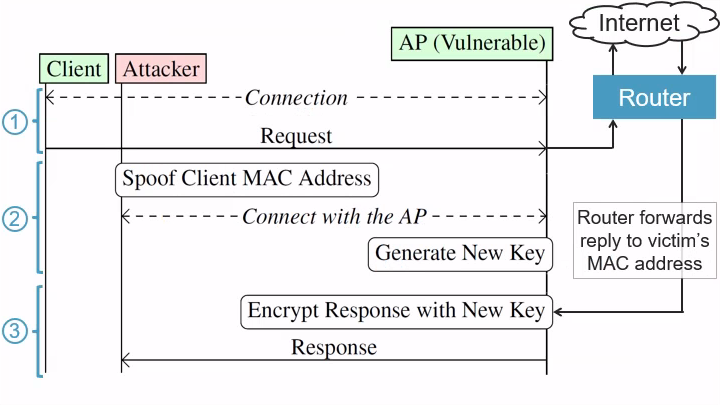
हमले के पीछे मुख्य विचार यह है कि क्लाइंटों को प्रमाणित करने का तरीका इस बात से असंबंधित है कि पैकेट को सही Wi-Fi क्लाइंट तक कैसे रूट किया जाता है। अर्थात्, प्रमाणीकरण पासवर्ड, उपयोगकर्ता नाम, 802.1X पहचान और/या प्रमाणपत्रों के आधार पर किया जाता है, लेकिन एक बार क्लाइंट कनेक्ट हो जाने पर पैकेटों का रूटिंग MAC पते के आधार पर किया जाता है। एक दुर्भावनापूर्ण इनसाइडर पीड़ित को डिस्कनेक्ट करके और फिर पीड़ित के MAC पते के अंतर्गत कनेक्ट होकर (प्रतिद्वंद्वी के क्रेडेंशियल्स का उपयोग करके) एक Wi-Fi क्लाइंट की ओर जाने वाले डेटा को इंटरसेप्ट करने के लिए इसका दुरुपयोग कर सकता है। कोई भी पैकेट जो अभी भी पीड़ित की ओर जा रहे थे, जैसे कि वेबसाइट डेटा जिसे पीड़ित अभी भी लोड कर रहा था, अब इसके बजाय प्रतिद्वंद्वी को प्राप्त होंगे।
अधिक सटीक रूप से, हमला तीन चरणों में होता है:
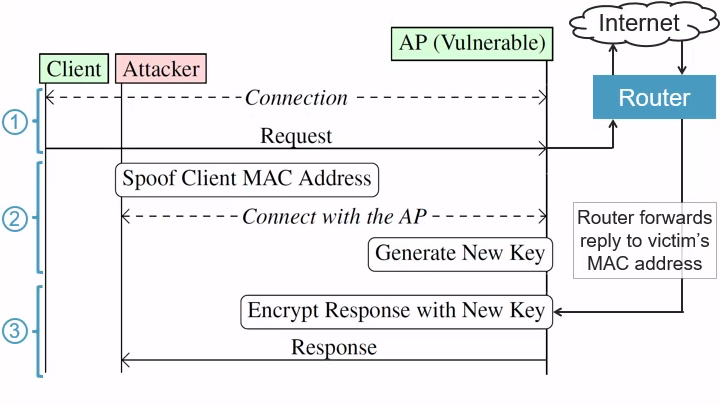
पीड़ित से डेटा अनुरोध करवाना: प्रतिद्वंद्वी पहले तब तक इंतज़ार करता है जब तक पीड़ित (क्लाइंट)
कमजोर Access Point (AP) के साथ Wi-Fi कनेक्शन स्थापित नहीं कर लेता। हम मानते हैं कि पीड़ित
फिर इंटरनेट पर किसी सर्वर को अनुरोध भेजेगा। उदाहरण के लिए, पीड़ित example.com (सादे पाठ) वेबसाइट पर
HTTP अनुरोध भेज सकता है। प्रतिद्वंद्वी का लक्ष्य वेबसाइट द्वारा भेजे जाने वाले प्रतिक्रिया (response) को
इंटरसेप्ट करना है।
पीड़ित के MAC पते के अंतर्गत कनेक्ट होना: पीड़ित द्वारा डेटा अनुरोध करने के बाद, उदाहरण के लिए
HTTP Request पैकेट भेजकर, प्रतिद्वंद्वी प्रतिक्रिया आने से पहले पीड़ित को जबरन नेटवर्क से डिस्कनेक्ट कर देगा।
हमारे उदाहरण में, इसका मतलब है कि example.com से प्रतिक्रिया AP पर पहुंचने से पहले पीड़ित डिस्कनेक्ट हो जाता है।
पीड़ित के डिस्कनेक्ट होते ही, प्रतिद्वंद्वी पीड़ित के MAC पते को स्पूफ करता है और प्रतिद्वंद्वी अपने स्वयं के
क्रेडेंशियल्स का उपयोग करके नेटवर्क से कनेक्ट होगा। इसका मतलब है कि प्रतिद्वंद्वी एक दुर्भावनापूर्ण इनसाइडर है जो अपने क्रेडेंशियल्स का उपयोग करके
नेटवर्क से कनेक्ट हो सकता है, उदाहरण के लिए, किसी Enterprise Wi-Fi नेटवर्क में अपने स्वयं के उपयोगकर्ता नाम और पासवर्ड का उपयोग करके।
प्रतिक्रिया को इंटरसेप्ट करना: एक बार जब प्रतिद्वंद्वी पीड़ित के MAC पते के अंतर्गत कनेक्ट हो जाता है,
AP प्रतिद्वंद्वी द्वारा नवनिर्मित एन्क्रिप्शन कुंजियों को पीड़ित के MAC पते के साथ संबद्ध कर देगा।
परिणामस्वरूप, जब सर्वर से प्रतिक्रिया Wi-Fi नेटवर्क पर पहुंचती है, या सामान्य रूप से पीड़ित की ओर कोई भी इनकमिंग ट्रैफ़िक,
राउटर इन इनकमिंग पैकेटों को पीड़ित के MAC पते पर अग्रेषित करेगा। हमारे उदाहरण में, इसका मतलब है कि example.com से प्रतिक्रिया राउटर द्वारा
पीड़ित के MAC पते पर अग्रेषित की जाती है। हालाँकि, प्रतिद्वंद्वी अब इस MAC पते का उपयोग कर रहा है। इसका मतलब है कि
AP प्रतिक्रिया को प्रतिद्वंद्वी की कुंजियों का उपयोग करके एन्क्रिप्ट करेगा। दूसरे शब्दों में, प्रतिद्वंद्वी को अब
पीड़ित की ओर जा रहा कोई भी लंबित ट्रैफ़िक प्राप्त होगा।
हम ध्यान दिलाते हैं कि इंटरसेप्ट किया गया ट्रैफ़िक उच्च-परत एन्क्रिप्शन, जैसे TLS और HTTPS, द्वारा सुरक्षित हो सकता है। फिर भी, भले ही उच्च-परत एन्क्रिप्शन का उपयोग किया जा रहा हो, हमारा हमला उस IP पते का खुलासा करता है जिसके साथ पीड़ित संचार कर रहा है। यह बदले में उन वेबसाइटों का खुलासा करता है जिन्हें पीड़ित विज़िट कर रहा है, जो अपने आप में संवेदनशील जानकारी हो सकती है।
डिफ़ॉल्ट रूप से, हमला पीड़ित द्वारा भेजे गए ट्रैफ़िक को इंटरसेप्ट नहीं करता है, बल्कि केवल पीड़ित की ओर भेजे गए ट्रैफ़िक को इंटरसेप्ट कर सकता है। हालाँकि, एक प्रतिद्वंद्वी बाद के हमलों का प्रयास करके पीड़ित द्वारा भेजे गए ट्रैफ़िक को भी इंटरसेप्ट कर सकता है। विशेष रूप से, पीड़ित को DNS उत्तर को इंटरसेप्ट करके, प्रतिद्वंद्वी DNS उत्तर को स्पूफ कर सकता है और पीड़ित की ओर भेजे गए और पीड़ित द्वारा भेजे गए सभी IP ट्रैफ़िक को इंटरसेप्ट कर सकता है।
उपरोक्त हमला करना तभी उचित है जब लक्षित नेटवर्क में क्लाइंट आइसोलेशन सक्षम हो। अन्यथा, यदि क्लाइंट आइसोलेशन अक्षम है, तो एक दुर्भावनापूर्ण इनसाइडर सीधे अन्य क्लाइंटों पर ARP स्पूफिंग जैसी तकनीकों का उपयोग करके हमला कर सकता है (देखें क्लाइंट आइसोलेशन परीक्षण)।
यह हमला Enterprise WPA1, WPA2 और WPA3 नेटवर्कों के विरुद्ध समान है। ऐसा इसलिए है क्योंकि यह हमला Wi-Fi की किसी क्रिप्टोग्राफ़िक विशेषता का शोषण नहीं करता है, बल्कि यह दुरुपयोग करता है कि नेटवर्क कैसे निर्धारित करता है कि पैकेट किस क्लाइंट को भेजे जाने चाहिए, अर्थात् रूट किए जाने चाहिए।
हमले के अतिरिक्त विवरण के लिए, हमारे पेपर Framing Frames: Bypassing Wi-Fi Encryption by Manipulating Transmit Queues में security context override attack (धारा 5) देखें।
