
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Mobile-Drop-Device-SOC-Detection — एंड-टू-एंड सिमुलेशन एक रूट-रहित Android Drop Device (Casper) का पता लगाने का, Wazuh SIEM का उपयोग करके Shellshock (CVE-2014-6271) जैसे Layer 7 हमलों को कैप्चर करने के लिए। | Kitploit
उपकरण/GitHubGitHub/v3ng4mxv1p3r/mobile-drop-device-soc-detection
भेद्यता स्कैनरशोषणपेनिट्रेशन टेस्टिंगमोबाइल सुरक्षाघुसपैठ का पता लगानालर्निंग और शिक्षारेड टीमिंगघटना प्रतिक्रियालैब और अभ्यास
GitHubv3ng4mxv1p3r/mobile-drop-device-soc-detection

Mobile-Drop-Device-SOC-Detection

एंड-टू-एंड सिमुलेशन एक रूट-रहित Android Drop Device (Casper) का पता लगाने का, Wazuh SIEM का उपयोग करके Shellshock (CVE-2014-6271) जैसे Layer 7 हमलों को कैप्चर करने के लिए।

रिपॉजिटरी देखें
1417 महीने पहलेअभी तक समीक्षित नहीं
साझा करें

🛡️ परियोजना फैंटम: मोबाइल "ड्रॉप डिवाइस" SOC डिटेक्शन सिमुलेशन

यह परियोजना एक एंड-टू-एंड SOC प्रयोगशाला कार्यशाला का प्रदर्शन करती है जो यह दर्शाती है कि कैसे एक अनधिकृत, रूट-रहित एंड्रॉइड डिवाइस (Casper Via S), जिसे आंतरिक नेटवर्क के भीतर "ड्रॉप डिवाइस" के रूप में उपयोग किया जाता है, Wazuh SIEM द्वारा महत्वपूर्ण Layer 7 हमलों (वेब स्कैनिंग, RCE) को लॉन्च करने पर पता लगाया जाता है।

यह रिपॉजिटरी "शैडो डिवाइस" खतरे को कम करने के लिए मोबाइल पेनिट्रेशन टेस्टिंग (रेड टीम), SIEM लॉग इंटीग्रेशन (ब्लू टीम), और कस्टम रूल क्रिएशन (डिटेक्शन इंजीनियरिंग) के संलयन को प्रदर्शित करती है।

🎯 परियोजना उद्देश्य (कार्यकारी सारांश)

  1. आक्रमण वेक्टर: हार्डवेयर संशोधन (रूटिंग) के बिना PRoot Debian का उपयोग करके एक मानक, रूट-रहित मोबाइल डिवाइस को एक कार्यात्मक पेनिट्रेशन टेस्टिंग स्टेशन (ड्रॉप डिवाइस) में बदलना।
  2. निष्पादन: एक लक्ष्य वेब सर्वर (Windows 10 / Apache) पर गैर-मानक पोर्ट 8080 पर "अनप्रिविलेज्ड" रिकॉनिसेंस (Nmap) और आक्रामक एप्लिकेशन-लेयर हमले (Nikto) लॉन्च करना।
  3. डिटेक्शन और रिस्पांस: लक्ष्य वेब सर्वर लॉग को Wazuh SIEM में इन्जेस्ट करने और स्वचालित रूप से महत्वपूर्ण एक्सप्लॉइट पैटर्न की पहचान करने के लिए कॉन्फ़िगर करना, विशेष रूप से Shellshock (CVE-2014-6271) RCE पेलोड, जो MITRE ATT&CK रणनीतियों से मैप किया गया है।

🏗️ प्रयोगशाला आर्किटेक्चर और टोपोलॉजी

  • अटैकर यूनिट (ड्रॉप डिवाइस): Casper Via S (Android) -> PRoot Debian Container -> Termux via SSH tunnel.
  • लक्ष्य प्रणाली: Windows 10 होस्ट (IP: 192.168.x.x) XAMPP Apache Web Server (Port: 8080) चला रहा है।
  • सुरक्षा निगरानी (SOC): Ubuntu 22.04 (IP: 192.168.x.x) पर Wazuh सर्वर, जिसमें लक्ष्य पर Wazuh Agent तैनात है।

⚔️ संचालन चरण

1. रिकॉनिसेंस (रेड टीम)

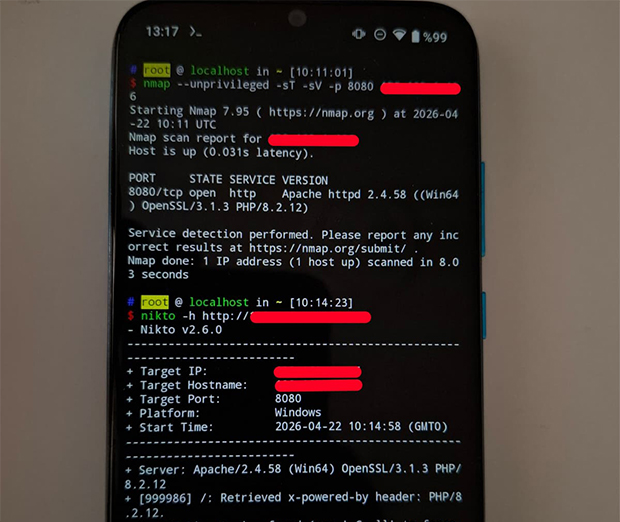
मोबाइल डिवाइस से खुली सेवाओं की खोज के लिए nmap --unprivileged का उपयोग करके प्रदर्शन किया गया। गैर-रूटेड एंड्रॉइड डिवाइसों पर रॉ सॉकेट बनाने से रोकने वाली SELinux प्रतिबंधों के कारण मानक TCP Connect (-sT) स्कैन का उपयोग किया गया। लक्ष्य Apache सर्वर पोर्ट 8080 पर पहचाना गया।

2. एक्सप्लॉइटेशन/स्कैनिंग (रेड टीम)

लक्ष्य के आंतरिक IP और पोर्ट 8080 के विरुद्ध Nikto का उपयोग करके एक आक्रामक भेद्यता स्कैन शुरू किया गया। Nikto ने कई प्रसिद्ध एक्सप्लॉइट पेलोड को इंजेक्ट करते हुए अपनी पहचान को अस्पष्ट करने का प्रयास किया।

3. डिटेक्शन और इंसिडेंट रिस्पांस (ब्लू टीम/SOC)

तैनात एजेंट के माध्यम से Windows 10 लक्ष्य से Apache access.log को Wazuh सर्वर में इन्जेस्ट किया गया।

कैप्चर किया गया महत्वपूर्ण लॉग विवरण: यद्यपि Nikto ने अपने स्कैनर की पहचान छिपाने का प्रयास किया, Wazuh की गहन लॉग विश्लेषण (नियम 31166) ने अनुरोध हेडर के भीतर कुख्यात Shellshock RCE पेलोड को सफलतापूर्वक डिटेक्ट किया।

  • अलर्ट लेवल: 6 (उन्नत)
  • नियम ID: 31166 (Shellshock आक्रमण प्रयास)
  • CVE: CVE-2014-6271
  • MITRE ATT&CK रणनीति: T1190 (एक्सप्लॉइट पब्लिक-फेसिंग एप्लीकेशन)
  • स्रोत IP: 192.168.x.x (Casper ड्रॉप डिवाइस)

📸 साक्ष्य और विज़ुअलाइज़ेशन

A. SOC मॉनिटरिंग ओवरव्यू

यह छवि परियोजना को पूरी तरह से कैप्चर करती है: हाथ में सक्रिय मोबाइल "ड्रॉप डिवाइस", और उसके पीछे SOC डैशबोर्ड, जो रीयल-टाइम डिटेक्शन अलर्ट दिखा रहा है।
phonelog2

B. डिटेक्शन का तकनीकी प्रमाण

ये छवियां Wazuh SIEM द्वारा कैप्चर किए गए विशिष्ट लॉग विवरण को दर्शाती हैं, जो Shellshock पेलोड, CVE ID और MITRE ATT&CK तकनीकों को उजागर करता है।

Wazuh_Shellshock_CVE_Detection

C. डिटेक्शन इंजीनियरिंग (बोनस)

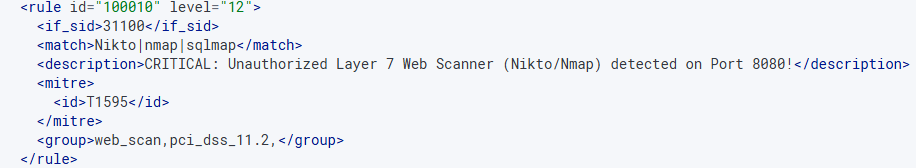
अंतर्निहित नियमों के अतिरिक्त, अनधिकृत उपकरणों से सामान्यीकृत वेब स्कैनर पैटर्न की पहचान करने के लिए एक कस्टम लेवल 12 नियम बनाया गया था, हालांकि इस उदाहरण में विशिष्ट Shellshock अलर्ट (नियम 31166) को प्राथमिकता दी गई।

Custom_Wazuh_Rule_Creation
टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    383
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    327
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    256

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





