 typosquatter/ail-typo-website
एल-टाइपो-स्क्वाटिंग लाइब्रेरी के लिए वेबसाइट

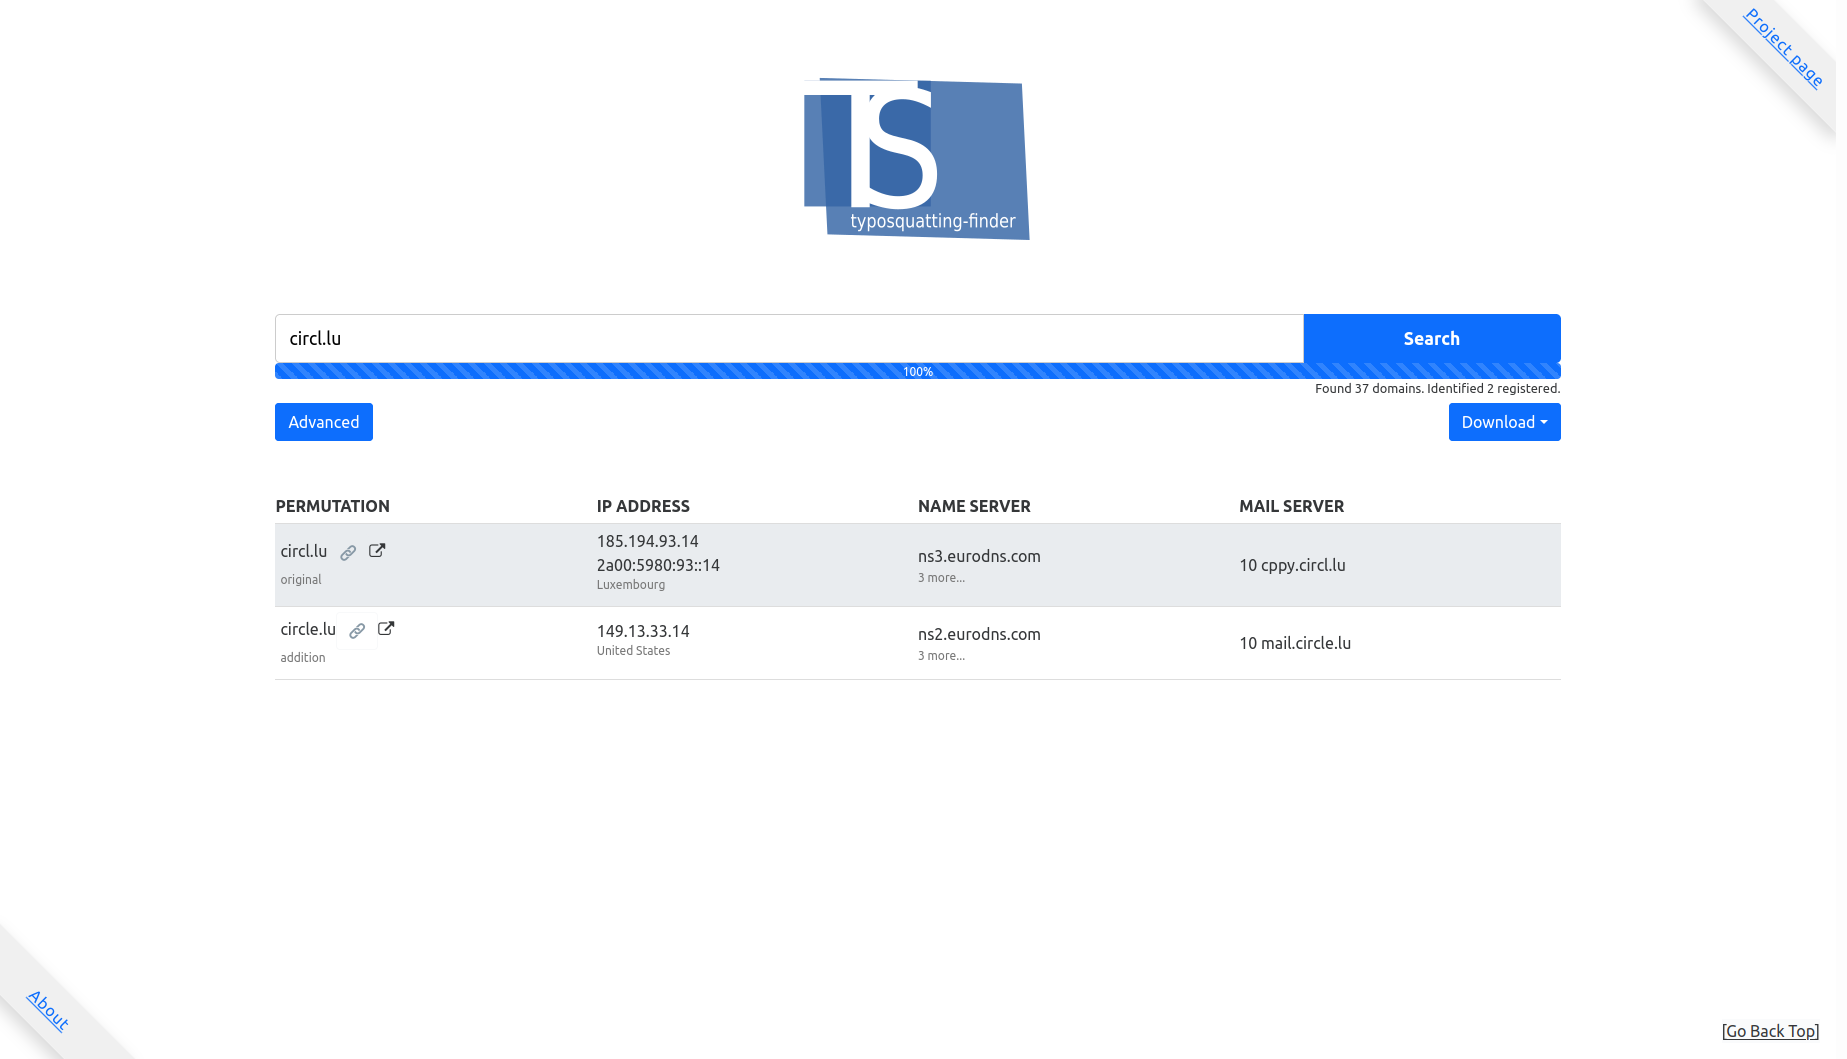
ail-typo-squatting लाइब्रेरी के लिए वेबसाइट। यह वेबसाइट dnstwist website से काफी प्रेरित है।

चलाने के लिए मुख्य स्क्रिप्ट Flask_server.py है, लेकिन आप इनसे शुरुआत कर सकते हैं:
conf/conf.cfg भरेंexternal_script/warning_list/generate_warning_list.py चलाएँAdvanced विकल्प में, किसी डोमेन नाम से विविधताएँ उत्पन्न करने के लिए एल्गोरिदम चुनना संभव है।
यहाँ 20 एल्गोरिदम चुने जा सकते हैं। सूची यहाँ मिल सकती है।
खोज के बाद, विविधताओं की सूची को पुनः उपयोग के लिए डाउनलोड किया जा सकता है, और परिणाम को Json प्रारूप में भी डाउनलोड किया जा सकता है।
खोज के बाद, download बटन के अंतर्गत, Json प्रारूप में Misp event डाउनलोड करना या misp-feed के पेज पर जाना संभव होगा।
खोज के अंत में दिखाई देने वाले share बटन द्वारा दिए गए url को कॉपी करके सत्र को साझा करना संभव है।
सूचना: फिलहाल एक सत्र 1 घंटे के लिए रखा जाता है
जब कोई खोज पूरी होती है, तो परिणाम redis db में संग्रहीत किए जाते हैं ताकि सत्र साझा किया जा सके या किसी डोमेन की दूसरी बार खोज तेज़ हो सके।
session_uuid:
url : डोमेनresult_list : dns क्वेरी के सभी परिणाम (हटा दिए जाएँगे)variations_list : विविधताओं की सूची (स्थिति के लिए उपयोगी)stopped : यह जानने के लिए बूलियन कि सत्र रोका गया था या नहीं (यदि कोई और उसी डोमेन की खोज करता है तो उपयोगी)md5url : डोमेन का md5sumrequest_algo : खोज के लिए उपयोग किए गए एल्गोरिदम की सूची (केवल सत्र का परिणाम लौटाने के लिए उपयोगी)md5_of_domain:algo : किसी दिए गए एल्गोरिदम के लिए परिणामों की सूची (उपयोग तब किया जाता है जब अलग-अलग लोग एक ही डोमेन को अलग-अलग एल्गोरिदम के साथ खोजते हैं)event_manifest:session_uuid : event का manifestevent_hashes:session_uuid : event के hashesevent_json:session_uuid : event का jsonयह तभी काम करेगा जब Flask_api.py चल रहा हो।
सबसे पहले, आपको विश्लेषण करने के लिए अपना sid प्राप्त करना होगा, जिसके लिए आप वांछित पता पास करें:
curl http://localhost:7006/scan/<url>
दूसरा, dns जाँच का परिणाम निम्न का उपयोग करके प्राप्त किया जा सकता है:
curl http://localhost:7006/domains/<sid>
अनुरोध में पैरामीटर पास करके, चलाने के लिए एल्गोरिदम चुनना संभव है।
curl "http://localhost:7006/scan/url?charom&add"
runAll
addDash
addTld
addition
changeDotDash
changeOrder
commonMisspelling
doubleReplacement
homoglyph
homophones
missingDot
omission
repetition
replacement
singularPluralize
stripDash
vowelSwap
wrongTld
[
{"circl.lu":{"A":["185.194.93.14"],"AAAA":["2a00:5980:93::14"],"MX":["10 cppy.circl.lu."],"NS":["ns3.eurodns.com.",...],"NotExist":false,"geoip":"Luxembourg"}}, ...
{"complete":1535,"id":"3322fa4f-52a0-43cb-a057-22bc07bdde01","registered":2,"remaining":4372,"total":5907}
]
वर्तमान स्कैन की स्थिति json आउटपुट के अंत में पाई जा सकती है:
complete: जाँची गई विविधताओं की संख्या
id: वर्तमान स्कैन की id
registered: उन विविधताओं की संख्या जिन्हें dns के साथ एक्सेस किया जा सकता है
remaining: स्कैन समाप्त करने के लिए जाँची जाने वाली विविधताओं की संख्या
total: उत्पन्न विविधताओं की संख्या






