 turbobit/cve-2024-6387-openssh-vulnerability-checker

CVE-2024-6387 OpenSSH भेद्यता जाँचकर्ता रिपॉजिटरी में आपका स्वागत है! यह प्रोजेक्ट आपके सिस्टम पर OpenSSH के स्थापित संस्करण की जाँच करने और यह निर्धारित करने के लिए कई स्क्रिप्ट प्रदान करता है कि यह CVE-2024-6387 के लिए कमजोर है या नहीं। यह Ubuntu, Mac और Windows सहित विभिन्न वातावरणों का समर्थन करता है।
यह रिपॉजिटरी Ubuntu सिस्टम पर OpenSSH संस्करण की जांच करने और यह निर्धारित करने के लिए एक Bash स्क्रिप्ट रखती है कि क्या यह ज्ञात सुरक्षा समस्याओं के लिए संवेदनशील है।
स्क्रिप्ट चलाने के दो तरीके हैं:
chmod +x CVE-2024-6387-OpenSSH-Vulnerability-Checker.sh
./CVE-2024-6387-OpenSSH-Vulnerability-Checker.sh
आप निम्नलिखित कमांड का उपयोग करके स्क्रिप्ट को सीधे डाउनलोड और निष्पादित कर सकते हैं:
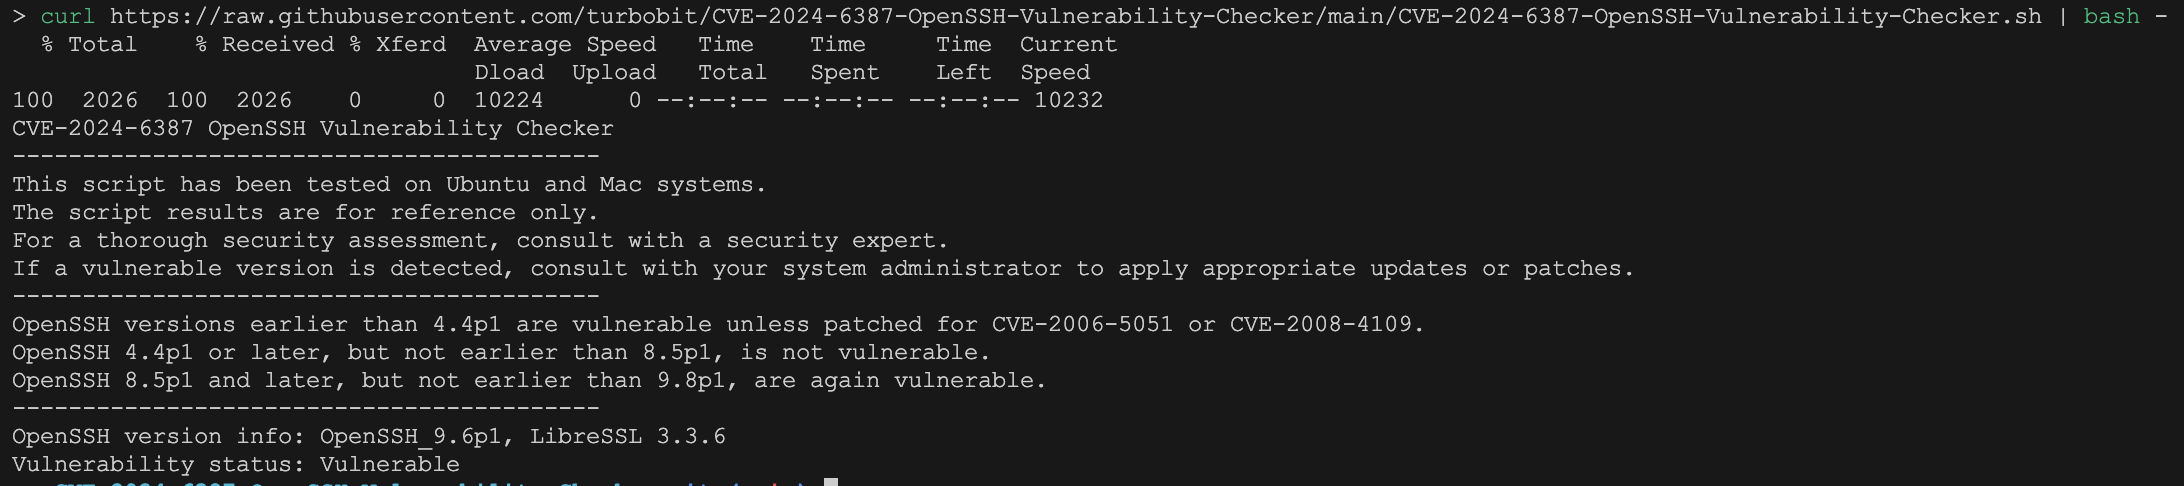
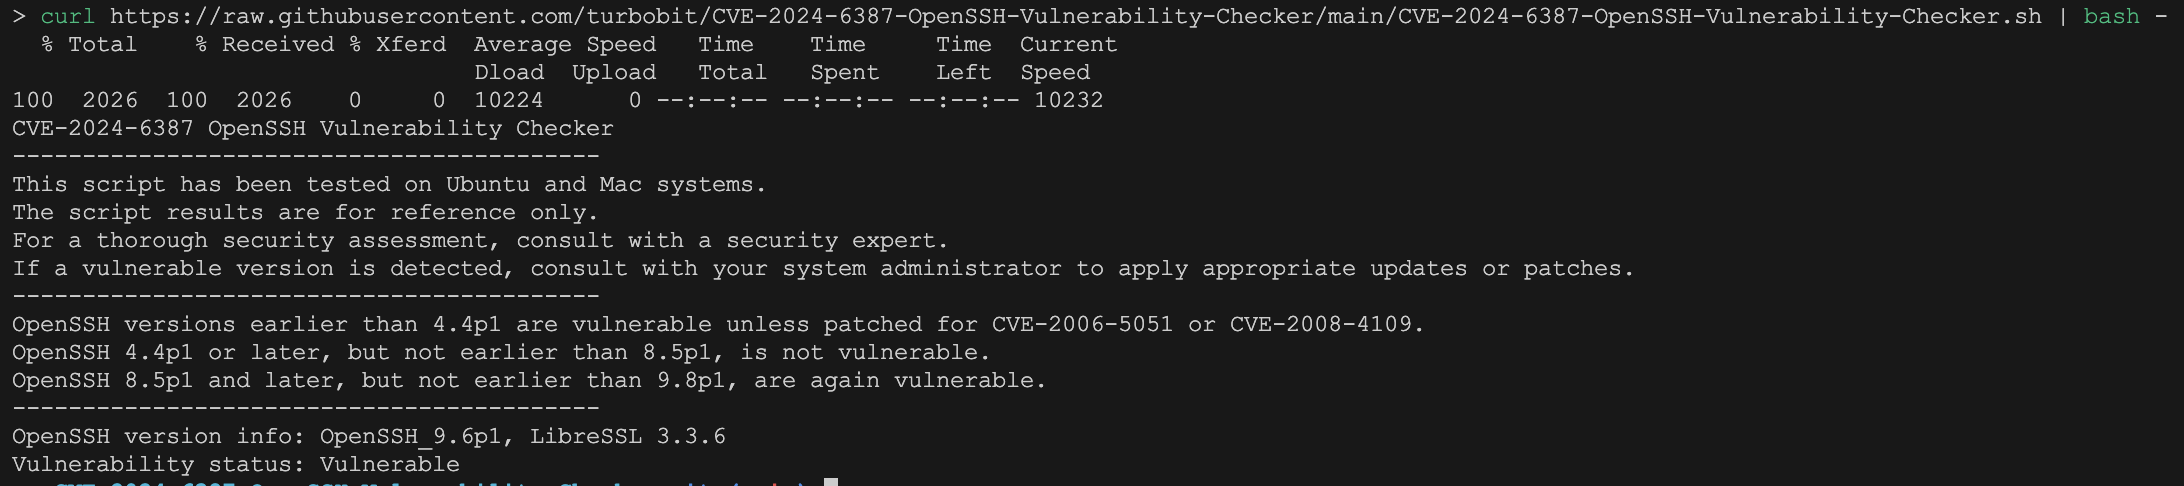
curl https://raw.githubusercontent.com/turbobit/CVE-2024-6387-OpenSSH-Vulnerability-Checker/main/CVE-2024-6387-OpenSSH-Vulnerability-Checker.sh | bash -
नोट: स्क्रिप्ट को निष्पादित करने से पहले हमेशा इसकी सामग्री की समीक्षा करें।
Python स्क्रिप्ट को सीधे डाउनलोड और निष्पादित करने के लिए, निम्नलिखित कमांड का उपयोग करें:
curl https://raw.githubusercontent.com/turbobit/CVE-2024-6387-OpenSSH-Vulnerability-Checker/main/CVE-2024-6387-OpenSSH-Vulnerability-Checker.py | python3 -
नोट: स्क्रिप्ट को निष्पादित करने से पहले हमेशा इसकी सामग्री की समीक्षा करें।
Go स्क्रिप्ट को सीधे डाउनलोड और निष्पादित करने के लिए, निम्नलिखित कमांड का उपयोग करें:
curl https://raw.githubusercontent.com/turbobit/CVE-2024-6387-OpenSSH-Vulnerability-Checker/main/CVE-2024-6387-OpenSSH-Vulnerability-Checker.go -o CVE-2024-6387-OpenSSH-Vulnerability-Checker.go
go run CVE-2024-6387-OpenSSH-Vulnerability-Checker.go
नोट: स्क्रिप्ट को निष्पादित करने से पहले हमेशा इसकी सामग्री की समीक्षा करें।
git clone https://github.com/turbobit/CVE-2024-6387-OpenSSH-Vulnerability-Checker
bash ./build_go.sh
./build/CVE-2024-6387-OpenSSH-Vulnerability-Checker-<your-platform>
यह स्क्रिप्ट Ubuntu और Mac सिस्टम पर परीक्षण की गई है। स्क्रिप्ट के परिणाम केवल संदर्भ के लिए हैं। पूर्ण सुरक्षा मूल्यांकन के लिए, किसी सुरक्षा विशेषज्ञ से परामर्श करें। यदि कोई संवेदनशील संस्करण पाया जाता है, तो उपयुक्त अपडेट या पैच लागू करने के लिए अपने सिस्टम प्रशासक से परामर्श करें।
बग रिपोर्ट, सुविधा सुझाव और पुल अनुरोधों का स्वागत है। कृपया अपने विचार issues के माध्यम से सबमिट करें।
