OpenClaw एजेंट डैशबोर्ड


OpenClaw एजेंट्स के लिए एक सुंदर, सुरक्षित, रीयल-टाइम मॉनिटरिंग डैशबोर्ड। सत्रों को ट्रैक करें, API उपयोग की निगरानी करें, लागत देखें, मेमोरी फ़ाइलों को प्रबंधित करें, और सिस्टम स्वास्थ्य पर नज़र रखें - सब कुछ एक ही स्थान पर।
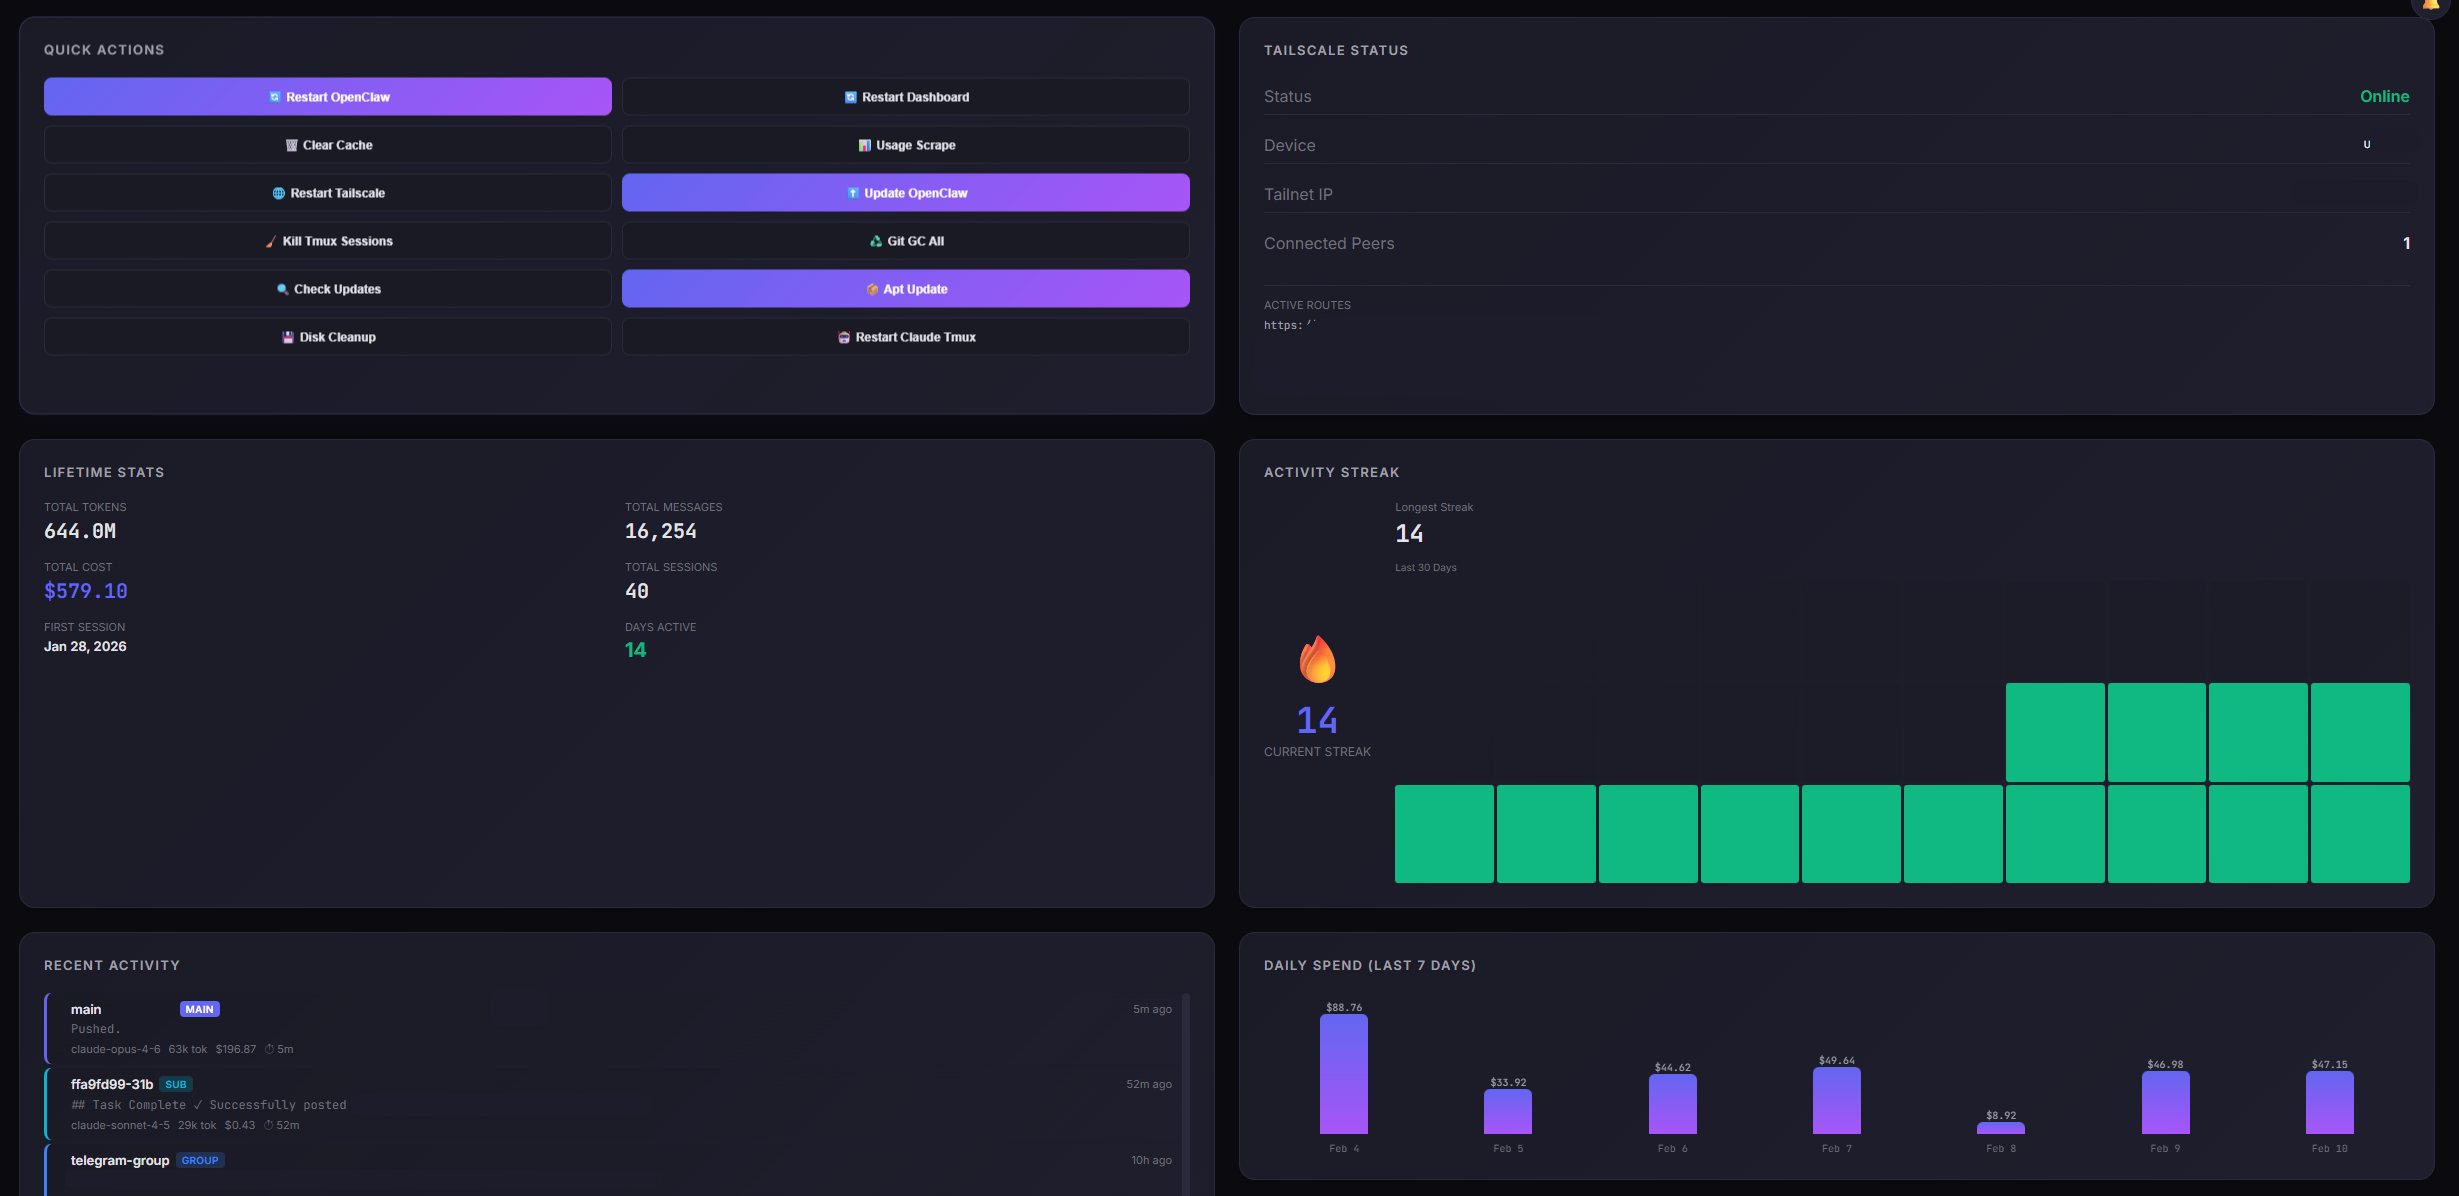
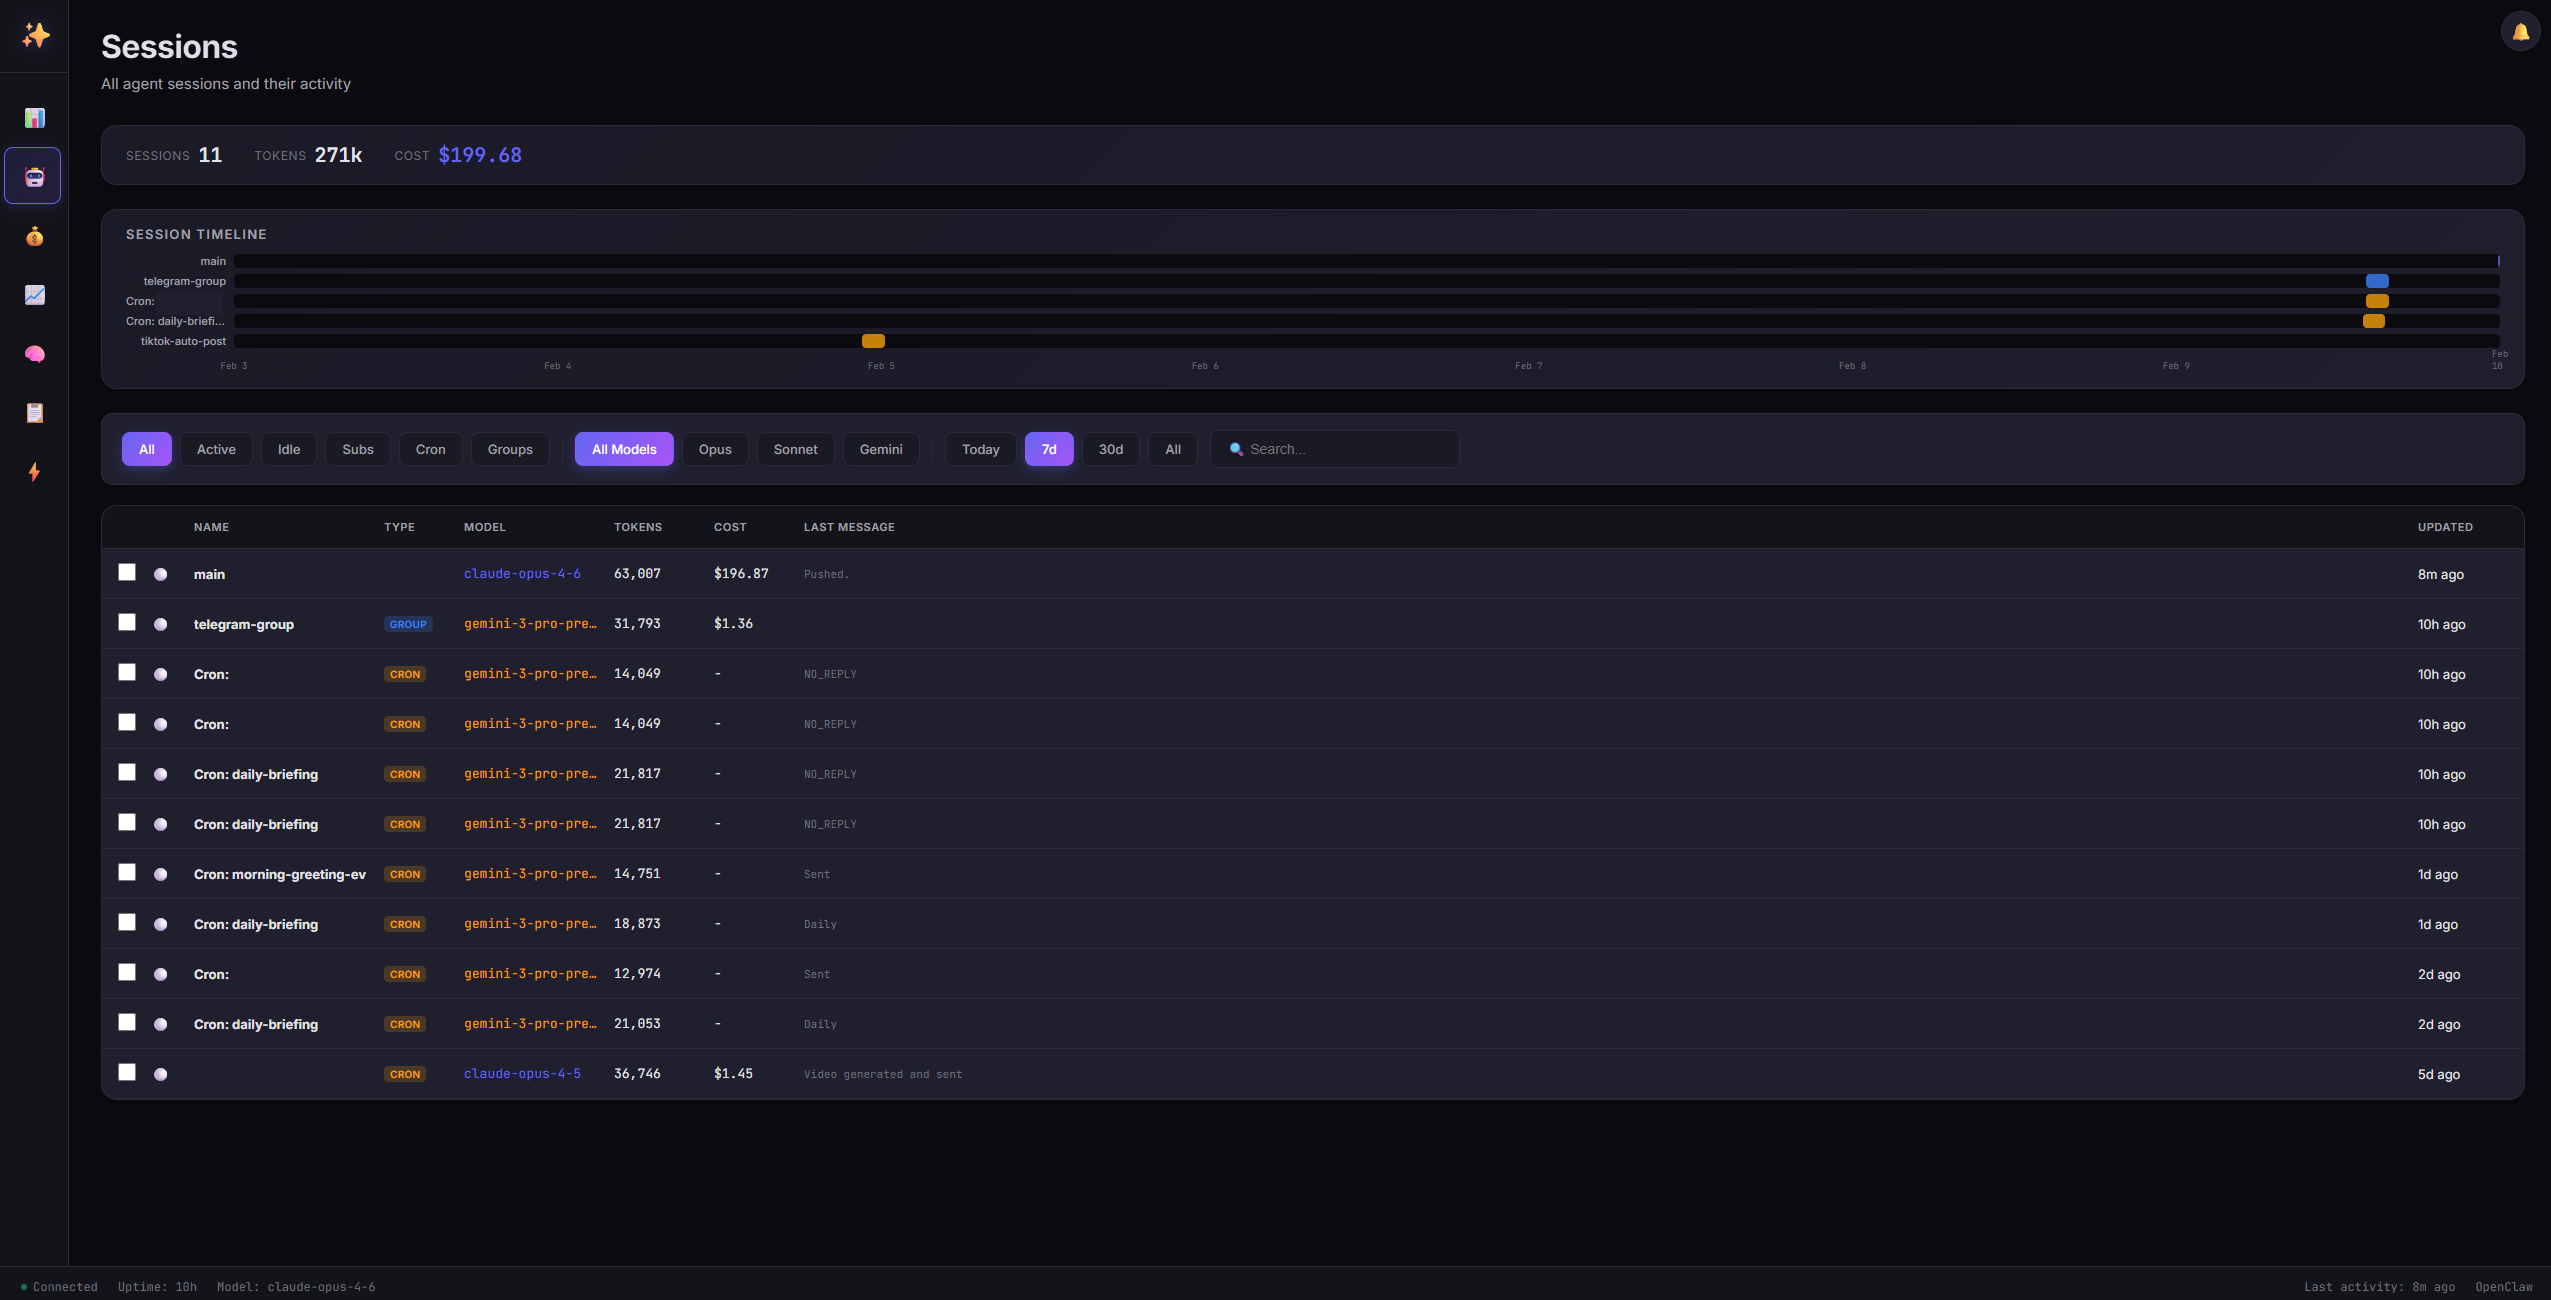
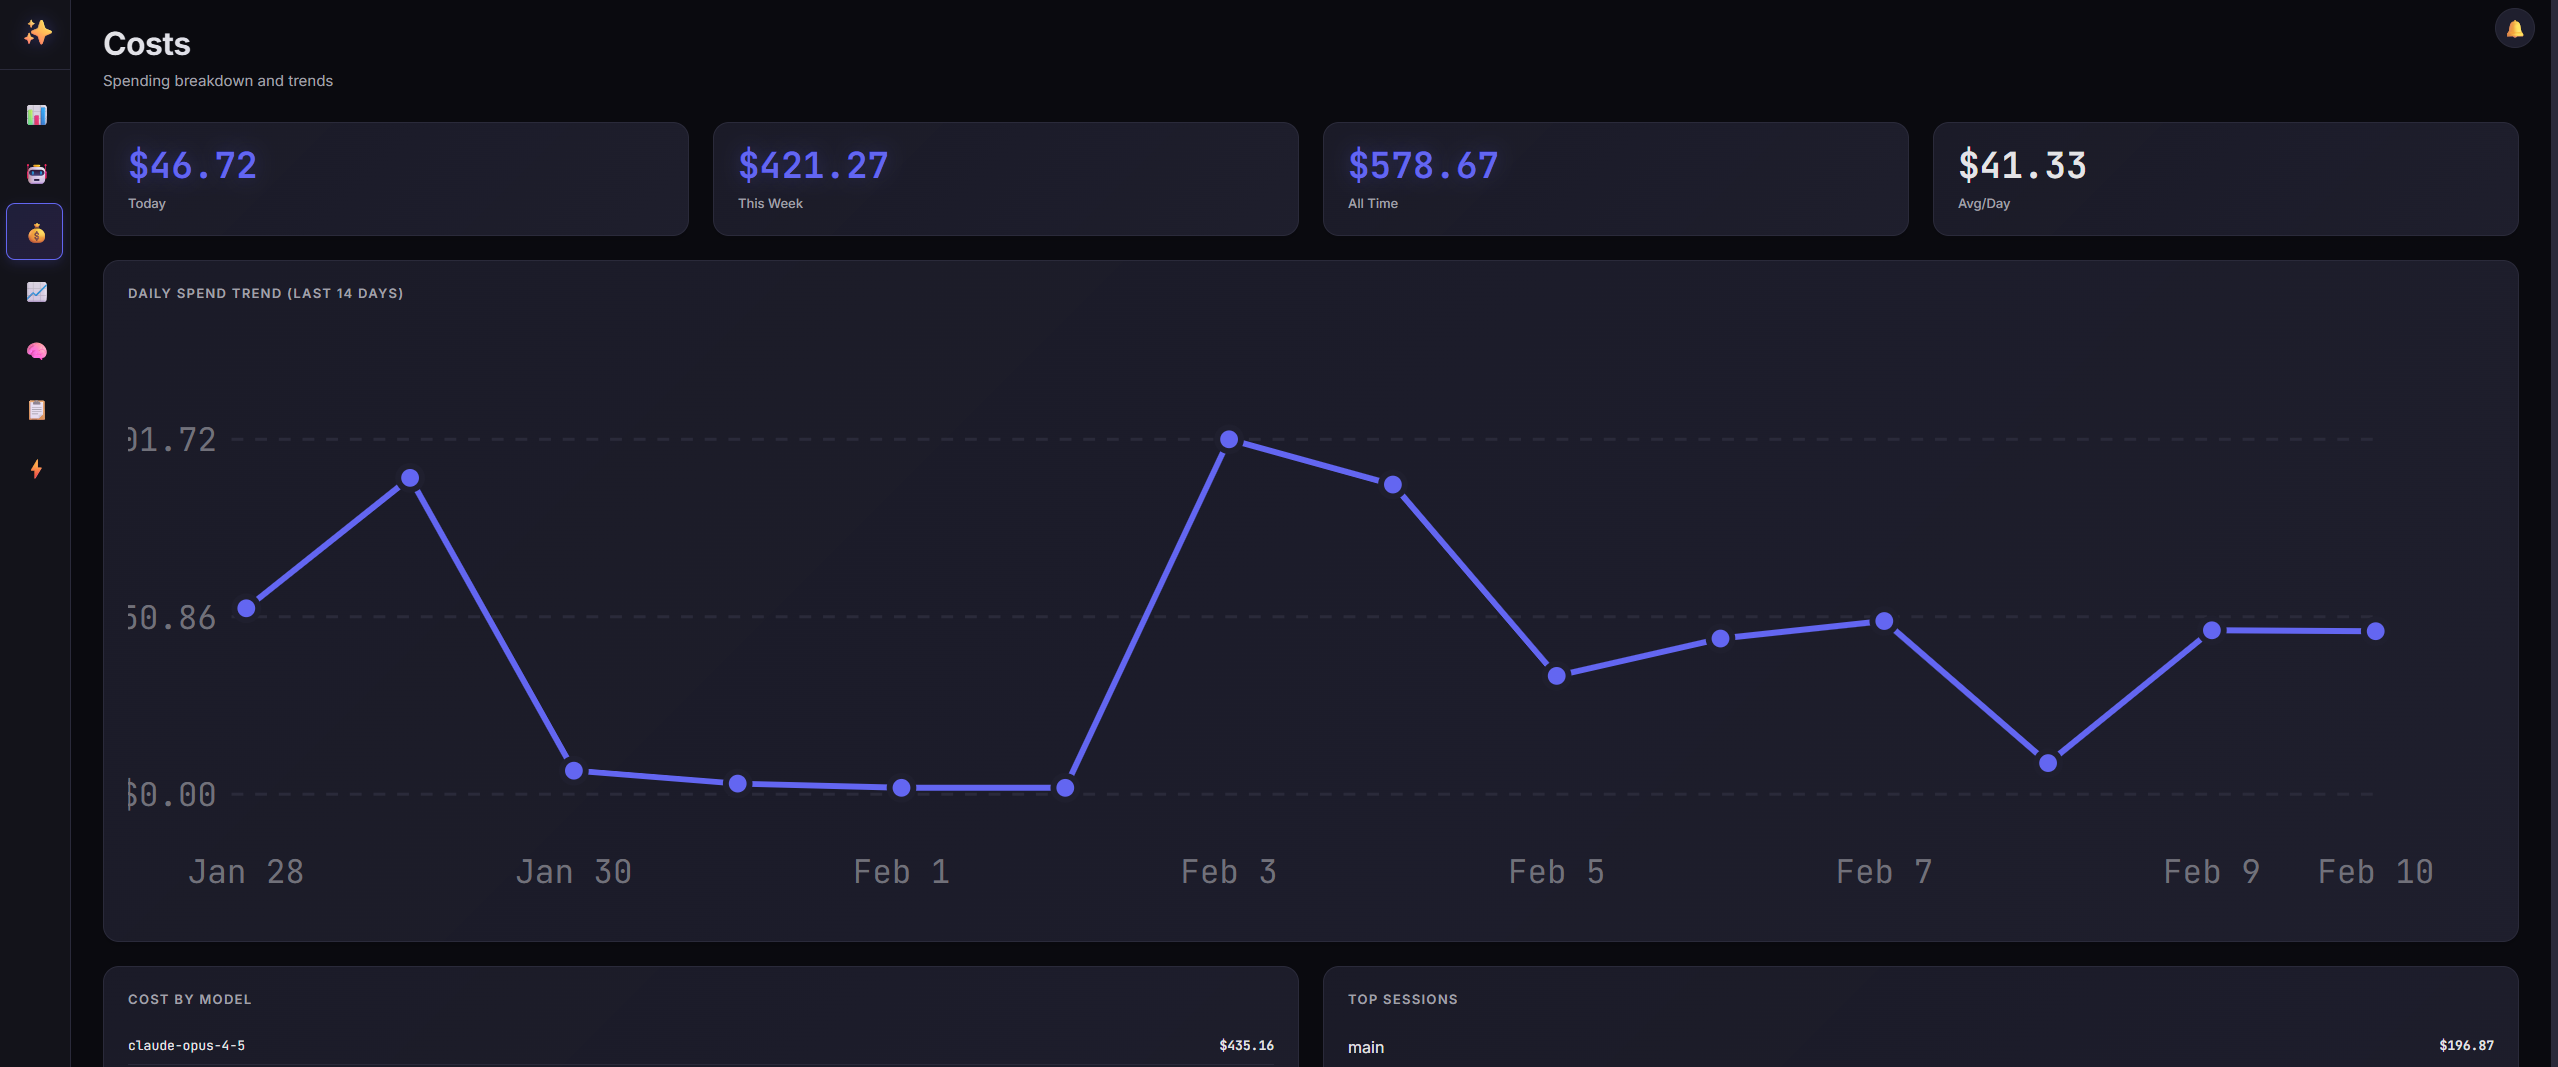
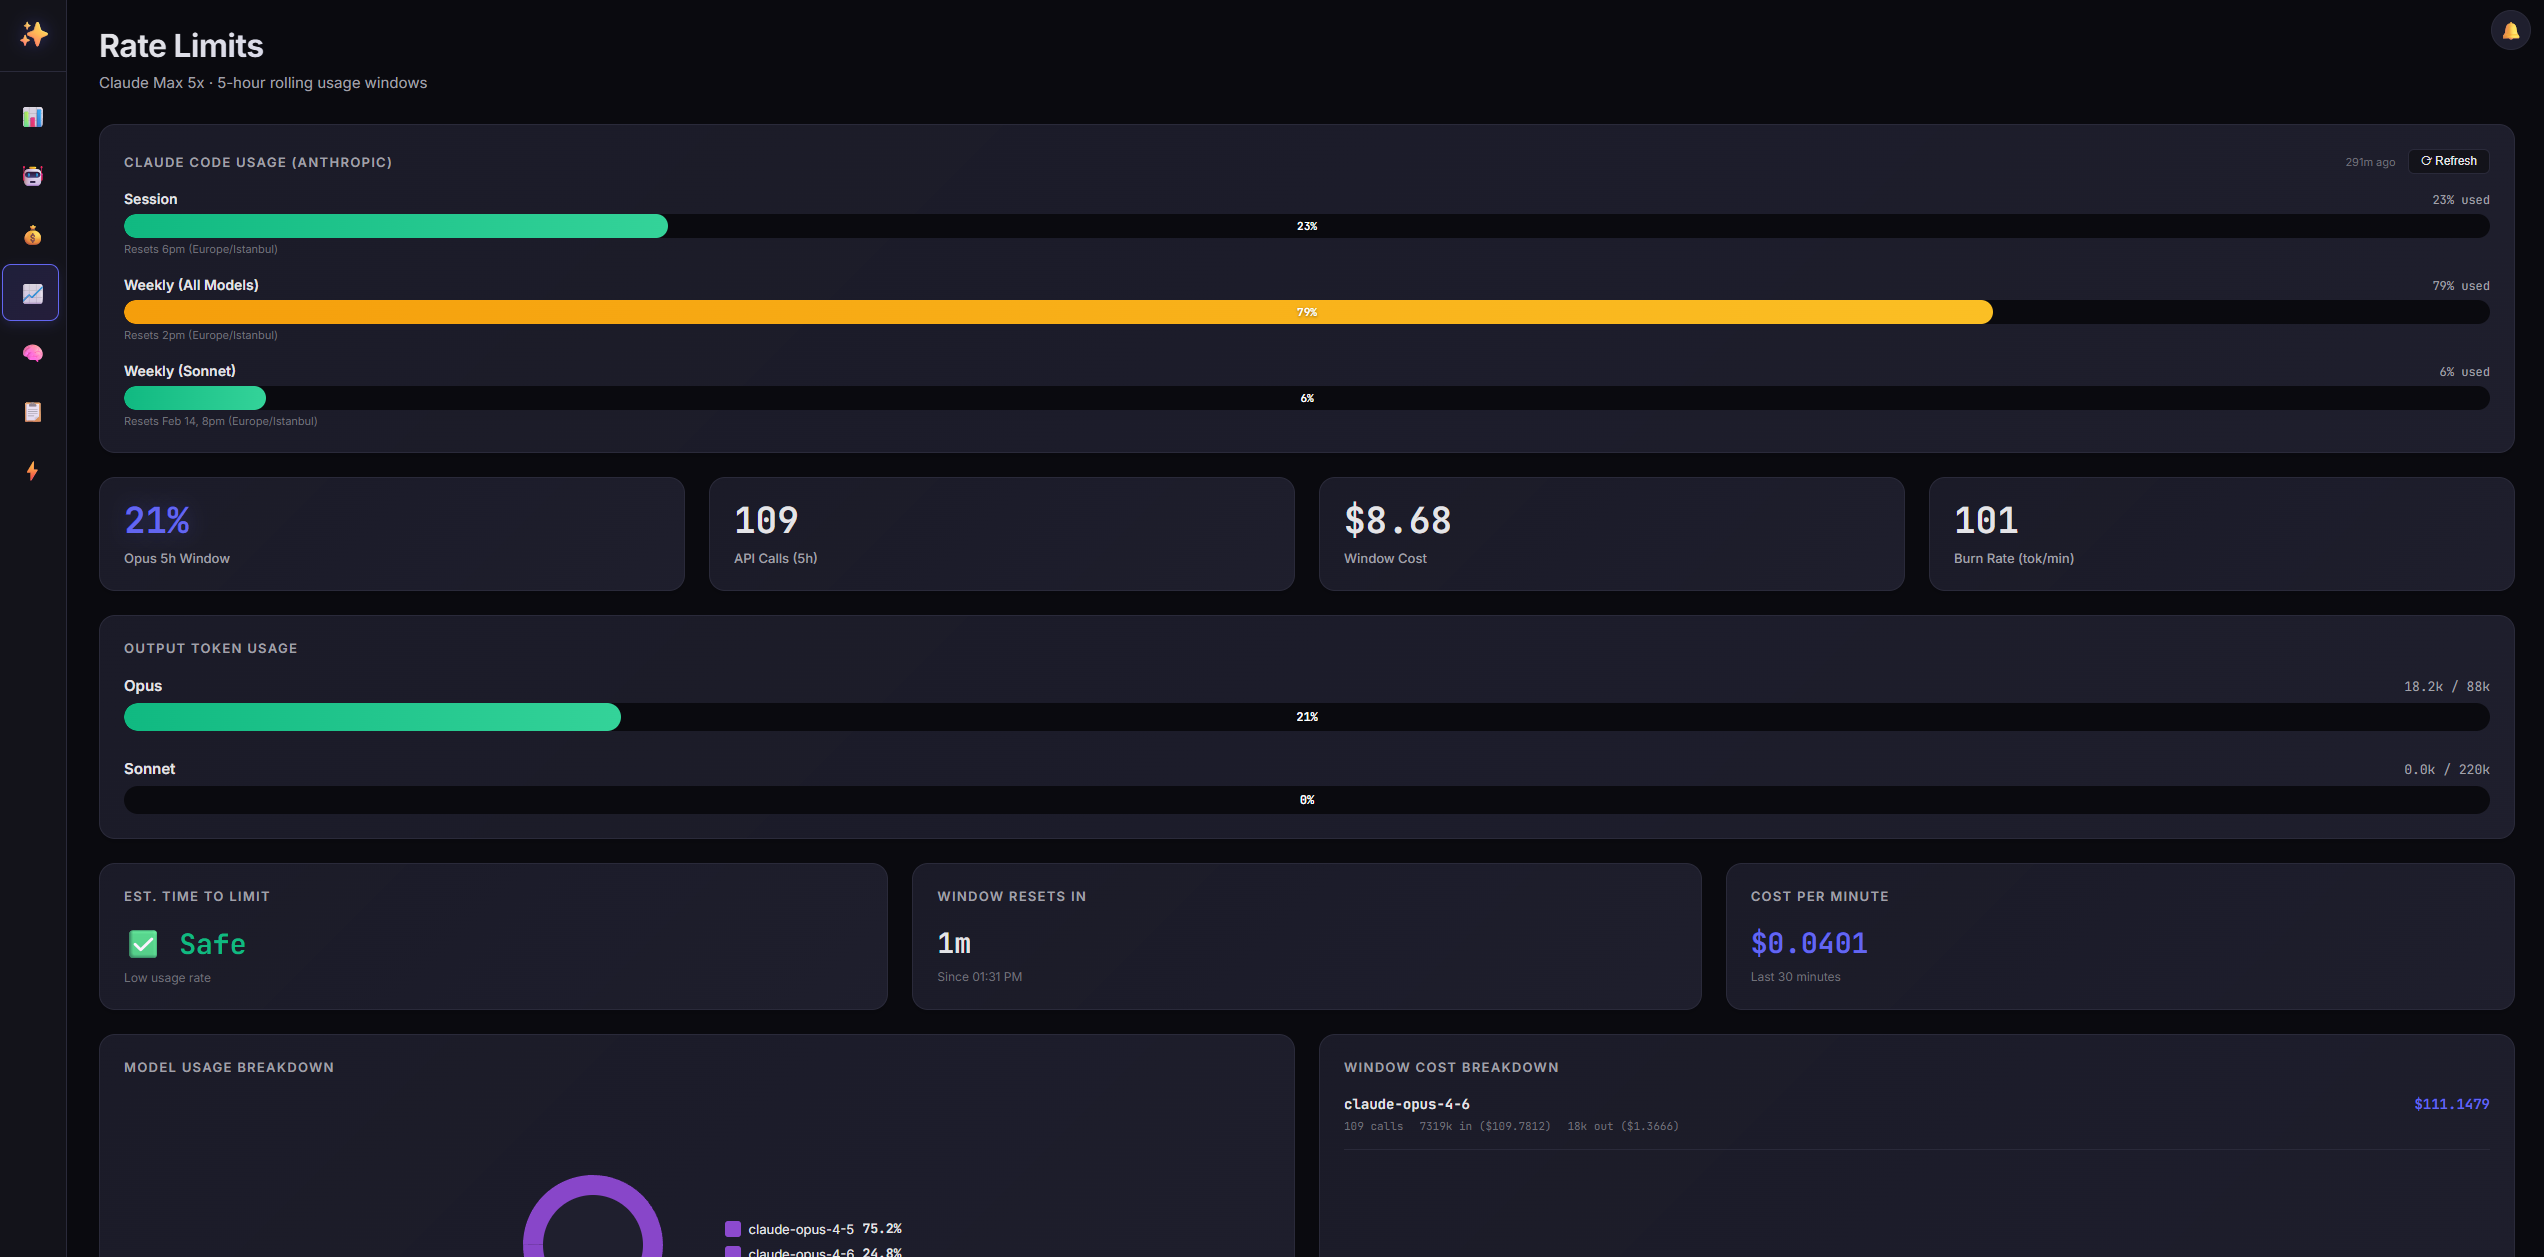
स्क्रीनशॉट
विशेषताएँ
- सत्र प्रबंधन - वास्तविक समय की गतिविधि स्थिति के साथ सभी एजेंट सत्र देखें
- दर सीमा निगरानी - रोलिंग विंडो के विरुद्ध Claude और Gemini API उपयोग को ट्रैक करें
- लागत विश्लेषण - मॉडल, सत्र और समय अवधि के अनुसार विस्तृत व्यय विवरण
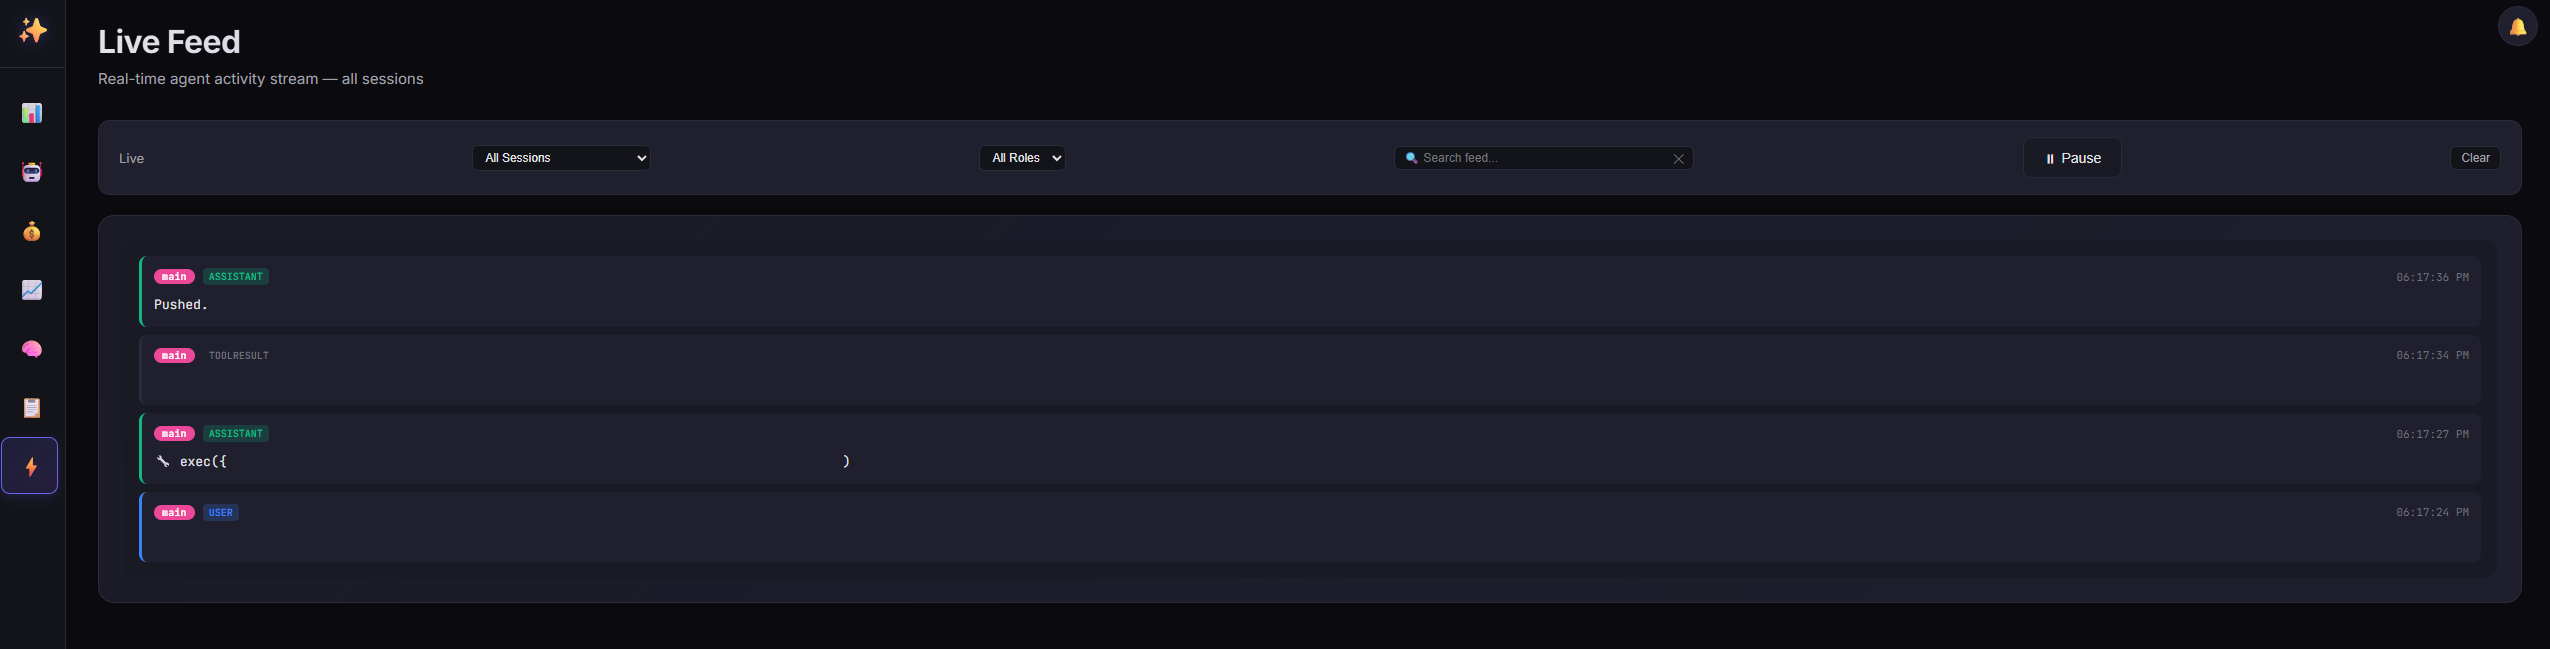
- लाइव फ़ीड - सभी सत्रों में एजेंट संदेशों की वास्तविक समय स्ट्रीम
- मेमोरी व्यूअर - एजेंट मेमोरी फ़ाइलें ब्राउज़ करें और पढ़ें (MEMORY.md, HEARTBEAT.md, दैनिक नोट्स)
- फ़ाइल प्रबंधक - सुरक्षा सुदृढ़ीकरण के साथ वर्कस्पेस फ़ाइलें, स्किल्स और कॉन्फ़िग देखें और संपादित करें
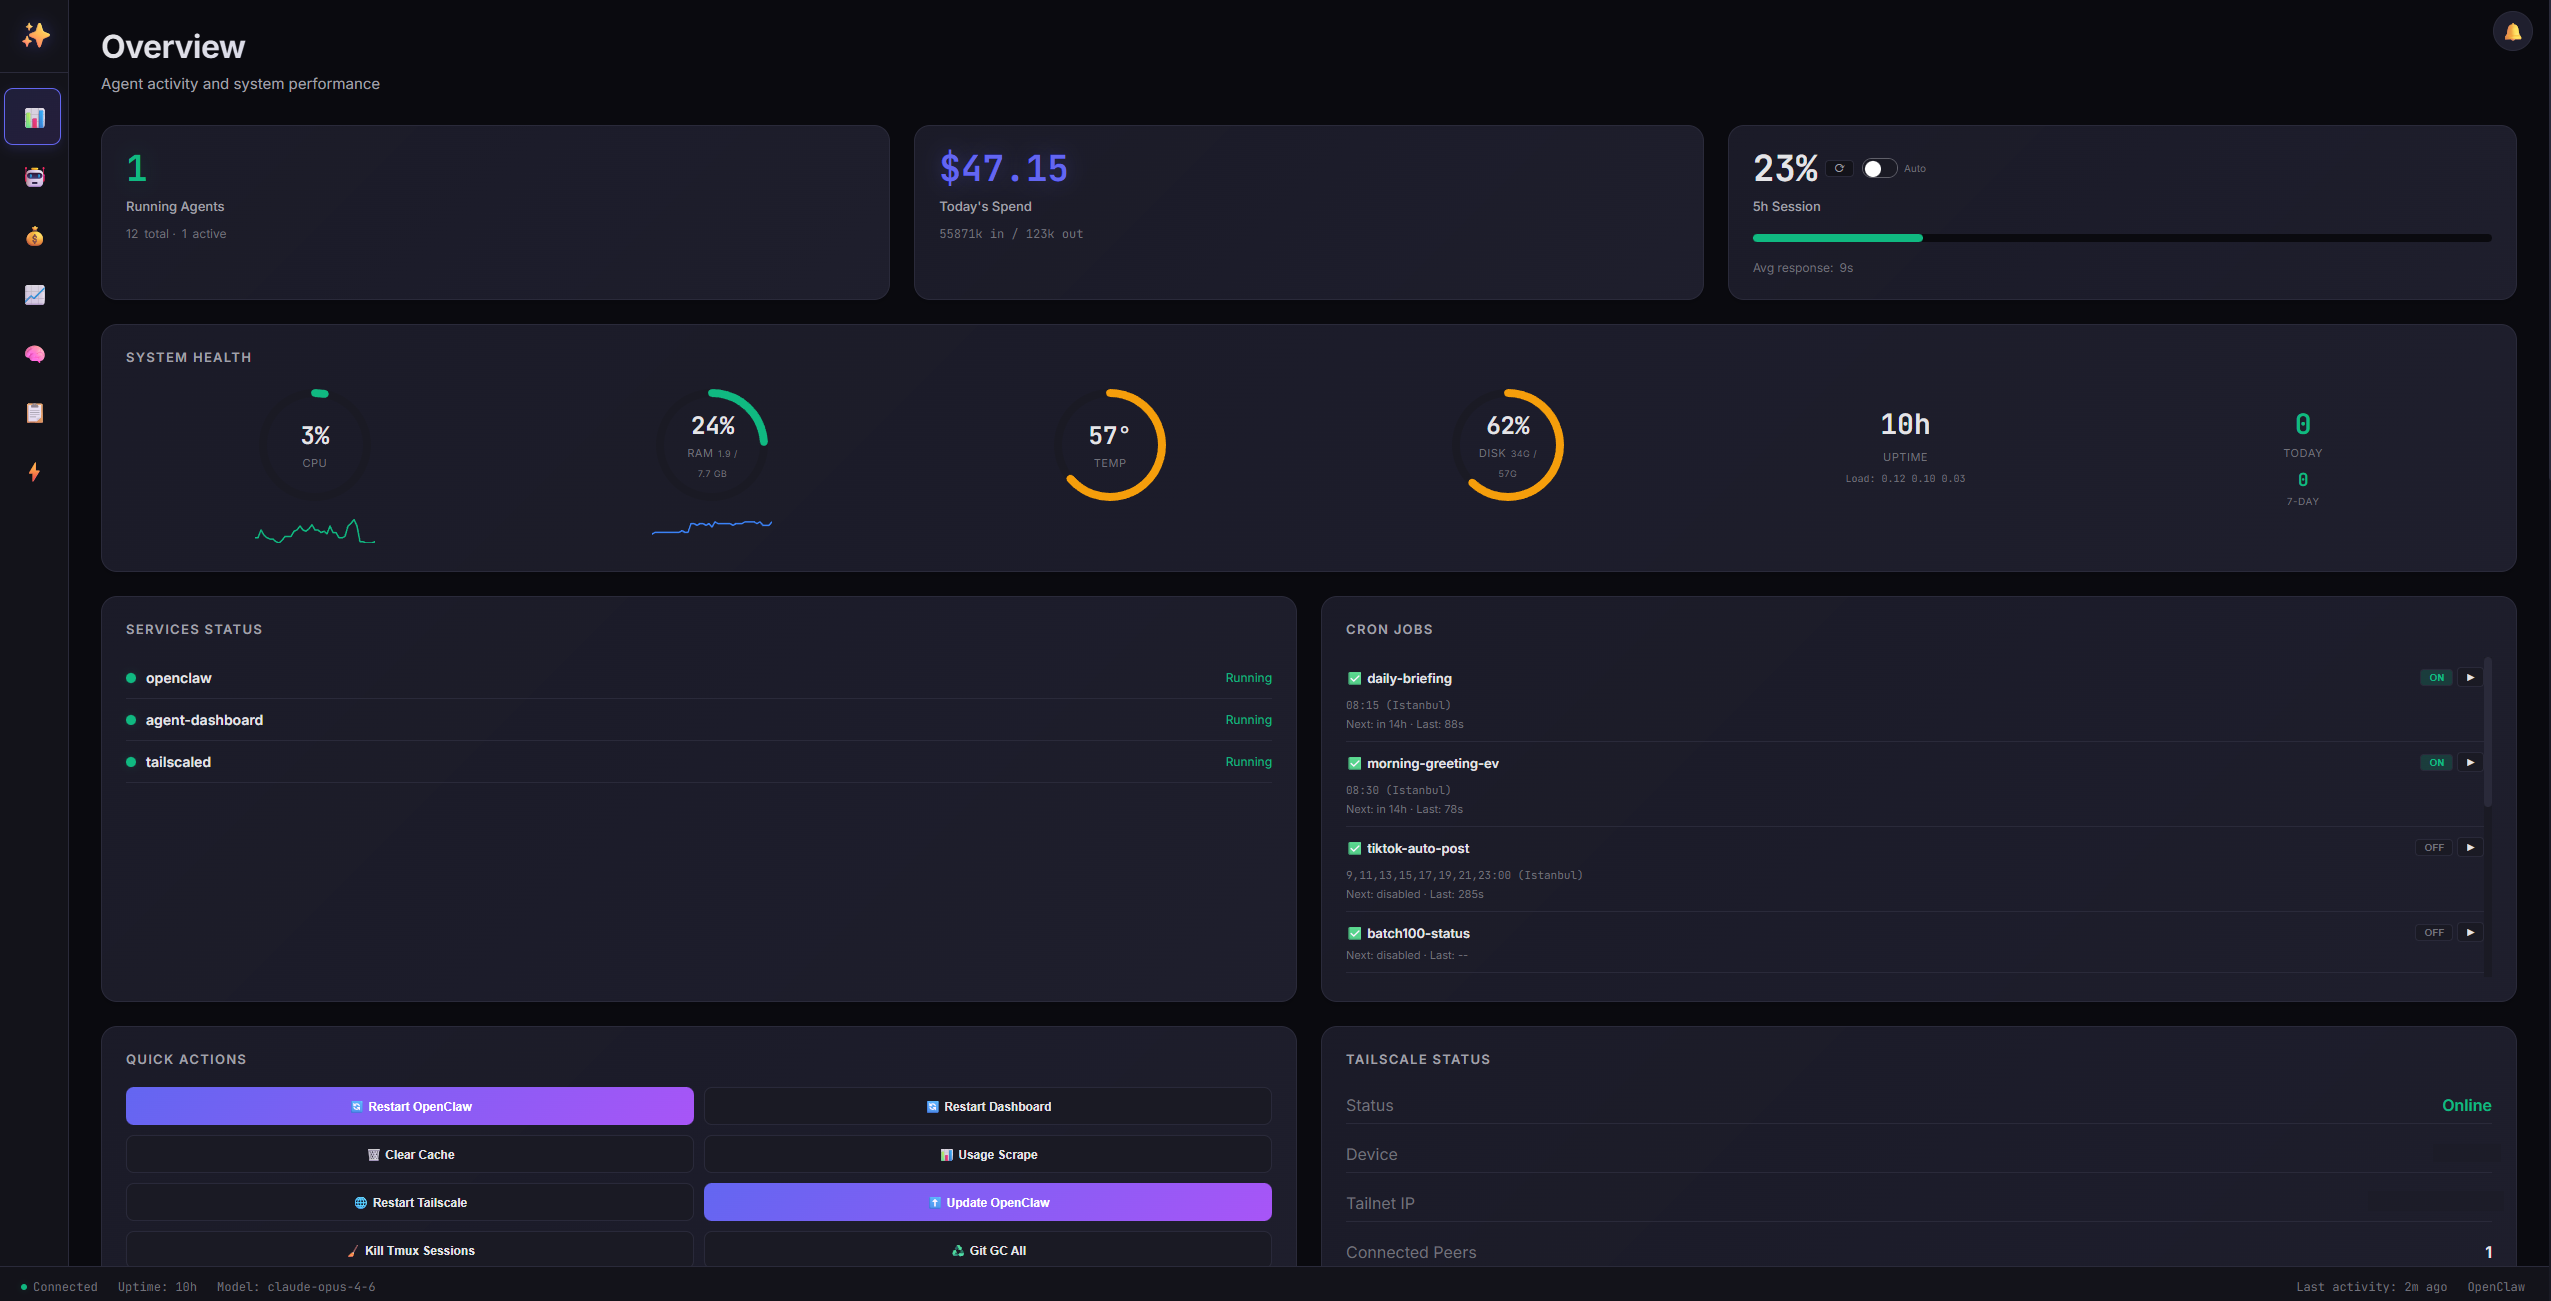
- सिस्टम स्वास्थ्य - स्पार्कलाइन के साथ CPU, RAM, डिस्क, तापमान निगरानी
- सेवा नियंत्रण - OpenClaw, डैशबोर्ड या अन्य सेवाओं को पुनः आरंभ करने के लिए त्वरित क्रियाएँ
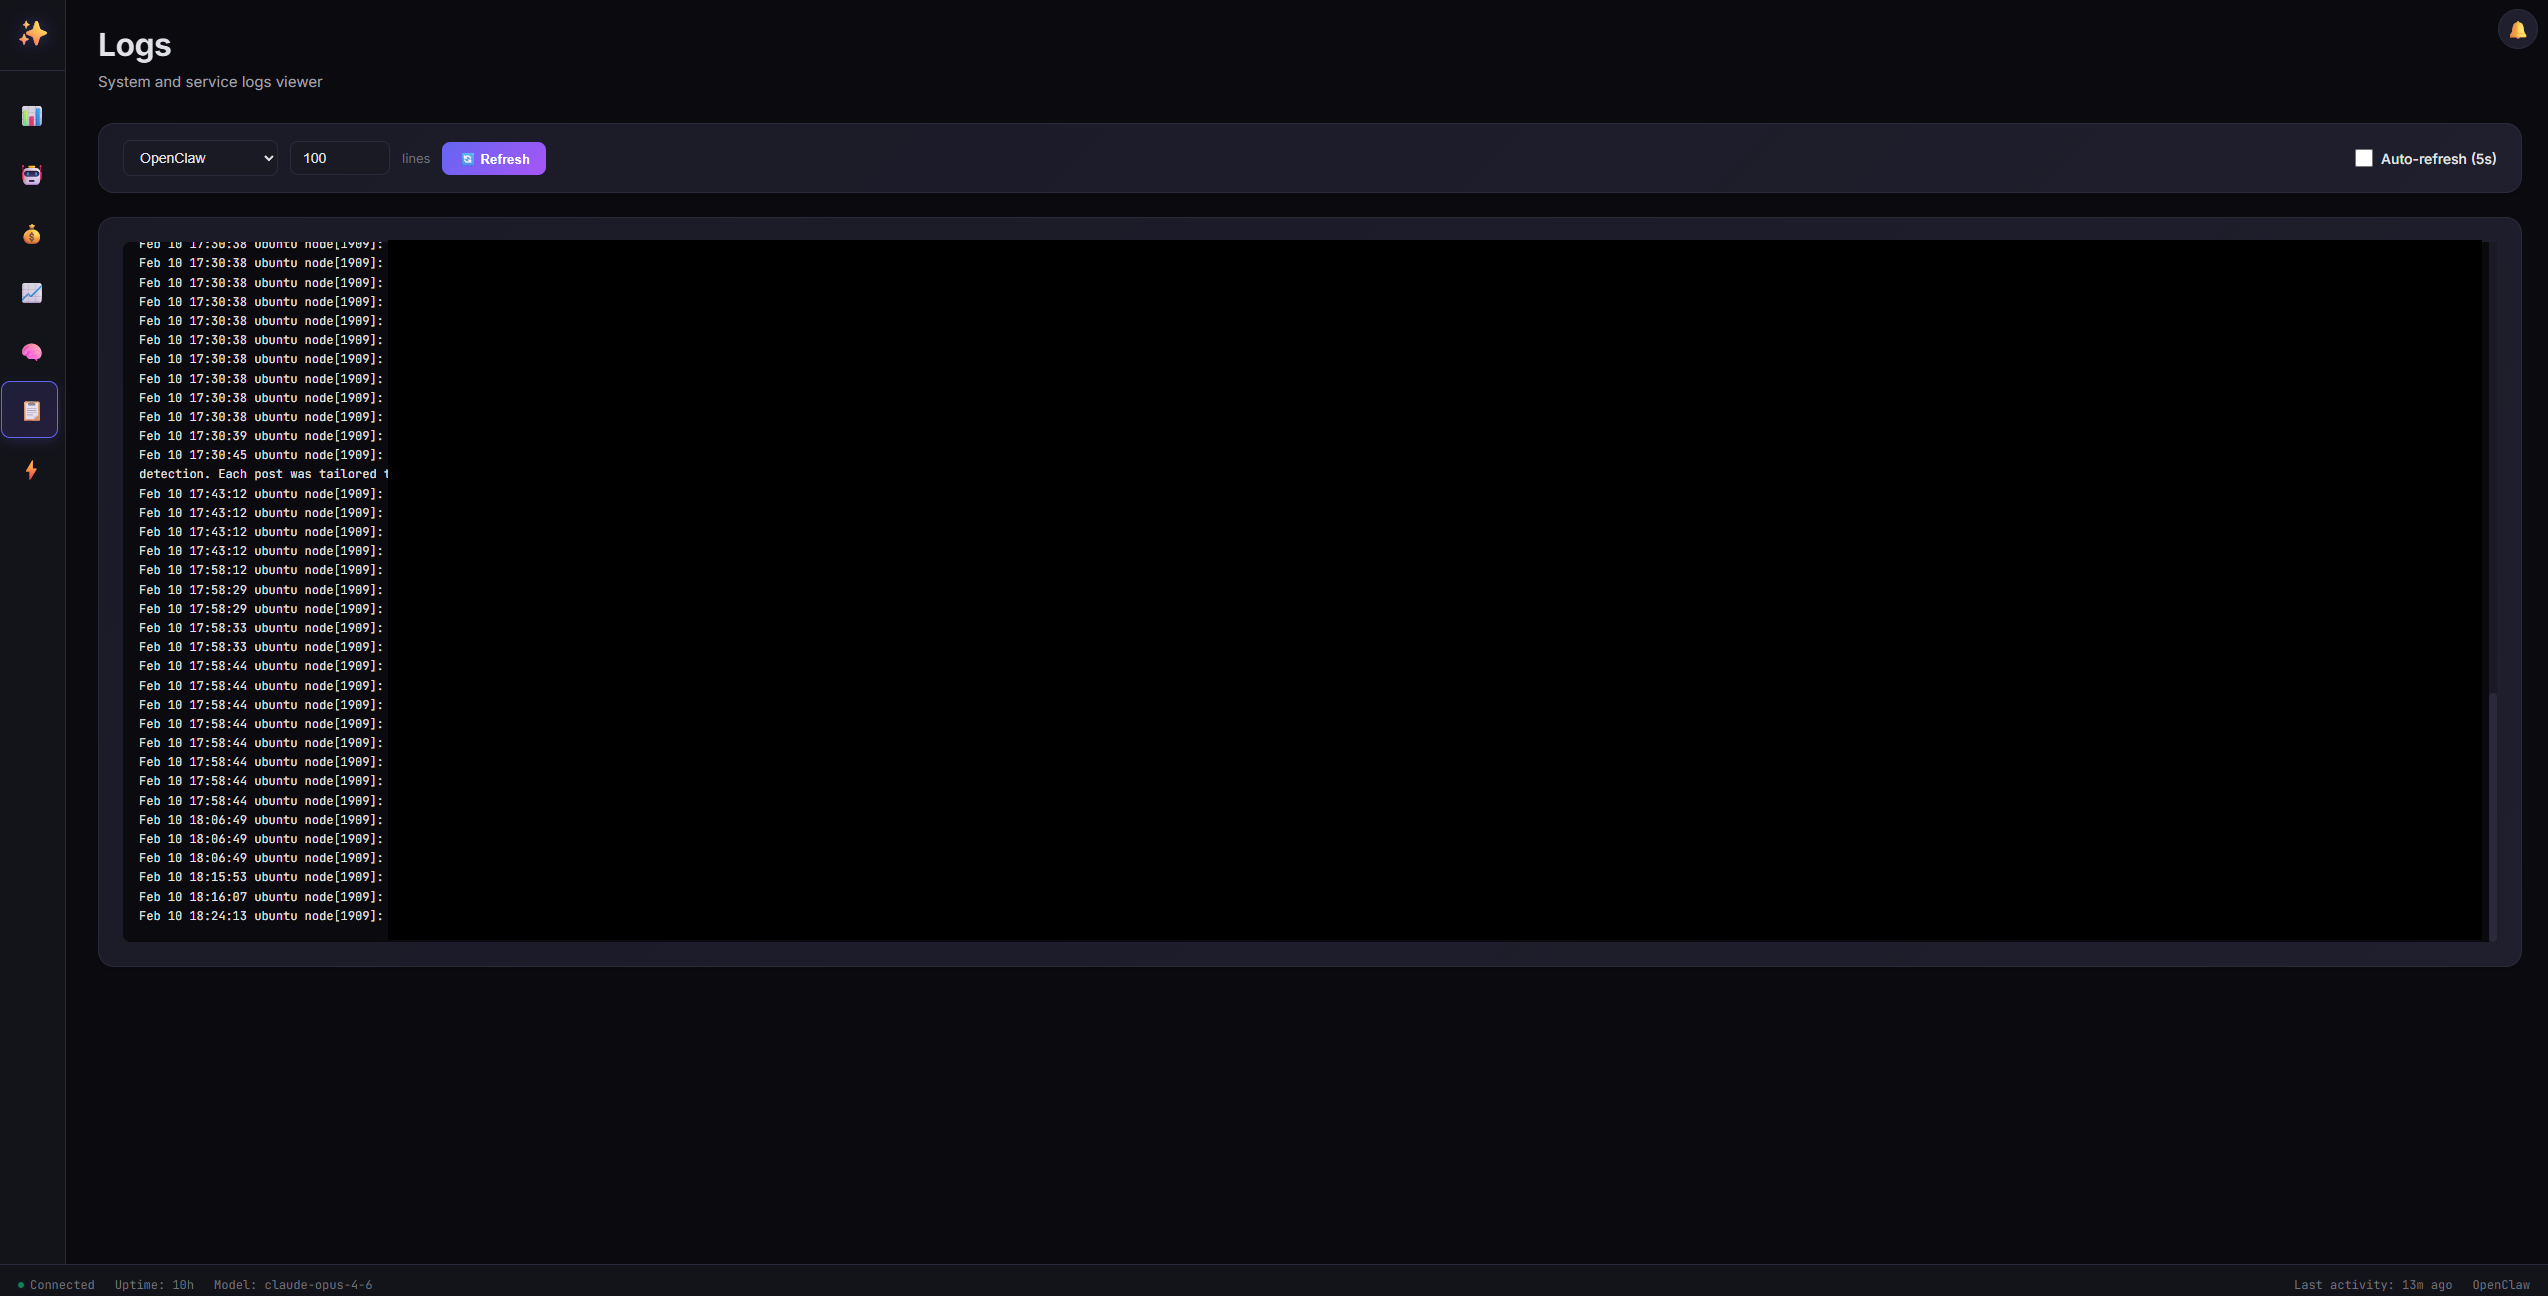
- लॉग व्यूअर - ऑटो-रिफ़्रेश के साथ वास्तविक समय सिस्टम लॉग
- क्रॉन प्रबंधन - क्रॉन जॉब देखें, सक्षम/अक्षम करें और मैन्युअल रूप से ट्रिगर करें
- Tailscale एकीकरण - Tailscale स्थिति, IP और कनेक्टेड पीयर देखें
- गतिविधि हीटमैप - पिछले 30 दिनों में चरम उपयोग घंटों की कल्पना करें
- स्ट्रीक ट्रैकिंग - दैनिक गतिविधि स्ट्रीक की निगरानी करें
- सत्र खोज और फ़िल्टरिंग - लाइव खोज के साथ स्थिति, मॉडल, तिथि सीमा के अनुसार फ़िल्टर करें
- डार्क/लाइट थीम - स्थायी प्राथमिकता के साथ डार्क और लाइट मोड के बीच टॉगल करें
- कीबोर्ड शॉर्टकट - हॉटकी के साथ तेज़ी से नेविगेट करें (1-7, Space, /, Esc, ?)
- मोबाइल रिस्पॉन्सिव - फ़ोन और टैबलेट पर काम करता है
- ब्राउज़र सूचनाएँ - उपयोग सीमा निकट आने पर सतर्क हों
- टाइमलाइन व्यू - सत्र गतिविधि की दृश्य टाइमलाइन
- Git गतिविधि - अपने रेपो में हाल के कमिट ट्रैक करें
- Claude उपयोग स्क्रैपर - Claude Code CLI से वास्तविक उपयोग डेटा प्राप्त करें
- Gemini उपयोग ट्रैकिंग - प्रति-मॉडल विवरण के साथ Google Gemini मॉडल उपयोग की निगरानी करें
- प्रदाता स्विचिंग - अवलोकन कार्ड पर Claude और Gemini उपयोग के बीच टॉगल करें
- प्रति-मॉडल चयनकर्ता - चुनें कि कौन सा मॉडल/विंडो प्रदर्शित करना है (Opus, Sonnet, Pro, Flash, आदि)
- ऑटो-रिफ़्रेश - हर 5 सेकंड में लाइव डेटा अपडेट
- लाइफ़टाइम आँकड़े - पहले सत्र से कुल टोकन, संदेश, लागत
- स्वास्थ्य इतिहास - 24-घंटे CPU, RAM, तापमान और डिस्क उपयोग स्पार्कलाइन
- त्वरित क्रियाएँ - एक-क्लिक सिस्टम रखरखाव (अपडेट, सफ़ाई, पुनः आरंभ)
- macOS संगत - macOS सिस्टम आँकड़े, सेवाओं और मेमोरी रिपोर्टिंग के लिए पूर्ण समर्थन
- सिस्टम सुरक्षा डैशबोर्ड - UFW नियम, खुले पोर्ट, fail2ban, SSH लॉग, सुरक्षा ऑडिट (पुनः प्रमाणीकरण आवश्यक)
- कॉन्फ़िग संपादक - JSON सत्यापन, ऑटो-बैकअप और गेटवे पुनः आरंभ के साथ OpenClaw कॉन्फ़िगरेशन संपादित करें (पुनः प्रमाणीकरण आवश्यक)
- Docker प्रबंधन - कंटेनर, इमेज, सिस्टम उपयोग देखें; कंटेनर प्रारंभ/रोकें/पुनः आरंभ करें; अप्रयुक्त संसाधनों को प्रून करें
- सूचना केंद्र - अपठित बैज काउंटर के साथ ऑडिट लॉग इवेंट फ़ीड (लॉगिन, कॉन्फ़िग परिवर्तन, सुरक्षा इवेंट)
- उपयोगकर्ता नाम/पासवर्ड प्रमाणीकरण - PBKDF2 पासवर्ड हैशिंग के साथ सुरक्षित पंजीकरण
- TOTP MFA - वैकल्पिक दो-कारक प्रमाणीकरण (Google Authenticator संगत)
- मुझे याद रखें - केवल-सत्र या 3-घंटे का स्थायी लॉगिन
- सुरक्षा सुदृढ़ीकृत - HSTS, CSP, दर सीमित करना, टाइमिंग-सुरक्षित तुलना, ऑडिट लॉगिंग
- न्यूनतम निर्भरताएँ - शुद्ध Node.js, किसी डेटाबेस या npm पैकेज की आवश्यकता नहीं। वैकल्पिक:
jq (Docker पृष्ठ), tmux + python3 (Claude CLI उपयोग स्क्रैपर), docker (Docker प्रबंधन)
त्वरित शुरुआत
# Clone the repository
git clone https://github.com/tugcantopaloglu/openclaw-dashboard.git
cd openclaw-dashboard

# Set your OpenClaw workspace path (optional, auto-detects if not set)
export WORKSPACE_DIR=/path/to/your/openclaw/workspace

# Start the dashboard
node server.js
अपने ब्राउज़र में http://localhost:7000 पर जाएँ। पहली बार जाने पर, आपको एक पंजीकरण स्क्रीन दिखेगी जहाँ आप अपना उपयोगकर्ता नाम और पासवर्ड बनाते हैं। पंजीकरण के बाद, अपने क्रेडेंशियल्स के साथ लॉग इन करें।
इंस्टॉलेशन
पूर्वापेक्षाएँ
- Node.js समर्थित LTS v22 या उच्चतर (v24 अनुशंसित;
node --version से जाँचें)
- OpenClaw इंस्टॉल और चालू
- Systemd (वैकल्पिक, Linux पर सेवा इंस्टॉलेशन के लिए)
वैकल्पिक निर्भरताएँ
| टूल | किसके लिए आवश्यक | इंस्टॉल |
|---|
jq | Docker प्रबंधन पृष्ठ | sudo apt install jq |
tmux | Claude CLI उपयोग स्क्रैपर | sudo apt install tmux |
python3 | Claude CLI उपयोग पार्सर | सामान्यतः पहले से इंस्टॉल |
docker | Docker प्रबंधन पृष्ठ | docs.docker.com |
मैन्युअल इंस्टॉल
-
रिपॉज़िटरी क्लोन करें
git clone https://github.com/tugcantopaloglu/openclaw-dashboard.git
cd openclaw-dashboard
-
पर्यावरण कॉन्फ़िगर करें (वैकल्पिक)
export DASHBOARD_PORT=7000
export WORKSPACE_DIR=/path/to/your/workspace
export OPENCLAW_DIR=$HOME/.openclaw
export OPENCLAW_AGENT=main
-
सर्वर प्रारंभ करें
node server.js
सर्वर प्रिंट करेगा:
 Dashboard running on http://localhost:7000
 Recovery token saved to: /path/to/your/workspace/data/recovery-token.txt
निजी फ़ाइल से रिकवरी टोकन पढ़ें और सहेजें - यदि आप अपना पासवर्ड भूल जाते हैं तो आपको इसकी आवश्यकता होगी। इसका मान कभी भी स्टार्टअप या सेवा लॉग में नहीं लिखा जाता है।
-
डैशबोर्ड तक पहुँचें
http://localhost:7000 खोलें और अपना खाता पंजीकृत करें।
Systemd सेवा (install.sh)
डैशबोर्ड को ऑटो-स्टार्ट और क्रैश रिकवरी के साथ एक सिस्टम सेवा के रूप में चलाने के लिए:
./install.sh
यह करेगा:
/etc/systemd/system/agent-dashboard.service बनाएगा- सेवा को सक्षम और प्रारंभ करेगा
- आपका वर्कस्पेस पथ सेट करेगा और एक रिकवरी टोकन उत्पन्न करेगा
लॉग देखें:
journalctl -u agent-dashboard -f
Docker
# Build
docker build -t openclaw-dashboard .

# Run
docker run -d \
  --name openclaw-dashboard \
  -p 3001:3001 \
  -e WORKSPACE_DIR=/app/workspace \
  -e DASHBOARD_ALLOW_HTTP=true \
  -v ~/.openclaw:/home/node/.openclaw:ro \
  -v ~/.openclaw/workspace:/app/workspace \
  openclaw-dashboard
Docker प्रबंधन पृष्ठ तक पहुँच के लिए, Docker सॉकेट पास करें:
 tugcantopaloglu/openclaw-dashboard