
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/trinitor/compromised-org-chart-generator
सामान्य उपयोगिताएँ
GitHubtrinitor/compromised-org-chart-generator

Compromised-Org-Chart-Generator

Active Directory से Neo4j-आधारित संगठनात्मक चार्ट उत्पन्न करता है, पासवर्ड ऑडिट से समझौता किए गए उपयोगकर्ता डेटा को ओवरले करके कमजोर पासवर्ड स्वच्छता वाले विभागों को विज़ुअलाइज़ करता है।

रिपॉजिटरी देखें
1783 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    353
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    288

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

समझौता प्रभावित संगठन चार्ट जनरेटर

Org Chart

अवलोकन

Active Directory का उपयोग संगठन द्वारा पहचान प्रदाता के रूप में किया जाता है।
इसमें सभी कर्मचारियों की जानकारी शामिल होती है, जिसमें उनके नाम, नौकरी के शीर्षक, विभाग और उनके प्रबंधक शामिल हैं।

पासवर्ड ऑडिट कमजोरियों और जोखिमों की खोज करने में मदद कर सकते हैं।
आप कुछ पासवर्डों का password spraying प्रयास कर सकते हैं।
या आप उपयोगकर्ता हैश के विरुद्ध hashcat के साथ dictionary attacks चला सकते हैं।
आप https://haveibeenpwned.com जैसी सेवाओं से उल्लंघन की जानकारी भी प्राप्त कर सकते हैं।
उन मामलों में आपको जोखिम वाले उपयोगकर्ताओं की सूची मिलेगी। यह स्क्रिप्ट आपको यह देखने में मदद करती है कि कौन से विभाग या क्षेत्र जोखिम में हैं।

स्पष्ट टेक्स्ट पासवर्ड का ज्ञान एक खतरे के कारक को उपयोगकर्ता के रूप में प्रमाणित करने की अनुमति देता है और अक्सर कोई अलर्ट नहीं उठाएगा।

यह रिपॉजिटरी Active Directory में मैनेजर विशेषता के आधार पर एक Org Chart बनाकर आपके संगठन की कल्पना करने में मदद करती है।
फिर यह समझौता प्रभावित उपयोगकर्ताओं की सूची आयात करेगा और जानकारी को संयोजित करेगा।
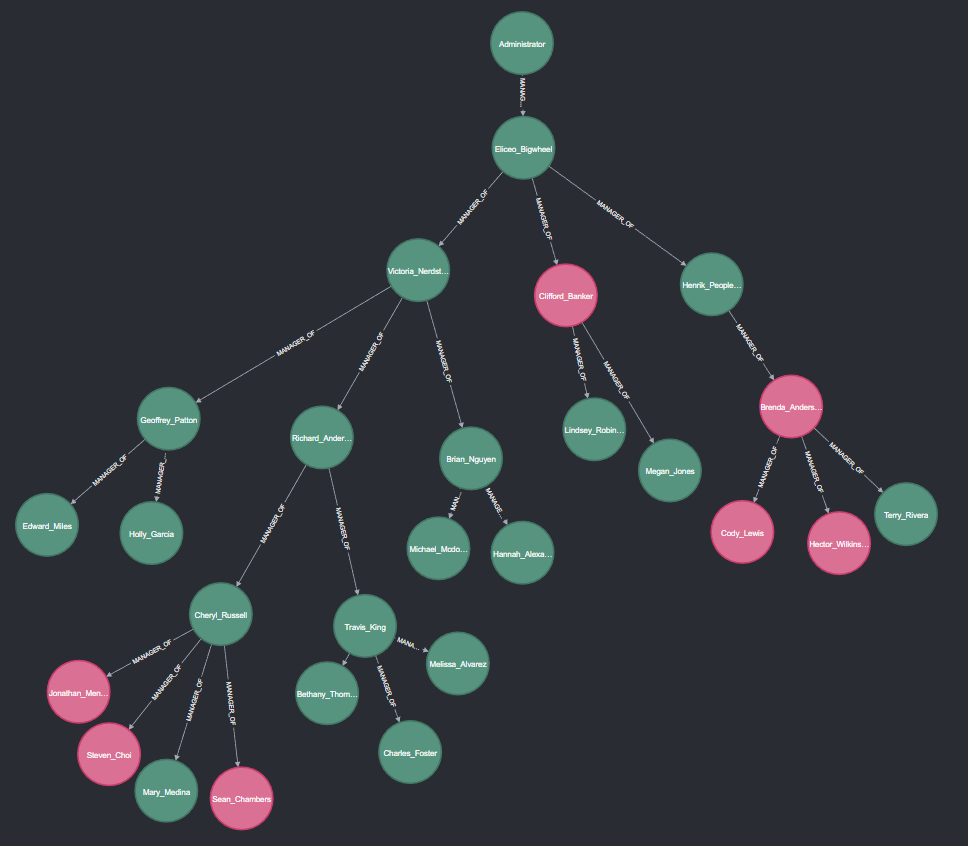
यह एक Org Chart उत्पन्न करेगा जहाँ आप समझौता प्रभावित उपयोगकर्ताओं को देख सकते हैं और आसानी से उन विभागों का पता लगा सकते हैं जहाँ पासवर्ड स्वच्छता आदर्श नहीं है। आप उन विभागों को अतिरिक्त जागरूकता प्रशिक्षण प्रदान कर सकते हैं।

आवश्यकताएँ

यह powershell स्क्रिप्ट Active Directory से जुड़े कंप्यूटर पर चलेगी।
यह सभी AD उपयोगकर्ता ऑब्जेक्ट को क्वेरी करने के लिए Active Directory powershell मॉड्यूल का उपयोग करेगी। आमतौर पर यह वातावरण में हर उपयोगकर्ता द्वारा किया जा सकता है।
वैकल्पिक रूप से यह compromised_users.csv फ़ाइल आयात करेगी और उन ऑब्जेक्ट को चिह्नित करेगी।

जानकारी की कल्पना करने के लिए neo4j Desktop का उपयोग किया जाता है। powershell स्क्रिप्ट आवश्यक cypher स्क्रिप्ट उत्पन्न करती है।

पावरशेल स्क्रिप्ट चलाएँ

  • powershell चलाएँ
  • Set-ExecutionPolicy RemoteSigned
  • वैकल्पिक: compromised_users.csv सूची संपादित करें और उन सभी उपयोगकर्ताओं को जोड़ें जिनके पासवर्ड असुरक्षित या लीक हैं
  • ./create_orgchart.ps1

स्क्रिप्ट दो पैरामीटर स्वीकार करती है। -OutputFile -> साइफर स्टेटमेंट इस फ़ाइल में लिखे जाएंगे। डिफ़ॉल्ट: ".\cypher.txt" -CompromisedUsersFile -> समझौता प्रभावित उपयोगकर्ता खातों की सूची (SamAccountName)। डिफ़ॉल्ट: ".\Users_Compromised.csv" [string]$CompromisedUsersFile =
Neo4j डेस्कटॉप डेटाबेस बनाएँ

  • https://neo4j.com/download/
  • Projects -> New -> Create Project
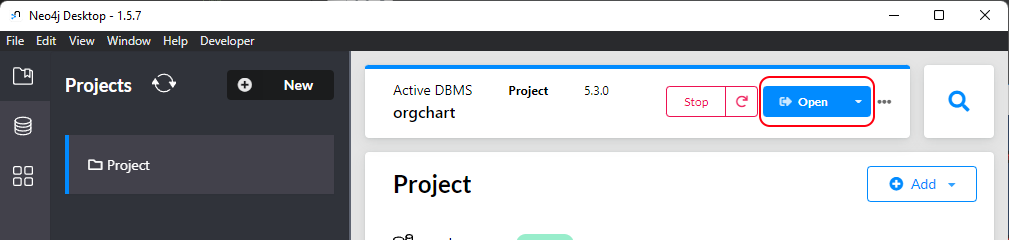
  • add -> add local DBMS -> name: orgchart -> create
  • orgchart -> start
  • orgchart -> open

Neo4j Database Screenshot

साइफर स्क्रिप्ट आयात करें

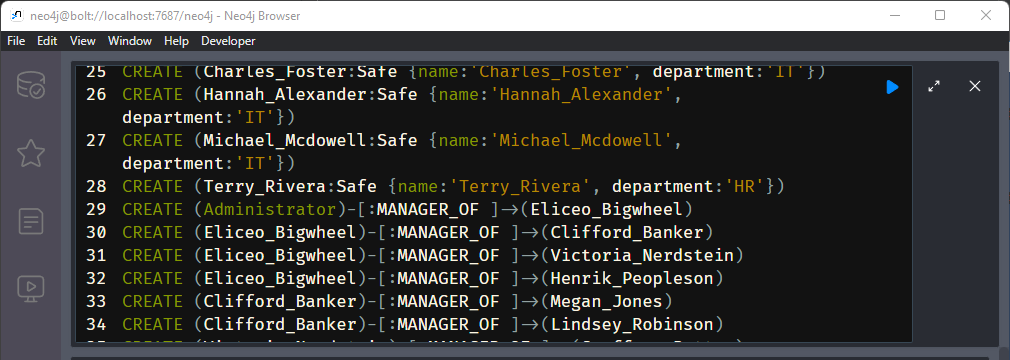
  • स्क्रिप्ट को विंडो के शीर्ष पर कमांड लाइन में पेस्ट करें

Neo4j Cypher Import Screenshot

डेटाबेस क्वेरी करें

निम्नलिखित क्वेरी चलाएँ

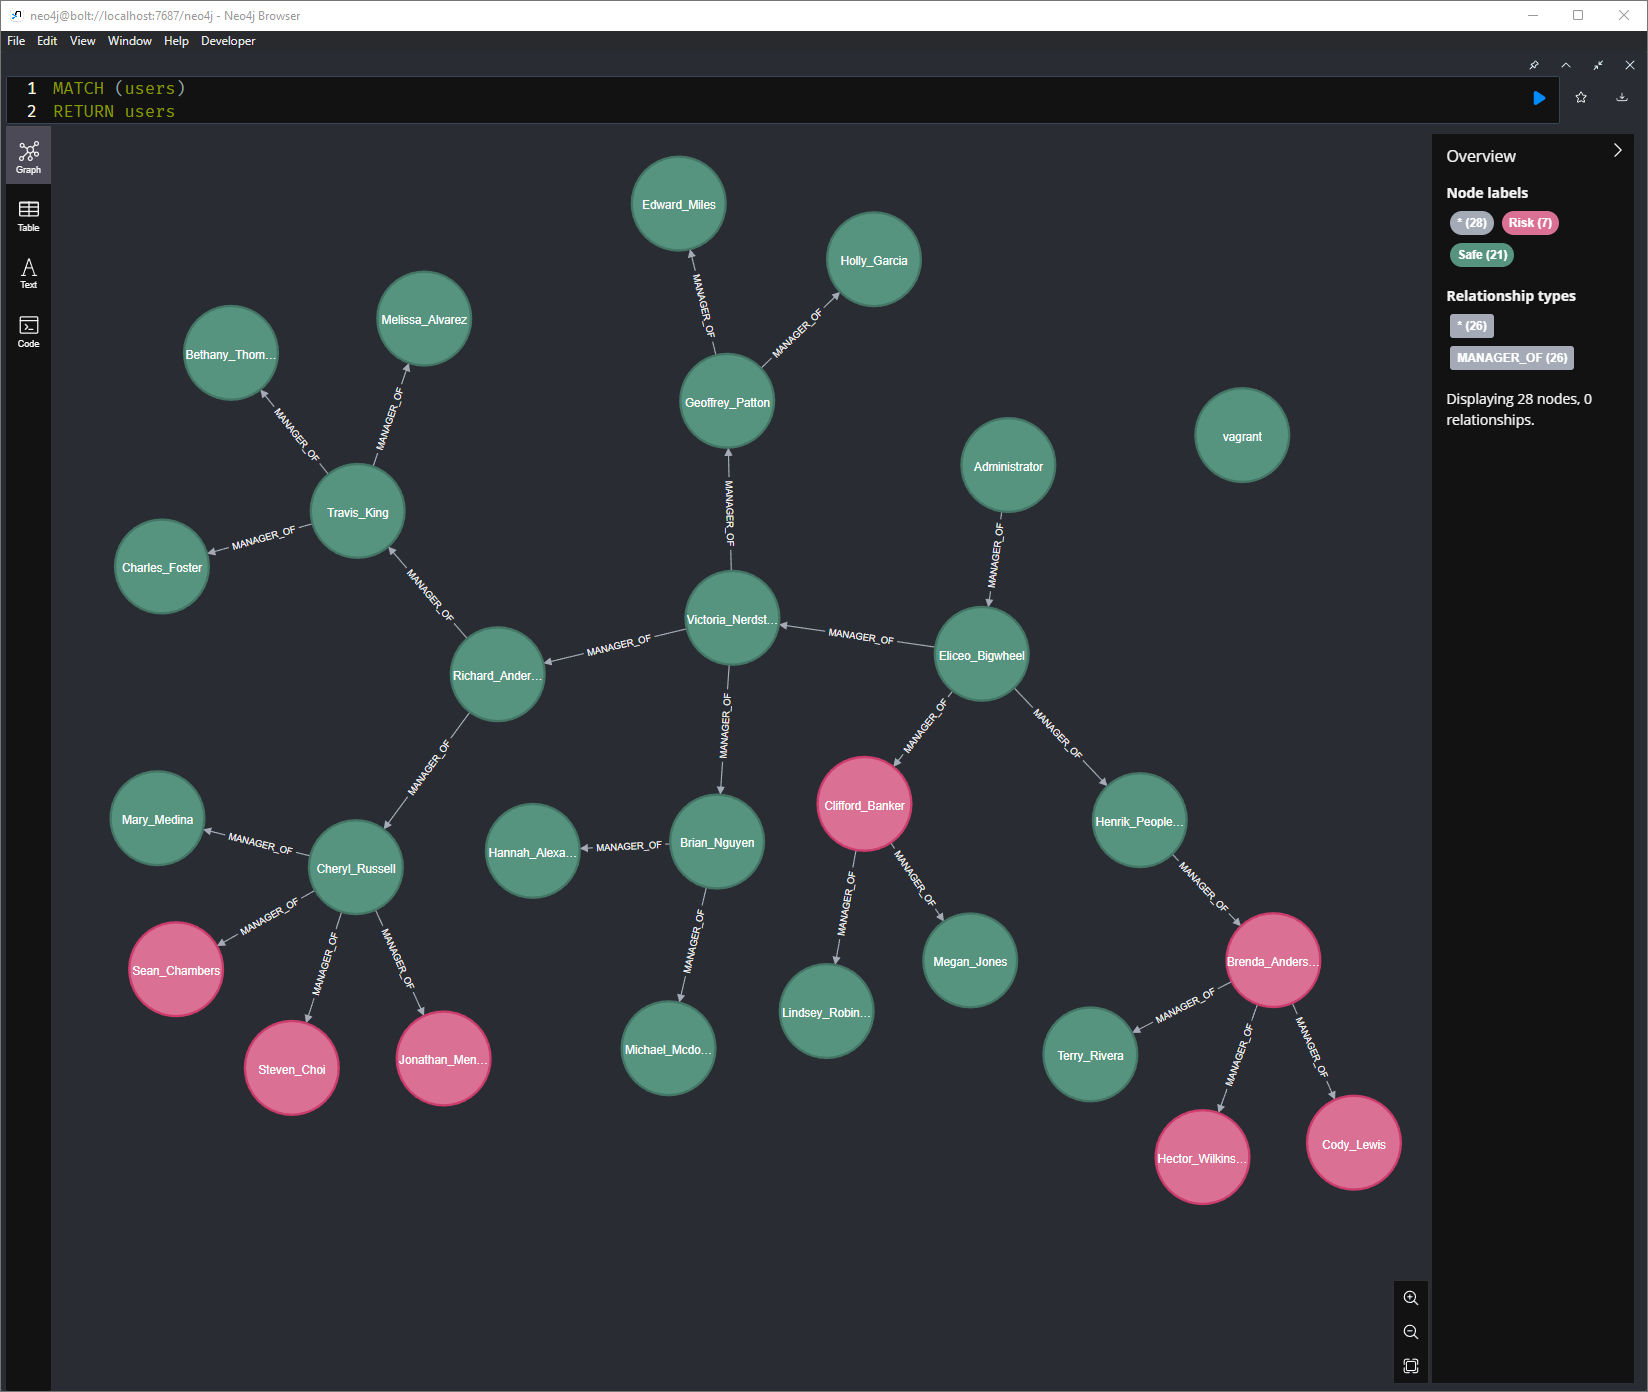
MATCH (employee)
RETURN employee
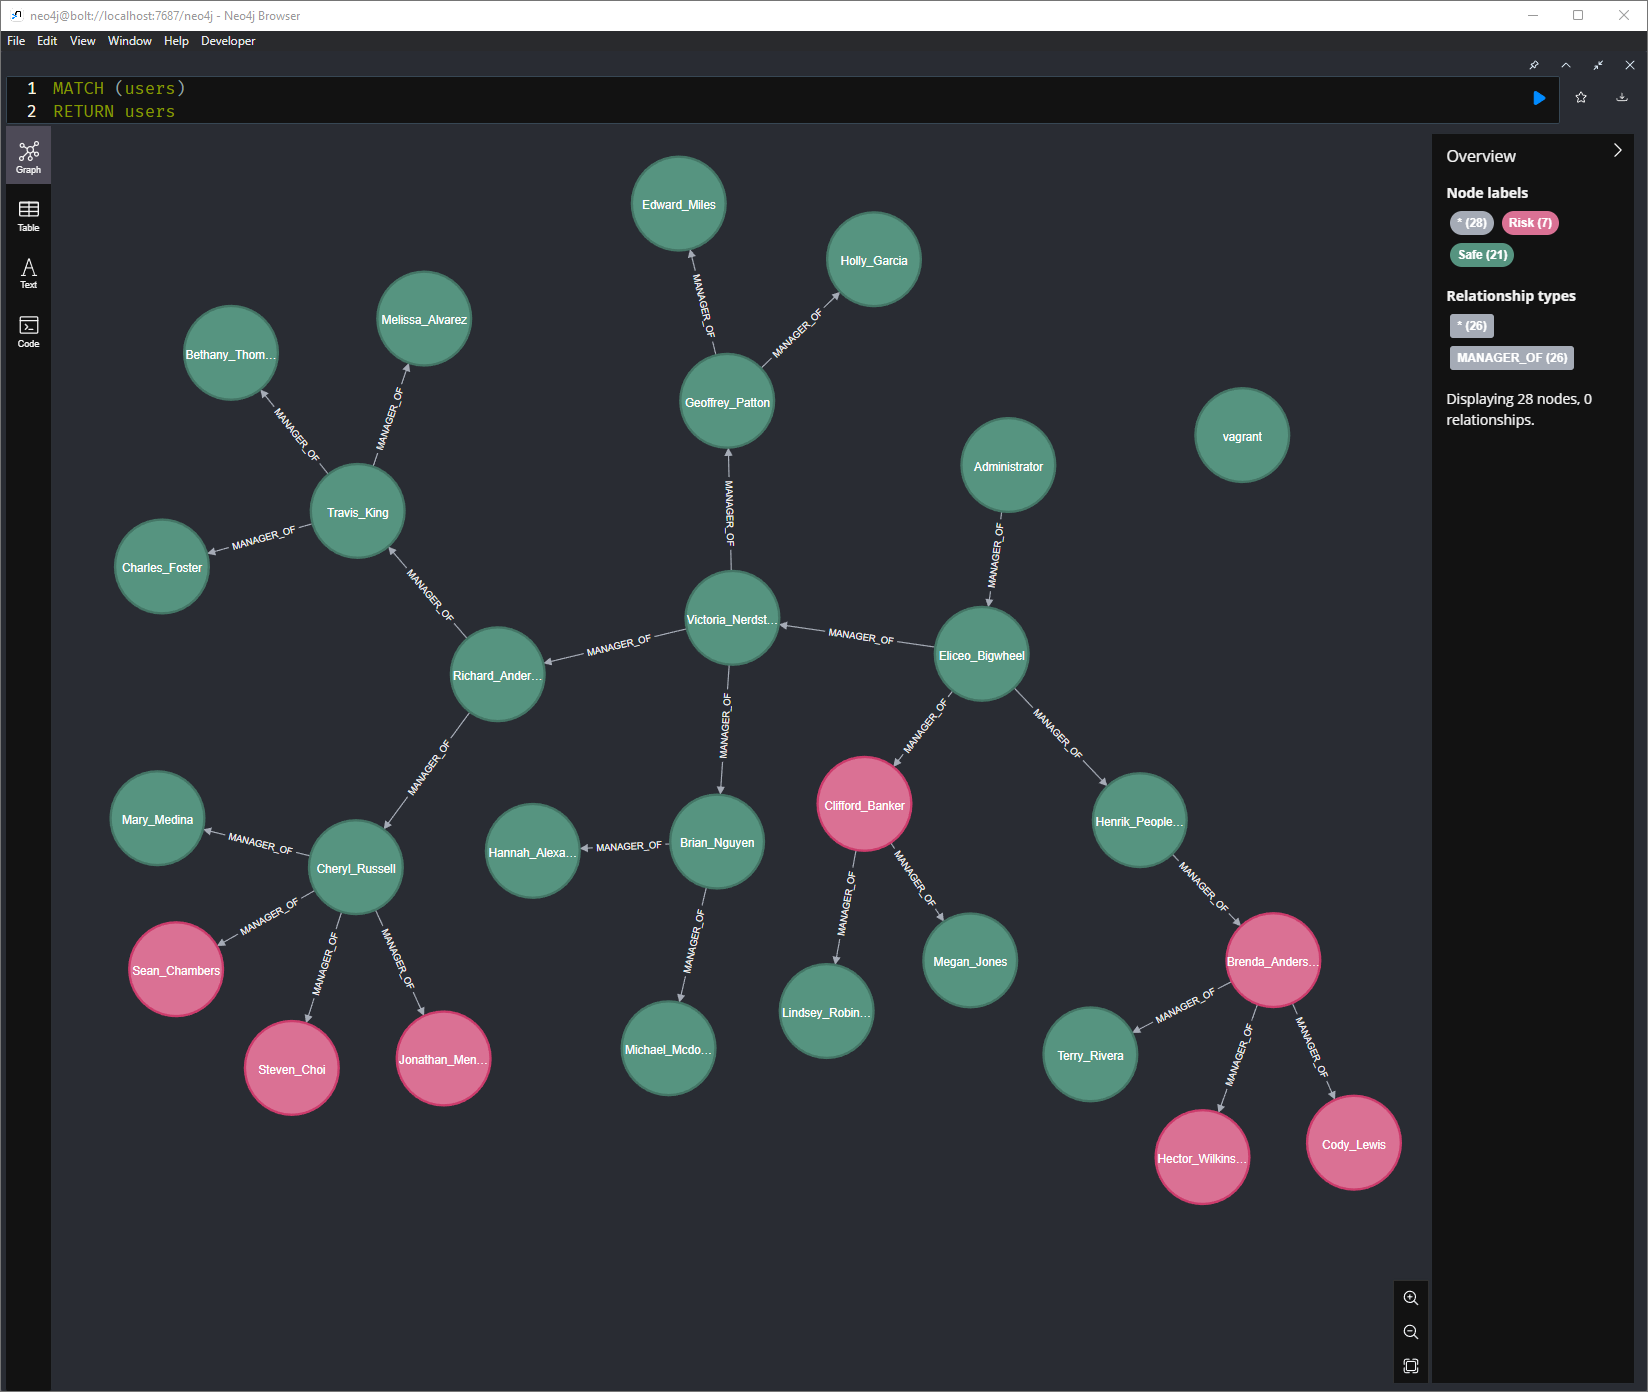
Neo4j Cypher Query Screenshot

आप फ़ाइल cyper_search_queries.md में अन्य उदाहरण क्वेरी पा सकते हैं

बड़े संगठन के लिए आपको Neo4j की सेटिंग्स में Initial Node Display वेरिएबल बढ़ाने की आवश्यकता है। डिफ़ॉल्ट रूप से क्वेरी 300 नोड दिखाती हैं।

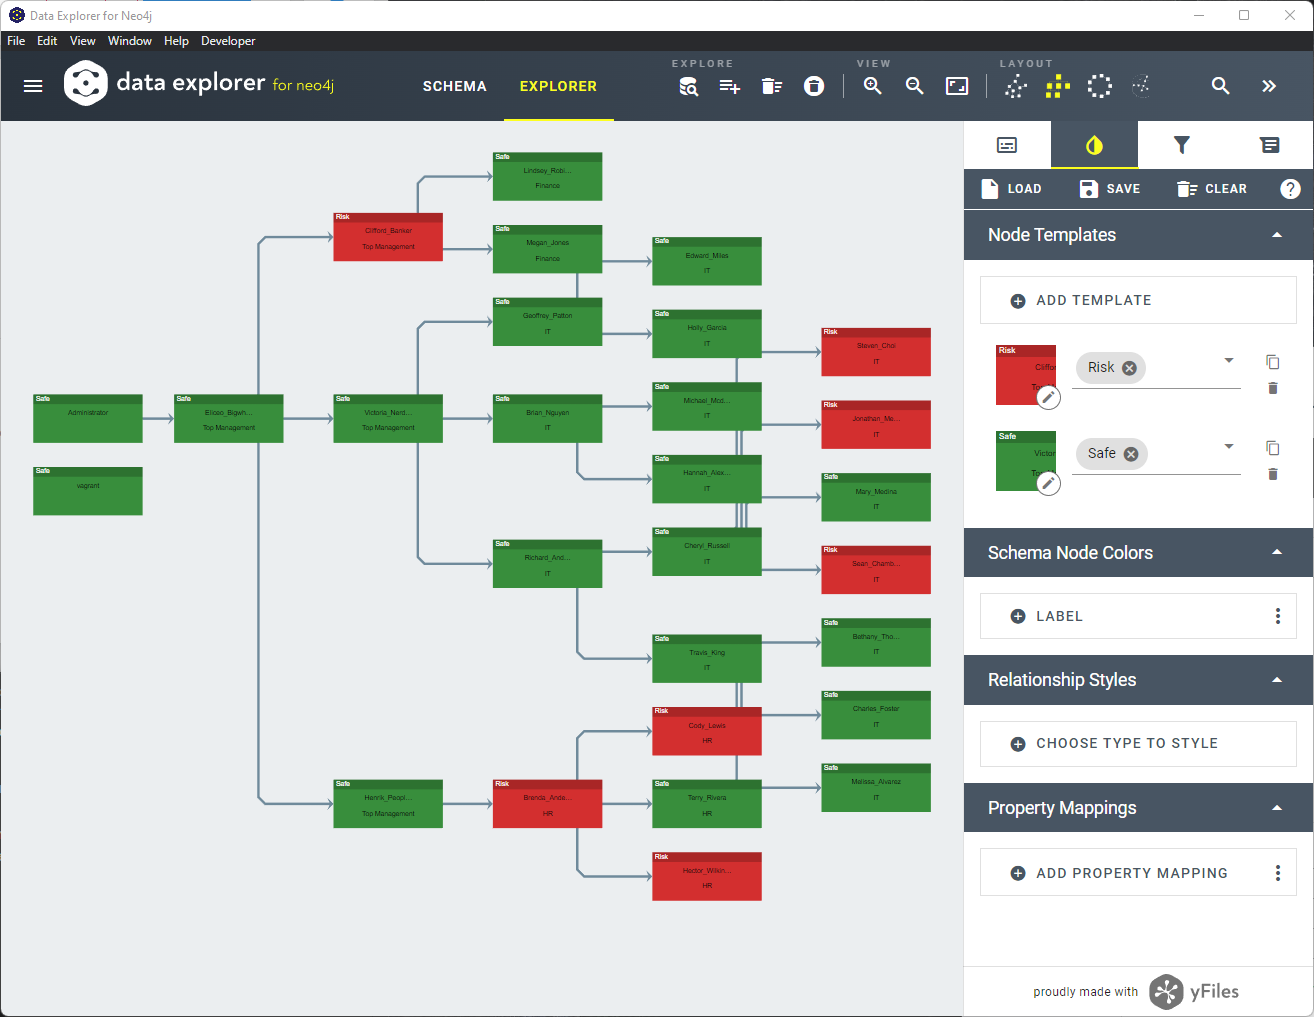
आप विभिन्न लेआउट के लिए yFiles Neo4j Explorer जैसे अन्य ऐप्स का भी उपयोग कर सकते हैं yFiles Data Explorer Screenshot
डेमो

इस रिपॉजिटरी में एक Vagrant फ़ाइल है।
आप अपने कंप्यूटर पर Virtualbox और Vagrant इंस्टॉल कर सकते हैं और चला सकते हैं:

vagrant up

यह

  • एक Windows Server इमेज डाउनलोड करेगा
  • Active Directory इंस्टॉल करेगा
  • एक फ़ॉरेस्ट बनाएगा
  • एक CSV फ़ाइल से उपयोगकर्ता खाते बनाएगा
  • AD डेटाबेस से साइफर स्टेटमेंट बनाएगा

यह डेमो वातावरण आपको इसे एक नियंत्रित वातावरण में आज़माने में मदद करेगा, इससे पहले कि आप इसे किसी बड़े एंटरप्राइज़ वातावरण में चलाएँ।

एक उदाहरण डेटाबेस निर्माण स्क्रिप्ट भी है यदि आप पूर्ण AD वातावरण स्पिन अप नहीं करना चाहते हैं।
बस Neo4j Desktop इंस्टॉल करें और डेटाबेस बनाने के लिए फ़ाइल demo/example_cypher_creation_script.txt का उपयोग करें।


टूल डाउनलोड करें




