Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
cve — सभी उपलब्ध और नवीनतम CVEs को उनके PoC के साथ एकत्र और अद्यतन करें। | Kitploit
उपकरण/GitHubGitHub/trickest/cve
शोषण फ्रेमवर्कभेद्यता विश्लेषणजानकारी एकत्र करनापेनिट्रेशन टेस्टिंगचयनित संसाधन
GitHubtrickest/cve

cve

सभी उपलब्ध और नवीनतम CVEs को उनके PoC के साथ एकत्र और अद्यतन करें।

रिपॉजिटरी देखें
8.0k9792219घं 30मि पहलेKitploit द्वारा समीक्षित
वेबसाइट

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE PoC Tweet

लगभग हर सार्वजनिक रूप से उपलब्ध CVE PoC।

वर्तमान में सबसे लोकप्रिय CVE

शीर्षकURL
CVE-2022-0001/trickest/cve/blob/main/2022/CVE-2022-0001.md
CVE-2022-25297/trickest/cve/blob/main/2022/CVE-2022-25297.md
CVE-2022-1388/trickest/cve/blob/main/2022/CVE-2022-1388.md
CVE-2022-25451/trickest/cve/blob/main/2022/CVE-2022-25451.md

पूरा इतिहास देखने के लिए यहाँ जाएँ

यह कैसे काम करता है

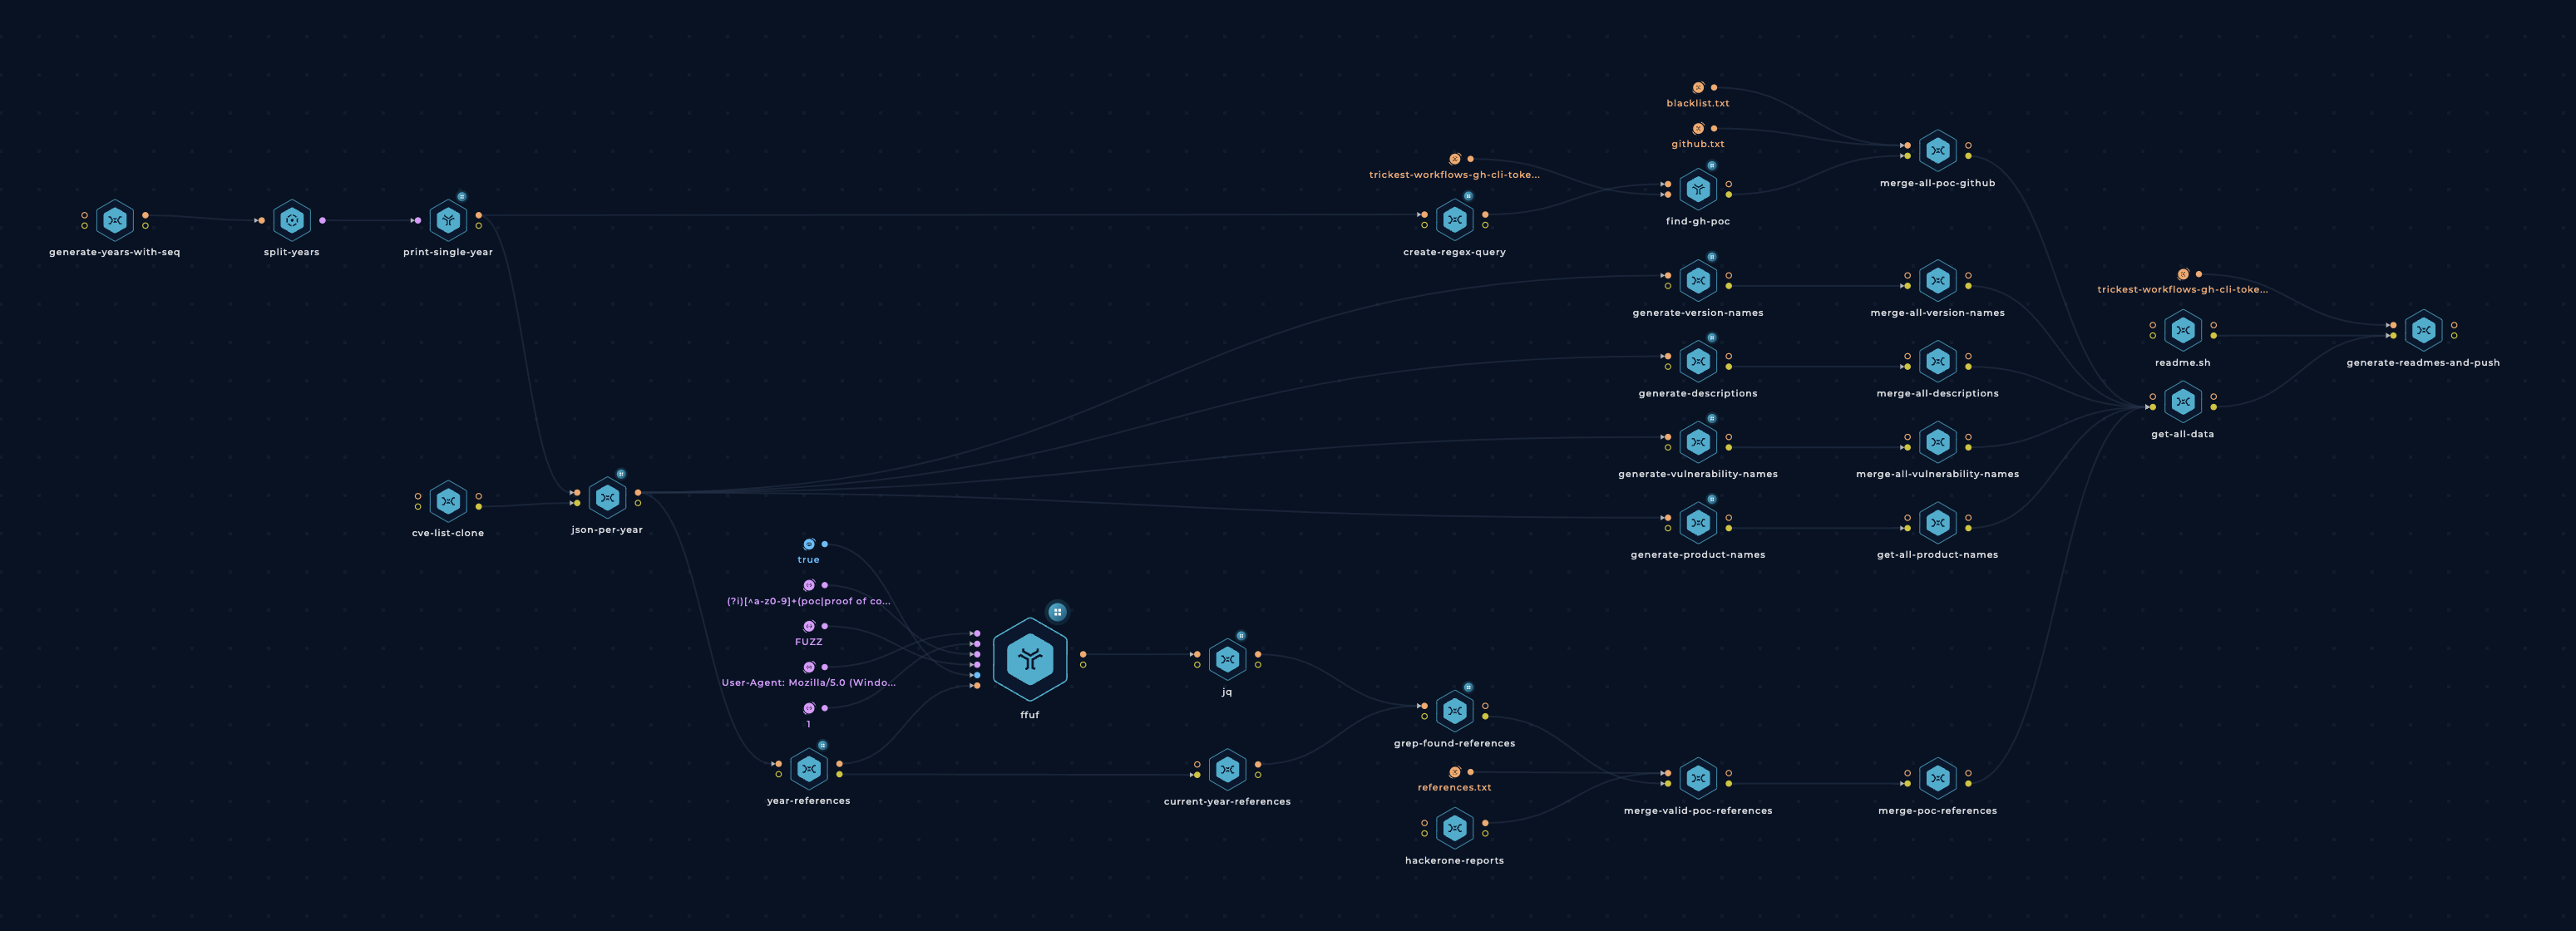
Trickest वर्कफ़्लो आर्किटेक्चर

Trickest Workflow - PoC

TB; DZ (बहुत बड़ा; ज़ूम नहीं किया):

  • cvelistV5 से CVE विवरण एकत्र करें (CVE Project को श्रेय!)
  • CVEs को वर्ष के अनुसार विभाजित करें।
  • 2 तकनीकों का उपयोग करके प्रत्येक CVE के लिए PoC खोजें:
    1. संदर्भ

      • प्रत्येक CVE के References एकत्र करें।
      • ffuf और कीवर्ड की एक सूची का उपयोग करके जाँचें कि क्या उनमें से कोई PoC की ओर इंगित करता है

      Regex: (?i)[^a-z0-9]+(poc|proof of concept|proof[-_]of[-_]concept)[^a-z0-9]+

      (धन्यवाद @joohoi!)

      नोट: ffuf केवल कंटेंट डिस्कवरी के अलावा और भी कई उद्देश्यों के लिए शानदार है।

      HackerOne रिपोर्ट्स में संदर्भित CVE प्राप्त करें - AllVideoPocsFromHackerOne (धन्यवाद @zeroc00I!)

    2. Github

      • CVE IDs का उल्लेख करने वाले GitHub रिपॉज़िटरी के पूर्व-संग्रहित डेटासेट (जो हमारे find-gh-poc वर्कफ़्लो द्वारा तैयार किया गया है) से PoC लिंक जोड़ें, और रिपॉज़िटरी की मौजूदा PoC फ़ाइलों से प्राप्त लिंक जोड़ें।
  • मैन्युअल रूप से कमिट किए गए डेटा को ओवरराइट किए बिना नए परिणामों को रिपॉज़िटरी में मर्ज करें।
  • blacklist.txt का उपयोग करके गलत सकारात्मक (false positives) को फ़िल्टर करें।
  • पाए गए सभी PoCs को मर्ज करें।
  • shields.io का उपयोग करके प्रत्येक प्रभावित सॉफ़्टवेयर संस्करण के लिए GitHub बैज जनरेट करें।
  • सब कुछ आसानी से पढ़ने योग्य markdown फ़ाइलों में लिखें।

जैसा कि वर्णित है, इस रिपॉज़िटरी में लगभग सब कुछ स्वचालित रूप से जनरेट होता है। हमने यह सुनिश्चित करने के लिए वर्कफ़्लो को सावधानीपूर्वक डिज़ाइन किया है (और इसे विकसित करना जारी रखते हैं) कि परिणाम यथासंभव सटीक हों।

उपयोग के मामले

  • ब्राउज़ करें, एक अच्छा PoC खोजें, और परीक्षण करें!
  • नए PoCs के सार्वजनिक होते ही उनके बारे में सूचनाएँ प्राप्त करने के लिए रिपॉज़िटरी को Watch करें।
  • किसी विशिष्ट उत्पाद (उत्पादों) (और संभवतः संस्करण) को खोजें ताकि उससे संबंधित सभी सार्वजनिक exploits मिल सकें।
  • किसी विशिष्ट उत्पाद (उत्पादों) के लिए atom feed की निगरानी करें।
  • summary_html में टेम्पलेट और स्क्रिप्ट का उपयोग करके एक खोजने योग्य HTML तालिका बनाएँ
    • उदाहरण: https://www.andrewmohawk.com/cve_summary (धन्यवाद @AndrewMohawk!)

योगदान

सभी योगदान/विचार/सुझाव स्वागत योग्य हैं! GitHub issues के माध्यम से एक नया टिकट बनाएँ या हमें @trick3st पर ट्वीट करें।

अपने स्वयं के वर्कफ़्लो बनाएँ

हम टिंकरिंग के मूल्य में विश्वास करते हैं; कुकी-कटर समाधान शायद ही कभी काम आते हैं। इस वर्कफ़्लो को अपने उपयोग के अनुसार अनुकूलित करने, कई और वर्कफ़्लो तक पहुँच प्राप्त करने, या शुरू से अपने स्वयं के वर्कफ़्लो बनाने के लिए Trickest डेमो के लिए साइन अप करें!

टूल डाउनलोड करें