Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-27363 — FreeType सॉफ्टवेयर में पूर्णांक अतिप्रवाह, जो Chrome को भी प्रभावित करता है | Kitploit
उपकरण/GitHubGitHub/tin-z/cve-2025-27363
मेमोरी फोरेंसिकभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणलर्निंग और शिक्षाबाइनरी शोषण
GitHubtin-z/cve-2025-27363

CVE-2025-27363

FreeType सॉफ्टवेयर में पूर्णांक अतिप्रवाह, जो Chrome को भी प्रभावित करता है

रिपॉजिटरी देखें
3111282 महीने पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

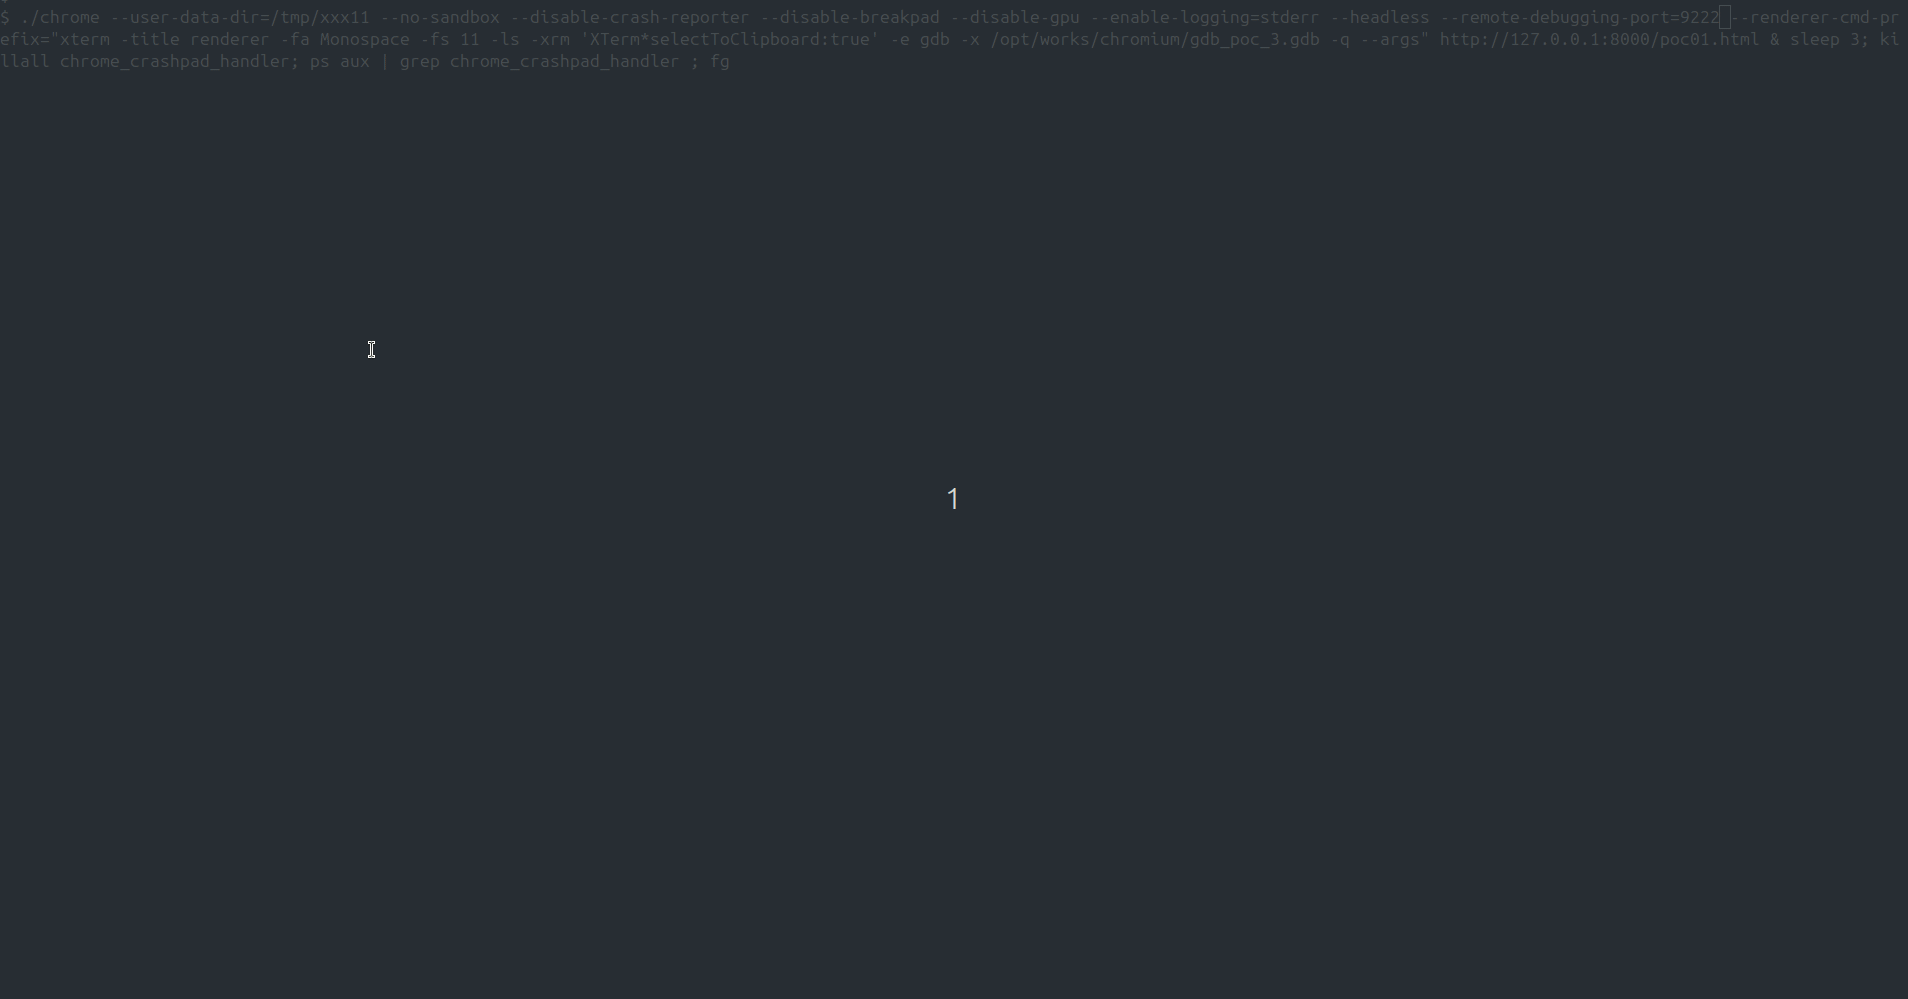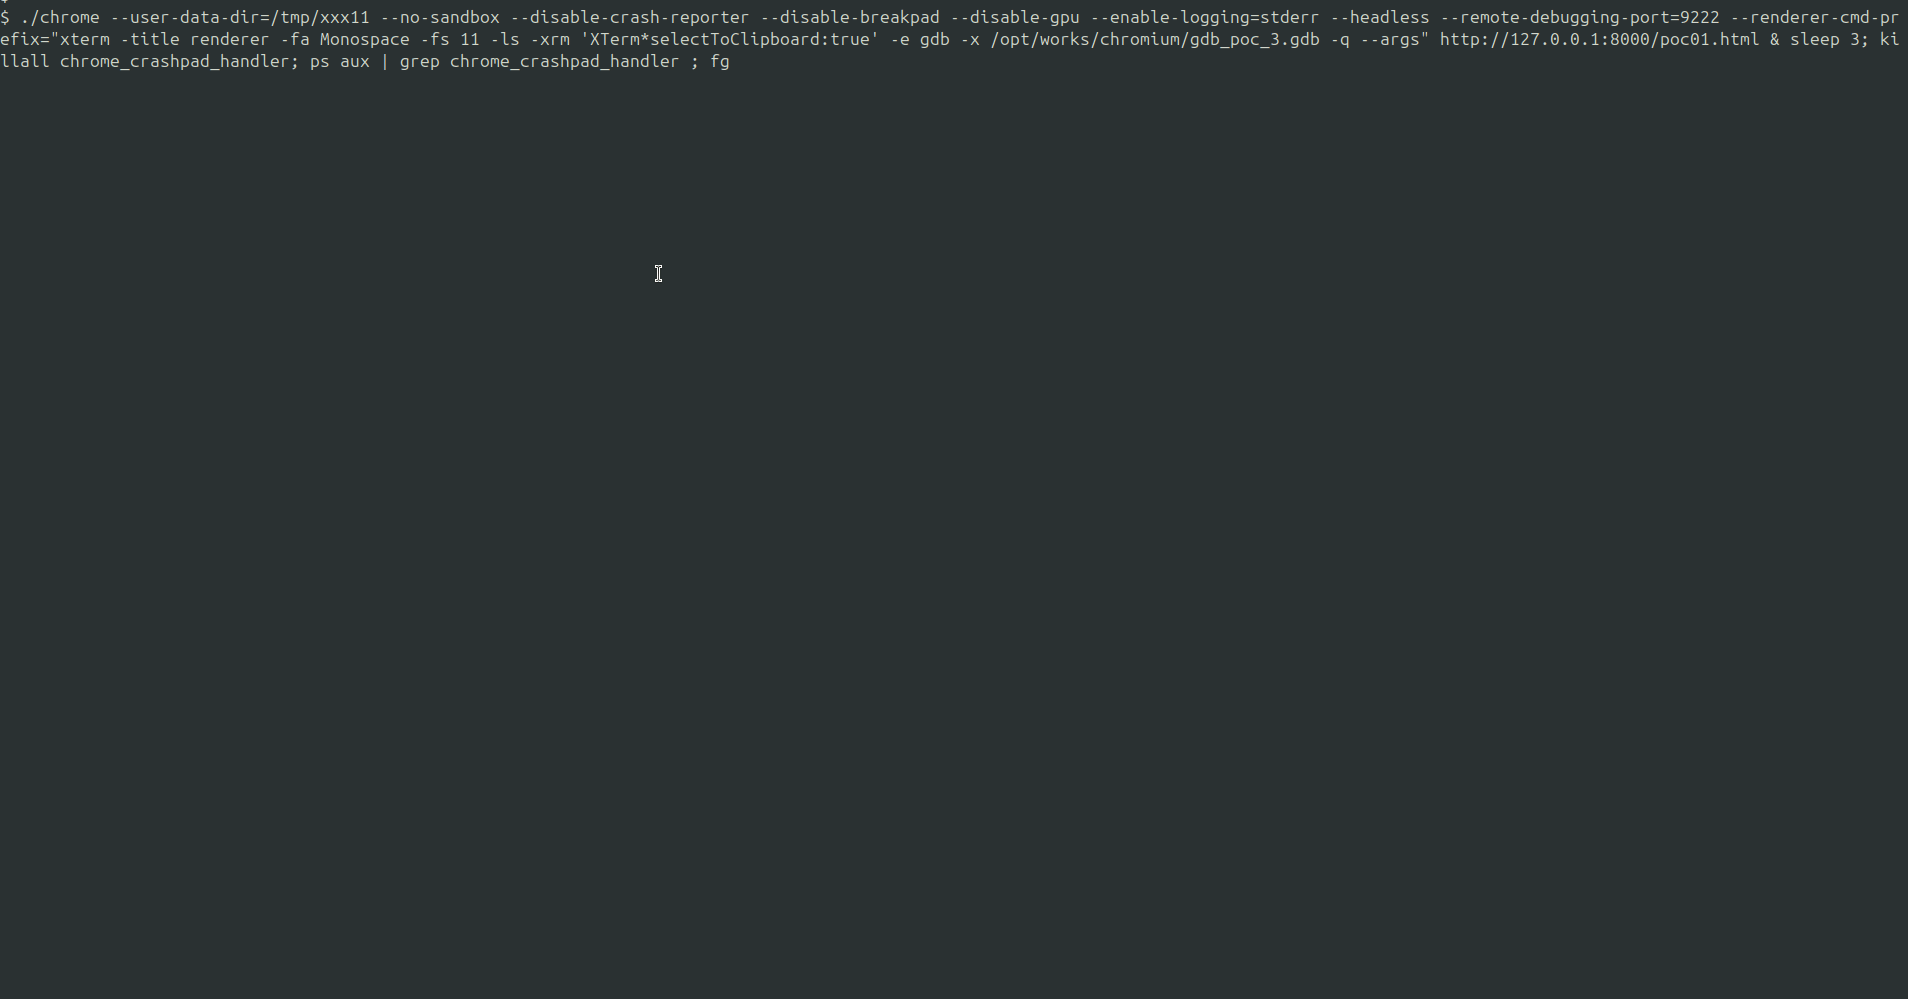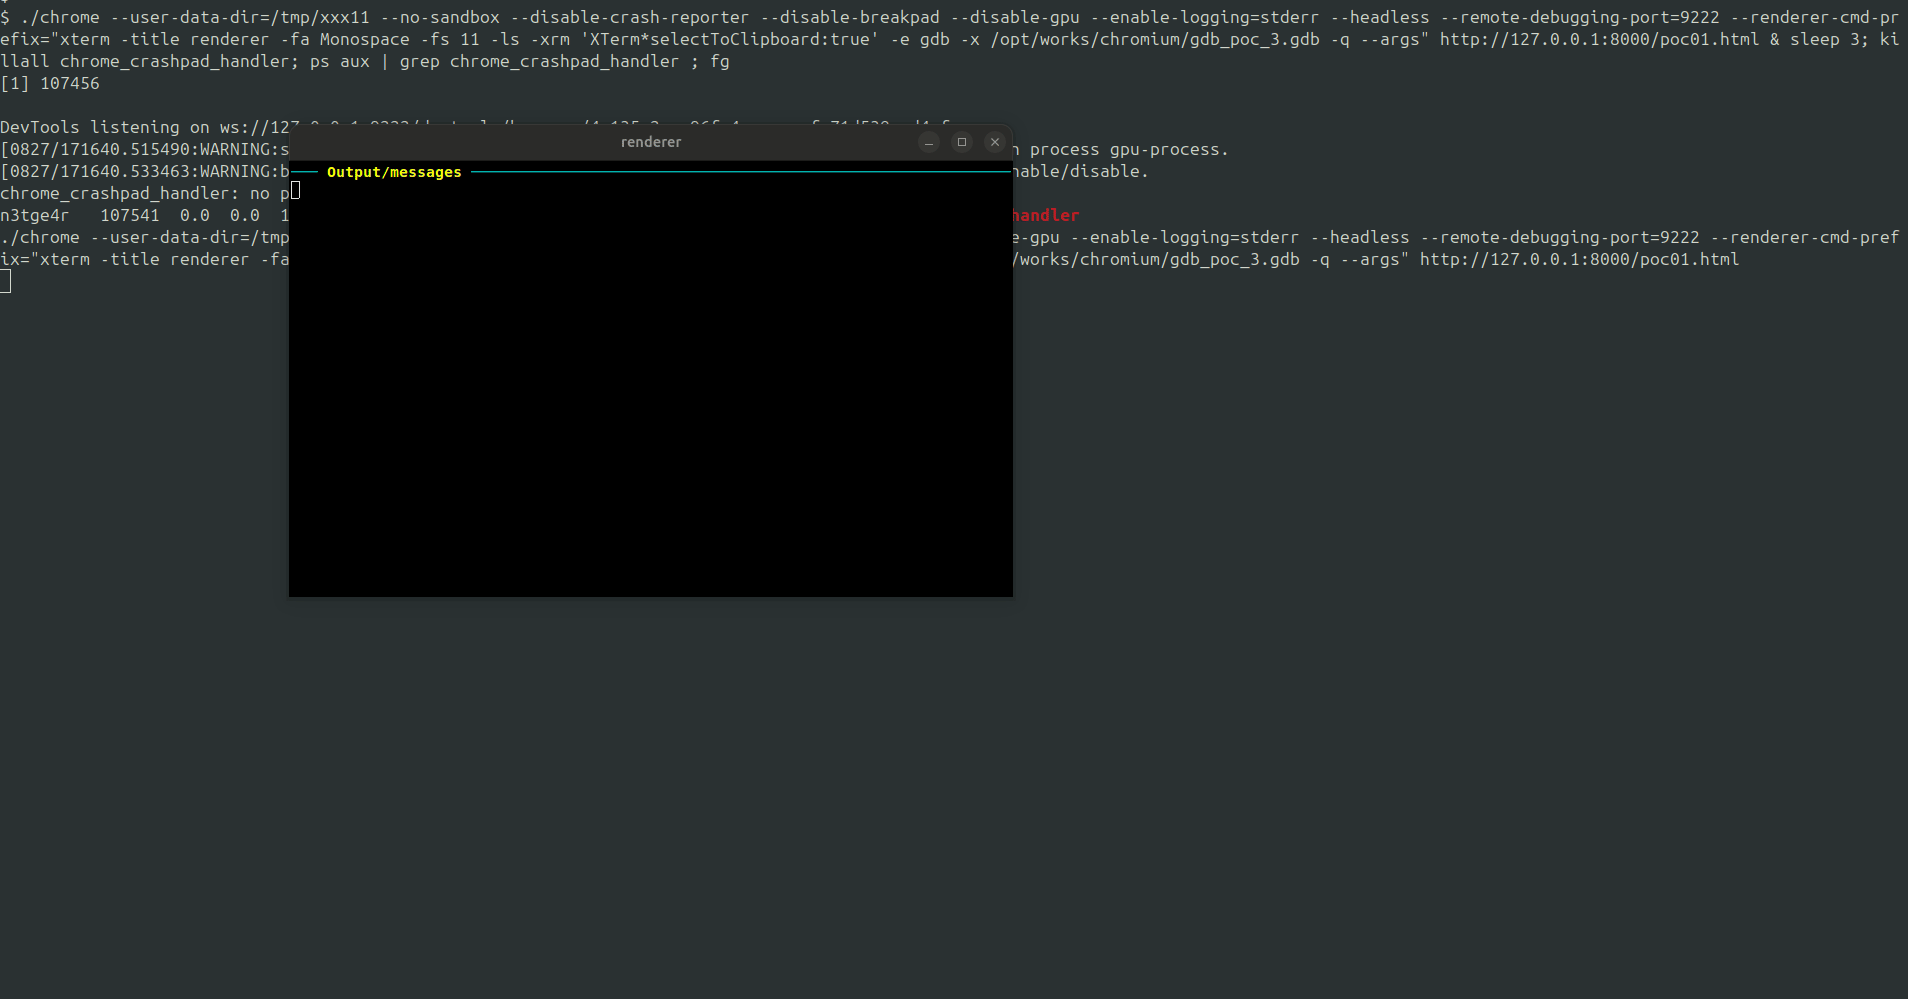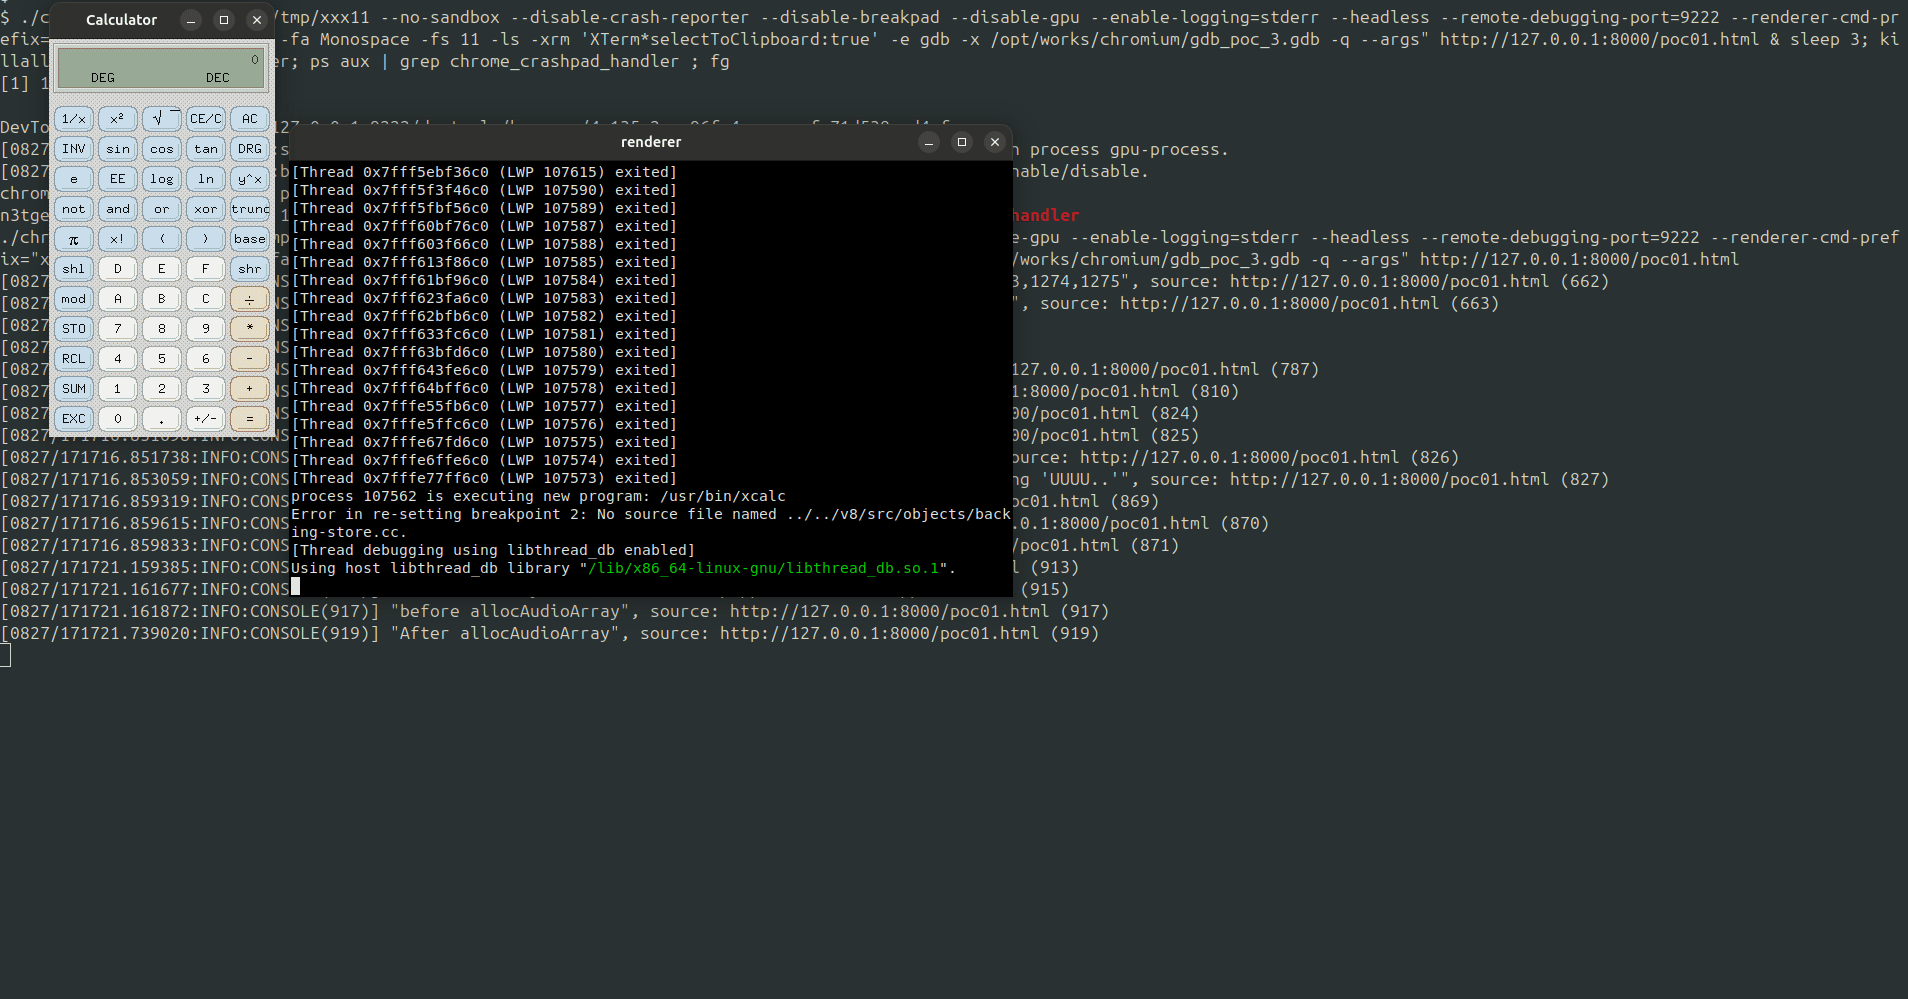
CVE-2025-27363 (Chrome 113 पर)

नोट: Chrome में, यह कोई नई भेद्यता नहीं है; इसे मार्च 2023 में (roll-up commit) पैच किया गया था। यह PoC केवल Chrome हेडलेस मोड को लक्षित करता है। हालाँकि, यदि आप कुछ आंतरिक विवरणों का पता लगाना चाहते हैं और जब आपके पास छोटा slot_size हो तो PartitionAlloc पर शोषण देखना चाहते हैं, तो मुझे लगता है कि यह एक दिलचस्प पठन है xD

लेखक: Altin (tin-z)

पर्यावरण:

  • commit a7a083d
  • ubuntu 20/24

विषय-सूची:

  • विश्लेषण और शोषण विवरण
  • poc_rce
  • poc_leak
  • tests
  • https://github.com/tin-z/PartitionAlloc_gdb

Poc

python font_gen_POC.py

cp poc.ttf poc_rce/


टूल डाउनलोड करें