
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-51400 — LiveHelperChat <=4.61 - संग्रहीत क्रॉस साइट स्क्रिप्टिंग (XSS) व्यक्तिगत कैन्ड संदेशों के माध्यम से # दिनांक: 09/06/2025 | Kitploit
उपकरण/GitHubGitHub/thewhiteevil/cve-2025-51400
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHubthewhiteevil/cve-2025-51400

CVE-2025-51400

LiveHelperChat <=4.61 - संग्रहीत क्रॉस साइट स्क्रिप्टिंग (XSS) व्यक्तिगत कैन्ड संदेशों के माध्यम से # दिनांक: 09/06/2025

रिपॉजिटरी देखें
131 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

शोषण शीर्षक: LiveHelperChat <=4.61 - व्यक्तिगत कैन्ड संदेशों के माध्यम से संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS)

दिनांक: 09/06/2025

शोषण लेखक: Manojkumar J (TheWhiteEvil)

लिंक्डइन: https://www.linkedin.com/in/manojkumar-j-7ba35b202/

विक्रेता होमपेज: https://github.com/LiveHelperChat/livehelperchat/

सॉफ़्टवेयर लिंक:

https://github.com/LiveHelperChat/livehelperchat/

संस्करण: <=4.61

पैच किया गया संस्करण: 4.61

श्रेणी: वेब एप्लिकेशन

परीक्षण किया गया: Mac OS Sequoia 15.5, Firefox

CVE : CVE-2025-51400

शोषण लिंक: https://github.com/Thewhiteevil/CVE-2025-51400

संदर्भ: https://livehelperchat.com/4.61v-security-fixes-724a.html

https://github.com/LiveHelperChat/livehelperchat/pull/2228/commits/2056503ad96e04467ec9af8d827109b9b9b46223

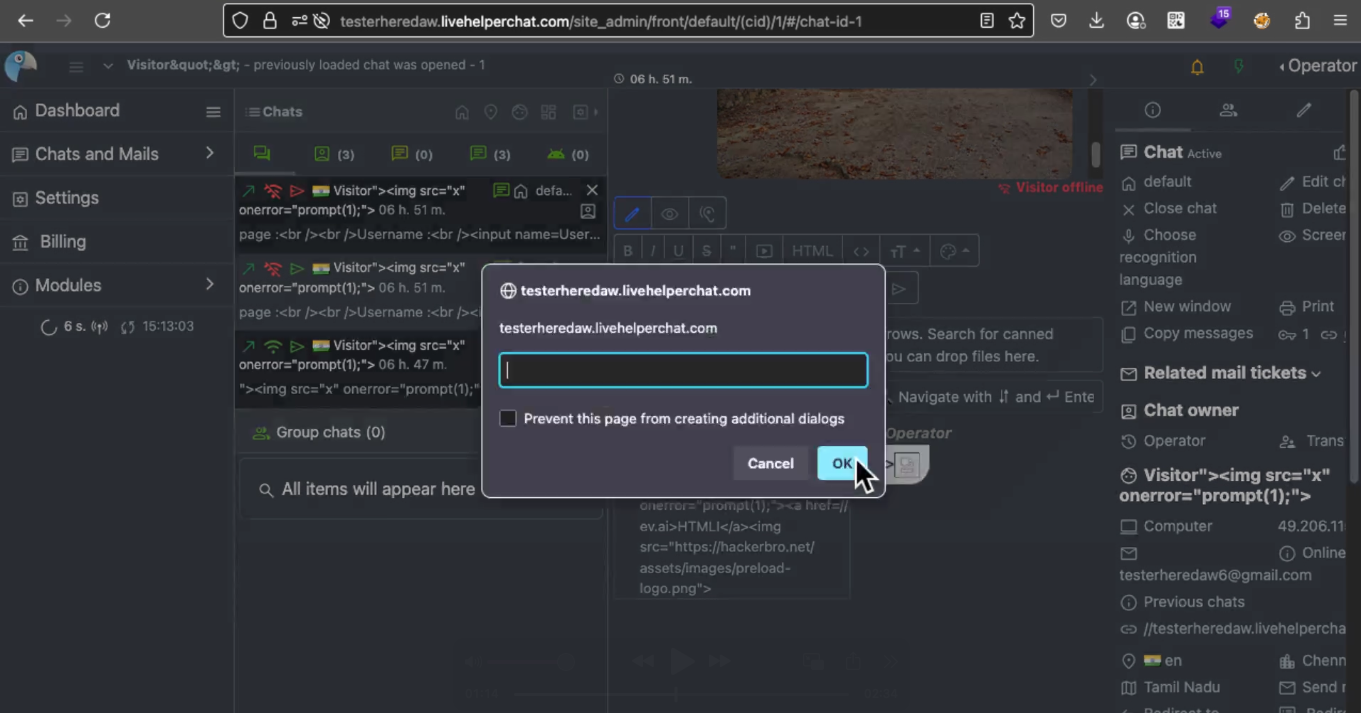
Live Helper Chat संस्करण ≤ 4.61 में एक संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) भेद्यता हमलावरों को व्यक्तिगत कैन्ड संदेशों में एक विशेष रूप से तैयार पेलोड इंजेक्ट करके मनमाना JavaScript निष्पादित करने की अनुमति देती है। जब कोई व्यवस्थापक या ऑपरेटर उपयोगकर्ता संदेश देखता है और कैन्ड संदेश भेजने का प्रयास करता है, तो संग्रहीत JavaScript उनके ब्राउज़र संदर्भ में निष्पादित हो जाता है।

पुनरुत्पादन चरण:

  1. एक ऑपरेटर के रूप में लॉग इन करें।

  2. अपने व्यक्तिगत कैन्ड संदेशों पर जाएँ।

  3. नया व्यक्तिगत कैन्ड संदेश बनाएँ, निम्नलिखित पेलोड दर्ज करें:

    "><img src="https://raw.githubusercontent.com/thewhiteevil/cve-2025-51400/main/x" onerror="prompt(1);">

  4. परिवर्तन सहेजें।

  5. व्यक्तिगत कैन्ड संदेश का उपयोग करने का प्रयास करें, क्रॉस-साइट स्क्रिप्टिंग (XSS) निष्पादित हो जाएगी।
    image
टूल डाउनलोड करें