 themalwareguardian/cve-2026-25250
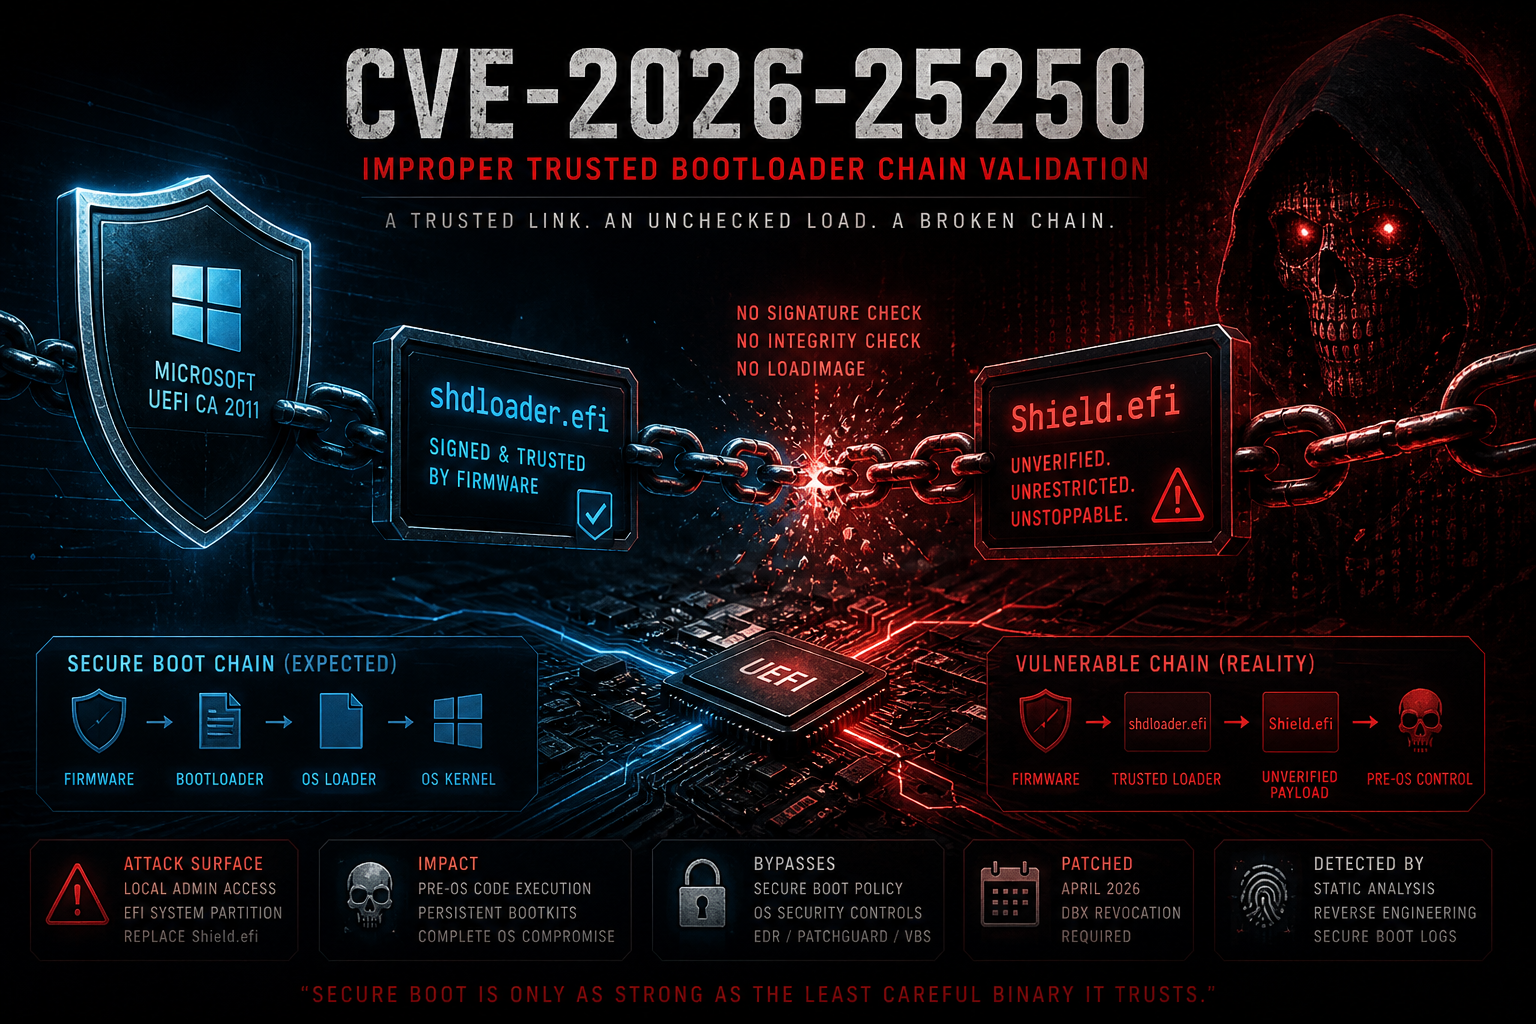
CVE-2026-25250 का विश्लेषण और शोषण, Horizon DataSys Reboot Restore में एक Secure Boot बाईपास, जहाँ shdloader.efi बिना सत्यापन के Shield.efi लोड करता है।

# ***🕷️ CVE-2026-25250: अनुचित विश्वसनीय बूटलोडर श्रृंखला सत्यापन***


<p align="center">
	<img src="https://assets.kitploit.com/production/public/readmes/49270/c1800e393c7138399beaa5917ae41f547967493ce48790e7c59d95dcff9f08cd.png"/>
</p>


<p align="center">
	<i>
		एक Microsoft-हस्ताक्षरित तृतीय-पक्ष बूटलोडर जो बिना किसी हस्ताक्षर या अखंडता सत्यापन के द्वितीयक EFI बाइनरी लोड करता है, जिससे Secure Boot की विश्वास श्रृंखला अंदर से ध्वस्त हो जाती है।
	</i>
</p>


---
---
---


## ***📑 विषय-सूची***

<ul>
	<li><a href="#context">अनुसंधान संदर्भ</a></li>
	<li><a href="#discovery">आधिकारिक संदर्भ</a></li>
	<li><a href="#reproduce">इसे स्वयं दोहराएं</a></li>
	<li><a href="#chain">कमजोर बूट श्रृंखला</a></li>
	<li><a href="#vulnerability">भेद्यता अवलोकन</a>
		<details>
			<summary>📂</summary>
			<ul>
				<li><a href="#secureboot">Secure Boot और विश्वास मॉडल</a></li>
				<li><a href="#rootcause">मूल कारण विश्लेषण</a></li>
				<li><a href="#exploitation">शोषण प्रक्रिया</a></li>
				<li><a href="#mitigation">शमन और निरसन</a></li>
			</ul>
		</details>
	</li>
</ul>


---
---
---


<div id='context'/>

## ***🧠 अनुसंधान संदर्भ***

यह रिपॉजिटरी [CVE-2026-25250](https://nvd.nist.gov/vuln/detail/CVE-2026-25250) पर शोध का दस्तावेजीकरण करती है, जो एक Secure Boot बाईपास भेद्यता है जिसे Microsoft को सूचित किया गया था और अप्रैल 2026 में CVE सौंपा गया था। यह वर्ष की सबसे महत्वपूर्ण फर्मवेयर सुरक्षा समस्याओं में से एक के रूप में तुरंत उभरा, ठीक इसलिए क्योंकि कमजोर घटक Microsoft-हस्ताक्षरित है और इसलिए UEFI-सक्षम Windows सिस्टम के विशाल बहुमत पर बिना शर्त विश्वसनीय है।

यह भेद्यता [Eclypsium](https://eclypsium.com) में [Mickey Shkatov](https://github.com/HackingThings) और Stanislav Lyakhov द्वारा खोजी गई थी, जो उद्योग की अग्रणी फर्मवेयर और आपूर्ति श्रृंखला सुरक्षा अनुसंधान टीमों में से एक है। Mickey Shkatov UEFI आक्रामक अनुसंधान में एक लंबे समय से स्थापित व्यक्ति हैं, [BootHole](https://eclypsium.com/wp-content/uploads/Theres-a-Hole-in-the-Boot.pdf) (CVE-2020-10713, एक गंभीर GRUB2 Secure Boot बाईपास जिसने लगभग हर Linux वितरण और Windows डुअल-बूट कॉन्फ़िगरेशन को प्रभावित किया) के लेखक हैं, और Jesse Michael के साथ DEF CON 30 में "[One Bootloader to Load Them All](https://www.youtube.com/watch?v=99t7wEYs8h0)" प्रस्तुति देने वाले हैं, एक ऐसा व्याख्यान जिसने व्यवस्थित रूप से सूचीबद्ध किया कि कैसे Microsoft-हस्ताक्षरित तृतीय-पक्ष बूटलोडर Secure Boot पारिस्थितिकी तंत्र में वर्ग-स्तरीय कमजोरी का प्रतिनिधित्व करते हैं।

CVE-2026-25250 ठीक उसी वर्ग में आता है।

जो चीज़ इसे विशेष रूप से शिक्षाप्रद बनाती है वह है इसकी सरलता: कोई मेमोरी भ्रष्टाचार नहीं, फर्मवेयर में कोई क्रिप्टोग्राफिक दोष नहीं, केवल एक विश्वसनीय बाइनरी जो अगले चरण में क्या लोड करे, इसके बारे में असुरक्षित निर्णय लेती है। एक भी कमजोर कड़ी लक्षित सिस्टम के लिए संपूर्ण Secure Boot मॉडल को ध्वस्त करने के लिए पर्याप्त है।


---
---
---


<div id='discovery'/>

## ***📌 आधिकारिक संदर्भ***

CVE-2026-25250 एंटरप्राइज़ रिकवरी वातावरण में तैनात तृतीय-पक्ष UEFI बूट घटकों के विश्लेषण के दौरान खोजा गया था। प्रभावित उत्पाद [Horizon DataSys](https://www.horizondatasys.com/) का Reboot Restore समाधान है।

यह भेद्यता Microsoft के बजाय MITRE द्वारा सौंपी गई थी, क्योंकि दोष तृतीय-पक्ष फर्मवेयर (shdloader.efi) में है, न कि Windows या किसी Microsoft-लेखित कोड में।

आधिकारिक संदर्भ:

- [**Microsoft Security Response Center - अप्रैल 2026 Patch Tuesday**](https://msrc.microsoft.com/update-guide/)
	> मासिक सुरक्षा अद्यतन बुलेटिन।

- [**MITRE CVE-2026-25250**](https://www.cve.org/CVERecord?id=CVE-2026-25250)
	> आधिकारिक CVE प्रविष्टि। CVSS 6.0 - AV:L/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:N। CWE-325: आवश्यक क्रिप्टोग्राफिक चरण अनुपस्थित।

- [**Eclypsium तकनीकी प्रकटीकरण**](https://eclypsium.com)
	> खोज टीम का मूल अनुसंधान प्रकटीकरण, जिसमें LinkedIn पोस्ट शामिल है जिसने पहली बार इस भेद्यता को सार्वजनिक ध्यान में लाया।


---
---
---


<div id='reproduce'/>

## ***🔬 इसे स्वयं दोहराएं***

Eclypsium का प्रकटीकरण, जो खोज टीम द्वारा LinkedIn पर प्रकाशित किया गया था, प्रभावित सॉफ़्टवेयर की पहचान करने और इसे सीधे विक्रेता की वेबसाइट से डाउनलोड करने के लिए पर्याप्त संदर्भ प्रदान करता है।

<p align="center">
	<img src="https://assets.kitploit.com/production/public/readmes/49270/132b57668f83efa564c3f1be2053a74a9536e6e18ef683bbb91d0e5766abeb80.png" style="border: 2px solid black; border-radius: 6px;"/>
</p>

Horizon DataSys Reboot Restore इंस्टॉलर सार्वजनिक रूप से उपलब्ध है, और इसे परीक्षण सिस्टम पर स्थापित करने से shdloader.efi और Shield.efi दोनों EFI सिस्टम पार्टीशन में रखे जाते हैं, जहाँ उनकी स्थिर रूप से जांच की जा सकती है या रनटाइम पर देखा जा सकता है।

**अनुशंसित प्रयोगशाला सेटअप:**

```
Windows 10/11 VM (QEMU या VMware)
├── Secure Boot: सक्षम
├── Horizon DataSys Reboot Restore: स्थापित
├── ESP एक्सेस: mountvol X: /S
└── लक्ष्य:
	HorizonDataSys
        X:\EFI\shdloader.efi ← हस्ताक्षरित, विश्वसनीय, अगला चरण लोड करता है
        X:\EFI\Shield.efi    ← बिना किसी सत्यापन के लोड किया गया
```

एक बार स्थापित होने के बाद, shdloader.efi को sigcheck.exe (Sysinternals) या pesign के माध्यम से Microsoft CA 2011-हस्ताक्षरित के रूप में पुष्टि की जा सकती है। Shield.efi लोड पथ में किसी भी LoadImage / StartImage कॉल की अनुपस्थिति स्थिर विश्लेषण में तुरंत दिखाई देती है।


---
---
---


<div id='chain'/>

## ***🐜 कमजोर बूट श्रृंखला***

यह भेद्यता एक बहु-चरणीय बूट श्रृंखला को प्रभावित करती है, न कि केवल एक बाइनरी को।

---

### ***🧨 चरण 1 - विश्वसनीय बूटलोडर***

- **shdloader.efi**
	- Microsoft UEFI CA 2011 के साथ डिजिटल रूप से हस्ताक्षरित
	- Secure Boot फर्मवेयर नीति द्वारा बिना शर्त विश्वसनीय
	- Horizon DataSys सॉफ़्टवेयर द्वारा ESP में स्थापित

---

### ***⚠️ चरण 2 - असत्यापित पेलोड***

- **Shield.efi**
	- बूट समय पर shdloader.efi द्वारा गतिशील रूप से लोड किया गया
	- ❌ कोई हस्ताक्षर सत्यापन नहीं
	- ❌ कोई अखंडता जांच नहीं
	- ❌ UEFI LoadImage / StartImage API का कोई उपयोग नहीं
	- ✅ किसी भी स्थानीय व्यवस्थापक द्वारा स्वतंत्र रूप से प्रतिस्थापन योग्य

---

### ***📌 मुख्य अवलोकन***

भेद्यता फर्मवेयर में नहीं है। यह एक विश्वसनीय बूटलोडर के तर्क में है, एक बाइनरी जिसे फर्मवेयर पहले ही अनुमोदित कर चुका है, जो हर सुरक्षा जांच को दरकिनार करने वाले कोड पथ के माध्यम से द्वितीयक बाइनरी लोड करना चुनता है।

```
Firmware
  └── shdloader.efi सत्यापित करता है          ✅ Microsoft CA 2011, विश्वसनीय
        └── ManualPEParse(Shield.efi) ❌ कोई LoadImage नहीं, कोई हस्ताक्षर जांच नहीं
              └── EntryPoint()        💥 हमलावर-नियंत्रित कोड, OS से पहले
```

***Secure Boot परिधि केवल उतनी ही मजबूत है जितना उसका सबसे कम सतर्क विश्वसनीय बाइनरी।***


---
---
---


<div id='vulnerability'/>

## ***🧪 भेद्यता अवलोकन***

CVE-2026-25250 एक Secure Boot बाईपास है जो बूट प्रक्रिया के दौरान लोड किए गए द्वितीयक EFI बाइनरी के अनुचित सत्यापन के कारण होता है। प्रभावित बूटलोडर (shdloader.efi) Secure Boot द्वारा हस्ताक्षरित और विश्वसनीय है, लेकिन Shield.efi को बिना किसी प्रकार के क्रिप्टोग्राफिक सत्यापन के मैन्युअल PE पार्सिंग रूटीन के माध्यम से लोड करता है।

यह एक डिज़ाइन और विश्वास मॉडल विफलता है, एक विश्वसनीय घटक जो असुरक्षित निर्णय लेता है जो सभी डाउनस्ट्रीम सुरक्षाओं को निष्प्रभावी कर देता है।

---

<div id='secureboot'/>

### ***🔐 Secure Boot और विश्वास मॉडल***

Secure Boot विश्वास की एक श्रृंखला लागू करता है जिसमें बूट अनुक्रम के दौरान निष्पादित प्रत्येक घटक को नियंत्रण स्थानांतरित होने से पहले सत्यापित किया जाना चाहिए। मॉडल तभी मान्य रहता है जब श्रृंखला में प्रत्येक विश्वसनीय बाइनरी उस अनुबंध का सम्मान करती है:

```
Firmware → बूटलोडर सत्यापित करता है → बूटलोडर केवल सत्यापित कोड निष्पादित करता है
```

CVE-2026-25250 दूसरी कड़ी को तोड़ता है:

```
Firmware → shdloader.efi सत्यापित करता है (✅ विश्वसनीय)
             ↓
           shdloader.efi → Shield.efi लोड करता है (❌ सत्यापित नहीं)
                             ↓
                           मनमाना अहस्ताक्षरित कोड बूट से पहले निष्पादित होता है
```

फर्मवेयर स्तर पर Secure Boot का प्रवर्तन अप्रासंगिक हो जाता है जब एक विश्वसनीय बाइनरी असत्यापित निष्पादन पथ पेश करता है।

---

<div id='rootcause'/>

### ***🧬 मूल कारण विश्लेषण***

इस प्रकार वर्गीकृत:

- **[CWE-325: आवश्यक क्रिप्टोग्राफिक चरण अनुपस्थित](https://cwe.mitre.org/data/definitions/325.html)**
	> एक सुरक्षा-संवेदनशील ऑपरेशन आवश्यक क्रिप्टोग्राफिक सत्यापन चरण के बिना किया जाता है, जिससे हमलावर उस सुरक्षा को दरकिनार कर सकता है जिसे वह चरण लागू करता।

| चरण                              | निष्पादित |               टिप्पणियाँ |
|-----------------------------------|----|----------------------------|
| ESP पर Shield.efi ढूंढें          | ✅ | मानक फ़ाइलसिस्टम एक्सेस |
| फ़ाइल को मेमोरी में पढ़ें             | ✅ | -                          |
| PE हेडर मैन्युअल रूप से पार्स करें         | ✅ | कस्टम कार्यान्वयन      |
| हस्ताक्षर सत्यापित करें                  | ❌ | निष्पादित नहीं              |
| db / dbx के विरुद्ध जांचें            | ❌ | निष्पादित नहीं              |
| LoadImage / StartImage कॉल करें       | ❌ | पूरी तरह से दरकिनार          |
| एंट्री पॉइंट पर निष्पादन स्थानांतरित करें | ✅ | प्रत्यक्ष कॉल                |

LoadImage / StartImage की अनुपस्थिति मूल कारण है। वे UEFI Boot Services Secure Boot नीति प्रवर्तन के लिए एकीकरण बिंदु हैं, उन्हें दरकिनार करने का अर्थ है सब कुछ दरकिनार करना।

---

<div id='exploitation'/>

### ***💥 शोषण प्रक्रिया***

शोषण के लिए स्थानीय व्यवस्थापक एक्सेस और एक पुनरारंभ की आवश्यकता होती है।

1. EFI सिस्टम पार्टीशन माउंट करें
2. Shield.efi को किसी मनमाने अहस्ताक्षरित EFI बाइनरी से बदलें
3. पुनरारंभ करें

अगले बूट पर, shdloader.efi निष्पादित होता है (फर्मवेयर द्वारा विश्वसनीय), हमलावर-नियंत्रित बाइनरी लोड करता है, और निष्पादन स्थानांतरित करता है, OS से पहले, EDR से पहले, किसी भी मापित बूट नीति के लागू होने से पहले, Secure Boot से कोई आपत्ति नहीं।

सक्षम करता है:
- स्थायी UEFI बूटकिट जो OS पुनर्स्थापन और पूर्ण डिस्क वाइप से बच जाते हैं।
- प्रारंभिक-चरण इम्प्लांट जो किसी भी OS-स्तरीय सुरक्षा टूलिंग के लिए अदृश्य होते हैं।
- कर्नेल-मोड सुरक्षाओं (EDR, PatchGuard, VBS/HVCI) का पूर्ण परिहार।


---
---
---


<div id='resources'/>

## ***📚 संसाधन***

- **[Eclypsium - CVE-2026-25250 प्रकटीकरण](https://eclypsium.com)**
  > Mickey Shkatov और Stanislav Lyakhov द्वारा मूल शोध। खोज की घोषणा करने वाली Eclypsium LinkedIn पोस्ट Horizon DataSys सॉफ़्टवेयर से लिंक करती है, जिससे स्वतंत्र विश्लेषण संभव होता है।

- **[Microsoft MSRC - अप्रैल 2026 Patch Tuesday](https://msrc.microsoft.com/update-guide/)**
  > Microsoft सुरक्षा बुलेटिन।

- **[MITRE CVE-2026-25250](https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2026-25250)**
  > आधिकारिक CVE प्रविष्टि। MITRE-निर्धारित क्योंकि भेद्यता तृतीय-पक्ष फर्मवेयर में है, Microsoft कोड में नहीं।

- **[Eclypsium - BootHole (CVE-2020-10713)](https://eclypsium.com/research/there-s-a-hole-in-the-boot/)**
  > Mickey Shkatov और Jesse Michael - गंभीर GRUB2 Secure Boot बाईपास जो लगभग सभी Linux वितरणों और Windows डुअल-बूट सिस्टम को प्रभावित करता है।

- **[DEF CON 30 - "One Bootloader to Load Them All"](https://www.defcon.org/html/defcon-30/dc-30-speakers.html)**
  > Mickey Shkatov और Jesse Michael - Microsoft-हस्ताक्षरित तृतीय-पक्ष बूटलोडर का वर्ग-स्तरीय Secure Boot हमला सतह के रूप में व्यवस्थित विश्लेषण। CVE-2026-25250 इस खतरे मॉडल का प्रत्यक्ष उदाहरण है।

- **[CWE-325: आवश्यक क्रिप्टोग्राफिक चरण अनुपस्थित](https://cwe.mitre.org/data/definitions/325.html)**
  > `shdloader.efi` लोड पथ में अनुपस्थित सत्यापन के लिए मूल कारण वर्गीकरण।

- **[UEFI विनिर्देश - Boot Services: LoadImage / StartImage](https://uefi.org/specs/UEFI/2.10/)**
  > UEFI Boot Services जो Secure Boot नीति लागू करती हैं - `shdloader.efi` के मैन्युअल PE लोडर द्वारा पूरी तरह से दरकिनार।


---
---
---


## ***🤝 अनुसंधान और सहयोग***

कुछ समान पर काम कर रहे हैं? UEFI, कर्नेल सुरक्षा, शोषण, या किसी अन्य दिलचस्प सुरक्षा विषय पर शोध कर रहे हैं? यदि आपको एक्सप्लॉइट विकसित करने, किसी तकनीक की खोज करने में सहायता चाहिए, या केवल विचारों का आदान-प्रदान करना चाहते हैं, तो संपर्क करने में संकोच न करें। मैं शोध पर चर्चा करने, जहाँ मदद कर सकता हूँ वहाँ सहायता करने, और दिलचस्प परियोजनाओं पर सहयोग करने के लिए हमेशा तैयार हूँ। बेझिझक मुझसे [LinkedIn](https://www.linkedin.com/in/vazquez-vazquez-alejandro/) पर संपर्क करें।