 themalwareguardian/cve-2024-7344
तकनीकी अनुसंधान: एक असुरक्षित कस्टम PE लोडर के कारण उत्पन्न UEFI Secure Boot बाईपास, जिसमें मूल कारण विश्लेषण, शोषण कार्यप्रवाह और एक शैक्षणिक प्रूफ-ऑफ-कॉन्सेप्ट शामिल है।

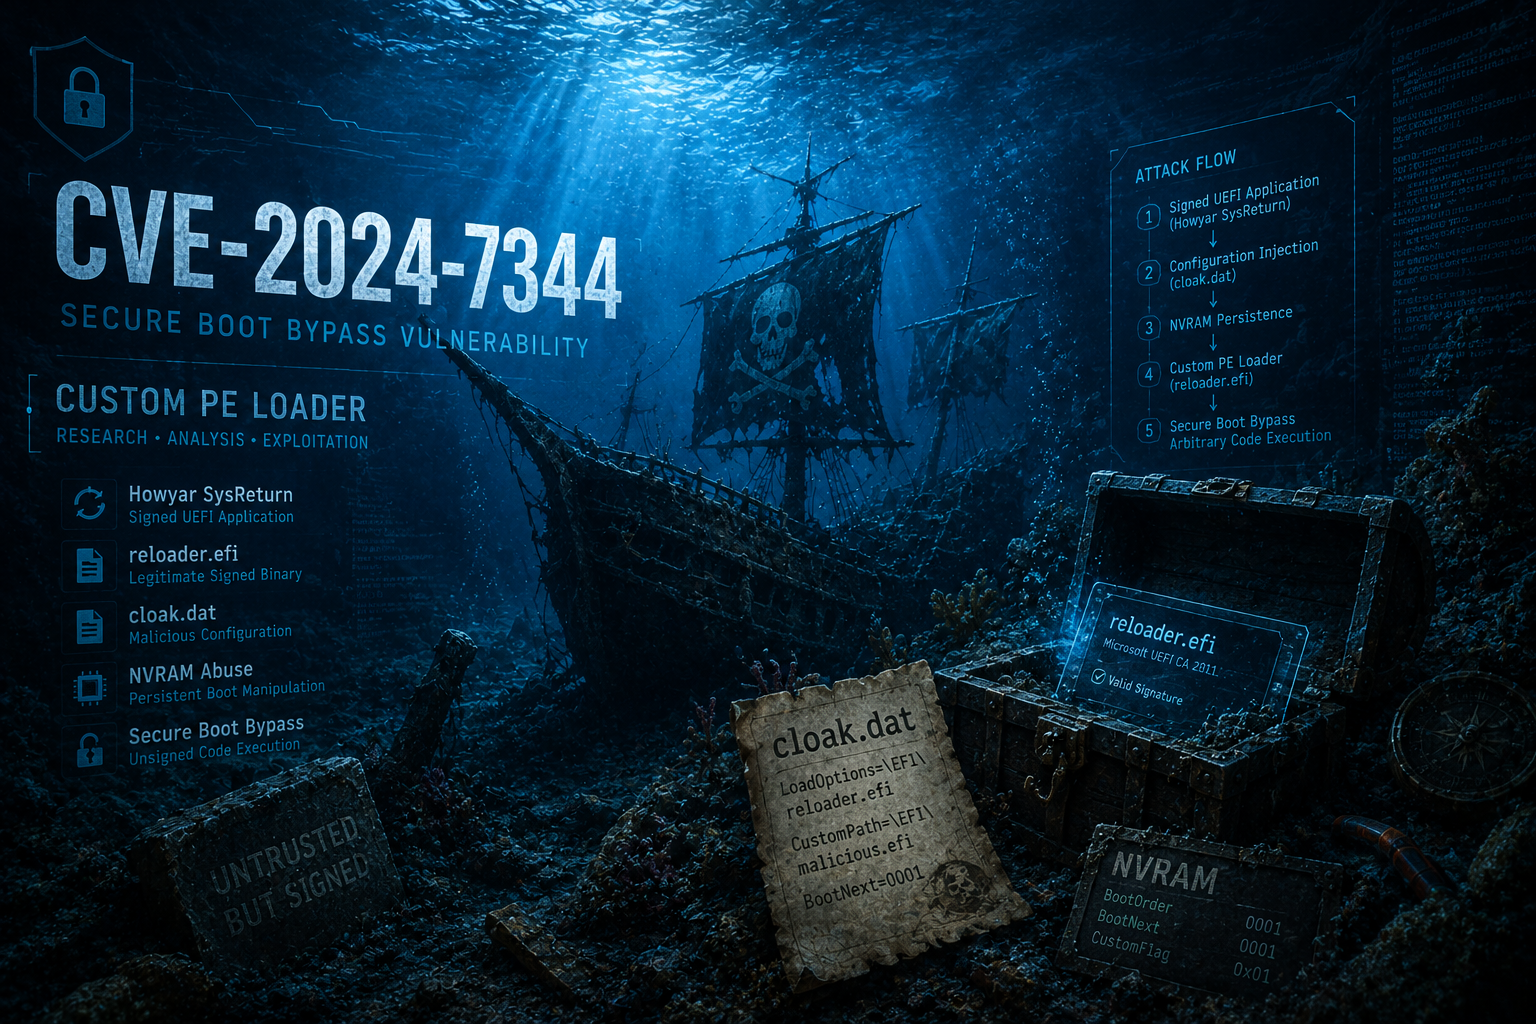
इस रिपॉजिटरी में CVE-2024-7344 से संबंधित शोध सामग्री शामिल है, जो UEFI सिस्टम को प्रभावित करने वाली एक Secure Boot बाईपास भेद्यता है। यह भेद्यता के तकनीकी विश्लेषण, हमले के प्रवाह दस्तावेज़ीकरण, और नियंत्रित वातावरण में भेद्य व्यवहार को पुन: उत्पन्न करने के लिए डिज़ाइन किए गए पुनर्निर्मित अनुप्रयोगों को केंद्रीकृत करता है। रिपॉजिटरी में दस्तावेज़ीकरण और शोध संसाधन भी शामिल हैं जो सुरक्षा शोधकर्ताओं को इस भेद्यता से जुड़ी तकनीकों को समझने, अध्ययन करने और प्रयोग करने में मदद करने के लिए हैं।
CVE-2024-7344 मूल रूप से ESET Research Team द्वारा खोजा गया और जिम्मेदारी से प्रकट किया गया था, जिसमें CERT/CC से समन्वित प्रकटीकरण सहायता प्राप्त हुई थी। आधिकारिक और सामुदायिक संदर्भ:
इस रिपॉजिटरी में एक सरलीकृत शैक्षिक proof-of-concept शामिल है जो CVE-2024-7344 के समान भेद्यता वर्ग को पुन: उत्पन्न करता है। इसके अतिरिक्त, मूल वास्तविक-विश्व कार्यान्वयन के कुछ हिस्से का विश्लेषण और दस्तावेज़ीकरण एक समर्पित UEFI सुरक्षा शोध प्रयास के माध्यम से किया गया है।
इस भेद्यता के ऐतिहासिक उद्गम, मूल ALRM प्रारूप, कस्टम RxPE लोडर, और Microsoft के निरसन के बाद प्रभावित उत्पादों के विकास को समझने में रुचि रखने वाले शोधकर्ताओं को साथी रिपॉजिटरी "UEFI-Security-Research-Howyar-SysReturn-NetCopy" देखना चाहिए।
CVE-2024-7344 से प्रभावित मूल x32 भेद्य UEFI अनुप्रयोग इस रिपॉजिटरी में शामिल है।
x64 बाइनरी VirusTotal पर होस्ट किए गए एक संग्रह के अंदर उपलब्ध होने के लिए जाना जाता है। इस नमूने तक पहुंच के लिए VirusTotal Enterprise खाते की आवश्यकता होती है, और लेखन के समय हमारे पास इसे डाउनलोड करने की पहुंच नहीं है। संदर्भ के लिए, नमूना निम्नलिखित URL पर पाया जा सकता है जिन शोधकर्ताओं के पास उचित पहुंच है:
CVE-2024-7344 एक UEFI Secure Boot बाईपास भेद्यता है जो एक Microsoft-हस्ताक्षरित तृतीय-पक्ष UEFI अनुप्रयोग के कारण होती है जो बूट प्रक्रिया के दौरान अहस्ताक्षरित UEFI बाइनरी को अनुचित रूप से लोड और निष्पादित करता है। यह भेद्यता हमलावरों को ऑपरेटिंग सिस्टम लोड होने से पहले अविश्वसनीय कोड निष्पादित करने की अनुमति देती है, जिससे Secure Boot सक्षम होने पर भी UEFI Secure Boot विश्वास श्रृंखला प्रभावी रूप से टूट जाती है।
मेमोरी भ्रष्टाचार या NVRAM हेरफेर पर आधारित अन्य Secure Boot बाईपास भेद्यताओं के विपरीत, CVE-2024-7344 एक तर्क और डिज़ाइन दोष का परिणाम है। प्रभावित UEFI अनुप्रयोग मानक UEFI सेवाओं (LoadImage और StartImage) पर भरोसा करने के बजाय अपना स्वयं का कस्टम PE लोडर लागू करता है, जिससे Secure Boot द्वारा सामान्य रूप से लागू की जाने वाली सभी क्रिप्टोग्राफ़िक सत्यापन प्रक्रियाएं बाईपास हो जाती हैं।
क्योंकि भेद्य अनुप्रयोग Microsoft के तृतीय-पक्ष UEFI प्रमाणपत्र के साथ हस्ताक्षरित है और अधिकांश सिस्टम पर डिफ़ॉल्ट रूप से विश्वसनीय है, शोषण प्लेटफ़ॉर्म के अत्यधिक विशेषाधिकार प्राप्त और प्रारंभिक निष्पादन चरण में होता है।
Secure Boot UEFI की एक मुख्य सुरक्षा विशेषता है जिसे फ़र्मवेयर से ऑपरेटिंग सिस्टम तक प्लेटफ़ॉर्म की विश्वास श्रृंखला लागू करने के लिए डिज़ाइन किया गया है। इसका प्राथमिक उद्देश्य बूट प्रक्रिया के दौरान अनधिकृत या दुर्भावनापूर्ण बूट घटकों, जैसे बूटकिट, को निष्पादित होने से रोकना है।
उच्च स्तर पर, Secure Boot UEFI निष्पादनयोग्य फ़ाइलों को चलाने की अनुमति देने से पहले क्रिप्टोग्राफ़िक रूप से सत्यापित करके काम करता है। यह सत्यापन दो फ़र्मवेयर-अनुरक्षित डेटाबेस का उपयोग करके किया जाता है:
एक UEFI अनुप्रयोग को निष्पादित करने की अनुमति दी जाती है यदि:
डिफ़ॉल्ट रूप से, अधिकांश सिस्टम निम्नलिखित प्रमाणपत्रों के साथ db में विश्वसनीय के रूप में आते हैं:
CVE-2024-7344 से प्रभावित भेद्य अनुप्रयोग Microsoft Corporation UEFI CA 2011 प्रमाणपत्र के साथ हस्ताक्षरित है। क्योंकि यह प्रमाणपत्र विक्रेताओं और प्लेटफ़ॉर्मों में व्यापक रूप से विश्वसनीय है, ऐसे हस्ताक्षरित अनुप्रयोग के भीतर कोई भी भेद्यता का वैश्विक प्रभाव होता है और अधिकांश UEFI सिस्टम पर इसका शोषण किया जा सकता है।
यह भेद्यता ESET Research Team द्वारा कई रीयल-टाइम पुनर्प्राप्ति सॉफ़्टवेयर उत्पादों के साथ शिप किए गए UEFI घटकों के विश्लेषण के दौरान खोजी गई थी। प्रारंभिक टोही ने EFI System Partition (ESP) पर cloak.dat नामक डेटा फ़ाइल के साथ तैनात reloader.efi नामक एक Microsoft-हस्ताक्षरित UEFI अनुप्रयोग की उपस्थिति का खुलासा किया।
अनुप्रयोग के निरीक्षण से पता चला कि यह सिस्टम स्टार्टअप के दौरान डिस्क से एक अतिरिक्त UEFI पेलोड लोड और निष्पादित करने के लिए डिज़ाइन किया गया था। जबकि ऐसा व्यवहार स्वाभाविक रूप से असुरक्षित नहीं है, आगे के रिवर्स इंजीनियरिंग से पता चला कि अनुप्रयोग मानक UEFI इमेज लोडिंग सेवाओं का उपयोग नहीं करता है और लोड किए गए पेलोड पर Secure Boot सत्यापन लागू नहीं करता है। आगे की जांच ने पुष्टि की कि विभिन्न विक्रेताओं के कई उत्पादों में एक ही भेद्य बूटलोडर का उपयोग किया गया था।
