 teler-sh/teler
रीयल-टाइम HTTP घुसपैठ का पता लगाना

[!IMPORTANT]
प्रिय उपयोगकर्ताओं,हम teler IDS के विकास के संबंध में कुछ महत्वपूर्ण अपडेट साझा करना चाहते थे।
🛑 teler IDS का विकास वर्तमान में रोक दिया गया है। हालांकि, हमें आपको यह बताते हुए बहुत खुशी हो रही है कि हमने एक साहसिक कदम उठाने का फैसला किया है - पूरी तरह से पुनर्गठन (refactor) करने का, शुरुआत से शुरू करके समग्र विकास प्रक्रिया को बढ़ाने के लिए। 🚀
इसके साथ ही, हम teler IDS v3 के लिए सक्रिय रूप से रोडमैप तैयार कर रहे हैं। 📝
इस समय हम यह बता सकते हैं कि संस्करण 3 eBPF और teler-waf का उपयोग करेगा, जो उन्नत सुविधाओं और क्षमताओं का वादा करता है। 🌟यदि आपके पास teler IDS v3 में देखने की इच्छित सुविधाओं के बारे में कोई प्रतिक्रिया या सुझाव है, तो कृपया हमारे गुमनाम सर्वेक्षण में भाग लें 👉 https://s.surveyplanet.com/8he6p7rq
हमारे अनधिकृत प्रवेश पहचान प्रणाली को नया रूप देने और बेहतर बनाने के लिए आगे के अपडेट के लिए बने रहें! Tipis-tipis asal menyala abangkuuhh! 🔥🔝🙌🏼
शुभकामनाएं!
dw1
जैसा कि teler-announce#Fm8Yjh_4of0 में घोषित किया गया था।
[!NOTE] इस बीच, आप नवीनतम v2 संस्करण इंस्टॉल और डाउनलोड कर सकते हैं इसका उपयोग जारी रखने के लिए।


रीयल-टाइम HTTP अनधिकृत प्रवेश पहचान
योगदान करें
·
नया क्या है
·
बग रिपोर्ट करें
·
सुविधा का अनुरोध करें
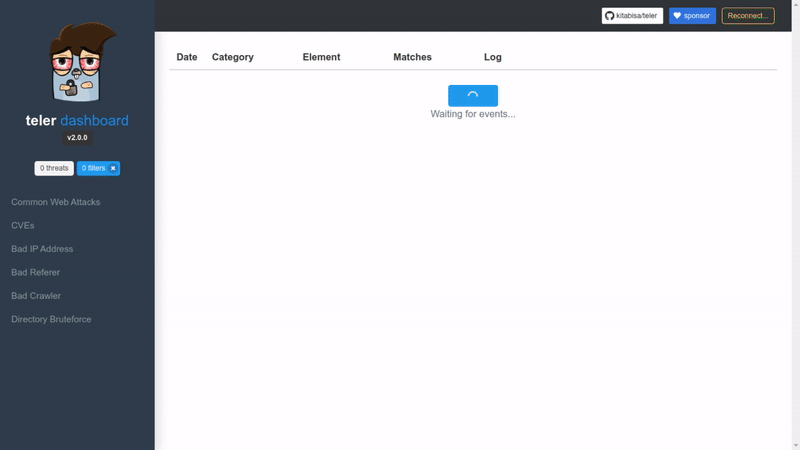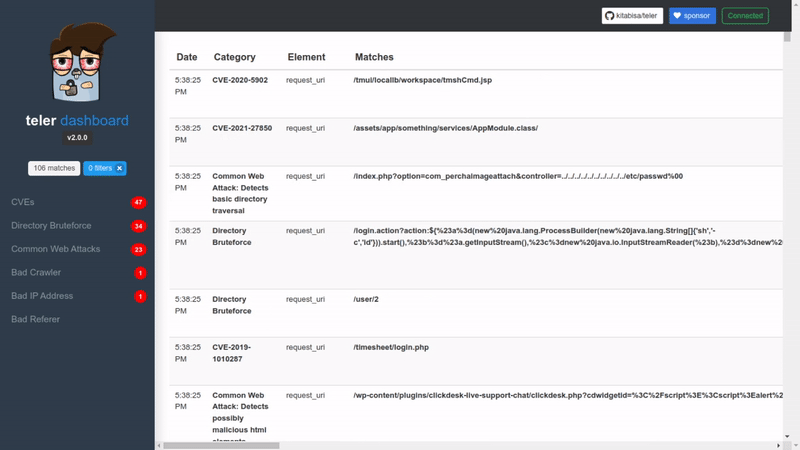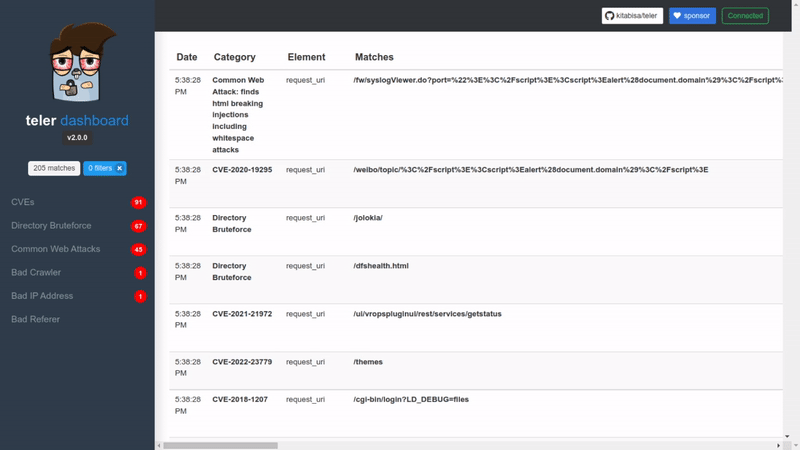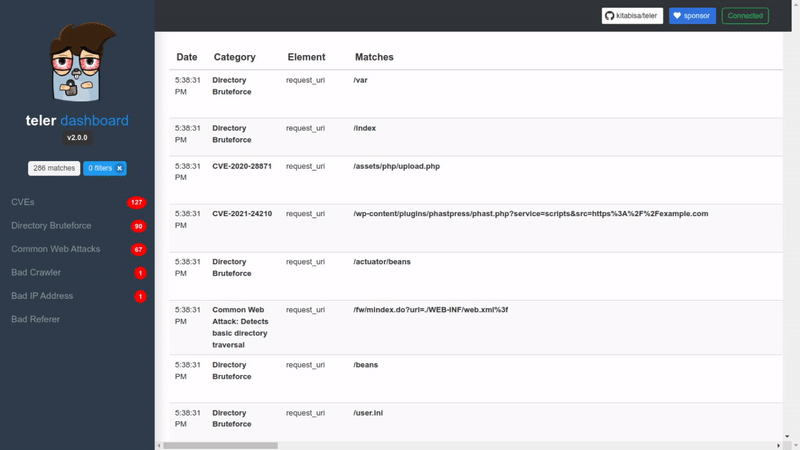
teler एक रीयल-टाइम अनधिकृत प्रवेश पहचान और खतरा अलर्ट है जो वेब लॉग पर आधारित है और टर्मिनल पर चलता है, जिसमें हम समुदाय द्वारा एकत्रित और प्रदान किए गए संसाधनों का उपयोग करते हैं। ❤️
| कमांड लाइन | डैशबोर्ड |
|---|---|
 |  |
[!NOTE] यदि आप v2 के पहले के संस्करण से v2 में अपग्रेड करते हैं, तो कुछ ब्रेकिंग परिवर्तन होंगे जो कॉन्फ़िगरेशन फ़ाइलों को प्रभावित करते हैं। उपयुक्त अनुकूलन के लिए teler.example.yaml फ़ाइल देखें।
यह भी देखें:
रीयल-टाइम: लॉग का विश्लेषण करें और संदिग्ध गतिविधियों की रीयल-टाइम पहचान करें।
अलर्टिंग: जब कोई खतरा पता लगता है, तो teler अलर्ट प्रदान करता है, जिसमें पुश सूचनाएं Slack, Mattermost, Telegram और Discord शामिल हैं।
निगरानी: हमारे पास अपने स्वयं के मेट्रिक्स हैं यदि आप आसानी से खतरों की निगरानी करना चाहते हैं, और इसके लिए हम Prometheus का उपयोग करते हैं।
लॉगिंग: फ़ाइल रूप में भी प्रदान की जाती है या पता लगाए गए खतरों को Zinc लॉग खोज इंजन में भेजा जाता है।
नवीनतम संसाधन: संग्रह लगातार अद्यतित रहता है।
न्यूनतम कॉन्फ़िगरेशन: आप इसे केवल अपनी लॉग फ़ाइल के विरुद्ध चला सकते हैं, लॉग प्रारूप लिख सकते हैं और teler को लॉग का विश्लेषण करने और आपको अलर्ट दिखाने दें!
लचीले लॉग प्रारूप: teler किसी भी कस्टम लॉग प्रारूप स्ट्रिंग की अनुमति देता है! यह सब इस बात पर निर्भर करता है कि आप कॉन्फ़िगरेशन फ़ाइल में लॉग प्रारूप कैसे लिखते हैं।
कस्टम खतरा नियम: क्या आप इंजन-आधारित (डिफ़ॉल्ट) नियमों के बजाय खतरों की एक व्यापक श्रृंखला तक पहुंचना चाहते हैं? आप खतरा नियमों को अनुकूलित कर सकते हैं!
वृद्धिशील लॉग प्रसंस्करण: क्या आप बफर स्ट्रीम के बजाय डेटा स्थायित्व चाहते हैं? teler में डिस्क पर स्थायित्व विकल्पों के माध्यम से लॉग को वृद्धिशील रूप से संसाधित करने की क्षमता है।
teler को एक तेज़, टर्मिनल-आधारित खतरा विश्लेषक बनाने के लिए डिज़ाइन किया गया था। इसका मुख्य विचार रीयल-टाइम में खतरों का तेज़ी से विश्लेषण और शिकार करना है!
यहाँ teler का एक पूर्वावलोकन है जिसमें उपयोग की शर्तें इस प्रकार हैं:
| बफर स्ट्रीम | वृद्धिशील |
|---|---|
 |  |
इंस्टॉलेशन, उपयोग और कॉन्फ़िगरेशन से संबंधित सभी दस्तावेज़ teler.app पर हैं।

यह प्रोजेक्ट उन सभी लोगों के लिए धन्यवाद है जो योगदान देते हैं। विकास पर्यावरण कैसे सेट करें और योगदान दिशानिर्देशों के लिए, CONTRIBUTING.md देखें।
