
 telefonica/homepwn
HomePwn - IoT उपकरणों की पेनिट्रेशन टेस्टिंग के लिए स्विस आर्मी चाकू



.__                         __________
|  |__   ____   _____   ____\______   \__  _  ______
|  |  \ /  _ \ /     \_/ __ \|     ___/\ \/ \/ /    \
|   Y  (  <_> )  Y Y  \  ___/|    |     \     /   |  \
|___|  /\____/|__|_|  /\___  >____|      \/\_/|___|  /
     \/             \/     \/                      \/


       ☠ HomePwn - IoT पेंटेस्टिंग और एथिकल हैकिंग ☠

      ♥ से निर्मित: 'Ideas Locas (CDO Telefonica)'
HomePwn एक फ्रेमवर्क है जो उन उपकरणों की ऑडिट और पेंटेस्टिंग के लिए सुविधाएँ प्रदान करता है जिनका उपयोग कंपनी के कर्मचारी अपने दैनिक कार्य में और उसी कार्य वातावरण के अंदर कर सकते हैं। यह घर या कार्यालय में उपकरणों को खोजने, उन उपकरणों पर डेटा पढ़ने या भेजने के लिए कुछ कमजोरियों का लाभ उठाने के लिए डिज़ाइन किया गया है। मॉड्यूल की एक मजबूत लाइब्रेरी के साथ आप इस टूल का उपयोग नई सुविधाओं को लोड करने और उन्हें विभिन्न प्रकार के उपकरणों में उपयोग करने के लिए कर सकते हैं।
HomePwn में एक मॉड्यूलर आर्किटेक्चर है जिसमें कोई भी उपयोगकर्ता विभिन्न तकनीकों के बारे में ज्ञान का विस्तार कर सकता है। मुख्य रूप से इसके दो अलग-अलग घटक हैं:
डिस्कवरी मॉड्यूल। ये मॉड्यूल उपयोग की जाने वाली तकनीक की परवाह किए बिना डिस्कवरी चरण से संबंधित कार्यक्षमताएँ प्रदान करते हैं। उदाहरण के लिए, इसका उपयोग मॉनिटर मोड में एडेप्टर के माध्यम से WiFi स्कैन करने, BLE उपकरणों (ब्लूटूथ लो-एनर्जी) की खोज करने, पास के अन्य उपकरणों को देखने और उनकी कनेक्टिविटी स्थिति देखने आदि के लिए किया जा सकता है। साथ ही, इसका उपयोग SSDP (सिंपल सर्विस डिस्कवरी प्रोटोकॉल) और MDNS (मल्टीकास्ट DNS) जैसे प्रोटोकॉल का उपयोग करके घर या कार्यालय की IoT सेवाओं की खोज करने के लिए किया जा सकता है।
ऑडिट की जाने वाली तकनीक के लिए विशिष्ट मॉड्यूल। दूसरी ओर, ऑडिट की गई तकनीक के लिए विशिष्ट मॉड्यूल हैं। आज, HomePwn WiFi, NFC, या BLE जैसी तकनीकों पर ऑडिटिंग परीक्षण कर सकता है। दूसरे शब्दों में, इनमें से प्रत्येक तकनीक के लिए मॉड्यूल हैं जिनमें विभिन्न ज्ञात कमजोरियाँ या विभिन्न तकनीकें लागू की गई हैं ताकि डिवाइस के सुरक्षा स्तर का आकलन किया जा सके और इस प्रकार की तकनीकों के साथ संवाद किया जा सके।
हमारे पेपर्स में दस्तावेज़ीकरण पढ़ना संभव है:
ये निर्देश आपको अपने स्थानीय मशीन पर विकास और परीक्षण उद्देश्यों के लिए प्रोजेक्ट की एक प्रति प्राप्त करने और चलाने में मदद करेंगे। लाइव सिस्टम पर प्रोजेक्ट को तैनात करने के तरीके के बारे में नोट्स के लिए डिप्लॉयमेंट देखें।
आपके कंप्यूटर पर लिनक्स और पायथन 3.6+ चल रहा होना चाहिए, कृपया उन्हें डाउनलोड पृष्ठ पर स्थापित करें।
उबंटू 18.04 या इसके डेरिवेटिव में सभी निर्भरताओं को स्थापित करने के लिए फ़ाइल install.sh का उपयोग करें
> sudo apt-get update
> cd [HomePWN प्रोजेक्ट का पथ]
> sudo ./install.sh
स्क्रिप्ट पूछती है कि क्या आप एक वर्चुअलएनवी बनाना चाहते हैं, यदि आपका उत्तर 'y' है तो यह वर्चुअल वातावरण के भीतर पायथन लाइब्रेरी स्थापित करता है, यदि नहीं तो सिस्टम में ही।
स्क्रिप्ट चलाने के लिए, यदि आपने स्थापना में एक वर्चुअल वातावरण चुना है, तो वर्चुअल वातावरण को सक्रिय करने के लिए अगला कमांड निष्पादित करें:
> source homePwn/bin/activate
एप्लिकेशन लॉन्च करें:
> sudo python3 homePwn.py
https://askubuntu.com/questions/1122095/install-alfa-awus036nha-driver-on-ubuntu-18-04-lts
यहां टूल कैसे काम करता है यह देखने के लिए कुछ वीडियो हैं।
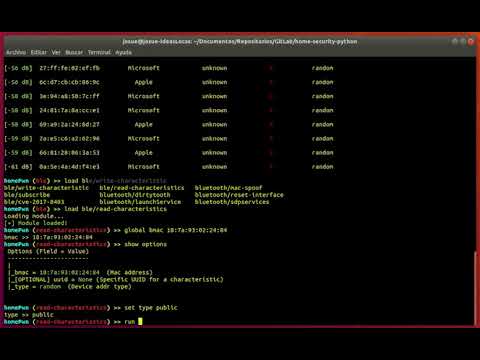


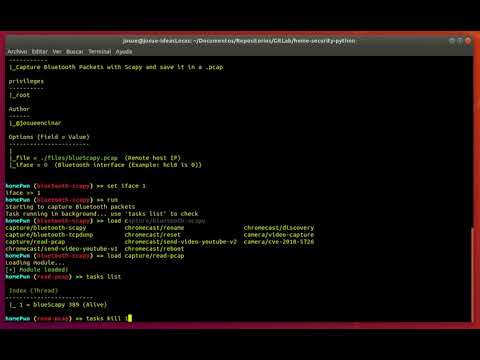


यह प्रोजेक्ट 'Ideas Locas' (CDO - Telefónica) की टीम द्वारा विकसित किया गया है। लेखकों से संपर्क करने के लिए:
इस प्रोजेक्ट में भाग लेने वाले CONTRIBUTORS.md की सूची भी देखें।
कृपया हमारे आचार संहिता और हमें पुल रिक्वेस्ट सबमिट करने की प्रक्रिया के विवरण के लिए CONTRIBUTING.md पढ़ें।
यह प्रोजेक्ट GNU जनरल पब्लिक लाइसेंस के तहत लाइसेंस प्राप्त है - विवरण के लिए LICENSE.md फ़ाइल देखें।
सॉफ्टवेयर "जैसा है" प्रदान किया जाता है, बिना किसी प्रकार की वारंटी के, व्यक्त या निहित, जिसमें व्यापारिकता, किसी विशेष उद्देश्य के लिए उपयुक्तता और उल्लंघन न होने की वारंटी शामिल है, लेकिन इन्हीं तक सीमित नहीं है। किसी भी स्थिति में लेखक या कॉपीराइट धारक किसी भी दावे, क्षति या अन्य देयता के लिए उत्तरदायी नहीं होंगे, चाहे वह अनुबंध की कार्रवाई में हो, टोर्ट में हो या अन्यथा, सॉफ्टवेयर से या सॉफ्टवेयर के उपयोग या अन्य लेन-देन से उत्पन्न हो। जब भी आप किसी रिपॉजिटरी में योगदान करते हैं जिसमें लाइसेंस की सूचना है, तो आप अपने योगदान को उन्हीं शर्तों के तहत लाइसेंस देते हैं, और आप सहमत हैं कि आपके पास उन शर्तों के तहत अपने योगदान को लाइसेंस देने का अधिकार है। यदि आपके पास अपने योगदान को अलग-अलग शर्तों के तहत लाइसेंस देने के लिए एक अलग समझौता है, जैसे कि योगदानकर्ता लाइसेंस समझौता, तो वह समझौता प्रबल होगा।
इस सॉफ्टवेयर में कोई QA प्रक्रिया नहीं है।






