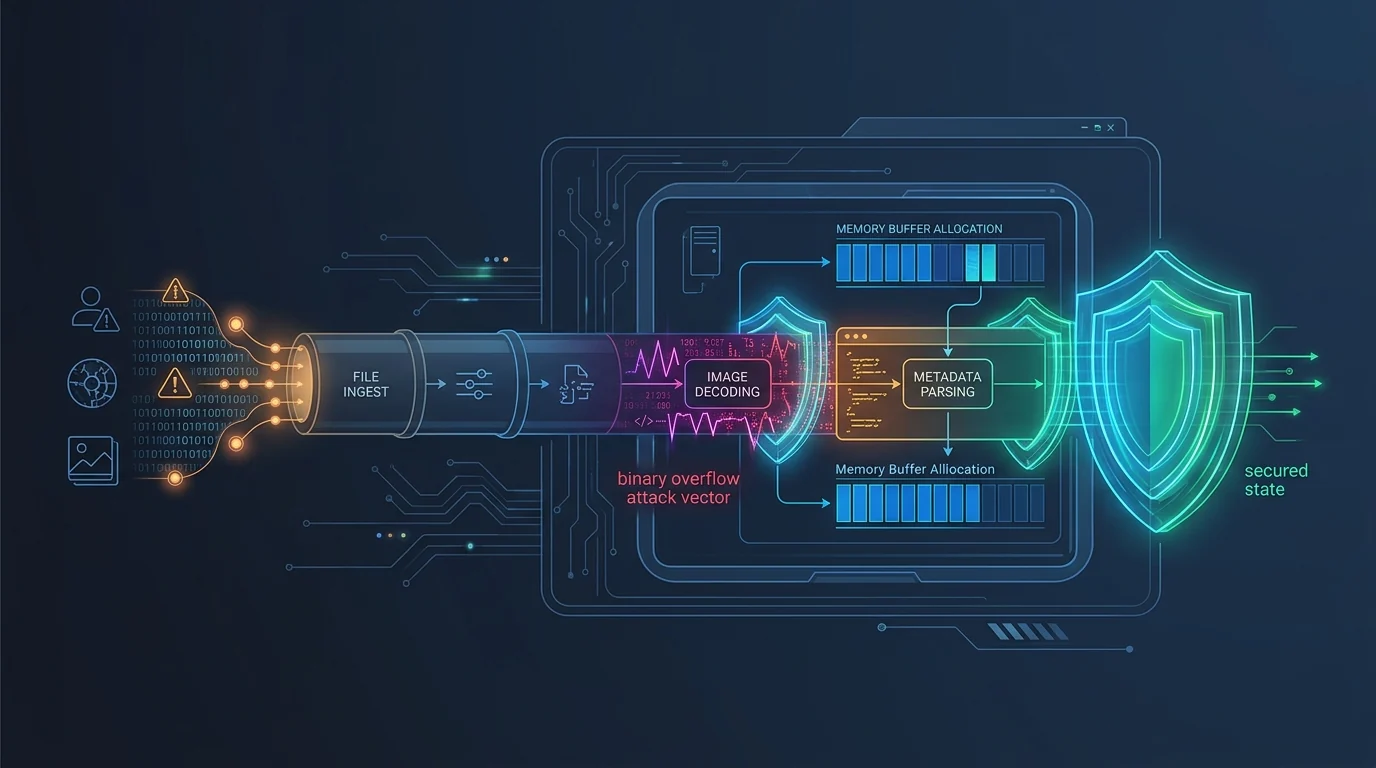
 techupdate24/python-pillow-rce-cve-2026-112900
Agile स्प्रिंट्स को DevOps CI/CD पाइपलाइनों के साथ एकीकृत करने के लिए एक संपूर्ण मार्गदर्शिका और कार्यप्रवाह।

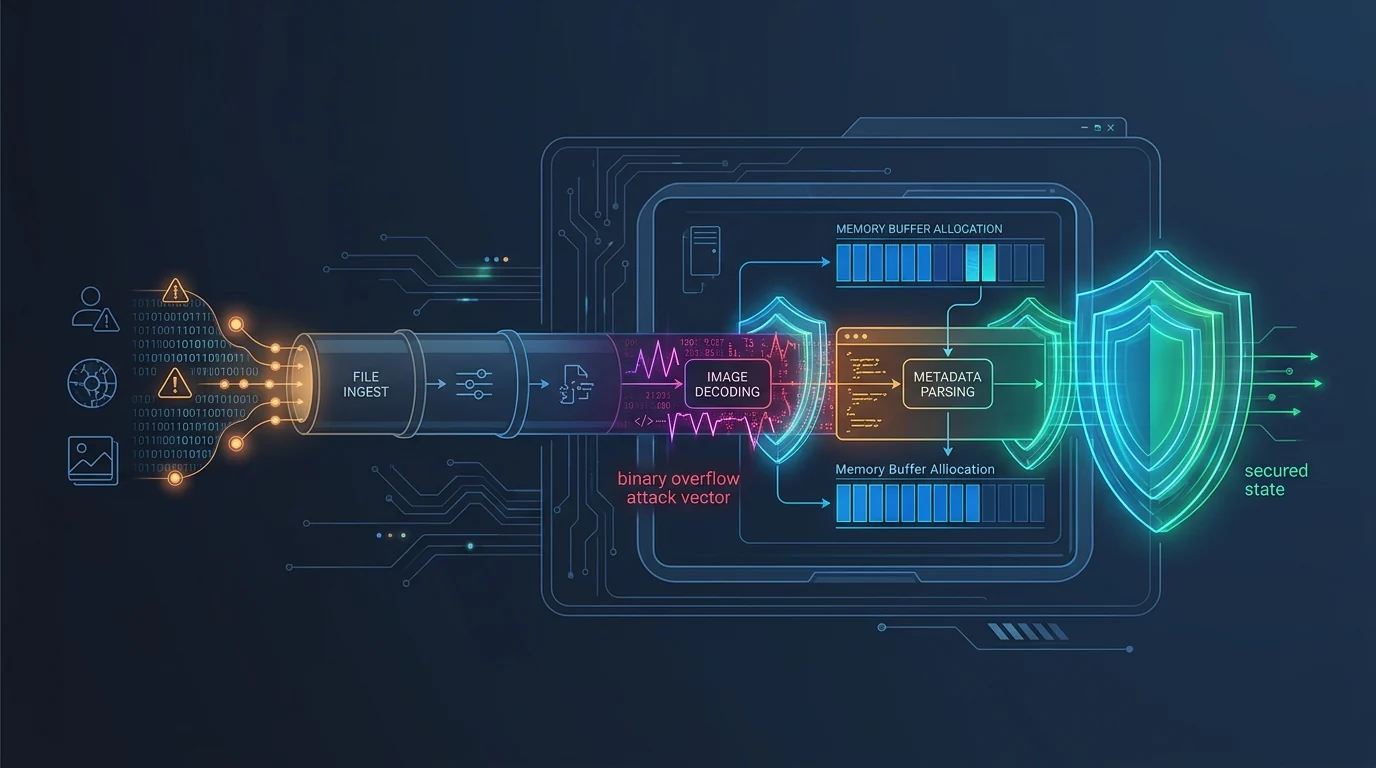
सुरक्षा शोधकर्ताओं ने Pillow में CVE-2026-112900 के रूप में ट्रैक की गई एक गंभीर रिमोट कोड एक्ज़ीक्यूशन (RCE) भेद्यता का खुलासा किया है, जो व्यापक रूप से उपयोग की जाने वाली Python इमेजिंग लाइब्रेरी है। यह दोष इमेज फ़ाइल पार्सिंग के दौरान अनुचित इनपुट सत्यापन और मेमोरी बफ़र प्रबंधन से उत्पन्न होता है, जिससे अनधिकृत रिमोट हमलावर विशेष रूप से तैयार की गई दुर्भावनापूर्ण इमेज फ़ाइलें प्रदान करके मनमाना कोड एक्ज़ीक्यूशन प्राप्त कर सकते हैं।
हमारी नवीनतम डेवलपर सुरक्षा सलाह में प्रभावित लाइब्रेरी संस्करणों, स्वचालित प्रोसेसिंग पाइपलाइनों में शोषण की कार्यप्रणाली, और आवश्यक अपग्रेड तथा इनपुट सैनिटाइज़ेशन उपायों का विवरण दिया गया है।
हमारे आधिकारिक सुरक्षा पोर्टल पर पूरा तकनीकी सुरक्षा विश्लेषण पढ़ें: Python Pillow RCE (CVE-2026-112900)






