
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-26229 — Windows CSC सेवा विशेषाधिकार उन्नयन भेद्यता। जब कोई प्रोग्राम बफर में उसकी क्षमता से अधिक डेटा लिखता है, तो हीप-आधारित बफर ओवरफ्लो होता है, जिससे अतिरिक्त डेटा आसन्न मेमोरी क्षेत्रों में फैल जाता है। यह ओवरफ्लो मेमोरी को दूषित कर सकता है और हमलावर को मनमाना कोड निष्पादित करने या सिस्टम तक अनधिकृत पहुंच प्राप्त करने में सक्षम बना सकता है। अनिवार्य रूप से, हमलावर दुर्भावनापूर्ण कोड या इनपुट लिख सकता है जो ओवरफ्लो को ट्रिगर करता है, जिससे वह प्रभावित सिस्टम को नियंत्रित कर सकता है, मनमाना कमांड निष्पादित कर सकता है, मैलवेयर इंस्टॉल कर सकता है या संवेदनशील डेटा तक पहुंच सकता है। माइक्रोसॉफ्ट ने चेतावनी दी है कि इस भेद्यता का सफलतापूर्वक शोषण करने वाला हमलावर SYSTEM विशेषाधिकार प्राप्त कर सकता है, जो Windows सिस्टम पर उच्चतम पहुंच स्तर है। यह CVE-2024-26229 से जुड़े जोखिम को बढ़ाता है, जिससे यह दुर्भावनापूर्ण अभिनेताओं के लिए एक प्रमुख लक्ष्य बन जाता है। | Kitploit
उपकरण/GitHubGitHub/team-minedev/cve-2024-26229
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगबाइनरी शोषण
GitHubteam-minedev/cve-2024-26229

CVE-2024-26229

रिपॉजिटरी देखें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →

विवरण

Windows CSC सेवा विशेषाधिकार उन्नयन भेद्यता। जब कोई प्रोग्राम बफर में उसकी क्षमता से अधिक डेटा लिखता है, तो हीप-आधारित बफर ओवरफ्लो होता है, जिससे अतिरिक्त डेटा आसन्न मेमोरी क्षेत्रों में फैल जाता है। यह ओवरफ्लो मेमोरी को दूषित कर सकता है और हमलावर को मनमाना कोड निष्पादित करने या सिस्टम तक अनधिकृत पहुंच प्राप्त करने में सक्षम बना सकता है। अनिवार्य रूप से, हमलावर दुर्भावनापूर्ण कोड या इनपुट लिख सकता है जो ओवरफ्लो को ट्रिगर करता है, जिससे वह प्रभावित सिस्टम को नियंत्रित कर सकता है, मनमाना कमांड निष्पादित कर सकता है, मैलवेयर इंस्टॉल कर सकता है या संवेदनशील डेटा तक पहुंच सकता है। माइक्रोसॉफ्ट ने चेतावनी दी है कि इस भेद्यता का सफलतापूर्वक शोषण करने वाला हमलावर SYSTEM विशेषाधिकार प्राप्त कर सकता है, जो Windows सिस्टम पर उच्चतम पहुंच स्तर है। यह CVE-2024-26229 से जुड़े जोखिम को बढ़ाता है, जिससे यह दुर्भावनापूर्ण अभिनेताओं के लिए एक प्रमुख लक्ष्य बन जाता है।

123112 साल पहलेअभी तक समीक्षित नहीं
साझा करें

CVE-2024-26229

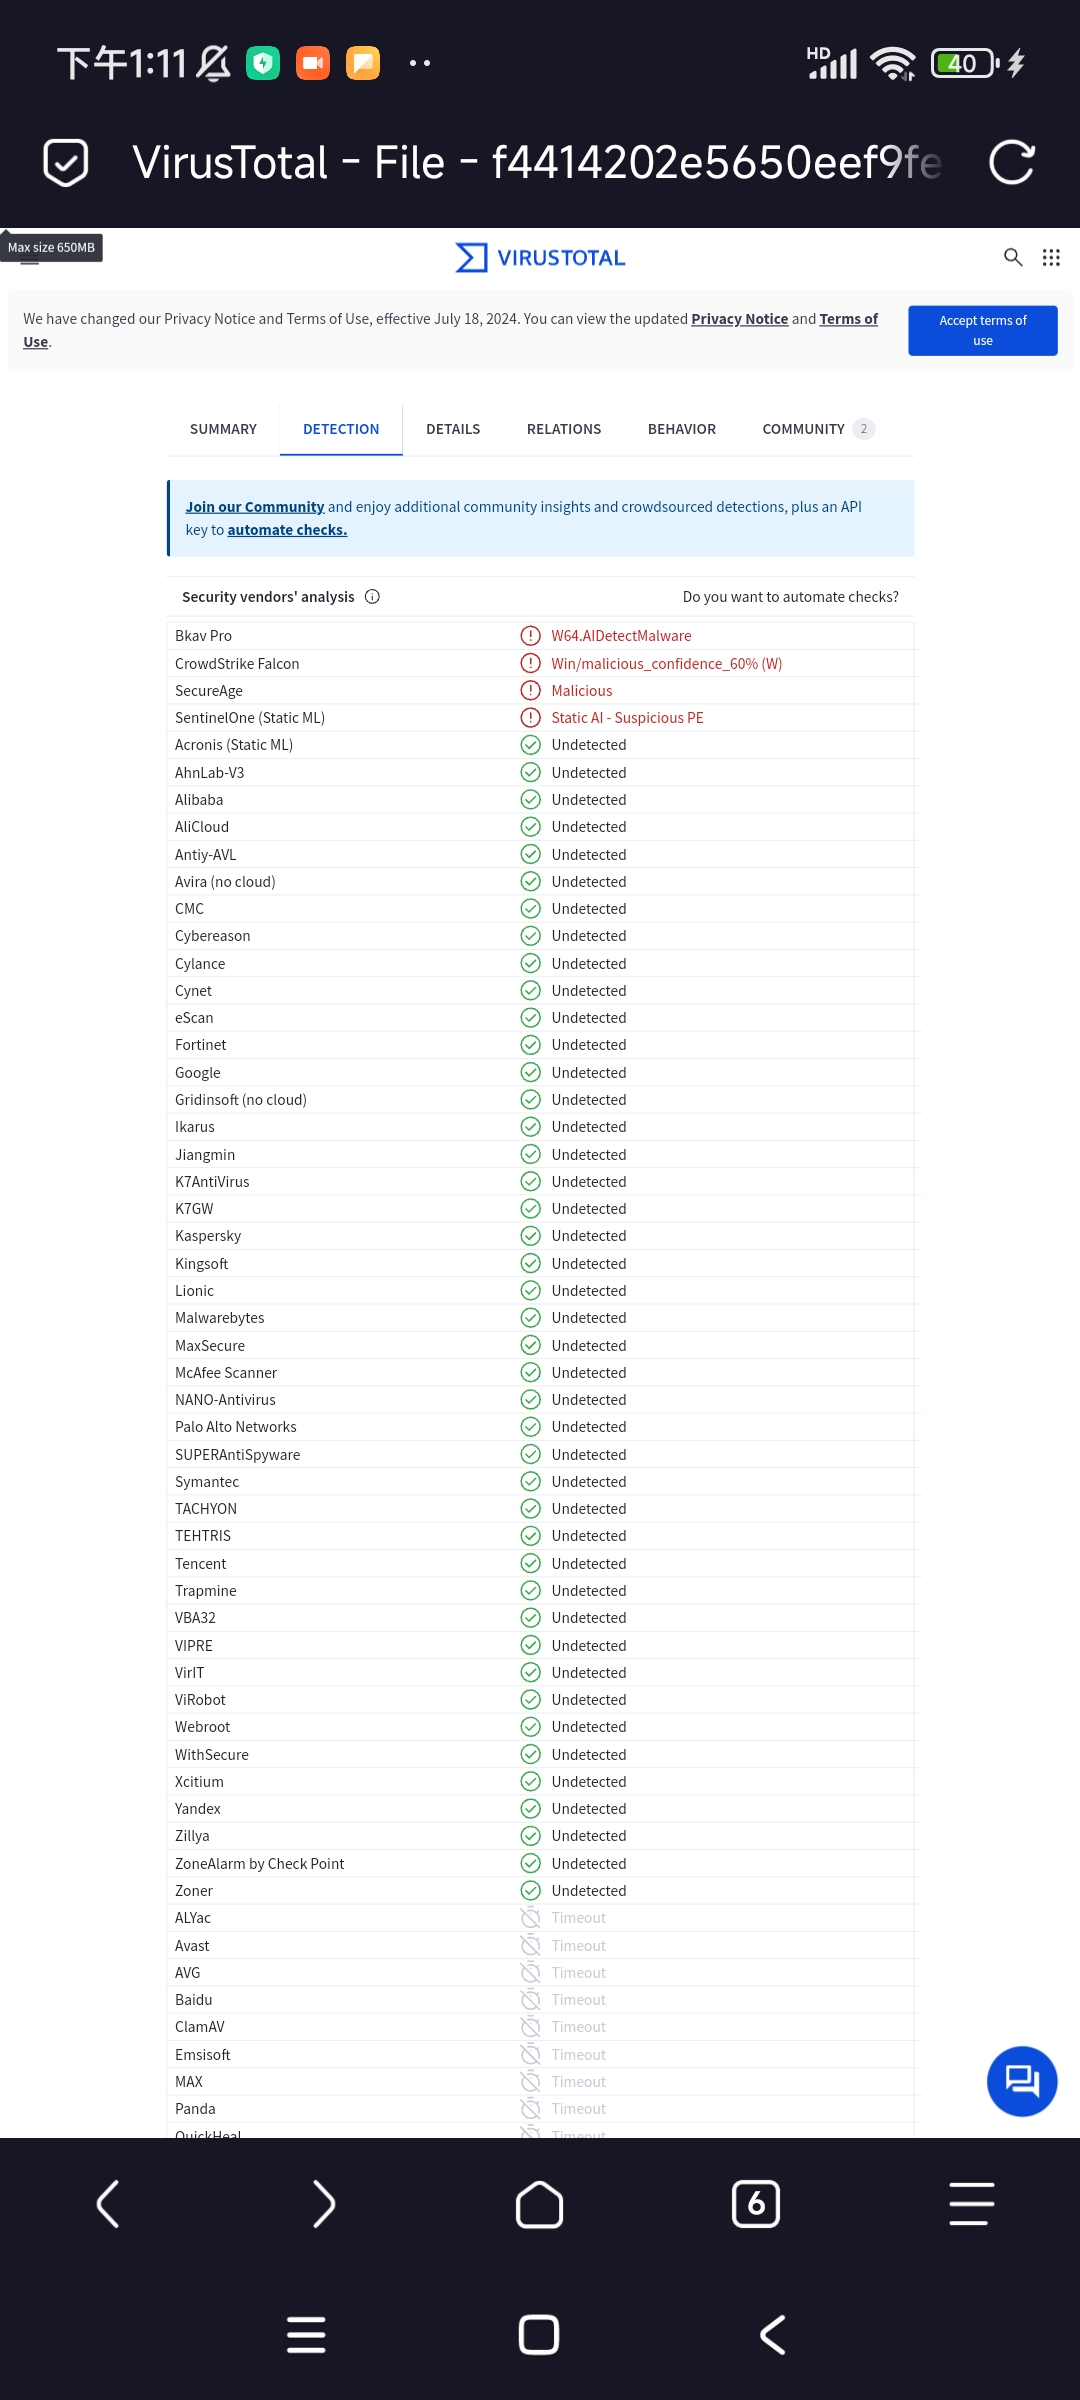
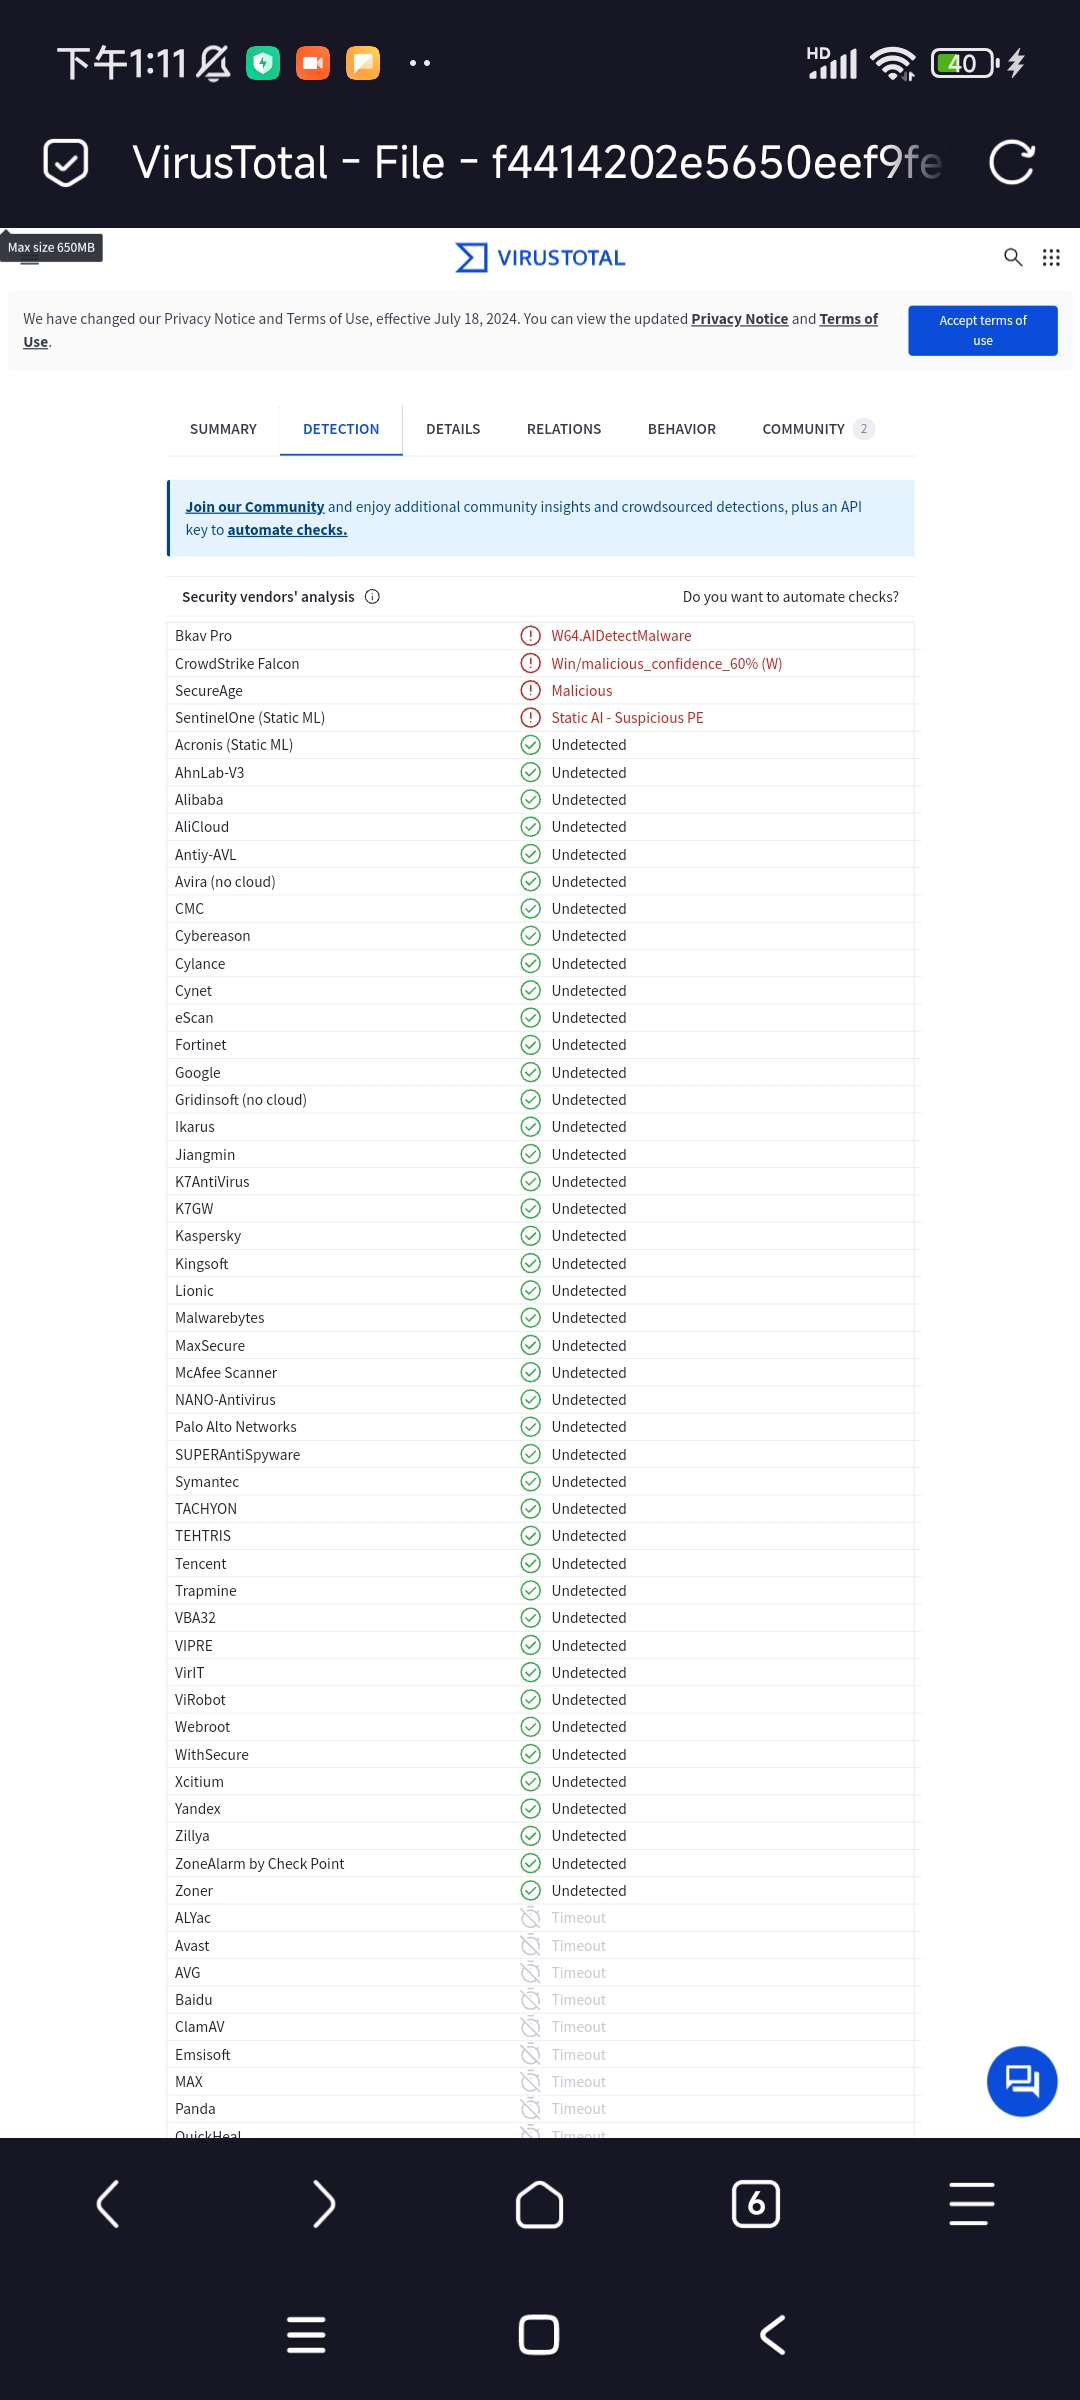
Windows CSC सेवा विशेषाधिकार वृद्धि भेद्यता। जब प्रोग्राम बफर में उसकी क्षमता से अधिक डेटा लिखता है, तो हीप-आधारित बफर ओवरफ्लो होता है, जिससे अतिरिक्त डेटा आसन्न मेमोरी क्षेत्रों में ओवरफ्लो हो जाता है। यह ओवरफ्लो मेमोरी को नुकसान पहुँचा सकता है और हमलावर को मनमाना कोड निष्पादित करने या सिस्टम तक अनधिकृत पहुंच प्राप्त करने में सक्षम बना सकता है। मूल रूप से, हमलावर ओवरफ्लो को ट्रिगर करने वाला दुर्भावनापूर्ण कोड या इनपुट लिख सकता है, जिससे प्रभावित सिस्टम पर नियंत्रण प्राप्त कर सकता है, मनमाना कमांड निष्पादित कर सकता है, मैलवेयर स्थापित कर सकता है या संवेदनशील डेटा तक पहुंच सकता है। माइक्रोसॉफ्ट ने चेतावनी दी है कि इस भेद्यता का सफलतापूर्वक शोषण करने वाला हमलावर SYSTEM विशेषाधिकार प्राप्त कर सकता है, जो विंडोज सिस्टम पर उच्चतम पहुंच स्तर है। इससे CVE-2024-26229 से जुड़ा जोखिम बढ़ जाता है, जिससे यह दुर्भावनापूर्ण अभिनेताओं के लिए एक प्रमुख लक्ष्य बन जाता है। #compiled by clx64 #कास्परस्की को बाइपास करें बाइपास कास्परस्की या विंडोज डिफ़ेंडर
टूल डाउनलोड करें