 target/strelka
एंटरप्राइज़ स्तर पर रीयल-टाइम, कंटेनर-आधारित फ़ाइल स्कैनिंग

<h1 align="center">
<img src="https://assets.kitploit.com/production/public/readmes/2436/2065ad071dd20cf7e35ddddfba0598d78452e4670e89342eed6f7a190a0a1fcb.png" alt="स्ट्रेल्का बैनर" />
</h1>
<div align="center">
[रिलीज़][release] | [दस्तावेज़ीकरण][wiki] | [पुल अनुरोध][pr] | [मुद्दे][issues]
[![GitHub release][img-version-badge]][repo] [![Build Status][img-actions-badge]][actions-ci] [![Pull Requests][img-pr-badge]][pr] [![Slack][img-slack-badge]][slack] [![License][img-license-badge]][license]
</div>
स्ट्रेल्का एक रीयल-टाइम, कंटेनर-आधारित फ़ाइल स्कैनिंग सिस्टम है जिसका उपयोग खतरे की खोज, खतरे का पता लगाने और घटना प्रतिक्रिया के लिए किया जाता है। मूल रूप से लॉकहीड मार्टिन के [लाइका बॉस](https://github.com/lmco/laikaboss) और इसी तरह की परियोजनाओं (देखें: [संबंधित परियोजनाएँ](#related-projects)) द्वारा स्थापित डिज़ाइन पर आधारित, स्ट्रेल्का का उद्देश्य उद्यम स्तर पर फ़ाइल निष्कर्षण और मेटाडेटा संग्रह करना है।
स्ट्रेल्का अपनी सहयोगी परियोजनाओं से कई महत्वपूर्ण तरीकों से भिन्न है:
* मुख्य कोडबेस Go और Python3.10+ है
* सर्वर घटक तैनाती में आसानी और लचीलेपन के लिए कंटेनरों में चलते हैं
* विंडोज, मैक और लिनक्स के लिए OS-नेटिव क्लाइंट एप्लिकेशन
* [लाइब्रेरी और प्रारूपों](#architecture) का उपयोग करके बनाया गया है जो क्रॉस-प्लेटफ़ॉर्म, क्रॉस-लैंग्वेज समर्थन प्रदान करते हैं
## विशेषताएँ
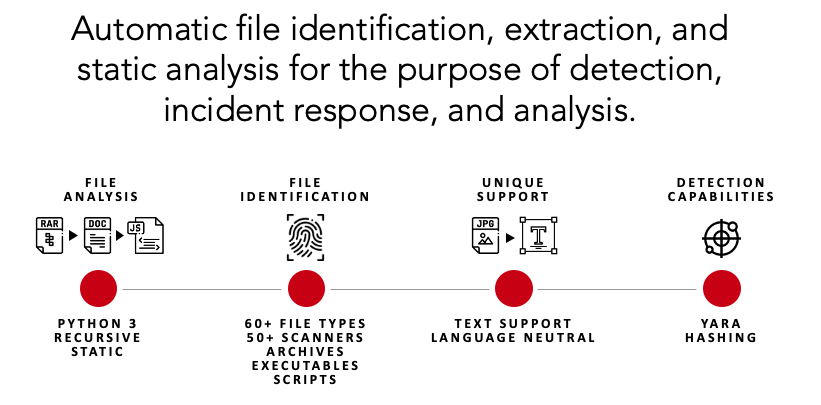
स्ट्रेल्का एक मॉड्यूलर डेटा स्कैनिंग प्लेटफ़ॉर्म है, जो उपयोगकर्ताओं या सिस्टम को फ़ाइल सामग्री और मेटाडेटा का विश्लेषण, निष्कर्षण और रिपोर्ट करने के उद्देश्य से फ़ाइलें सबमिट करने की अनुमति देता है। एक [SIEM](https://en.wikipedia.org/wiki/Security_information_and_event_management) के साथ जोड़ा गया, स्ट्रेल्का एकत्र करने, अलर्ट करने और विश्लेषकों को प्रत्यक्ष डेटा संग्रह या समय लेने वाले फ़ाइल विश्लेषण किए बिना अपने वातावरण को बेहतर ढंग से समझने की क्षमता प्रदान करने में सक्षम है।
## त्वरित आरंभ
स्ट्रेल्का के माध्यम से एक फ़ाइल चलाना सरल है। इस अनुभाग में, एक बार के विश्लेषण के लिए स्ट्रेल्का की निष्कर्षण और विश्लेषण क्षमताओं का प्रदर्शन किया गया है।
*कृपया उद्यम वातावरण में स्ट्रेल्का को ठीक से बनाने और तैनात करने के विवरण के लिए [दस्तावेज़ीकरण](https://target.github.io/strelka/) की समीक्षा करें।*
#### चरण 1: पूर्वापेक्षाएँ स्थापित करें
```bash
# Ubuntu 23.04
sudo apt install -y wget git docker docker-compose golang jq && \
sudo usermod -aG docker $USER && \
newgrp docker
````
#### चरण 2: स्ट्रेल्का डाउनलोड करें
```bash
git clone https://github.com/target/strelka.git && \
cd strelka
```
#### चरण 3: पसंदीदा yara नियम डाउनलोड और इंस्टॉल करें (वैकल्पिक)
```bash
rm configs/python/backend/yara/rules.yara && \
git clone https://github.com/Yara-Rules/rules.git configs/python/backend/yara/rules/ && \
echo 'include "./rules/index.yar"' > configs/python/backend/yara/rules.yara
```
#### चरण 4a: पूर्व-संकलित इमेज खींचें और स्ट्रेल्का शुरू करें
**नोट**: आप `go build` प्रक्रिया को छोड़ सकते हैं और फ़ाइलों का विश्लेषण करने के लिए `http://0.0.0.0:9980` पर `Strelka UI` का उपयोग कर सकते हैं।
```bash
docker compose -f build/docker-compose-no-build.yaml up -d && \
go build github.com/target/strelka/src/go/cmd/strelka-oneshot
```
#### चरण 4b: स्ट्रेल्का बनाएं और शुरू करें
**नोट**: आप `go build` प्रक्रिया को छोड़ सकते हैं और फ़ाइलों का विश्लेषण करने के लिए `http://0.0.0.0:9980` पर `Strelka UI` का उपयोग कर सकते हैं।
```bash
docker compose -f build/docker-compose.yaml build && \
docker compose -f build/docker-compose.yaml up -d && \
go build github.com/target/strelka/src/go/cmd/strelka-oneshot
```
#### चरण 5: विश्लेषण करने के लिए एक फ़ाइल तैयार करें
कोई भी मैलवेयर नमूना, या कोई अन्य फ़ाइल जिसका आप स्ट्रेल्का से विश्लेषण करना चाहते हैं, का उपयोग करें।
```bash
wget https://github.com/ytisf/theZoo/raw/master/malware/Binaries/Win32.Emotet/Win32.Emotet.zip -P samples/
```
#### चरण 6: डॉकराइज़्ड वनशॉट का उपयोग करके स्ट्रेल्का के साथ फ़ाइल का विश्लेषण करें
```bash
./strelka-oneshot -f samples/Win32.Emotet.zip -l - | jq
```
#### यहाँ क्या हो रहा है?
1. स्ट्रेल्का ने निर्धारित किया कि सबमिट की गई फ़ाइल एक एन्क्रिप्टेड ZIP थी (देखें: [taste.yara](https://github.com/target/strelka/blob/master/configs/python/backend/taste/taste.yara) [backend.yaml](https://github.com/target/strelka/blob/master/configs/python/backend/backend.yaml))
2. [ScanEncryptedZip](https://github.com/target/strelka/blob/master/src/python/strelka/scanners/scan_encrypted_zip.py) ने ZIP फ़ाइल का पासवर्ड क्रैक करने और संपीड़ित फ़ाइल निकालने के लिए एक डिक्शनरी का उपयोग किया
3. निकाली गई फ़ाइल को स्कैनर द्वारा वापस स्ट्रेल्का पाइपलाइन में भेज दिया गया, और स्ट्रेल्का ने निर्धारित किया कि निकाली गई फ़ाइल एक EXE थी
4. [ScanPe](https://github.com/target/strelka/blob/master/src/python/strelka/scanners/scan_pe.py) ने EXE फ़ाइल का विच्छेदन किया और आउटपुट में उपयोगी मेटाडेटा जोड़ा
5. [ScanYara](https://github.com/target/strelka/blob/master/src/python/strelka/scanners/scan_yara.py) ने प्रदान किए गए नियमों का उपयोग करके EXE फ़ाइल का विश्लेषण किया, और आउटपुट में कई मैच जोड़े, जिनमें से कुछ इंगित करते हैं कि फ़ाइल दुर्भावनापूर्ण हो सकती है
*संक्षिप्तता के लिए निम्नलिखित आउटपुट को संपादित किया गया है।*
```json
{
"file": {
"depth": 0,
"flavors": {
"mime": ["application/zip"],
"yara": ["encrypted_zip", "zip_file"]
},
"scanners": [
"ScanEncryptedZip",
"ScanEntropy",
"ScanFooter",
"ScanHash",
"ScanHeader",
"ScanYara",
"ScanZip"
]
},
"scan": {
"encrypted_zip": {
"cracked_password": "infected",
"elapsed": 0.114269,
"total": {"extracted": 1, "files": 1}
}
}
}
```
```json
{
"file": {
"depth": 1,
"flavors": {
"mime": ["application/x-dosexec"],
"yara": ["mz_file"]
},
"name": "29D6161522C7F7F21B35401907C702BDDB05ED47.bin",
"scanners": [
"ScanEntropy",
"ScanFooter",
"ScanHash",
"ScanHeader",
"ScanPe",
"ScanYara"
]
},
"scan": {
"pe": {
"address_of_entry_point": 5168,
"base_of_code": 4096,
"base_of_data": 32768,
"checksum": 47465,
"compile_time": "2015-03-31T08:53:51",
"elapsed": 0.013076,
"file_alignment": 4096,
"file_info": {
"company_name": "In CSS3",
"file_description": "Note: In CSS3, the text-decoration property is a shorthand property for text-decoration-line, text-decoration-color, and text-decoration-style, but this is currently.",
"file_version": "1.00.0065",
"fixed": {"operating_systems": ["WINDOWS32"]},
"internal_name": "Callstb",
"original_filename": "NOFAstb.exe",
"product_name": "Goodreads",
"product_version": "1.00.0065",
"var": {"character_set": "Unicode", "language": "U.S. English"}
}
},
"yara": {
"elapsed": 0.068918,
"matches": [
"SEH__vba",
"SEH_Init",
"Big_Numbers1",
"IsPE32",
"IsWindowsGUI",
"HasOverlay",
"HasRichSignature",
"Microsoft_Visual_Basic_v50v60",
"Microsoft_Visual_Basic_v50",
"Microsoft_Visual_Basic_v50_v60",
"Microsoft_Visual_Basic_v50_additional",
"Microsoft_Visual_Basic_v50v60_additional"
],
"tags": [
"AntiDebug",
"SEH",
"Tactic_DefensiveEvasion",
"Technique_AntiDebugging",
"SubTechnique_SEH",
"PECheck",
"PEiD"
]
}
}
}
```
#### आगे क्या?
यदि स्ट्रेल्का को आपके वातावरण में तैनात किया गया था और फ़ाइलों को अंतर्ग्रहित कर रहा था, तो आप इन घटनाओं को अपने SIEM में एकत्र कर रहे होंगे। इस विश्लेषण के साथ, आप एक नियम लिख सकते हैं जो संदिग्ध yara टैग से मेल खाने वाली घटनाओं की खोज करता है, जो आपको संभावित दुर्भावनापूर्ण फ़ाइल के प्रति सचेत करता है।
```
scan.yara.tags:("Technique_AntiDebugging" && "SubTechnique_SEH")
```
## फ़ाइलशॉट UI
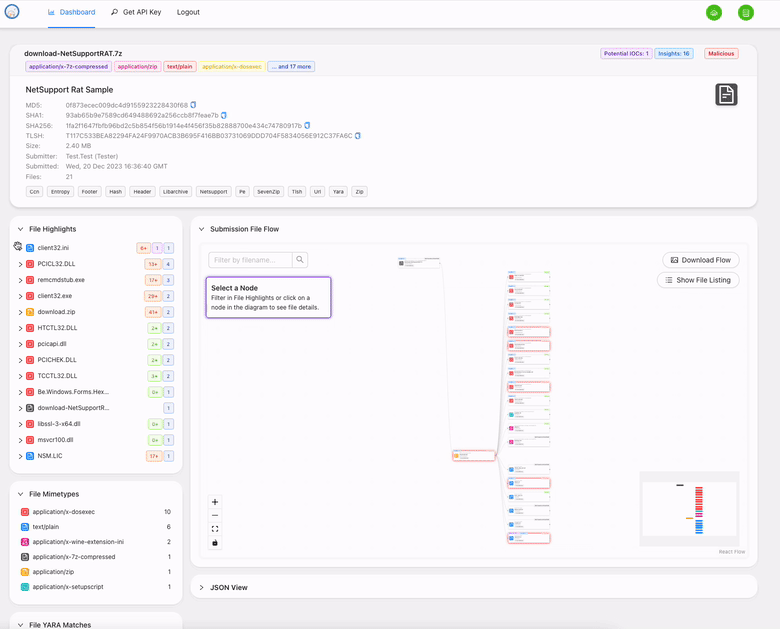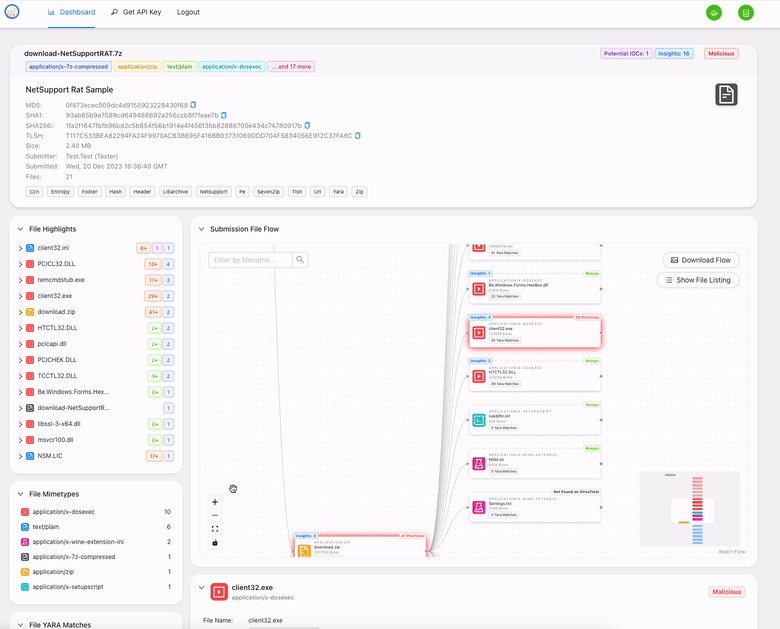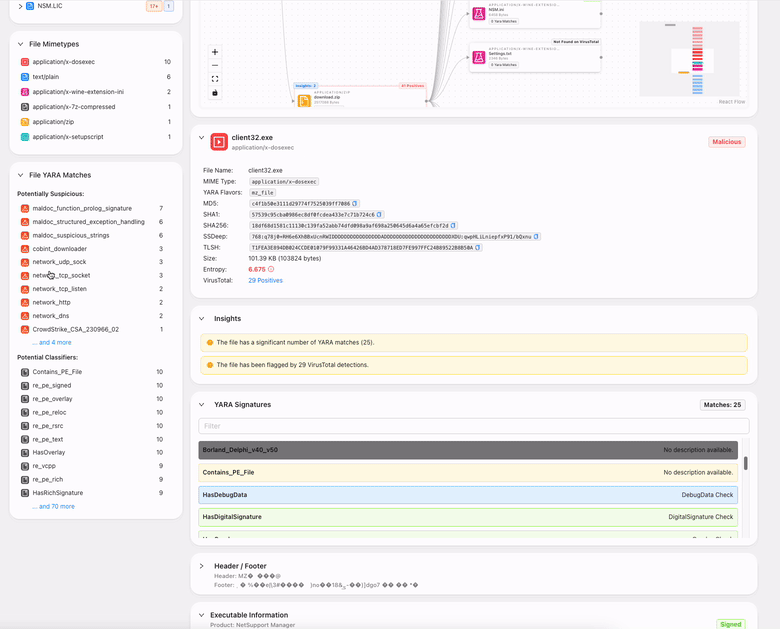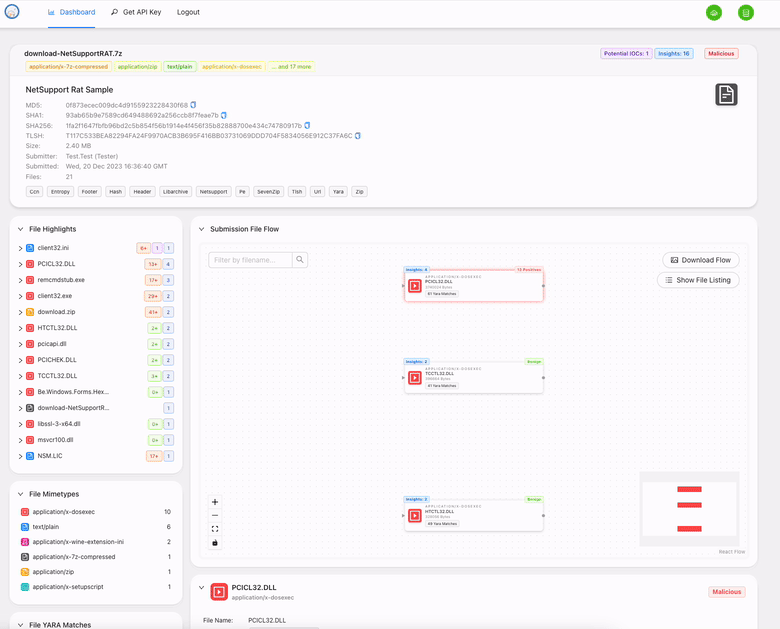
[स्ट्रेल्का का UI](https://github.com/target/strelka-ui) तब उपलब्ध होता है जब आप प्रदान किए गए कंटेनरों का निर्माण करते हैं। यह वेब इंटरफ़ेस आपको स्ट्रेल्का में फ़ाइलें अपलोड करने और घटनाओं को कैप्चर करने की अनुमति देता है, जो स्थानीय रूप से संग्रहीत होती हैं।
http://localhost:9980/ पर जाएं और लॉगिन strelka/strelka का उपयोग करें।
## संभावित उपयोग
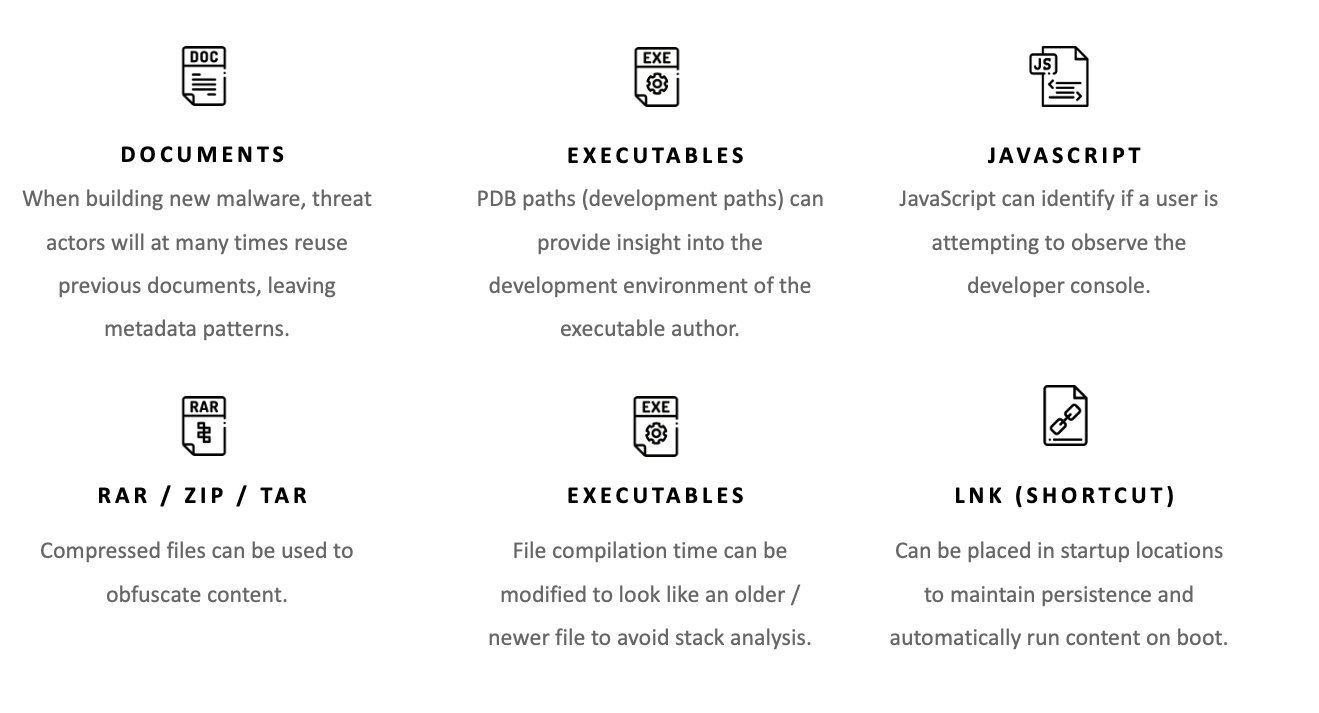
सबसे सामान्य फ़ाइल प्रकारों (जैसे, exe, docx, js, zip) के लिए 50 से अधिक फ़ाइल स्कैनर के साथ, स्ट्रेल्का उपयोगकर्ताओं को अपने होस्ट, नेटवर्क या उद्यम पर फ़ाइलों में नई अंतर्दृष्टि प्राप्त करने की क्षमता प्रदान करता है। जबकि स्ट्रेल्का *स्वयं* एक डिटेक्शन इंजन नहीं है (हालाँकि यह [YARA](https://virustotal.github.io/yara/) का उपयोग करता है), यह संदिग्ध या दुर्भावनापूर्ण फ़ाइलों की पहचान करने के लिए पर्याप्त मेटाडेटा प्रदान कर सकता है। स्ट्रेल्का के कुछ संभावित उपयोगों में शामिल हैं:
## अतिरिक्त दस्तावेज़ीकरण
स्ट्रेल्का के बारे में अधिक दस्तावेज़ीकरण [README](https://target.github.io/strelka/) में पाया जा सकता है, जिसमें शामिल हैं:
- [स्थापना](https://target.github.io/strelka/#/?id=installation)
- [तैनाती](https://target.github.io/strelka/#/?id=deployment)
- [डिज़ाइन](https://target.github.io/strelka/#/?id=design)
- [आर्किटेक्चर](https://target.github.io/strelka/#/?id=architecture)
- [FAQ](https://target.github.io/strelka/#/?id=frequently-asked-questions)
## योगदान दें
योगदान देने के दिशा-निर्देश [यहाँ](https://github.com/target/strelka/blob/master/CONTRIBUTING.md) पाए जा सकते हैं।
## ज्ञात मुद्दे
### YARA नियम लोड करने में समस्याएँ
उपयोगकर्ताओं को इष्टतम प्रदर्शन के लिए और रनटाइम के दौरान संभावित समस्याओं से बचने के लिए अपने YARA नियमों को पूर्व-संकलित करने की सलाह दी जाती है।
पूर्व-संकलित YARA फ़ाइलों का उपयोग करने से लोड समय और संसाधन उपयोग को कम करने में मदद मिलती है, विशेष रूप से बड़े नियमों वाले वातावरण में।
पूर्व-संकलित नियम फ़ाइल को इंगित करने के लिए [स्ट्रेल्का कॉन्फ़िगरेशन में संकलित विकल्प](https://github.com/target/strelka/blob/master/configs/python/backend/backend.yaml) का उपयोग करना सुनिश्चित करें।
### अन्य मुद्दे
किसी भी अतिरिक्त मुद्दे के लिए ट्रैकर में [`bug` लेबल वाले मुद्दे](https://github.com/target/strelka/issues?q=is%3Aissue+is%3Aopen+label%3Abug) देखें।
## संबंधित परियोजनाएँ
* [Laika BOSS](https://github.com/lmco/laikaboss)
* [File Scanning Framework](https://github.com/EmersonElectricCo/fsf)
* [Assemblyline](https://cybercentrecanada.github.io/assemblyline4_docs/)
## लाइसेंसिंग
स्ट्रेल्का और इससे जुड़ा कोड [Apache 2.0 लाइसेंस](https://github.com/target/strelka/blob/master/LICENSE) की शर्तों के तहत जारी किया गया है।
<div align="center">
<img src="https://assets.kitploit.com/production/public/readmes/2436/1bbf5d22a15b9058f400fdd15b49dc4bbca672a6e4ad5bd4773998390025305b.png" alt="टारगेट बैनर" />
</div>
<!--
Links
-->
[release]:https://github.com/target/strelka/releases/latest "Strelka Latest Release ➶"
[issues]:https://github.com/target/strelka/issues "Strelka Issues ➶"
[pull-requests]:https://github.com/target/strelka/pulls "Strelka Pull Requests ➶"
[wiki]:https://target.github.io/strelka/#/ "Strelka Documentation ➶"
[repo]:https://github.com/target/strelka "Strelka Repository ➶"
[slack]:https://join.slack.com/t/cfc-open-source/shared_invite/zt-e54crchh-a6x4iDy18D5lVwFKQoEeEQ "Slack (external link) ➶"
[actions-ci]:https://github.com/target/strelka/actions/workflows/build_strelka_nightly.yml "Github Actions ➶"
[pr]:https://github.com/target/strelka/pulls "Strelka Pull Requests ➶"
[license]:https://raw.githubusercontent.com/target/strelka/master/LICENSE "Strelka License File ➶"
[docker]:https://www.docker.com/ "Docker (external link) ➶"
<!--
Badges
-->
[img-version-badge]:https://img.shields.io/github/release/target/strelka.svg?style=for-the-badge
[img-slack-badge]:https://img.shields.io/badge/slack-join-red.svg?style=for-the-badge&logo=slack
[img-actions-badge]:https://img.shields.io/github/actions/workflow/status/target/strelka/build_strelka_nightly.yml?branch=master&style=for-the-badge
[img-pr-badge]:https://img.shields.io/badge/PRs-welcome-orange.svg?style=for-the-badge&logo=data:image/svg+xml;base64,PD94bWwgdmVyc2lvbj0iMS4wIiBlbmNvZGluZz0iVVRGLTgiPz48c3ZnIGlkPSJzdmcyIiB3aWR0aD0iNjQ1IiBoZWlnaHQ9IjU4NSIgdmVyc2lvbj0iMS4wIiB4bWxucz0iaHR0cDovL3d3dy53My5vcmcvMjAwMC9zdmciPiA8ZyBpZD0ibGF5ZXIxIj4gIDxwYXRoIGlkPSJwYXRoMjQxNyIgZD0ibTI5Ny4zIDU1MC44N2MtMTMuNzc1LTE1LjQzNi00OC4xNzEtNDUuNTMtNzYuNDM1LTY2Ljg3NC04My43NDQtNjMuMjQyLTk1LjE0Mi03Mi4zOTQtMTI5LjE0LTEwMy43LTYyLjY4NS01Ny43Mi04OS4zMDYtMTE1LjcxLTg5LjIxNC0xOTQuMzQgMC4wNDQ1MTItMzguMzg0IDIuNjYwOC01My4xNzIgMTMuNDEtNzUuNzk3IDE4LjIzNy0zOC4zODYgNDUuMS02Ni45MDkgNzkuNDQ1LTg0LjM1NSAyNC4zMjUtMTIuMzU2IDM2LjMyMy0xNy44NDUgNzYuOTQ0LTE4LjA3IDQyLjQ5My0wLjIzNDgzIDUxLjQzOSA0LjcxOTcgNzYuNDM1IDE4LjQ1MiAzMC40MjUgMTYuNzE0IDYxLjc0IDUyLjQzNiA2OC4yMTMgNzcuODExbDMuOTk4MSAxNS42NzIgOS44NTk2LTIxLjU4NWM1NS43MTYtMTIxLjk3IDIzMy42LTEyMC4xNSAyOTUuNSAzLjAzMTYgMTkuNjM4IDM5LjA3NiAyMS43OTQgMTIyLjUxIDQuMzgwMSAxNjkuNTEtMjIuNzE1IDYxLjMwOS02NS4zOCAxMDguMDUtMTY0LjAxIDE3OS42OC02NC42ODEgNDYuOTc0LTEzNy44OCAxMTguMDUtMTQyLjk4IDEyOC4wMy01LjkxNTUgMTEuNTg4LTAuMjgyMTYgMS44MTU5LTI2LjQwOC0yNy40NjF6IiBmaWxsPSIjZGQ1MDRmIi8+IDwvZz48L3N2Zz4=
[img-license-badge]:https://img.shields.io/badge/license-apache-ff69b4.svg?style=for-the-badge&logo=apache
[img-docker-badge]:https://img.shields.io/badge/Supports-Docker-yellow.svg?style=for-the-badge&logo=docker