
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
MiniVisorPkg — ऑपरेटिंग सिस्टम को बूट करने का समर्थन करने वाला शोध UEFI हाइपरवाइज़र। | Kitploit
उपकरण/GitHubGitHub/tandasat/minivisorpkg
रक्षात्मक उपकरणरिवर्स इंजीनियरिंगसुरक्षा वर्चुअलाइजेशनमालवेयर विश्लेषणहार्डवेयर सुरक्षाबाइनरी विश्लेषणपेपर और शोधलर्निंग और शिक्षा
GitHubtandasat/minivisorpkg

MiniVisorPkg

ऑपरेटिंग सिस्टम को बूट करने का समर्थन करने वाला शोध UEFI हाइपरवाइज़र।

रिपॉजिटरी देखें
7589672 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
वेबसाइट
साझा करें

MiniVisor

Codacy Badge

यह एक शोध हाइपरवाइज़र है जिसे Intel प्रोसेसर के लिए शैक्षिक उद्देश्य से UEFI और Windows ड्राइवर के रूप में लिखा गया है।

यह MiniVisor, एक UEFI ड्राइवर के रूप में, ऑपरेटिंग सिस्टम के बूट होने से पहले भी सिस्टम गतिविधियों का निरीक्षण करने की क्षमता प्रदान करता है, जबकि एक Windows ड्राइवर के रूप में, डेवलपर्स को WinDbg जैसे परिचित टूल्स के साथ इसे डीबग करने की अनुमति देता है।

Showcase

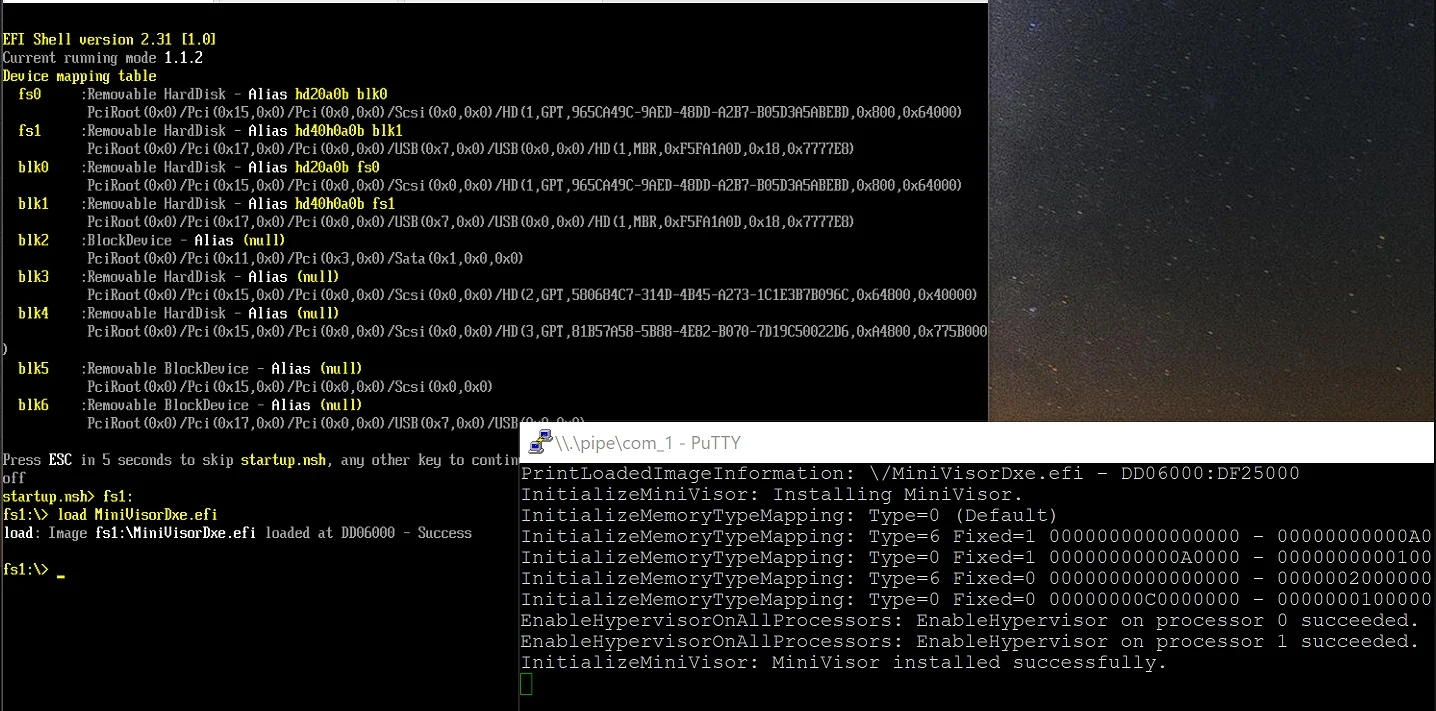
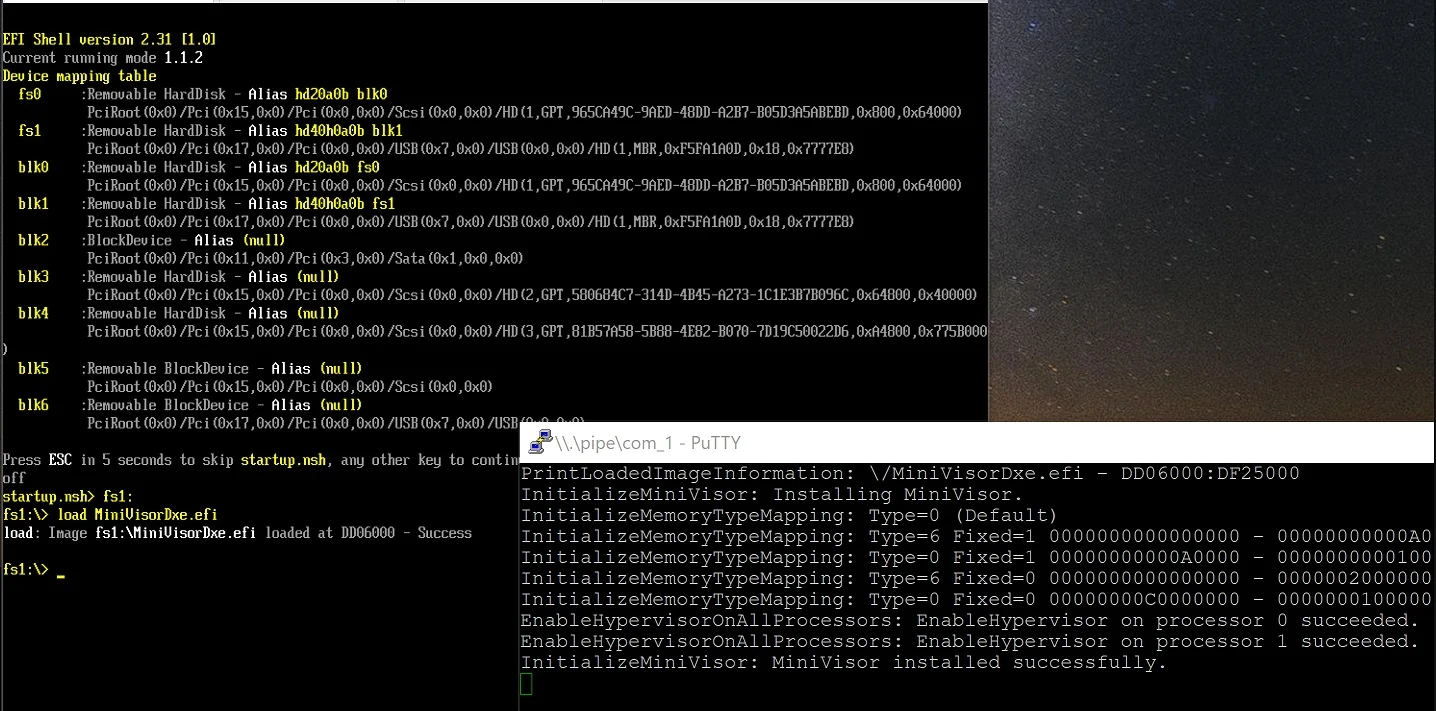
  • UEFI शेल से हाइपरवाइज़र लोड करना। Readme_Showcase1.jpg

  • बूट गतिविधियों को लॉग करना और गेस्ट के साथ इंटरैक्ट करना। Readme_Showcase2.jpg
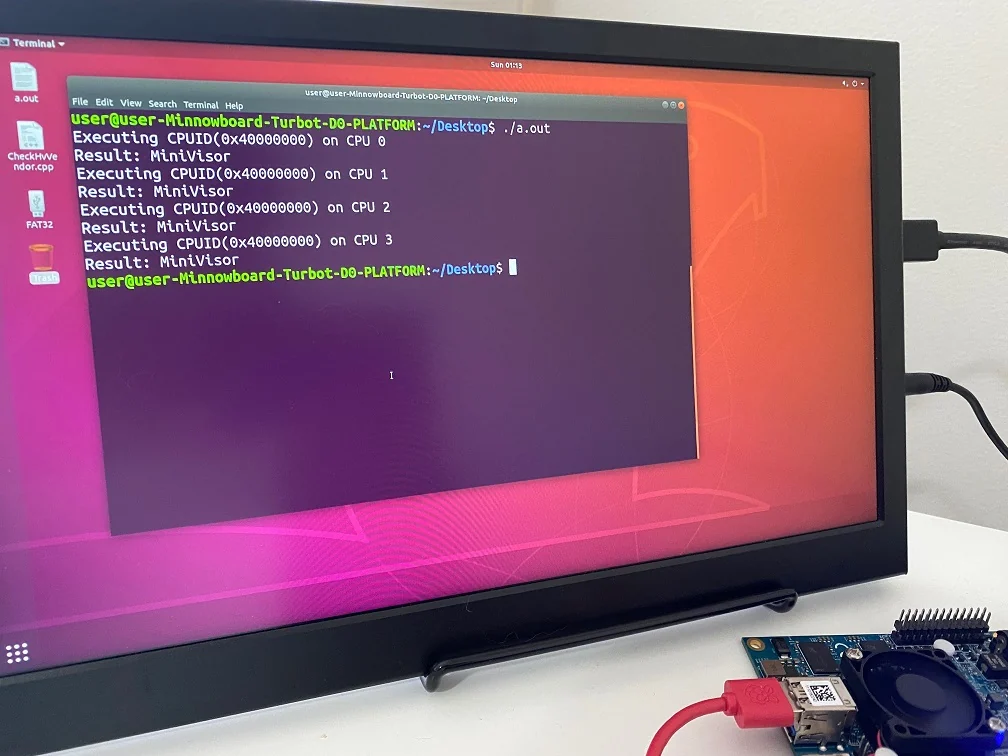
  • बेयर-मेटल पर Ubuntu बूट करना। Readme_Showcase3.jpg

Motivation

इस परियोजना का लक्ष्य समुदाय और शोधकर्ताओं के साथ UEFI हाइपरवाइज़र लिखने के लिए एक अतिरिक्त शिक्षण संसाधन साझा करना है।

छोटे और अध्ययन में आसान कार्यान्वयन वाले कई ओपन सोर्स हाइपरवाइज़र मौजूद हैं, लेकिन जो UEFI ड्राइवर के रूप में ऑपरेटिंग सिस्टम को बूट करने का समर्थन करते हैं, वे अभी भी बहुत कम हैं।

AMD64 इकोसिस्टम पर UEFI सिस्टम की सार्वभौमिकता और बेयर-मेटल सिस्टम पर ऑपरेटिंग सिस्टम स्टार्टअप के दौरान सिस्टम की निगरानी, हमला और सुरक्षा करने की अनूठी क्षमता को देखते हुए, लेखकों का मानना है कि इस प्रकार के हाइपरवाइज़र को समझना और विकसित करना शोध के लिए मूल्यवान है।

System Requirements

सामान्य आवश्यकताएँ:

  • Intel VT-x और EPT समर्थित प्रोसेसर

UEFI ड्राइवर के लिए आवश्यकताएँ:

  • UEFI-आधारित सिस्टम
  • बूट करने के लिए 64bit Windows 10, IoT Core, या Ubuntu

Windows ड्राइवर के लिए आवश्यकताएँ:

  • 64bit Windows 10

परीक्षण के लिए Building and Debugging देखें।

Advantages and Use Cases

हालाँकि यह परियोजना किसी भी तत्काल उपयोगी सुविधा को लागू या डिज़ाइन नहीं करती है, UEFI-आधारित हाइपरवाइज़र के Windows ड्राइवर-आधारित हाइपरवाइज़र की तुलना में कई लाभ हैं और ये अद्वितीय सुविधाएँ लागू कर सकते हैं।
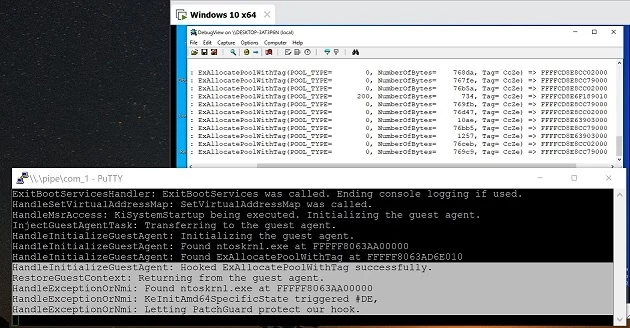
  • कस्टम हाइपरवाइज़र चलाने के लिए Hyper-V (Virtualization Based Security) को अक्षम करने की आवश्यकता नहीं
  • टेस्ट-साइनिंग मोड सक्षम करने की आवश्यकता नहीं
  • ऑपरेटिंग सिस्टम के दृष्टिकोण से हाइपरवाइज़र के अस्तित्व का शून्य प्रत्यक्ष संकेतक
  • बूटकिट और प्रारंभिक सिस्टम संशोधन का पता लगाना
  • ऑपरेटिंग सिस्टम-अज्ञेय समाधान लागू करना
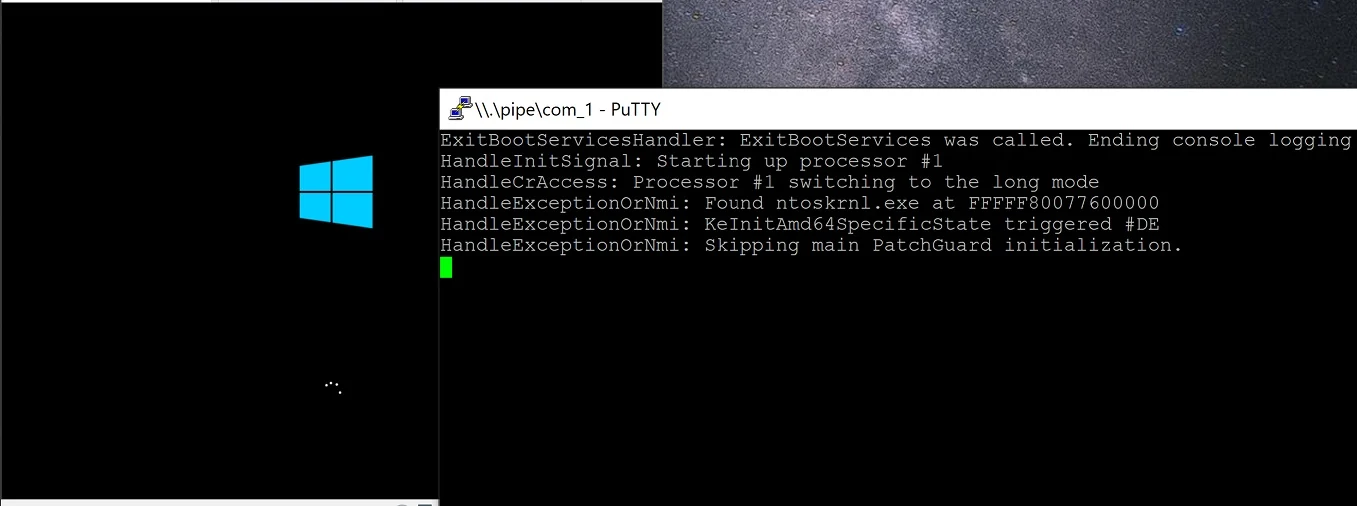
  • प्रारंभिक बूट चरण के दौरान हुक स्थापित करना और PatchGuard को उनकी सुरक्षा करने देना Readme_Showcase4.jpg

Acknowledgments

लेखक निम्नलिखित परियोजनाओं के निर्माताओं और अनुरक्षकों का आभार व्यक्त करते हैं:

  • Bareflank और STM -- अपेक्षाकृत छोटे कोडबेस के साथ UEFI-आधारित हाइपरवाइज़र प्रकाशित करने के लिए।
  • zpp_hypervisor -- मुझे यह एहसास दिलाने के लिए कि UEFI-आधारित हाइपरवाइज़र लिखना व्यवहार्य है।
  • EfiGuard -- UEFI विकास के नए लोगों के लिए स्वच्छ कोडबेस और समृद्ध दस्तावेज़ीकरण के लिए।
  • hvpp -- UEFI वातावरण के लिए आवश्यक कुछ तकनीकों के लिए।
  • ia32-doc -- मुझे हजारों स्थिरांक और संरचनाओं को हाथ से परिभाषित करने से बचाने के लिए।
टूल डाउनलोड करें