
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
Log in
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/tandasat/cve-2024-21305
भेद्यता विश्लेषणशोषणबाइनरी शोषण
GitHubtandasat/cve-2024-21305

CVE-2024-21305

CVE-2024-21305 की रिपोर्ट और एक्सप्लॉइट।

रिपॉजिटरी देखेंवेबसाइट
42612 साल पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2024-21305

इस रिपॉजिटरी में CVE-2024-21305 की रिपोर्ट और PoC शामिल है, जो गैर-सुरक्षित हाइपरवाइज़र-संरक्षित कोड इंटीग्रिटी (HVCI) कॉन्फ़िगरेशन भेद्यता है। यह भेद्यता रूट पार्टीशन के भीतर मनमाने कर्नेल-मोड कोड निष्पादन की अनुमति देती थी, जिससे प्रभावी रूप से HVCI को बायपास किया जा सकता था। मूल कारण के लिए, Andrea Allievi (@aall86) के साथ सह-लेखित ब्लॉग पोस्ट पढ़ें, जो एक Windows Core OS इंजीनियर हैं जिन्होंने इस समस्या का विश्लेषण किया और इसे ठीक किया।

इस रिपॉजिटरी में रिपोर्ट वही है जो मैंने MSRC को भेजी थी, जिसमें PoC और समस्या का प्रारंभिक विश्लेषण शामिल है।
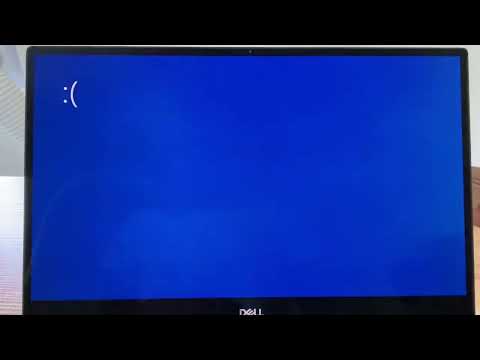
Demo

समयरेखा

  • 2 जुलाई, सातोशी ने बग की वैधता के बारे में Andrea से परामर्श किया।
  • 16 जुलाई, सातोशी ने Andrea को एक प्रारंभिक रिपोर्ट भेजी।
  • 20 जुलाई, सातोशी ने MSRC को एक औपचारिक रिपोर्ट प्रस्तुत की।
  • 31 अगस्त, सातोशी ने खुलासे की तारीख 9 जनवरी, 2024 होने पर सहमति व्यक्त की।
  • 17 अक्टूबर, MSRC ने सातोशी को सूचित किया कि रिपोर्ट बग बाउंटी के दायरे में थी और 1000 USD के लिए पात्र थी।
  • 9 जनवरी, 2024, MSFT ने समस्या का खुलासा किया और इसका फिक्स जारी किया।

पारदर्शी संचार के लिए MSRC और इस समस्या को ठीक करने के लिए इंजीनियरिंग टीम, विशेष रूप से Andrea, का धन्यवाद।

टूल डाउनलोड करें