Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/talyx66/webfang
OSINT (खुला स्रोत खुफिया)टोहीजानकारी एकत्र करनावेब सुरक्षापेनिट्रेशन टेस्टिंगसबडोमेन एनुमरेशनरेड टीमिंगक्रॉलरDNS विश्लेषण
GitHubtalyx66/webfang

WEBFANG

रिपॉजिटरी देखें
11724392 महीने पहलेKitploit द्वारा समीक्षित

विवरण

WEBFANG, मेरा पहला CLI है, एक मॉड्यूलर OSINT और Reconnaissance टूलकिट जो एथिकल हैकर्स और रेड-टीमर्स के लिए तैयार किया गया है। पैसिव इंटेल गैदरिंग दृष्टिकोण, एक्टिव स्पाइडरिंग, DNS/WHOIS लुकअप और Shodan का उपयोग करके वेब लक्ष्यों पर अपने फेंग्स गड़ाएँ, सब एक हल्के पैकेज में। अपना हथियार चुनें और शुभ शिकार करें।

वेबसाइट
साझा करें

screenshot 1

Built Language Status Creator License OS Version Modules

WEBFANG v2.0

अस्वीकरण:

Webfang एक CLI है जिसे नैतिक हैकर्स, ब्लू टीमर्स और रेड टीमर्स के लिए एक रिकॉनिसेंस टूलकिट के रूप में विकसित और इंजीनियर किया गया है। यह स्पाइडरिंग, सबडोमेन स्कैनिंग, WHOIS, DNS, Shodan और हेडर फिंगरप्रिंटिंग का उपयोग करके निष्क्रिय और सक्रिय रिकॉनिसेंस करता है। WEBFANG केवल अधिकृत पेनिट्रेशन टेस्टिंग, OSINT अनुसंधान और नैतिक हैकिंग के लिए है। अनधिकृत उपयोग अवैध है। निर्माता दुरुपयोग के लिए कोई जिम्मेदारी नहीं लेता है। हमेशा उचित अनुमति प्राप्त करें। ® सभी अधिकार सुरक्षित
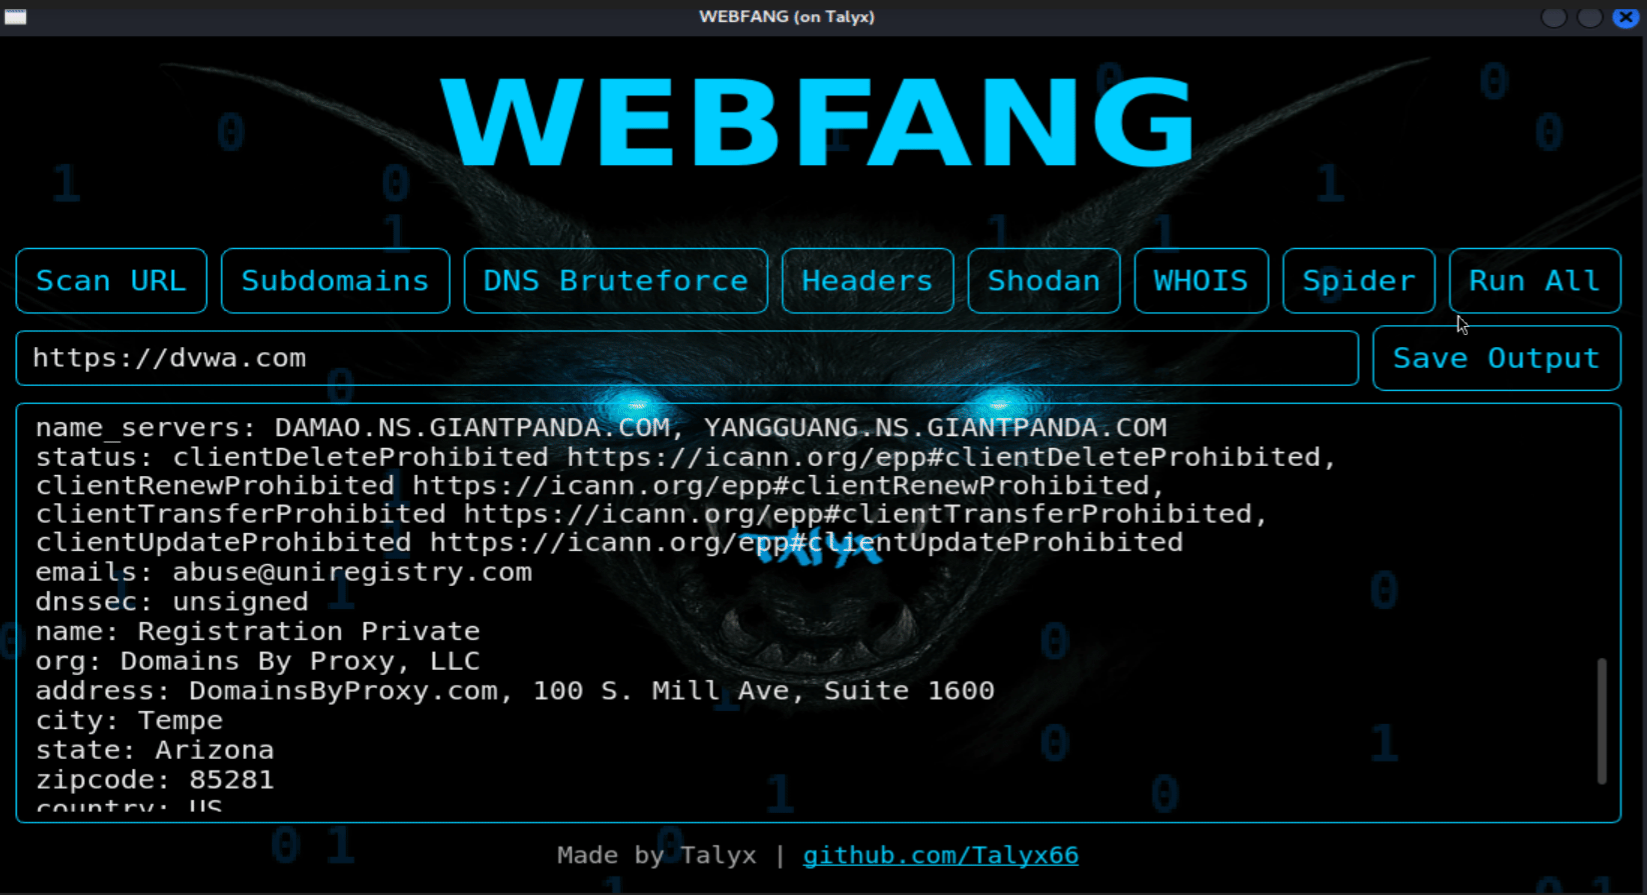
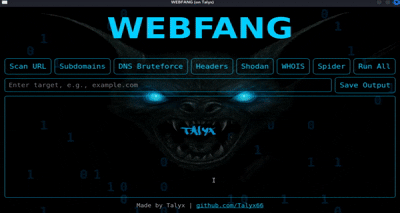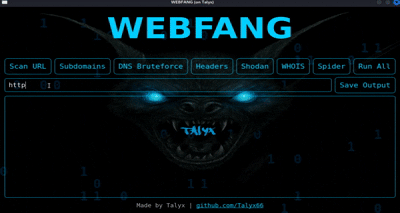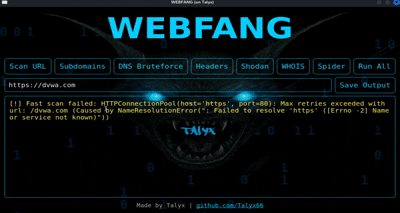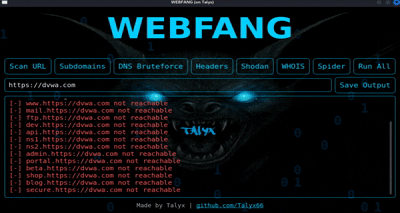
पूर्वावलोकन:

screenshot 2

लाइव पूर्वावलोकन:

screenshot 3

हाल के अद्यतन: 08/17/25 - नए अद्यतन जल्द आ रहे हैं: 08/26

threaded execution simulation, run All executes all scans concurrently, Advanced OSINT functions, Save output, Timestamp, Output enhancements,)

आगामी अद्यतन:

stop/pause scan, Shodan API usage fix, clock/timer/etc, clear results, Resizable panes & column sorting

विशेषताएँ:

-वेब स्पाइडर -DNS ब्रूटफोर्स और WHOIS लुकअप -Shodan और URLScan एकीकरण (Shodan.io से अपनी API कुंजी प्राप्त करें) -हेडर फिंगरप्रिंटिंग -मॉड्यूलर और विस्तार योग्य

ग्राफिकल उपयोगकर्ता इंटरफ़ेस मोड के लिए "webfang_gui.py" खोलें

मॉड्यूल उपयोग के लिए Shodan API जोड़ें (Shodan मॉड्यूल त्रुटि पर वर्तमान में काम किया जा रहा है)

सेटअप:

git clone https://github.com/Talyx66/WEBFANG.git
cd WEBFANG
pip install -r requirements
cd gui
Python3 Webfang_gui.py


इंजीनियर और विकसित किया गया:

Talyx https://Github.com/Talyx66

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    439
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    264

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →