🌐 Language / Dil
English
📋 विषय सूची
🎯 अवलोकन
CVE-2025-8088 एक काल्पनिक कमज़ोरी प्रदर्शन उपकरण है जो RAR संग्रह फ़ाइलों में पथ ट्रैवर्सल हमलों को दर्शाता है। यह शैक्षिक उपकरण दर्शाता है कि कैसे दुर्भावनापूर्ण संग्रह निर्देशिका ट्रैवर्सल तकनीकों का उपयोग करके फ़ाइलों को उनके इच्छित निष्कर्षण निर्देशिका से बाहर निकाल सकते हैं।
🔍 यह उपकरण क्या करता है:
- विशेष रूप से तैयार किए गए RAR संग्रह बनाता है
- पथ ट्रैवर्सल कमज़ोरियाँ प्रदर्शित करता है
- उन्नत डेटा स्ट्रीम (ADS) तकनीकों का उपयोग करता है
- AES एन्क्रिप्शन के साथ पेलोड अस्पष्टीकरण लागू करता है
- स्थायित्व के लिए विंडोज स्टार्टअप निर्देशिका को लक्षित करता है
✨ विशेषताएँ
🖥️ आधुनिक GUI इंटरफ़ेस
- डार्क मोड थीम - पेशेवर दिखावट
- बहु-भाषा समर्थन - अंग्रेज़ी और तुर्की
- उत्तरदायी डिज़ाइन - विभिन्न स्क्रीन आकारों के अनुकूल
- रीयल-टाइम फ़ाइल प्रबंधन - दृश्य प्रतिक्रिया के साथ फ़ाइलें जोड़ें/हटाएँ
- एकीकृत सहायता प्रणाली - व्यापक FAQ और उपयोग गाइड
🛠️ उन्नत क्षमताएँ
- एकाधिक पेलोड समर्थन - कई निष्पादन योग्य फ़ाइलों को संसाधित करें
- डिकॉय फ़ाइल एकीकरण - निर्दोष फ़ाइलों के साथ दुर्भावनापूर्ण इरादा छिपाएँ
- AES एन्क्रिप्शन - सुरक्षित पेलोड अस्पष्टीकरण
- XOR एन्कोडिंग - सुरक्षा की अतिरिक्त परत
- पथ ट्रैवर्सल जनरेशन - स्वचालित लक्ष्य पथ निर्माण
- CRC सत्यापन - संग्रह अखंडता सुनिश्चित करता है
🎨 उपयोगकर्ता अनुभव
- ड्रैग और ड्रॉप समर्थन - आसान फ़ाइल चयन
- प्रगति संकेतक - संचालन के दौरान दृश्य प्रतिक्रिया
- त्रुटि प्रबंधन - व्यापक त्रुटि रिपोर्टिंग और लॉगिंग
- संदर्भ मेनू - राइट-क्लिक फ़ाइल प्रबंधन
- ऑटो-साइज़िंग - गतिशील इंटरफ़ेस अनुकूलन
📋 आवश्यकताएँ
सिस्टम आवश्यकताएँ
- ऑपरेटिंग सिस्टम: Windows 10/11 (64-bit)
- Python: 3.8 या उच्चतर
- WinRAR: संग्रह निर्माण के लिए स्थापित होना चाहिए
- मेमोरी: न्यूनतम 4GB RAM
- स्टोरेज: 100MB खाली स्थान
Python निर्भरताएँ
customtkinter==5.2.0
pycryptodome==3.23.0
🚀 इंस्टालेशन
चरण 1: रिपॉजिटरी क्लोन करें
git clone https://github.com/syrins/CVE-2025-8088-Winrar-Tool.git
cd CVE-2025-8088-Winrar-Tool
चरण 2: निर्भरताएँ स्थापित करें
pip install -r requirements.txt
चरण 3: WinRAR इंस्टालेशन सत्यापित करें
सुनिश्चित करें कि WinRAR इनमें से किसी एक स्थान पर स्थापित है:
C:\Program Files\WinRAR\rar.exeC:\Program Files (x86)\WinRAR\rar.exe
चरण 4: एप्लिकेशन चलाएँ
python gui.py
🎮 उपयोग
त्वरित आरंभ गाइड
-
एप्लिकेशन लॉन्च करें
python gui.py
-
पेलोड फ़ाइलें जोड़ें
- "पेलोड जोड़ें" बटन पर क्लिक करें
- निष्पादन योग्य फ़ाइलों का चयन करें (.exe, .bat, .com, आदि)
- एकाधिक फ़ाइलें समर्थित हैं
-
डिकॉय फ़ाइलें जोड़ें (वैकल्पिक)
- "डिकॉय जोड़ें" बटन पर क्लिक करें
- निर्दोष दिखने वाली फ़ाइलों का चयन करें (.txt, .pdf, .doc, आदि)
- दुर्भावनापूर्ण इरादे को छिपाने में मदद करता है
-
सेटिंग्स कॉन्फ़िगर करें
- फ़ॉलबैक उपयोगकर्ता नाम सेट करें (डिफ़ॉल्ट: Administrator)
- आउटपुट संग्रह नाम दर्ज करें
- भाषा प्राथमिकता चुनें
-
संग्रह जनरेट करें
- "बिल्ड" बटन पर क्लिक करें
- संग्रह
output/ निर्देशिका में बनाए जाएँगे
फ़ाइल प्रबंधन
- किसी फ़ाइल को हटाने के लिए राइट-क्लिक करें
- दृश्य प्रतिक्रिया के लिए फ़ाइलों पर होवर करें
- अत्यधिक लंबी फ़ाइलें स्वचालित रूप से पुनः नामित की जाती हैं
🔧 तकनीकी विवरण
आर्किटेक्चर अवलोकन
┌─────────────────┐    ┌──────────────────┐    ┌─────────────────┐
│   GUI लेयर     │───▶│  एक्सप्लॉइट कोर  │───▶│  WinRAR CLI     │
│  (gui.py)       │    │ (exploit_base.py) │    │                 │
└─────────────────┘    └──────────────────┘    └─────────────────┘
एक्सप्लॉइट प्रक्रिया
-
पेलोड तैयारी
- AES-256-CBC एन्क्रिप्शन
- XOR एन्कोडिंग लेयर
- यादृच्छिक पैडिंग सम्मिलन
-
संग्रह निर्माण
- WinRAR CLI के साथ बेस RAR जनरेशन
- ADS (वैकल्पिक डेटा स्ट्रीम) अटैचमेंट
- पथ ट्रैवर्सल स्ट्रिंग इंजेक्शन
-
हेडर मैनिपुलेशन
- RAR5 फ़ॉर्मेट पार्सिंग
- CRC32 पुनर्गणना
- प्लेसहोल्डर प्रतिस्थापन
-
लक्ष्य पथ निर्माण
..\..\..\..\..\..\..\..\Users\[USERNAME]\AppData\Roaming\Microsoft\Windows\Start Menu\Programs\Startup\
एन्क्रिप्शन योजना
मूल पेलोड → AES-256-CBC → XOR एन्कोडिंग → यादृच्छिक पैडिंग → अंतिम संग्रह
समर्थित फ़ाइल प्रकार
- पेलोड:
.exe, .bat, .com, .scr, .pif
- डिकॉय:
.txt, .pdf, .doc, .jpg, .png, .*
📸 स्क्रीनशॉट
मुख्य इंटरफ़ेस
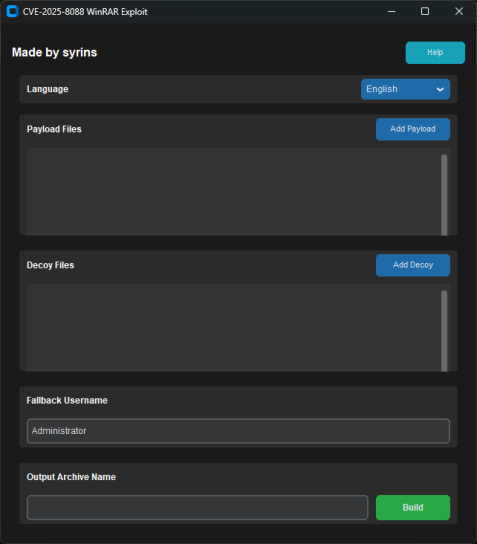
सहायता प्रणाली
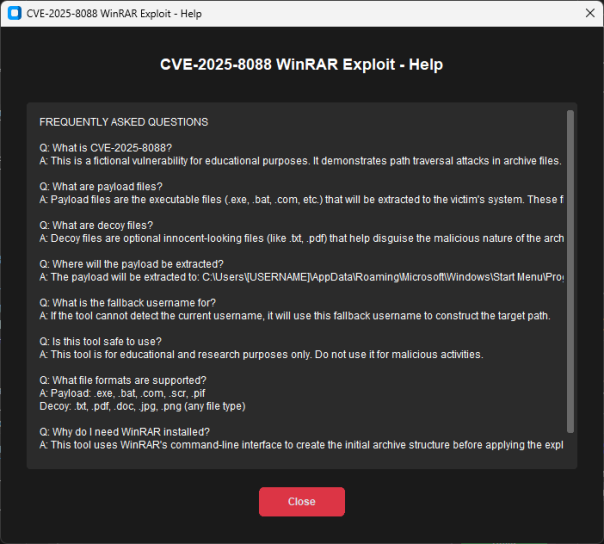
⚠️ अस्वीकरण
महत्वपूर्ण कानूनी सूचना
यह उपकरण केवल शैक्षिक और अनुसंधान उद्देश्यों के लिए बनाया गया है। लेखक और योगदानकर्ता:
- ✅ दुर्भावनापूर्ण उपयोग को प्रोत्साहित नहीं करते
- ✅ दुरुपयोग के लिए जिम्मेदार नहीं हैं
- ✅ इसे केवल सुरक्षा अनुसंधान के लिए प्रदान करते हैं
- ✅ केवल नियंत्रित वातावरण में उपयोग की अनुशंसा करते हैं
नैतिक उपयोग दिशानिर्देश
- केवल अधिकृत परीक्षण वातावरण में उपयोग करें
- परीक्षण से पहले उचित अनुमतियाँ प्राप्त करें
- कमज़ोरियों की जिम्मेदारीपूर्वक रिपोर्ट करें
- लागू कानूनों और विनियमों का सम्मान करें
🤝 योगदान
योगदान का स्वागत है! कृपया:
- रिपॉजिटरी को फ़ोर्क करें
- एक फ़ीचर ब्रांच बनाएँ
- अपने बदलाव करें
- एक पुल रिक्वेस्ट सबमिट करें
विकास सेटअप
git clone https://github.com/your-username/CVE-2025-8088-Winrar-Tool.git
cd CVE-2025-8088-Winrar-Tool
pip install -r requirements.txt
📞 सहायता
Türkçe
📋 İçindekiler
🎯 Genel Bakış
CVE-2025-8088, RAR arşiv dosyalarında yol geçiş saldırılarını gösteren kurgusal bir güvenlik açığı demonstrasyon aracıdır. Bu eğitim aracı, kötü niyetli arşivlerin dizin geçiş tekniklerini kullanarak dosyaları hedeflenen çıkarma dizini dışına nasıl çıkarabileceğini gösterir.
🔍 Bu Araç Ne Yapar:
- Özel olarak hazırlanmış RAR arşivleri oluşturur
- Yol geçiş güvenlik açıklarını gösterir
- Gelişmiş Veri Akışları (ADS) tekniklerini kullanır
- AES şifreleme ile yük gizleme uygular
- Kalıcılık için Windows Başlangıç dizinini hedefler
✨ Özellikler
🖥️ Modern GUI Arayüzü
- Karanlık Mod Teması - Profesyonel görünüm
- Çok Dil Desteği - İngilizce ve Türkçe
- Duyarlı Tasarım - Farklı ekran boyutlarına uyum
- Gerçek Zamanlı Dosya Yönetimi - Görsel geri bildirimle dosya ekleme/çıkarma
- Entegre Yardım Sistemi - Kapsamlı SSS ve kullanım kılavuzu
 syrins/cve-2025-8088-winrar-tool-gui


