Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2026-41089-Netlogon-RCE-PoC — CVE-2026-41089 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows Active Directory वातावरण में एक Netlogon रिमोट कोड एक्ज़ीक्यूशन भेद्यता है, सुरक्षा अनुसंधान और सत्यापन के लिए। | Kitploit
उपकरण/GitHubGitHub/syntaxmethod/cve-2026-41089-netlogon-rce-poc
भेद्यता स्कैनरभेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षारेड टीमिंग
GitHubsyntaxmethod/cve-2026-41089-netlogon-rce-poc

CVE-2026-41089-Netlogon-RCE-PoC

CVE-2026-41089 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Windows Active Directory वातावरण में एक Netlogon रिमोट कोड एक्ज़ीक्यूशन भेद्यता है, सुरक्षा अनुसंधान और सत्यापन के लिए।

रिपॉजिटरी देखेंवेबसाइट
32181 महीना पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

🛡️ CVE-2026-41089
Netlogon सुरक्षा अनुसंधान और AI सुरक्षा टूल मॉड्यूल

सुरक्षा अनुसंधान • रक्षात्मक सत्यापन • AI सुरक्षा टूल एकीकरण


Latest Release Build Status Donations Telegram Channel License

🌐 डेमो संस्करण • 📚 परियोजना वेबसाइट • 💬 समुदाय चैट

वेबसाइट नेविगेशन: होम • अपडेट • डाउनलोड • मॉड्यूल
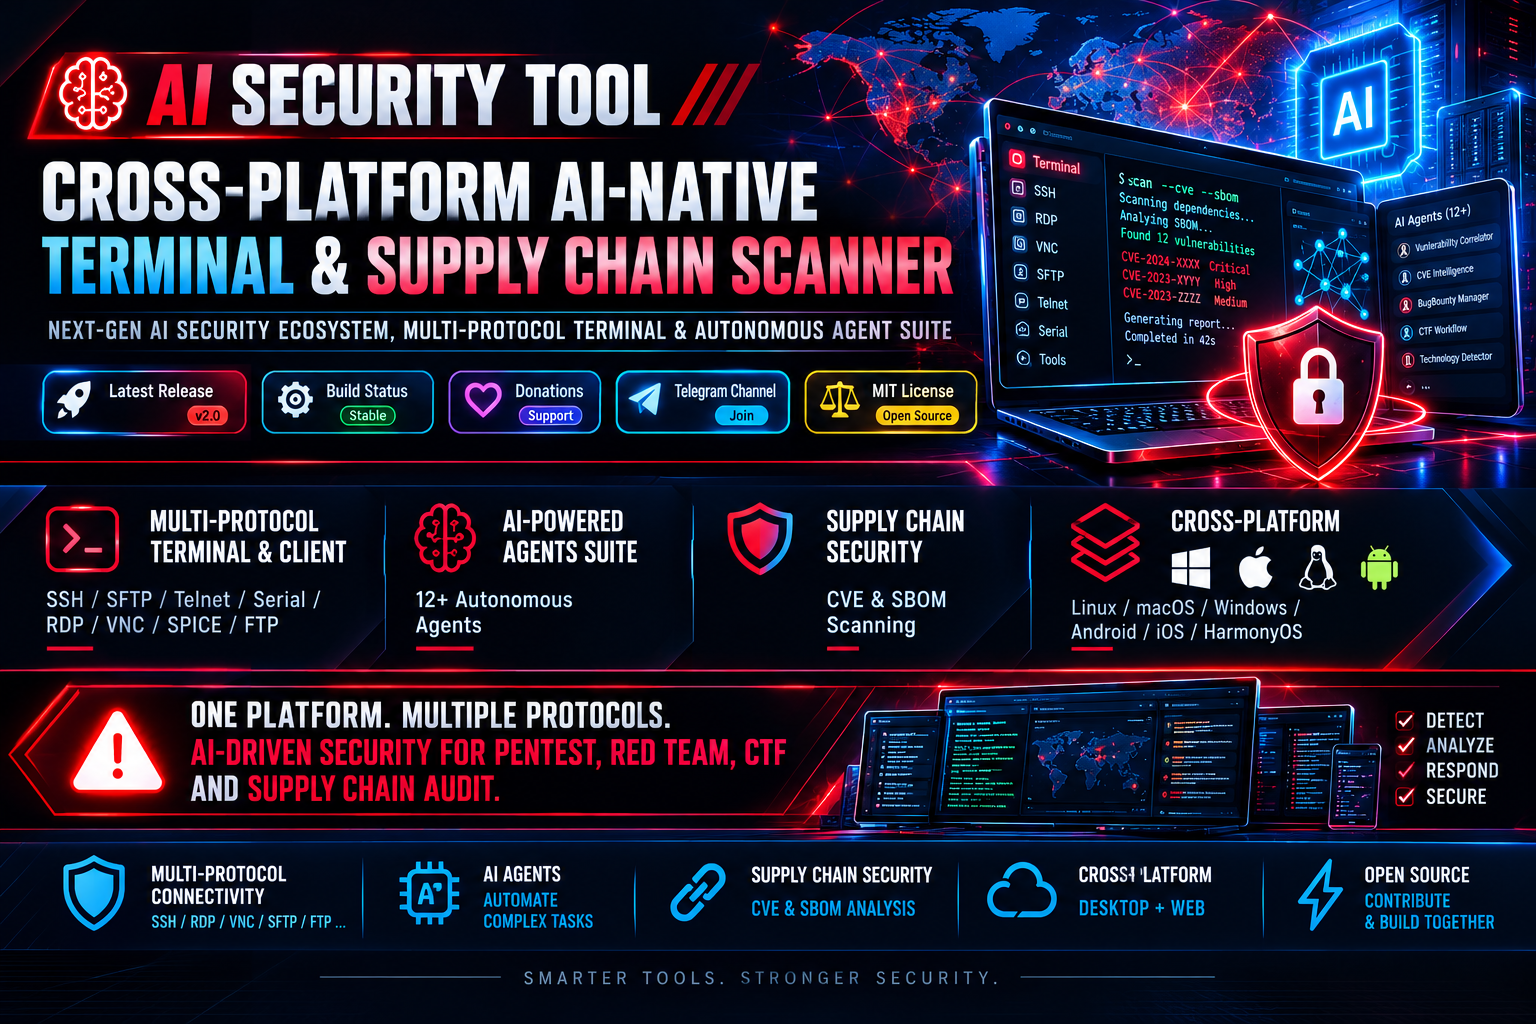
AI Security Tool Banner


Download CVE-2026-24291 Module

आधिकारिक AI सुरक्षा टूल मॉड्यूल पृष्ठ

🧠 वैचारिक अवलोकन

CVE-2026-41089-Netlogon-RCE-PoC Netlogon हमला सतह और रक्षात्मक टेलीमेट्री के नियंत्रित सत्यापन के लिए एक सुरक्षा-अनुसंधान रिपॉज़िटरी है। इसका उपयोग केवल अधिकृत, पृथक प्रयोगशाला में करें।

AI Security Tool — यह पारंपरिक प्रशासन और आधुनिक सूचना सुरक्षा के संगम पर बनाया गया एक क्रॉस-प्लेटफ़ॉर्म, ओपन-सोर्स टूल है। यह कनेक्शन के लिए एक बहु-प्रोटोकॉल कॉम्बाइन (SSH, RDP, VNC), गहन आपूर्ति श्रृंखला विश्लेषण (Supply Chain Security, CVE & SBOM) की कार्यक्षमता, और 12+ AI-एजेंट्स की एक स्वायत्त पारिस्थितिकी तंत्र को एक साथ जोड़ता है।

यह टूल सुरक्षा ऑडिट, Red Team, Pentest या CTF कार्यों को हल करते समय दर्जनों यूटिलिटीज़ के बीच स्विच करने की आवश्यकता को समाप्त करता है। एप्लिकेशन डेस्कटॉप संस्करण (Linux, macOS, Windows, Android, iOS, HarmonyOS) के साथ-साथ एक पूर्ण Web-इंटरफ़ेस के रूप में भी उपलब्ध है।

🎯 मूल दर्शन

"निष्पादन, बुद्धिमत्ता और आपूर्ति श्रृंखला ऑडिट के बीच की खाई को पाटें।"
हमने AI Security Tool को नियमित मैन्युअल विश्लेषण से छुटकारा पाने के लिए बनाया है। बिखरी हुई स्क्रिप्ट्स के बदले में, यह टूल एक एकीकृत AI-Native प्लेटफ़ॉर्म प्रदान करता है जो स्वयं कमज़ोरियों के संदर्भ का मिलान करता है, पैरामीटर चुनता है और ऑडिट प्रक्रियाओं को स्वचालित करता है।


🔍 सुरक्षा जाँच मॉड्यूल और PoC रिपॉज़िटरी

हमारे समुदाय के सदस्यों द्वारा अनुरक्षित भेद्यताओं, PoC स्क्रिप्ट और शोध का संग्रह:

🔥 Remote Code Execution (RCE) और नेटवर्क कमज़ोरियाँ 4 मॉड्यूल
  • CVE-2026-41089 — Netlogon Remote Code Execution Exploit @ZeroDayVPN
  • CVE-2026-20805 — Windows Remote Code Execution Proof-of-Concept @ZeroDayEvil
  • CVE-2026-41096 — Critical RCE Vulnerability Scanner Module @ZeroDayEvil
  • CVE-2026-24291 — Network Protocol Remote Code Execution @ZeroDayVPN
🛡️ विशेषाधिकार उन्नयन (EoP) और सेवाएँ 2 मॉड्यूल
  • CVE-2026-66804 — CrossDevice सेवा विशेषाधिकार उन्नयन @ZeroDayVPN
  • CVE-2026-50416 — स्थानीय विशेषाधिकार उन्नयन राइटअप और PoC @ZeroDayEvil
📚 भेद्यता अनुसंधान और राइटअप 2 मॉड्यूल
  • CVE-2026-42978 — गहन तकनीकी विश्लेषण और PoC अनुसंधान @ZeroDayEvil
  • CVE-2026-83991 — पूर्ण राइटअप और शोषण प्रदर्शन @ZeroDayVPN

💻 बहु-प्रोटोकॉल टर्मिनल और क्लाइंट

  • प्रोटोकॉल समर्थन: SSH, SFTP, Telnet, Serial Port, RDP, VNC, SPICE, FTP।
  • UI और अनुकूलन: विंडो पारदर्शिता (macOS, Windows), उपयोगकर्ता थीम और पृष्ठभूमि छवियाँ।
  • प्रबंधन में सुविधा:
    • हॉटकी द्वारा बुलाया जाने वाला टर्मिनल (Guake-शैली, डिफ़ॉल्ट रूप से Ctrl + 2)।
    • SFTP के माध्यम से डबल-क्लिक पर दूरस्थ फ़ाइलों का सीधा संपादन।
    • मल्टी-इनपुट (कई सत्रों में एक साथ कमांड प्रसारित करना)।
    • SSH टनलिंग, कुंजी/पासवर्ड समर्थन, वैश्विक और सत्र प्रॉक्सी।
    • GitHub Gist / Gitee Snippets के माध्यम से सेटिंग्स और बुकमार्क का सिंक्रोनाइज़ेशन।
टूल डाउनलोड करें