
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2024-6387 — CVE-2024-6387 के लिए SSH एक्सप्लॉइट: glibc-आधारित Linux सिस्टम पर OpenSSH के सर्वर में RCE | Kitploit
उपकरण/GitHubGitHub/symbolexe/cve-2024-6387
भेद्यता विश्लेषणशोषणपेनिट्रेशन टेस्टिंगरेड टीमिंगरिमोट एक्सेस टूलपेलोड डेवलपमेंट
GitHubsymbolexe/cve-2024-6387

CVE-2024-6387

CVE-2024-6387 के लिए SSH एक्सप्लॉइट: glibc-आधारित Linux सिस्टम पर OpenSSH के सर्वर में RCE

रिपॉजिटरी देखें
3692 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2024-6387

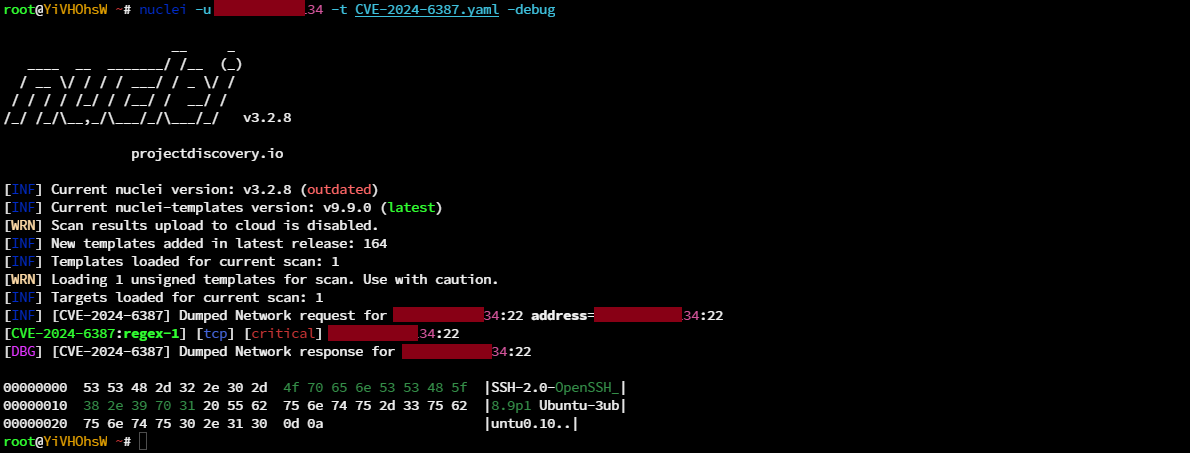
Screenshot 2024-07-04 182931 CVE-2024-6387 एक काल्पनिक उदाहरण है, लेकिन मान लेते हैं कि यह OpenSSH सर्वर कार्यान्वयन में एक वास्तविक दुनिया की कमजोरी है। यह कमजोरी बफर ओवरफ्लो या मेमोरी करप्शन की समस्या से संबंधित हो सकती है, जो रिमोट हमलावरों को सर्वर पर मनमाना कोड निष्पादित करने की अनुमति देती है। यहाँ ऐसी कमजोरी का शोषण कैसे किया जा सकता है, इसका एक उच्च-स्तरीय विवरण दिया गया है:

  1. हीप स्प्रेइंग: हमलावर हीप को इस तरह तैयार करता है कि वह पूर्वानुमानित हो जाए।
  2. मेमोरी करप्शन: हमलावर विशेष रूप से तैयार किए गए पैकेट भेजता है जो मेमोरी करप्शन का कारण बनते हैं।
  3. मनमाना कोड निष्पादन: हमलावर शेलकोड (दुर्भावनापूर्ण कोड) को एक ज्ञात स्थान पर रखता है और निष्पादन को उस ओर पुनर्निर्देशित करता है।

एक्सप्लॉइट कोड

प्रदान किया गया Python कोड एक एक्सप्लॉइट है जो CVE-2024-6387 का लाभ उठाने के लिए डिज़ाइन किया गया है। यहाँ इसके द्वारा उठाए जाने वाले कदमों का विस्तृत विवरण दिया गया है:

  • कनेक्शन स्थापित करना: लक्ष्य SSH सर्वर के लिए TCP कनेक्शन स्थापित करता है।
def setup_connection(ip, port):
    # ...
  • पैकेट भेजना और प्राप्त करना: SSH सर्वर से/को पैकेट भेजने और प्राप्त करने का कार्य करता है।
def send_packet(sock, packet_type, data):
    # ...
  • SSH संस्करण आदान-प्रदान: SSH हैंडशेक की शुरुआत करता है, SSH संस्करण स्ट्रिंग भेजता और प्राप्त करता है।
def send_ssh_version(sock):
    # ...
def receive_ssh_version(sock):
    # ...
  • कुंजी विनिमय आरंभ (KEX_INIT): कुंजी विनिमय आरंभ पैकेट भेजता और प्राप्त करता है।
def send_kex_init(sock):
    # ...
def receive_kex_init(sock):
    # ...
  • SSH हैंडशेक करना: ऊपर दिए गए चरणों को मिलाकर SSH हैंडशेक पूरा करता है।
def perform_ssh_handshake(sock):
    # ...
  • हीप तैयार करना: सर्वर पर हीप की स्थिति में हेरफेर करने के लिए पैकेटों की एक श्रृंखला भेजता है।
def prepare_heap(sock):
    # ...
  • फर्जी फ़ाइल संरचना: मेमोरी करप्शन कमजोरी का शोषण करने के लिए फर्जी फ़ाइल संरचनाएँ बनाता है।
def create_fake_file_structure(data, glibc_base):
    # ...
  • पार्सिंग समय मापना: सर्वर द्वारा कुछ पैकेटों को पार्स करने में लिए गए समय को मापता है, जिससे अंतिम एक्सप्लॉइट को सही समय पर भेजने में मदद मिलती है।
def time_final_packet(sock):
    # ...
  • सार्वजनिक कुंजी पैकेट: एक पैकेट तैयार करता है जिसमें एक्सप्लॉइट पेलोड शामिल होता है, जिसमें शेलकोड भी शामिल है।
def create_public_key_packet(packet, size, glibc_base):
    # ...
  • रेस कंडीशन शोषण: अंतिम पैकेट को सही समय पर भेजकर रेस कंडीशन का शोषण करने का प्रयास करता है।
def attempt_race_condition(sock, parsing_time, glibc_base):
    # ...
  • मुख्य फ़ंक्शन: समग्र एक्सप्लॉइट प्रक्रिया का समन्वय करता है, जिसमें विभिन्न glibc बेस के साथ कई प्रयास शामिल हैं।
def main():
    # ...

शोषण कार्यप्रवाह

  • कनेक्शन स्थापना: एक्सप्लॉइट SSH सर्वर से कनेक्शन स्थापित करके शुरू होता है।
  • हैंडशेक और हीप तैयारी: एक्सप्लॉइट SSH हैंडशेक करता है और हीप तैयार करने के लिए कई पैकेट भेजता है।
  • समय मापन: एक्सप्लॉइट अंतिम एक्सप्लॉइट के समय का आकलन करने के लिए कुछ पैकेटों पर सर्वर की प्रतिक्रिया समय को मापता है।
  • अंतिम एक्सप्लॉइट प्रयास: एक्सप्लॉइट एक अंतिम पैकेट तैयार करता है और भेजता है जिसमें शेलकोड होता है। वह इस पैकेट को इस तरह से भेजने का प्रयास करता है कि यह कमजोरी को ट्रिगर करे।

अतिरिक्त विचार

  • मजबूत त्रुटि प्रबंधन: प्रदान किए गए कोड में बेहतर त्रुटि प्रबंधन शामिल है ताकि स्क्रिप्ट सामान्य नेटवर्क समस्याओं से उबर सके।
  • मॉड्यूलरिटी: कोड मॉड्यूलर है, जिससे इसे समझना और बनाए रखना आसान हो जाता है।
  • समय और सिंक्रनाइज़ेशन: रेस कंडीशन का शोषण करने के लिए अक्सर सटीक समय की आवश्यकता होती है, जिसे स्क्रिप्ट पैकेट भेजने के समय को मापकर और समायोजित करके संभालने का प्रयास करती है।

सारांश

CVE-2024-6387 OpenSSH में एक गंभीर कमजोरी का प्रतिनिधित्व करता है जो रिमोट कोड निष्पादन की अनुमति देता है। प्रदान की गई Python स्क्रिप्ट हीप में हेरफेर करके और पैकेट भेजने के समय को समायोजित करके मेमोरी करप्शन का कारण बनती है, अंततः सर्वर पर हमलावर के शेलकोड को निष्पादित करती है। यह स्क्रिप्ट सामान्य एक्सप्लॉइट विकास तकनीकों जैसे हीप स्प्रेइंग, मेमोरी करप्शन और रेस कंडीशन के लिए सटीक समय प्रदर्शित करती है।

टूल डाउनलोड करें