
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
उपकरण/GitHubGitHub/stuxend/siras
पेनिट्रेशन टेस्टिंगक्लाउड सुरक्षारेड टीमिंगघटना प्रतिक्रिया
GitHubstuxend/siras

siras

रिपॉजिटरी देखेंवेबसाइट
441 साल पहलेअभी तक समीक्षित नहीं

विवरण

सुरक्षा घटना प्रतिक्रिया स्वचालित सिमुलेशन (SIRAS) आंतरिक घटनाएँ हैं जो एक यथार्थवादी परिदृश्य के दौरान घटना प्रतिक्रिया योजना और प्रक्रियाओं का अभ्यास करने का एक संरचित अवसर प्रदान करती हैं। यह प्रणाली वर्तमान में AWS के लिए उपलब्ध है, लेकिन इसे अन्य क्लाउड प्लेटफार्मों तक विस्तारित किया जाना है।

साझा करें

SIRAS v3.0 एक आधुनिक सुरक्षा घटना प्रतिक्रिया स्वचालित सिमुलेशन फ्रेमवर्क है जिसे लाल टीमिंग अभ्यासों को कोड के रूप में प्रबंधित करने के लिए डिज़ाइन किया गया है। आप नियंत्रित सुरक्षा सिमुलेशन निष्पादित कर सकते हैं जो यथार्थवादी परिदृश्यों में आपकी घटना प्रतिक्रिया योजना का परीक्षण करते हैं।

SIRAS का मुख्य लक्ष्य लाल टीमिंग अभ्यासों को कोड के रूप में प्रदान करना है, हमले के परिदृश्यों के खिलाफ सिमुलेशन उत्पन्न करना और आपकी घटना प्रतिक्रिया योजना में संभावित विफलताओं को उजागर करना है। परीक्षणों को Smokers कहा जाता है, प्रत्येक वास्तविक सुरक्षा क्रियाओं को निष्पादित करता है और फिर निष्पादन के दौरान बनाए गए संसाधनों को साफ करता है।

सिस्टम वर्तमान में AWS और General प्रदाताओं के लिए उपलब्ध है, जिसमें एक मॉड्यूलर आर्किटेक्चर है जो अन्य क्लाउड प्लेटफार्मों तक आसान विस्तार की अनुमति देता है।
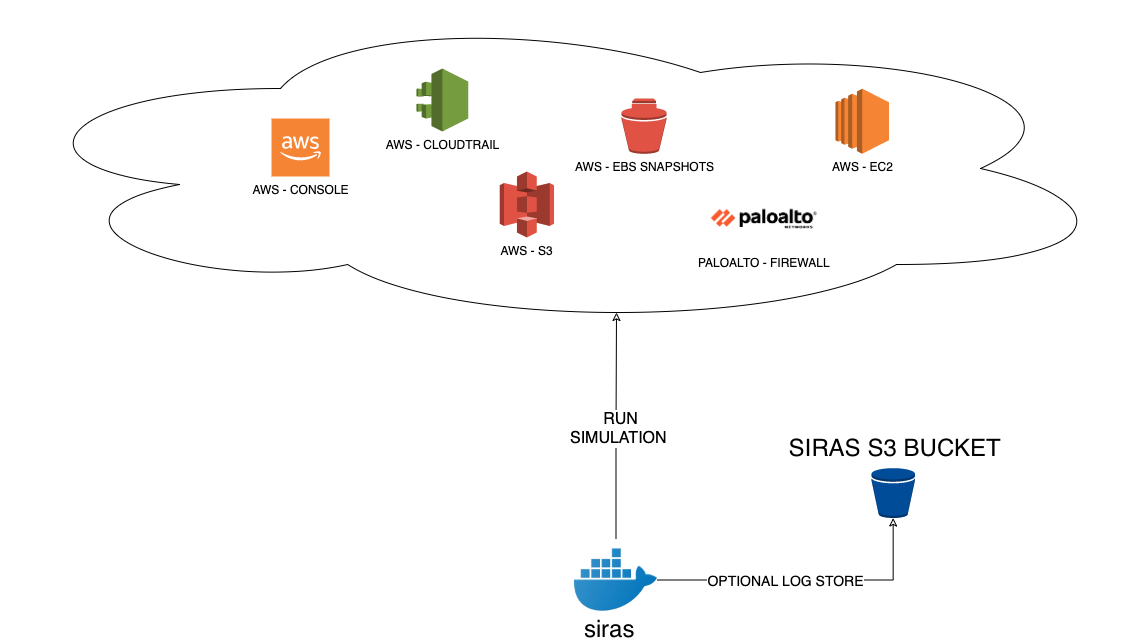
यह कैसे काम करता है?

alt text

स्थापना

पूर्वापेक्षाएँ

  • Python 3.8+
  • AWS क्रेडेंशियल्स (AWS smokers के लिए)
  • Docker (वैकल्पिक, कंटेनरीकृत निष्पादन के लिए)

स्रोत से स्थापित करें:

git clone https://github.com/stuxend/siras
cd siras
pip install -r requirements.txt

इसे कैसे चलाएं?

SIRAS v3.0 एक आधुनिक CLI इंटरफ़ेस प्रस्तुत करता है जिसमें बेहतर उपयोगकर्ता अनुभव है:

उपलब्ध प्रदाताओं और smokers की सूची बनाएं:

# List all providers
python -m siras list-providers

# List smokers for a specific provider
python -m siras list-smokers aws
python -m siras list-smokers general

एक विशिष्ट smoker चलाएं:

# Run an AWS smoker
python -m siras run aws open_security_group

# Run with options
python -m siras run aws s3_public --verbose --timeout 600

एक प्रदाता के लिए सभी smokers चलाएं:

# Run all AWS smokers sequentially
python -m siras run-all aws

# Run all AWS smokers in parallel
python -m siras run-all aws --parallel --max-workers 3

Docker का उपयोग करना:

docker run --rm \
    -e AWS_ACCESS_KEY_ID \
    -e AWS_SECRET_ACCESS_KEY \
    -e AWS_SESSION_TOKEN \
    -e AWS_DEFAULT_REGION=us-east-1 \
    sochub/siras:latest run aws s3_public

उपलब्ध Smokers

AWS प्रदाता

Smokerविवरण
open_security_groupअनुमेय नियमों के साथ एक खुला सुरक्षा समूह बनाता है
s3_publicएक्सेस नियंत्रण का परीक्षण करने के लिए एक सार्वजनिक S3 बकेट बनाता है
threat_intelligenceखतरा बुद्धिमत्ता पहचान क्षमताओं का परीक्षण करता है

सामान्य प्रदाता

Smokerविवरण
test_loggerलॉगिंग और निगरानी प्रणालियों का परीक्षण करता है

v3.0 में नई विशेषताएं

  • आधुनिक CLI: प्रगति पट्टियों के साथ समृद्ध, इंटरैक्टिव कमांड-लाइन इंटरफ़ेस
  • Async समर्थन: बेहतर प्रदर्शन के लिए अतुल्यकालिक निष्पादन
  • समानांतर निष्पादन: एक साथ कई smokers चलाएं
  • प्रदाता प्रणाली: कई क्लाउड प्रदाताओं का समर्थन करने वाली मॉड्यूलर आर्किटेक्चर
  • YAML कॉन्फ़िगरेशन: प्रत्येक smoker में YAML कॉन्फ़िगरेशन फ़ाइलें शामिल हैं
  • बेहतर त्रुटि प्रबंधन: व्यापक त्रुटि रिपोर्टिंग और डिबगिंग
  • टाइमआउट प्रबंधन: Smoker निष्पादन के लिए कॉन्फ़िगरेबल टाइमआउट

आवश्यकताएँ

  • Python 3.8+
  • boto3 (AWS संचालन के लिए)
  • typer, rich (CLI इंटरफ़ेस के लिए)
  • PyYAML (कॉन्फ़िगरेशन के लिए)
  • पूर्ण निर्भरता के लिए requirements.txt देखें

आगामी Smokers

  • Kubernetes
  • AWS VPC परिवर्तन
  • AWS EC2
  • GuardDuty

शामिल हों

  • ईमेल
  • डिस्कॉर्ड

योगदान

हम सभी योगदानों, सुझावों और प्रतिक्रिया का स्वागत करते हैं, इसलिए कृपया संपर्क करने में संकोच न करें।

आप जिन तरीकों से योगदान कर सकते हैं:

  1. संभावित बग की रिपोर्ट करें
  2. एक सुविधा का अनुरोध करें
  3. हमारे समुदाय में शामिल हों
  4. खुले मुद्दों के लिए PR सबमिट करें
  5. दस्तावेज़ीकरण को ठीक करें या सुधारें

आचार संहिता

यह परियोजना लिनक्स फाउंडेशन आचार संहिता का पालन करती है जो ईवेंट पेज पर उपलब्ध है। भाग लेने से, आपसे इस आचार संहिता का सम्मान करने की अपेक्षा की जाती है।


टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    370
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    289

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →





