
 stratosphereips/aip
Zeek नेटवर्क प्रवाह से कुशल IPv4 ब्लॉकलिस्ट उत्पन्न करता है, जो कई प्राथमिकता मॉडल (नया, सुसंगत, रैंडम फ़ॉरेस्ट) का उपयोग करके उभरते और लगातार हमलावरों की पहचान करता है, जो IoT वातावरण के लिए अनुकूलित है।




आक्रमणकारी IP प्राथमिकता (AIP) एक टूल है जो हनीपॉट नेटवर्क से कैप्चर किए गए नेटवर्क ट्रैफ़िक के आधार पर कुशल और किफायती IP ब्लॉकलिस्ट उत्पन्न करता है।
5G के आगमन के साथ, IoT डिवाइस अक्सर फ़ायरवॉल सुरक्षा के बिना सीधे जुड़े होते हैं। इसलिए हमें ऐसी ब्लॉकलिस्ट की आवश्यकता है जो छोटी, कुशल और किफायती हो। AIP की संरचना नीचे दिखाई गई है।
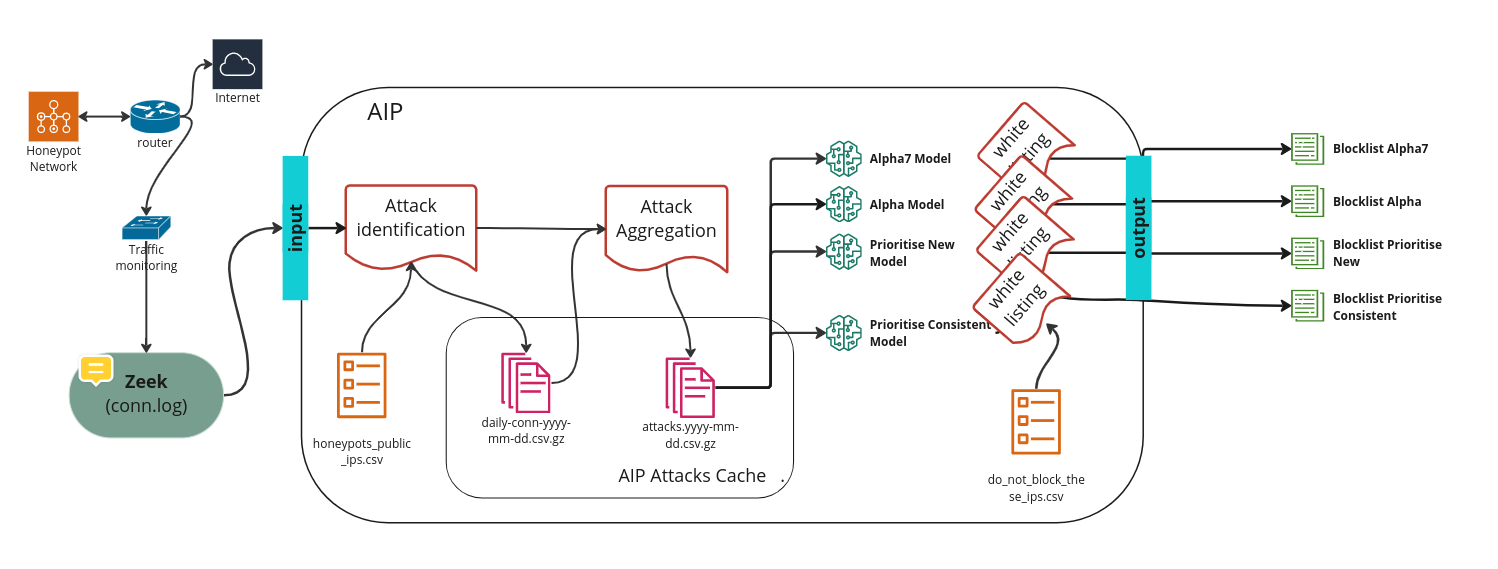
प्रत्येक AIP मॉडल एक विशिष्ट मानदंड के आधार पर अपनी स्वयं की ब्लॉकलिस्ट उत्पन्न करता है। मुख्य मॉडल हैं:
AIP को Docker (अनुशंसित) के साथ या सीधे Python के साथ चलाया जा सकता है। किसी भी तरह, इसे दो चीजों की आवश्यकता होती है:
Zeek लॉग data/raw/ में, प्रति दिन एक फ़ोल्डर (उदाहरण के लिए data/raw/2024-10-22/conn.*)। Docker के साथ आप AIP को अपने Zeek लॉग फ़ोल्डर की ओर इंगित कर सकते हैं, उन्हें कॉपी करने के बजाय।
आपके हनीपॉट IPs data/external/ में। उदाहरण फ़ाइलों को कॉपी करें और उन्हें संपादित करें:
cp data/external/honeypots_public_ips_example.csv data/external/honeypots_public_ips.csv
cp data/external/do_not_block_these_ips_example.csv data/external/do_not_block_these_ips.csv
honeypots_public_ips.csv (आवश्यक): आपके हनीपॉट के सार्वजनिक IPs। AIP केवल इन IPs पर भेजे गए ट्रैफ़िक को देखता है।do_not_block_these_ips.csv (वैकल्पिक): ऐसे IPs जो कभी भी ब्लॉकलिस्ट में नहीं आने चाहिए।AIP फ़ोल्डर से, यह मानते हुए कि आपके Zeek लॉग /opt/zeek/logs/ में हैं:
docker run --rm \
  -v /opt/zeek/logs/:/home/aip/AIP/data/raw:ro \
  -v ${PWD}/data/:/home/aip/AIP/data/:rw \
  --name aip stratosphereips/aip:latest bin/aip
यह आज के लिए सभी मॉडल चलाता है। नीचे दिए गए किसी भी कमांड का उपयोग करने के लिए, उन्हें bin/aip के बाद लिखें। उदाहरण के लिए, एक दिन के लिए सभी मॉडल चलाने के लिए:
docker run --rm \
  -v /opt/zeek/logs/:/home/aip/AIP/data/raw:ro \
  -v ${PWD}/data/:/home/aip/AIP/data/:rw \
  --name aip stratosphereips/aip:latest bin/aip run-models --start-date 2026-10-12 --end-date 2026-10-12
इमेज स्वयं बनाने के लिए, Docker गाइड देखें।
git clone https://github.com/stratosphereips/AIP.git ~/AIP
cd ~/AIP
python3 -m venv aip-venv
source aip-venv/bin/activate
pip install -r requirements.txt
export PYTHONPATH=$(pwd)/lib
bin/aip --help
हर बार नया टर्मिनल खोलने पर source aip-venv/bin/activate और export PYTHONPATH लाइन फिर से चलाएँ।
| आप क्या चाहते हैं | कमांड |
|---|---|
| आज के लिए सभी मॉडल चलाएँ | bin/aip |
| एक दिन के लिए सभी मॉडल चलाएँ | bin/aip run-models --start-date 2026-10-02 --end-date 2026-10-02 |
| कई दिनों के लिए सभी मॉडल चलाएँ | bin/aip run-models --start-date 2026-10-01 --end-date 2026-10-12 |
| केवल एक मॉडल चलाएँ | --model जोड़ें Alpha, Alpha7, Prioritize_New, Prioritize_Consistent या Random_Forest के साथ |
| किसी तारीख से कल तक आक्रमणकारी इतिहास पुनर्निर्मित करें | bin/aip rebuild-kb --start-date 2026-10-01 |
जानने योग्य बातें:
--end-date छोड़ देते हैं, तो यह आज है। इसलिए अकेले --start-date उस तारीख से आज तक हर दिन चलाता है।data/output/<model name>/ में सहेजी जाती हैं।bin/aip के ठीक बाद -v (प्रगति) या -d (पूर्ण विवरण) जोड़ें, उदाहरण के लिए bin/aip -v run-models।bin/aip --help के साथ देखें।Stratosphere AIP टूल GNU General Public License v3.0 के अंतर्गत लाइसेंस प्राप्त है।
यह टूल प्राग में चेक टेक्निकल यूनिवर्सिटी की Stratosphere Laboratory में विकसित किया गया था। यह Stratosphere blocklist generation project का हिस्सा है।
यह टूल मूल रूप से Thomas O'Hara के बैचलर थीसिस, The Attacker IP Prioritizer: An IoT Optimized Blacklisting Algorithm (2021) से जन्मा था।

