
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
CVE-2025-70368 — Worklenz संस्करण 2.1.5 में संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS) | Kitploit
उपकरण/GitHubGitHub/stolichnayer/cve-2025-70368
भेद्यता विश्लेषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंगलर्निंग और शिक्षा
GitHubstolichnayer/cve-2025-70368

CVE-2025-70368

Worklenz संस्करण 2.1.5 में संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS)
रिपॉजिटरी देखें
99 महीने पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

CVE-2025-70368

प्रोजेक्ट अपडेट सुविधा में संग्रहीत क्रॉस-साइट स्क्रिप्टिंग (XSS)

Worklenz लोगो

Worklenz

कुशल टीमों के लिए ऑल-इन-वन प्रोजेक्ट प्रबंधन उपकरण

📜 विवरण

Worklenz संस्करण 2.1.5 में प्रोजेक्ट अपडेट सुविधा में एक Stored Cross-Site Scripting (XSS) कमजोरी है। एक हमलावर अपडेट टेक्स्ट फ़ील्ड में एक दुर्भावनापूर्ण पेलोड सबमिट कर सकता है, जो बिना उचित सैनिटाइजेशन के रिपोर्टिंग दृश्य में प्रस्तुत होता है। जब पीड़ित कमजोर फ़ील्ड वाले पृष्ठ पर जाता है, तो उसके ब्राउज़र में दुर्भावनापूर्ण JavaScript निष्पादित हो सकता है।

🔍 प्रभावित संस्करण

स्थितीसंस्करण
🔴 असुरक्षित2.1.5

🛠️ पुनरुत्पादन के चरण

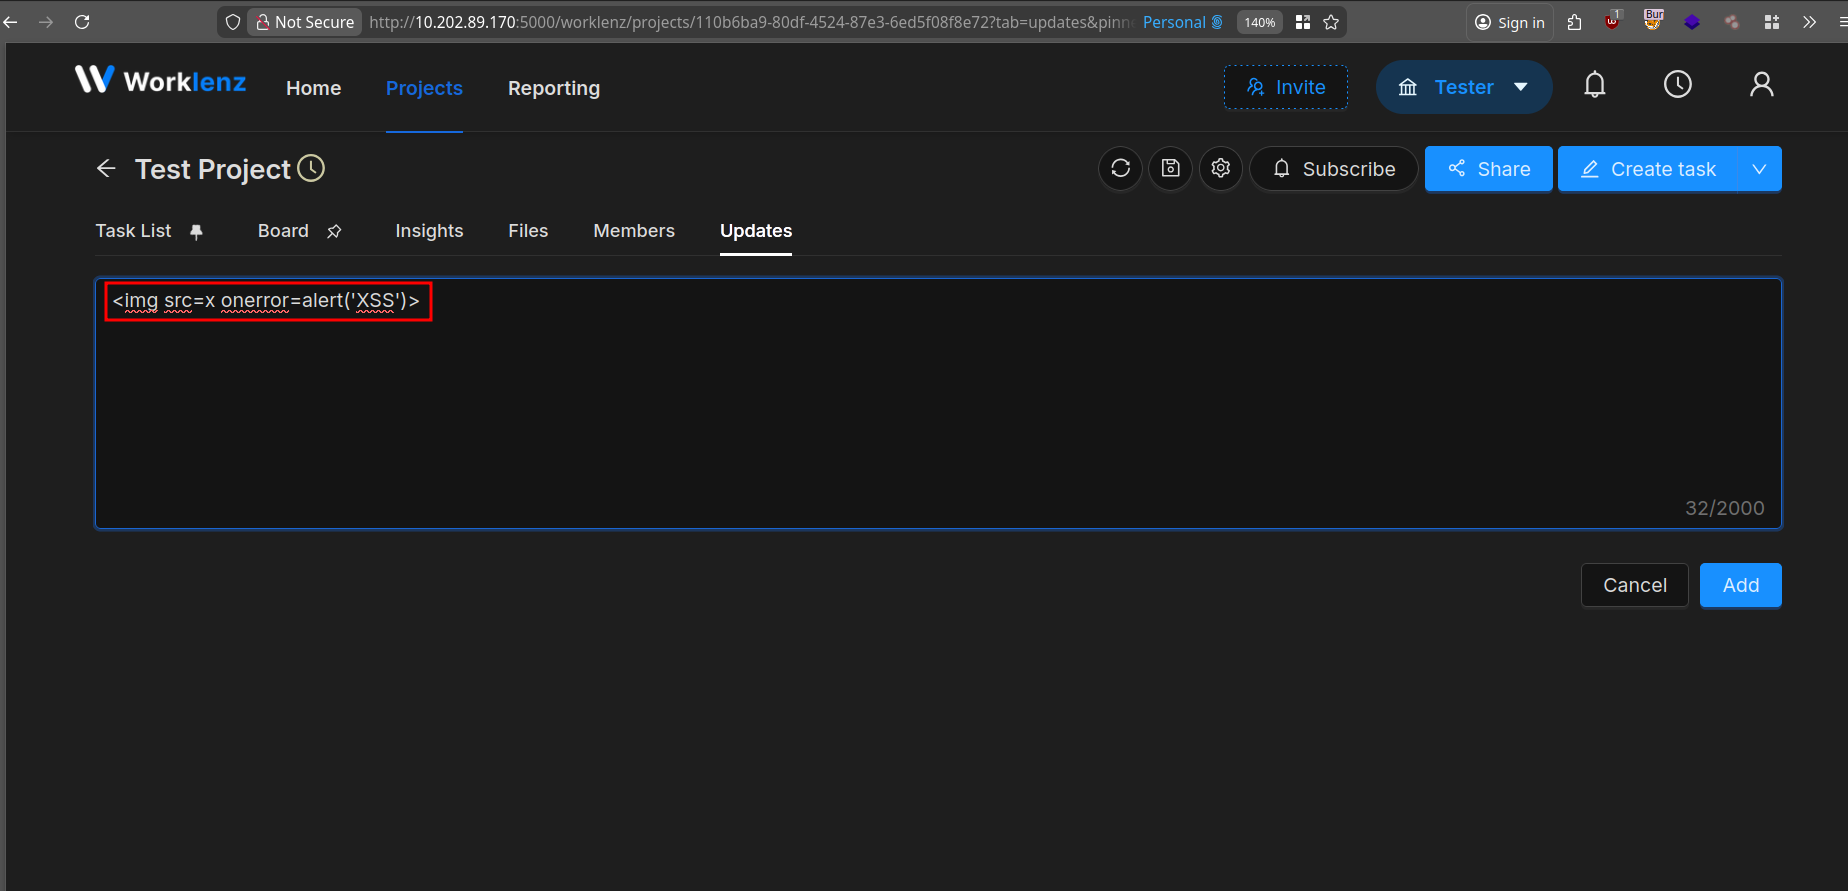
1️⃣ प्रोजेक्ट्स → "प्रोजेक्ट का नाम" → अपडेट पर जाएं

2️⃣ निम्नलिखित पेलोड दर्ज करें:

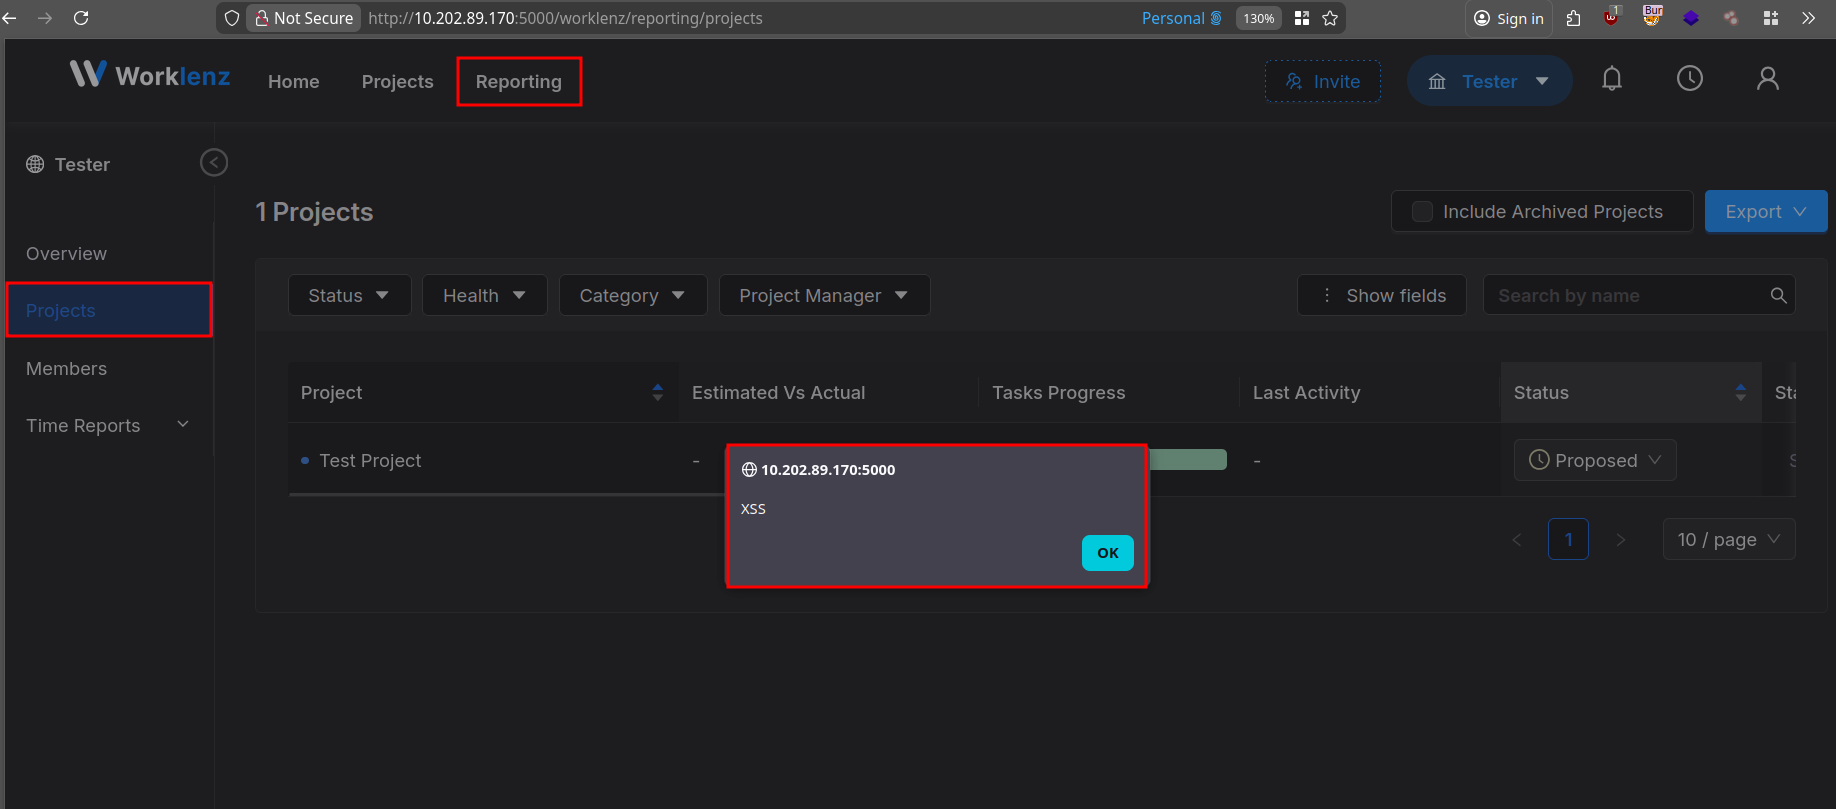
3️⃣ रिपोर्टिंग → प्रोजेक्ट्स पर जाएं

4️⃣ संग्रहीत पेलोड प्रस्तुत होता है, और अलर्ट निष्पादित होता है:

⚠️ अस्वीकरण

यह परियोजना केवल शैक्षिक और नैतिक अनुसंधान उद्देश्यों के लिए है। स्पष्ट अनुमति के बिना सिस्टम पर अनधिकृत परीक्षण अवैध है। जिम्मेदारी से उपयोग करें और केवल उन सिस्टम पर जिनके आप मालिक हैं या जिनके परीक्षण की अनुमति है।

🧑‍💻 खोज

यह कमजोरी Alex Perrakis (Stolichnayer) द्वारा खोजी गई थी।

🔗 संदर्भ:

  • Worklenz का GitHub रिपॉजिटरी
टूल डाउनलोड करें