
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
aparoid — Android अनुप्रयोग सुरक्षा का स्थैतिक और गतिशील विश्लेषण | Kitploit

उपकरण/GitHubGitHub/stefan2200/aparoid
एंड्रॉइड सुरक्षास्थैतिक विश्लेषणभेद्यता स्कैनरगतिशील विश्लेषण (सैंडबॉक्सिंग)मोबाइल ऐप पेंटेस्टिंगरिवर्स इंजीनियरिंगमालवेयर विश्लेषणमोबाइल सुरक्षा
GitHubstefan2200/aparoid

aparoid

Android अनुप्रयोग सुरक्षा का स्थैतिक और गतिशील विश्लेषण

रिपॉजिटरी देखें
7716462 साल पहलेKitploit द्वारा समीक्षित
साझा करें

Aparoid

python platform License Updates Python 3

Aparoid Android एप्लिकेशन विश्लेषण के लिए डिज़ाइन किया गया एक फ्रेमवर्क है। यह मोबाइल एप्लिकेशन में कमजोरियों और अन्य जोखिमों का पता लगाने के लिए स्वचालित उपकरणों का एक सेट प्रदान करता है। यह Flask फ्रेमवर्क का उपयोग करके बनाया गया है और APK फ़ाइलें अपलोड करने तथा सामग्री/परिणामों का अन्वेषण करने के लिए एक वेब GUI प्रदान करता है।

वर्तमान संस्करण निम्नलिखित सुविधाएँ प्रदान करता है:

  • jadx का उपयोग करके APK डीकंपाइलेशन
  • कमजोरी का पता लगाने की प्रणाली (डैशबोर्ड का उपयोग करके नियम कॉन्फ़िगर करने योग्य)
  • बाइनरी फ़ाइल जोखिम विश्लेषण
  • React Native, Flutter, Xamarin और Cordova जैसे फ्रेमवर्क के लिए कस्टम सुविधाएँ
  • Android Manifest सुरक्षा जाँच
  • सभी (रूटेड) Android उपकरणों पर गतिशील विश्लेषण (भौतिक, एमुलेटेड और क्लाउड आधारित)
  • रूट डिटेक्शन, SSL पिनिंग और डीबगर डिटेक्शन को बायपास करने के लिए Frida स्क्रिप्ट (कस्टम स्क्रिप्ट भी समर्थित हैं)
  • रूट CA प्रमाणपत्र की स्वचालित स्थापना (Burp Suite भी समर्थित)
  • Kafka का उपयोग करके HTTP(S) इंटरसेप्शन प्रॉक्सी और रीयल-टाइम ट्रैफ़िक व्यूअर
  • रीयल-टाइम एप्लिकेशन संग्रहीत डेटा ब्राउज़र

Installing

git clone https://github.com/stefan2200/aparoid
cd aparoid
docker-compose up

Local version

sudo apt-get install python3 python3-pip sqlite3 default-jre android-tools-adb gunicorn libmagic1
git clone https://github.com/stefan2200/aparoid
cd aparoid
python3 -m pip install --upgrade -r requirements.txt

# The python-magic-bin library is required on Windows
python3 -m pip install python-magic-bin

# Start the server on port 7300
./start.sh

वैकल्पिक रूप से, यदि आप अधिकांश गतिशील विश्लेषण सुविधाओं का उपयोग करना चाहते हैं तो Kafka स्थापित करने की अनुशंसा की जाती है। नीचे दिया गया कमांड Postgres भी स्थापित करता है (SQLite से काफी तेज़)। आप config.py फ़ाइल को संशोधित करके Postgres पर स्विच कर सकते हैं।

cd collector
docker-compose up -d

Aparoid features

Aparoid कई कोड कमजोरियों और मुद्दों की जाँच करता है।

Static code results

कमजोरियों की एक सूची को स्रोत कोड के अनुसरणीय संदर्भों के साथ ब्राउज़ किया जा सकता है।
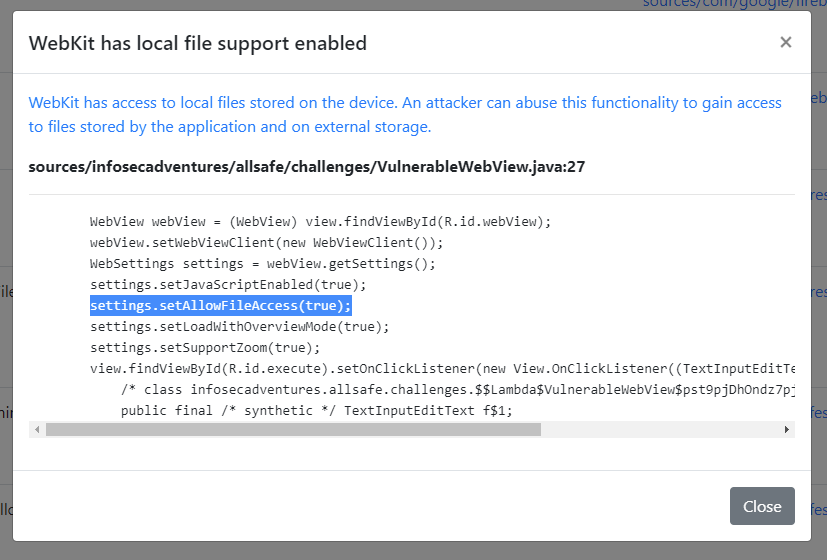
Static code vuln

इसके अतिरिक्त, यह नेटिव बाइनरीज़ को हार्डनिंग तकनीकों के लिए विश्लेषित करता है और यह जानकारी देता है कि तकनीक सुरक्षा को कैसे बेहतर बना सकती है।

Static binary analysis

स्टैटिक कोड विश्लेषण इंजन एक उपयोग में आसान डेटाबेस प्रणाली प्रदान करता है जिससे स्टैटिक कोड कमजोरियों को जोड़ा या बनाए रखा जा सकता है।

Static code database

सबसे शानदार सुविधाओं में से एक डीकंपाइल किए गए स्रोत कोड के आधार पर स्वचालित रूप से frida पैच बनाने का विकल्प है।
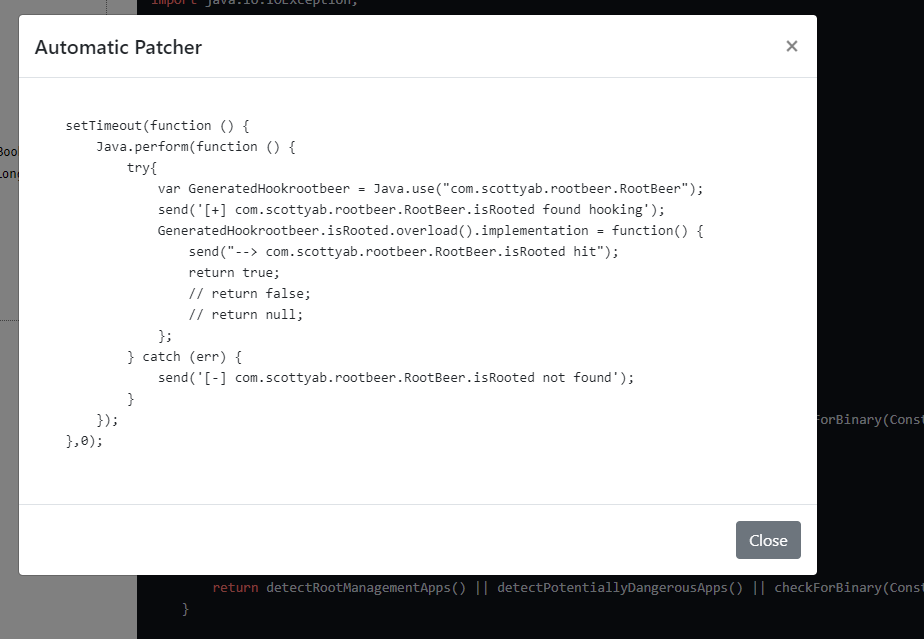
Static code frida

गतिशील विश्लेषक का उपयोग स्थापित अनुप्रयोगों को गणना, स्थापित और इंस्ट्रूमेंट करने के लिए किया जा सकता है। इसके अतिरिक्त, यहीं पर आप अपने उपकरण के लिए सही frida संस्करण को स्वचालित रूप से स्थापित कर सकते हैं।

Dynamic overview

एक बार जब आप एक पैकेज चुन लेते हैं, तो आप frida स्क्रिप्ट को नियंत्रित कर सकते हैं और सभी एप्लिकेशन के ट्रैफ़िक को एक प्रॉक्सी सर्वर के माध्यम से रूट कर सकते हैं। Aperoid डिफ़ॉल्ट रूप से ट्रैफ़िक को इंटरसेप्ट करने और इसे Kafka पर लॉग करने के लिए mitmproxy का उपयोग करता है।

Dynamic device

गतिशील पृष्ठ एप्लिकेशन डेटा को रीयल-टाइम में ब्राउज़ करने की कार्यक्षमता भी प्रदान करता है।
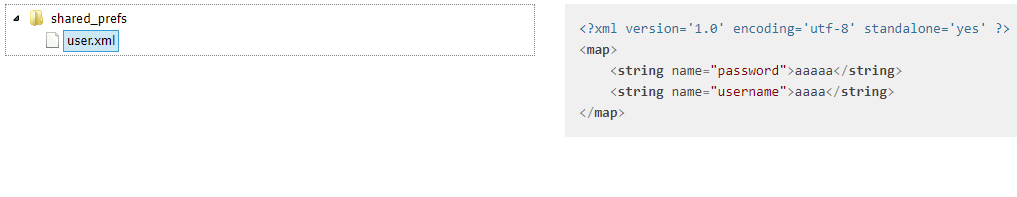
Dynamic filesystem

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    377
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    324
  • 5

    estorides

    grisuno/estorides

    99+ मुफ़्त OSINT स्रोतों को समानांतर रूप से एकत्रित करता है, संस्थाओं को एक ज्ञान ग्राफ़ में हल करता है, और LLM-सहायता प्राप्त विश्लेषण के साथ STIX 2.1, MISP, या GraphML निर्यात करता है।

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    252

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






