
Skip to content
KitploitKITPLOIT
उपकरणब्लॉग
जमा करें
उपकरणब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

··फ़ीड·संपर्क·गोपनीयता·© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
LongBow — CVE-2023-31756 प्रूफ ऑफ कॉन्सेप्ट - आर्चर V1/V2 राउटर्स के लिए रिमोट कोड एक्ज़ीक्यूशन | Kitploit
उपकरण/GitHubGitHub/stanleyjobsonau/longbow
भेद्यता विश्लेषणशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगरिमोट एक्सेस टूल
GitHubstanleyjobsonau/longbow

LongBow

CVE-2023-31756 प्रूफ ऑफ कॉन्सेप्ट - आर्चर V1/V2 राउटर्स के लिए रिमोट कोड एक्ज़ीक्यूशन

रिपॉजिटरी देखें
242 साल पहलेअभी तक समीक्षित नहीं

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →
साझा करें

Archer TP-Link VR1600V राउटर लोकल रिमोट कमांड एक्ज़ीक्यूशन एक्सप्लॉइट (CVE-2023-31756)

अवलोकन

यह Python स्क्रिप्ट Archer TP-Link VR1600V V1/V2 राउटर के भीतर एक लोकल रिमोट कमांड एक्ज़ीक्यूशन भेद्यता को प्रदर्शित करती है। यह एक्सप्लॉइट राउटर पर एडमिनिस्ट्रेटिव-स्तर के ऑपरेटिंग सिस्टम एक्सेस की अनुमति देता है। इस एक्सेस के साथ, आप OpenVPN सर्वर को पुनः सक्षम कर सकते हैं साथ ही CWMP और वेब पोर्टल से प्रतिबंधित अन्य एडमिनिस्ट्रेटिव कार्यों को अक्षम कर सकते हैं।

पूर्वापेक्षाएँ

इस स्क्रिप्ट का उपयोग करने से पहले, सुनिश्चित करें कि आपके पास निम्नलिखित पूर्वापेक्षाएँ हैं:

  • आपके सिस्टम पर Python 3.x स्थापित हो।
  • Archer TP-Link V1/V2 राउटर तक "एडमिन" एक्सेस। (संकेत: डिफ़ॉल्ट क्रेडेंशियल admin:admin हैं)
  • राउटर पर भेद्यता का परीक्षण करने के लिए उचित प्राधिकरण।

उपयोग

  1. इस रिपॉजिटरी को अपनी लोकल मशीन पर क्लोन करें:
root@kitploit:~
git clone https://github.com/StanleyJobsonAU/LongBow.git
  1. प्रोजेक्ट डायरेक्टरी पर नेविगेट करें:
root@kitploit:~
cd LongBow
  1. वेब ब्राउज़र के माध्यम से अपने एडमिन वेब पोर्टल पर जाएँ (जैसे 192.168.1.1:80)
  • डिफ़ॉल्ट एडमिन क्रेडेंशियल के साथ लॉगिन करें
  • लॉगिन करने के बाद, "JSESSIONID" कुकी प्राप्त करें (F12 -> Storage -> Cookies -> JSESSIONID) और इसे नोट कर लें।
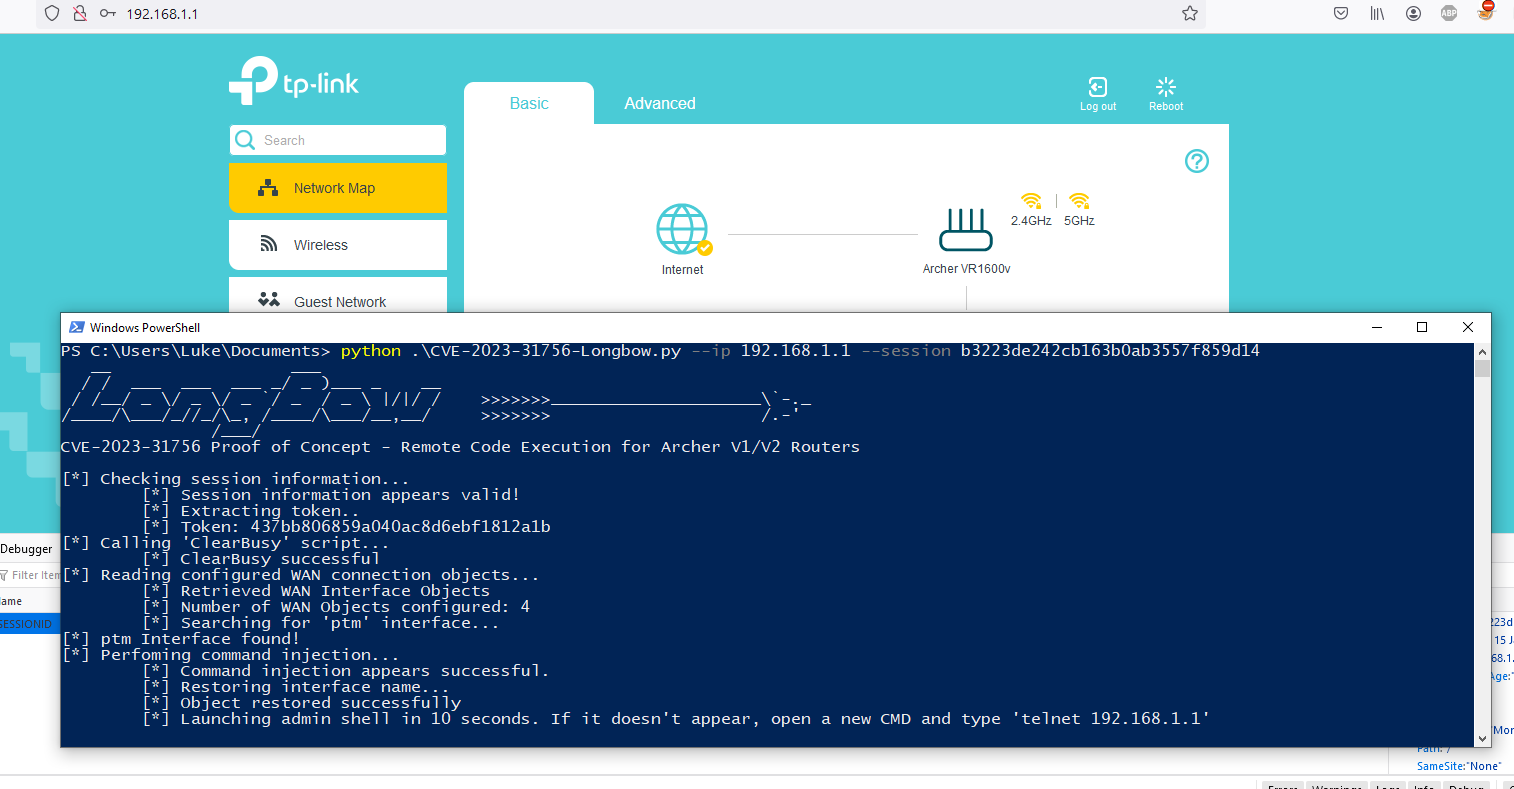
  • स्क्रिप्ट को निम्नलिखित सिंटैक्स के साथ चलाएँ:
  • root@kitploit:~
    python CVE-2023-31756-LongBow.py --ip [राउटर का IP] --session [JSESSIONID कुकी]
    उदाहरण: python CVE-2023-31756-LongBow.py --ip 192.168.1.1 --session b3223de242cb163b0ab3557f859d14
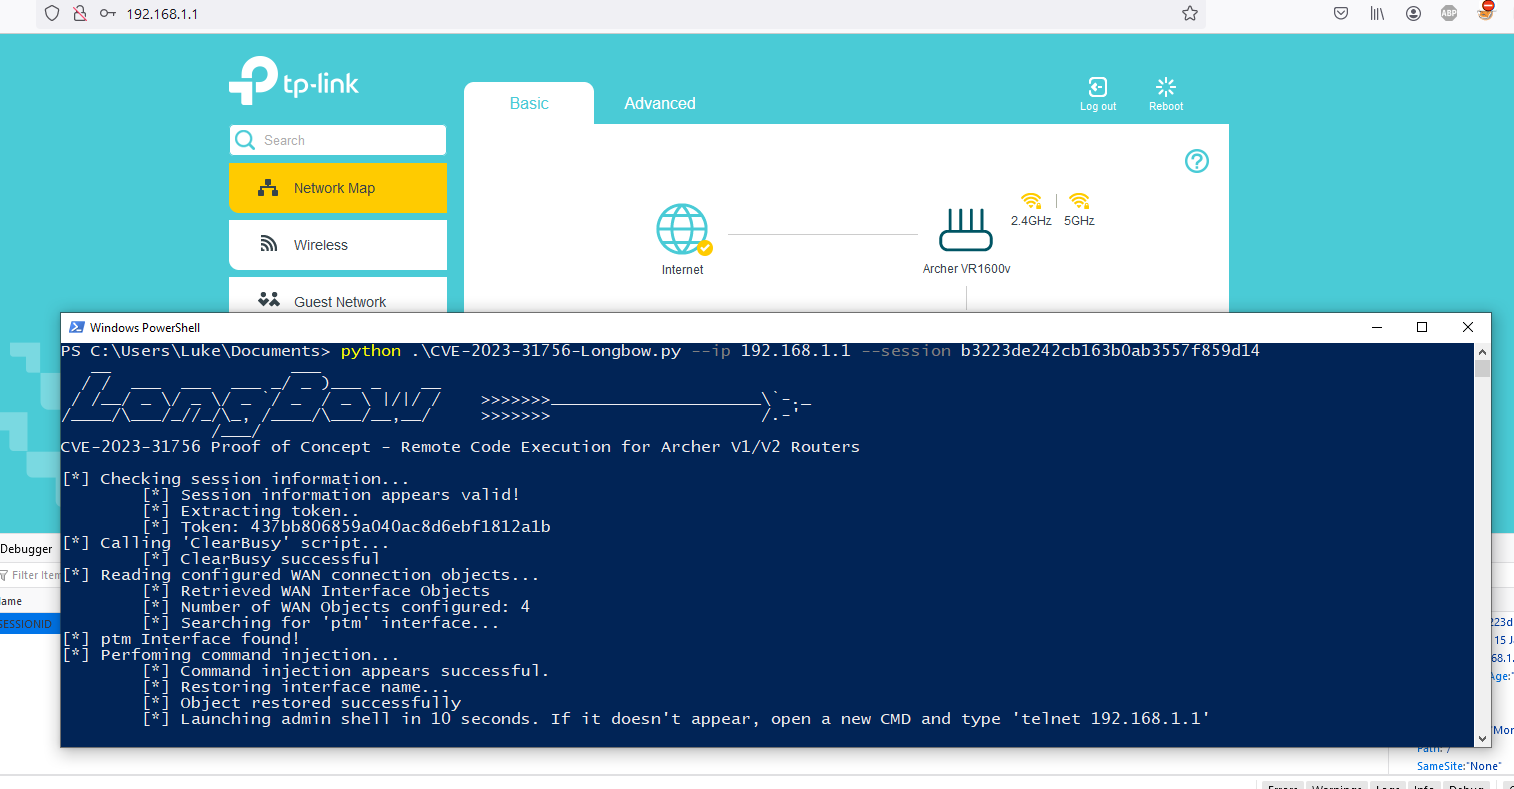
    
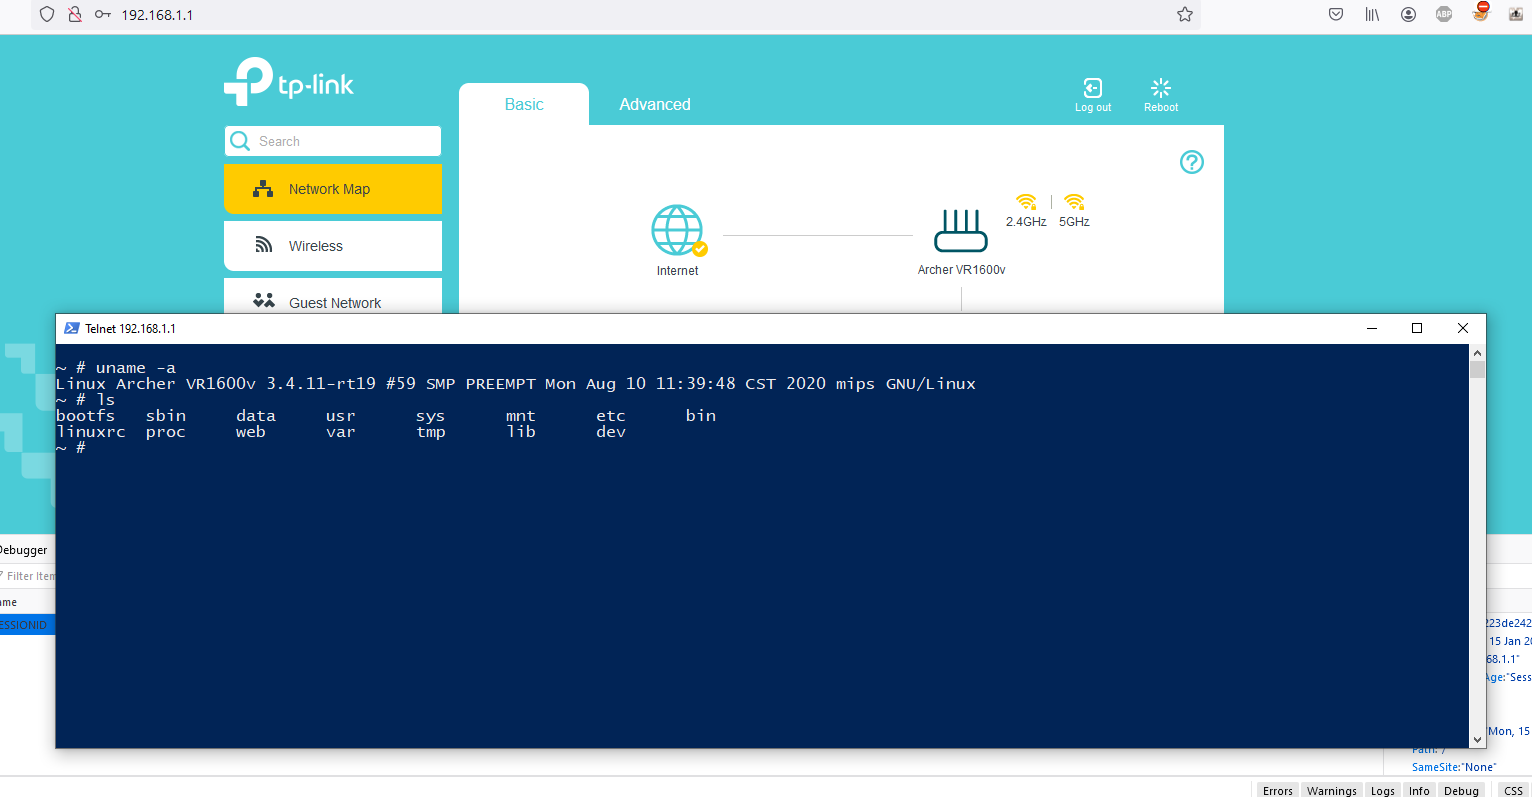
    1. यदि सफल होता है, तो पोर्ट 23 पर एक रूट स्तर का शेल उपलब्ध होगा। कनेक्ट करने के लिए telnet का उपयोग करें (जैसे telnet 192.168.1.1 23)

    स्क्रीनशॉट

    Image 1 Image 2

    एक्सप्लॉइट विवरण

    यह स्क्रिप्ट Archer TP-Link V1/V2 राउटर के वेब इंटरफ़ेस में एक लोकल रिमोट कमांड एक्ज़ीक्यूशन भेद्यता का लाभ उठाती है। यह भेद्यता एक हमलावर को Telnet पर एक OS स्तर का शेल बांधकर राउटर के ऑपरेटिंग सिस्टम तक एडमिनिस्ट्रेटिव एक्सेस प्राप्त करने की अनुमति देती है।

    अस्वीकरण

    यह स्क्रिप्ट केवल शैक्षिक और शोध उद्देश्यों के लिए प्रदान की गई है। इस स्क्रिप्ट का उपयोग जिम्मेदारी से और केवल उन डिवाइसों पर करना महत्वपूर्ण है जिनका परीक्षण करने के लिए आप अधिकृत हैं। उन नेटवर्कों या डिवाइसों पर इस स्क्रिप्ट का अनधिकृत उपयोग जिनके आप मालिक नहीं हैं या जिनका परीक्षण करने की स्पष्ट अनुमति नहीं है, अवैध और अनैतिक हो सकता है।

    लाइसेंस

    यह प्रोजेक्ट MIT लाइसेंस के तहत लाइसेंस प्राप्त है - विवरण के लिए LICENSE फ़ाइल देखें।

    टूल डाउनलोड करें